
 #1
 muradislamzada/cve-2026-93528
CVE-2026-93528(WooCommerce用NP Quote Requestにおける認証不要の注文データ漏洩)に関する技術分析、概念実証、および責任ある開示のタイムライン。
 sneakynachos/cve-2026-85048-the-gpu-died
CVE-2026-85048(GPUプロセスにおけるChrome vizサーフェスのuse-after-free)の再現ツールと技術分析。ASANユニットテストとブラウザトリガー付き。
 mobilehackinglab/cve-2026-28576-poc
Android 17のContacts ProviderにおけるSQLインジェクションの脆弱性を実証する教育用の概念実証で、ゼロ権限アプリが単一連絡先URIグラントを介して連絡先データベース全体を外部に持ち出せるようにします。
 abdelkabirouadoukou/cve-2026-31431-analysis-and-fix
LinuxカーネルCVE-2026-31431(Copy Fail)の詳細な技術分析。AF_ALGのインプレースscatterlistバグを介したローカル権限昇格について、根本原因、悪用経路、パッチ提出ガイドを含む。
 n0n4m3x41/cve-2026-22738-poc
CVE-2026-22738の概念実証エクスプロイト。Spring AI SimpleVectorStoreにおける重大なSpELインジェクションRCEであり、認証なしのOSコマンド実行を実証します。
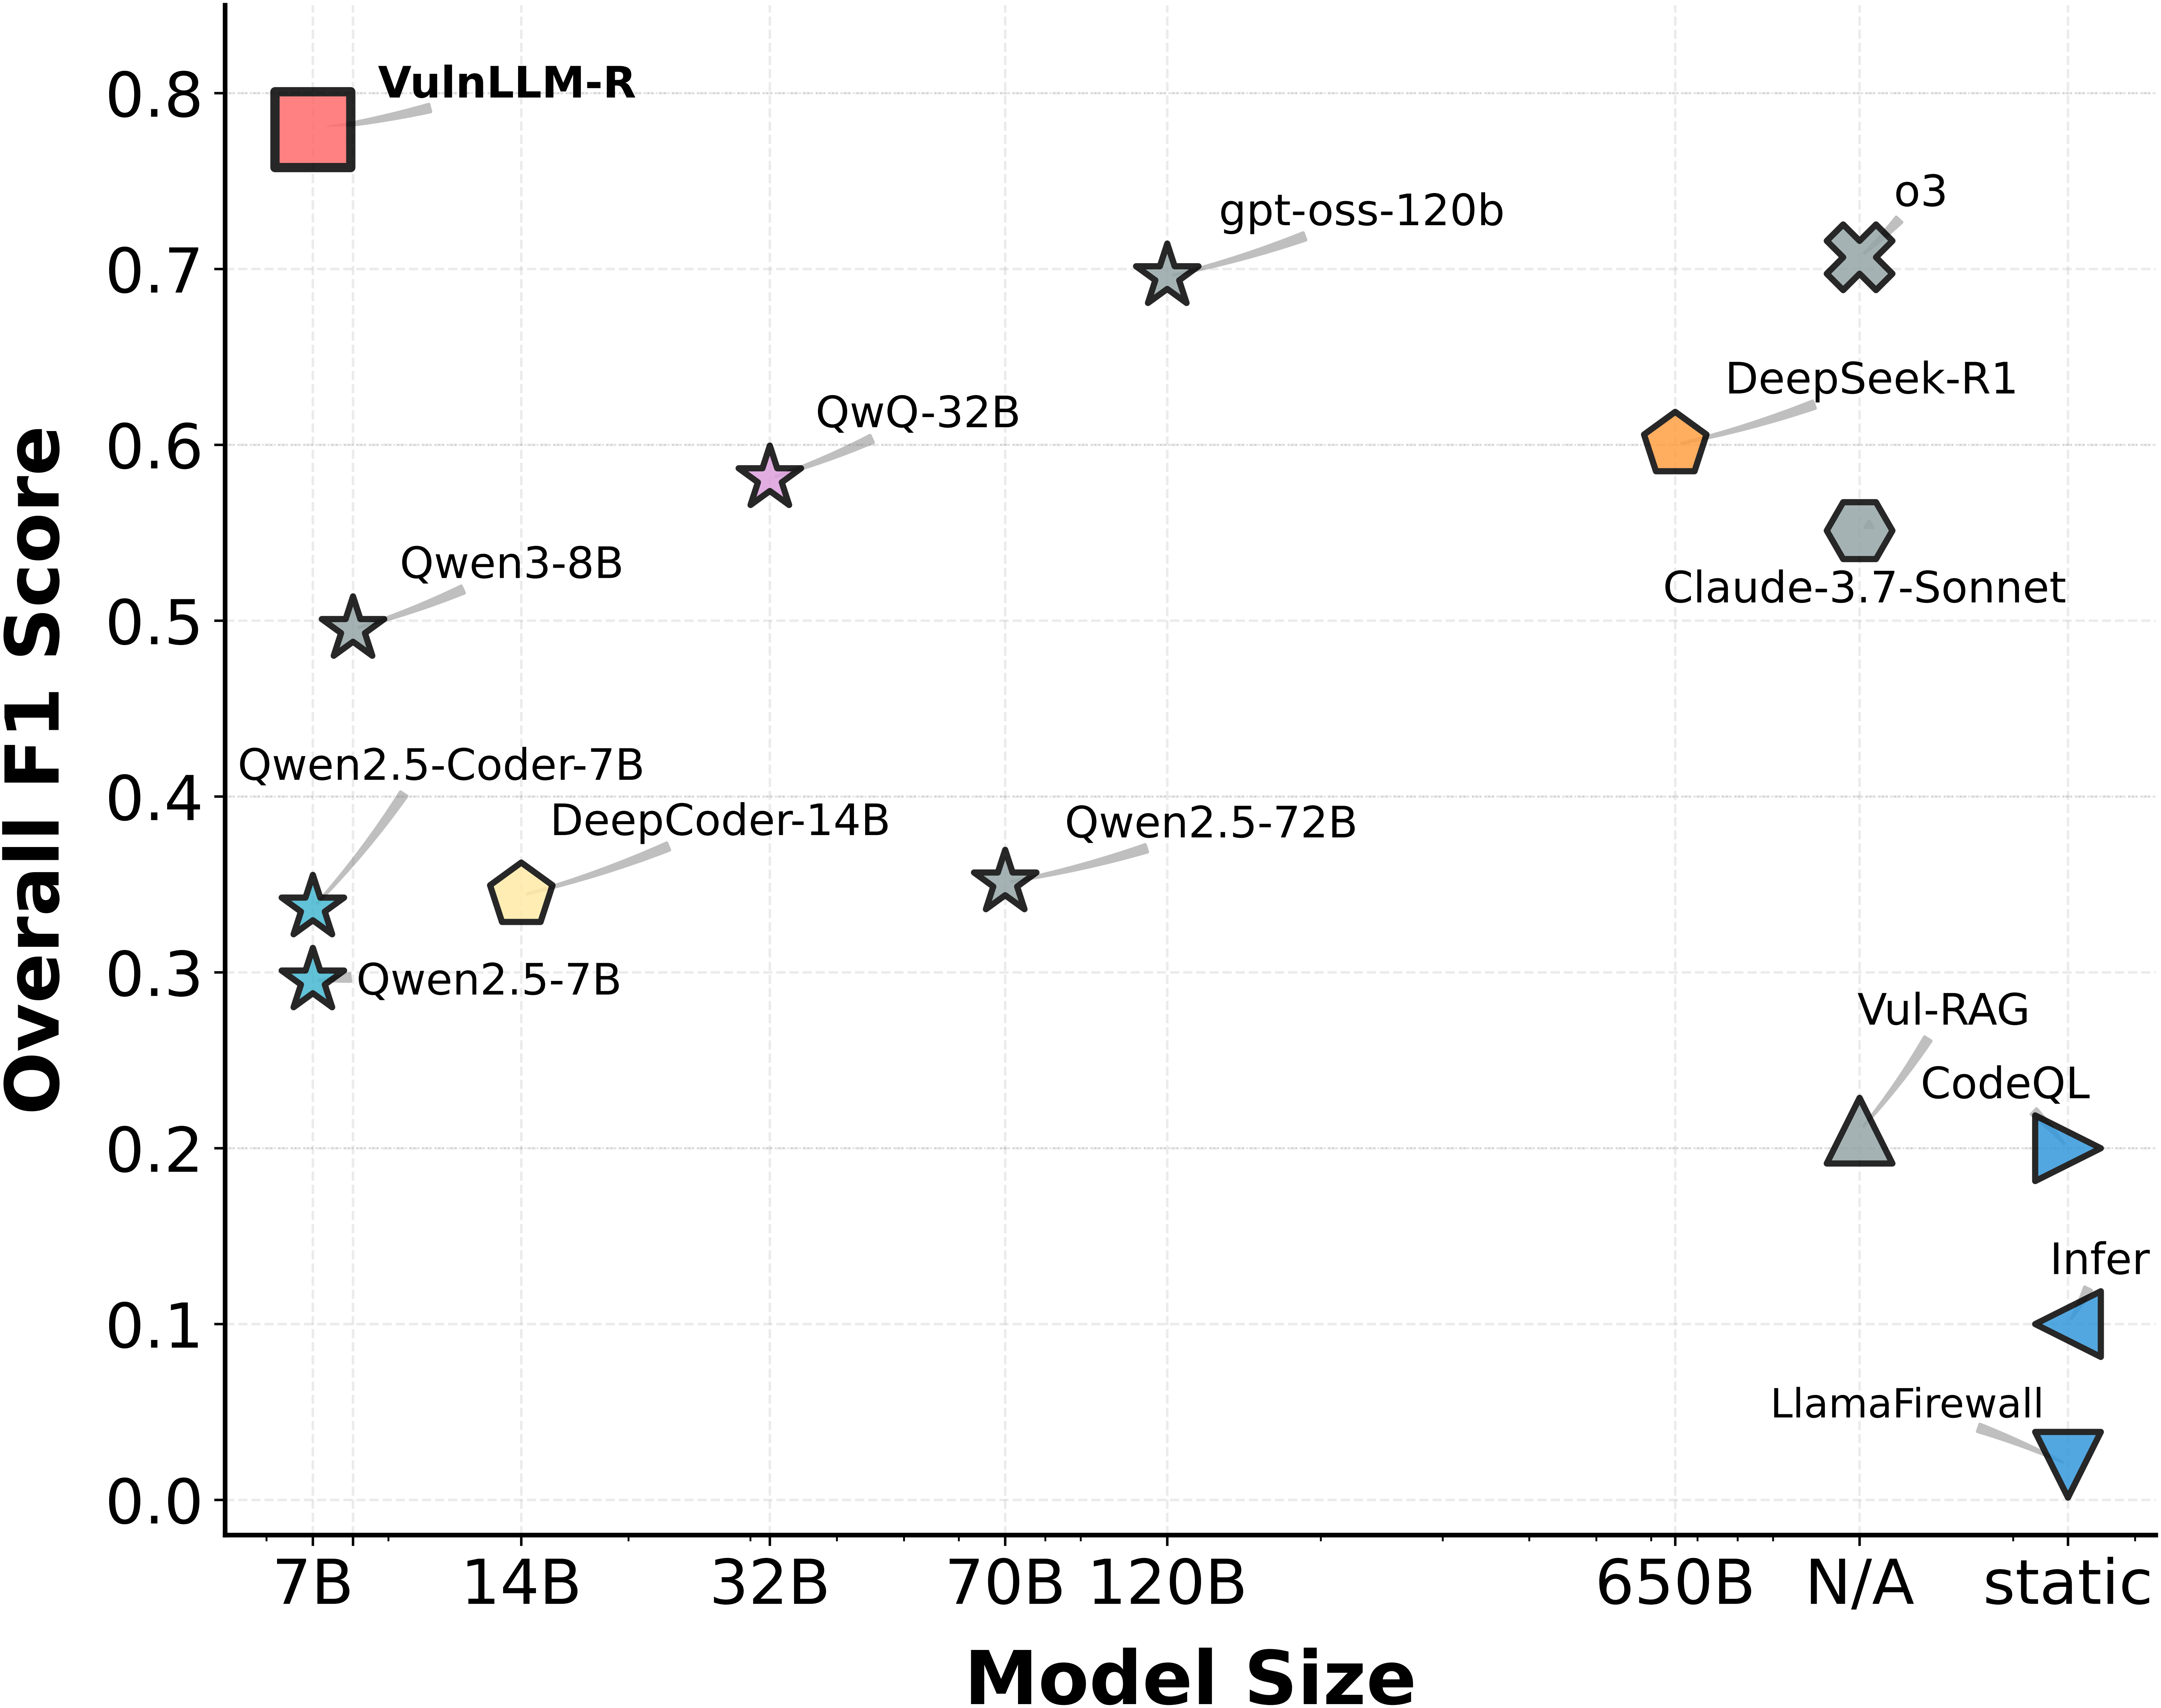 ucsb-mlsec/vulnllm-r
C/C++ および Python のソースコード脆弱性検出に特化した推論 LLM。データセット構築、SFT/DPO トレーニング、および結果再現スクリプトを備えています。


 josh-blythe/bordair-multimodal
オープンソースのクロスモーダルおよびマルチモーダルプロンプトインジェクションテストスイート。テキスト、画像、ドキュメント、音声モダリティにわたる25万以上の攻撃ペイロード。OWASP LLM Top 10、CrossInject(ACM MM 2025)、FigStep(AAAI…
 hantul/kotaemon-cve-2025-56526-56527-disclosure
CVE-2025-56526 および CVE-2025-56527 の公開開示 — Kotaemon 0.11.0 における未サニタイズの PDF コンテンツレンダリングによる格納型 XSS と平文認証情報の露出。完全な技術分析、PoC、影響評価、および責任ある開示のタイムラインを含みます。
 0xblackash/cve-2026-45447
CVE-2026-45447
 renweimeng/vlun-agent-x
VulnAgent-X: リポジトリレベルの脆弱性検出のための多層エージェント型フレームワーク
 minhhk68/cve-2026-13156
CVE-2026-13156 脆弱性勧告 & PoC — Huynh Kien Minh (MinhHK) によって発見されました。
 mdniloykhan/jailbreak-eval-7llms
「7つの大規模言語モデルにおける敵対的ジェイルブレイク攻撃と防御の体系的評価」のコード
 manhu2025/dup
言語モデルのバックドアを検出・除去するための研究フレームワーク。特徴量ベースの異常検知とLoRAベースのアンラーニングを組み合わせ、BERT、BART、LLaMA、Qwenに対応。
 labrai/graphip-bench
グラフニューラルネットワークに対するモデル抽出攻撃と所有権防御(ウォーターマーキング、出力摂動、クエリ検出)を単一のブラックボックスプロトコルの下で評価するためのベンチマークとライブラリ。
 xeeshanajmal/qai2026-fgsm-transfer
QAI 2026論文「FGSM攻撃のシミュレーションからIBM量子ハードウェアへの転移可能性」に関するコードと結果。









