
 #1
防御的または許可された分析向けのセキュリティ論文、研究プロジェクト、技術リファレンス、再現可能な資料。
Kitploit おすすめ

 anksgls-sj/-help-vivo-y200i-5.10.218-gki-cve-2026-43499-stack-reclaim-reaches-0x300-need-0x318
CVE-2026-43499(GhostLock)vivo Y200i Android 14 におけるカーネル UAF に関する調査ノートと PoC 開発。futex PI チェーンのスタック再利用プリミティブとフレームレイアウトの制約を扱う。
 nfstream/nfstream
NFStream: 柔軟なネットワークデータ分析フレームワーク。
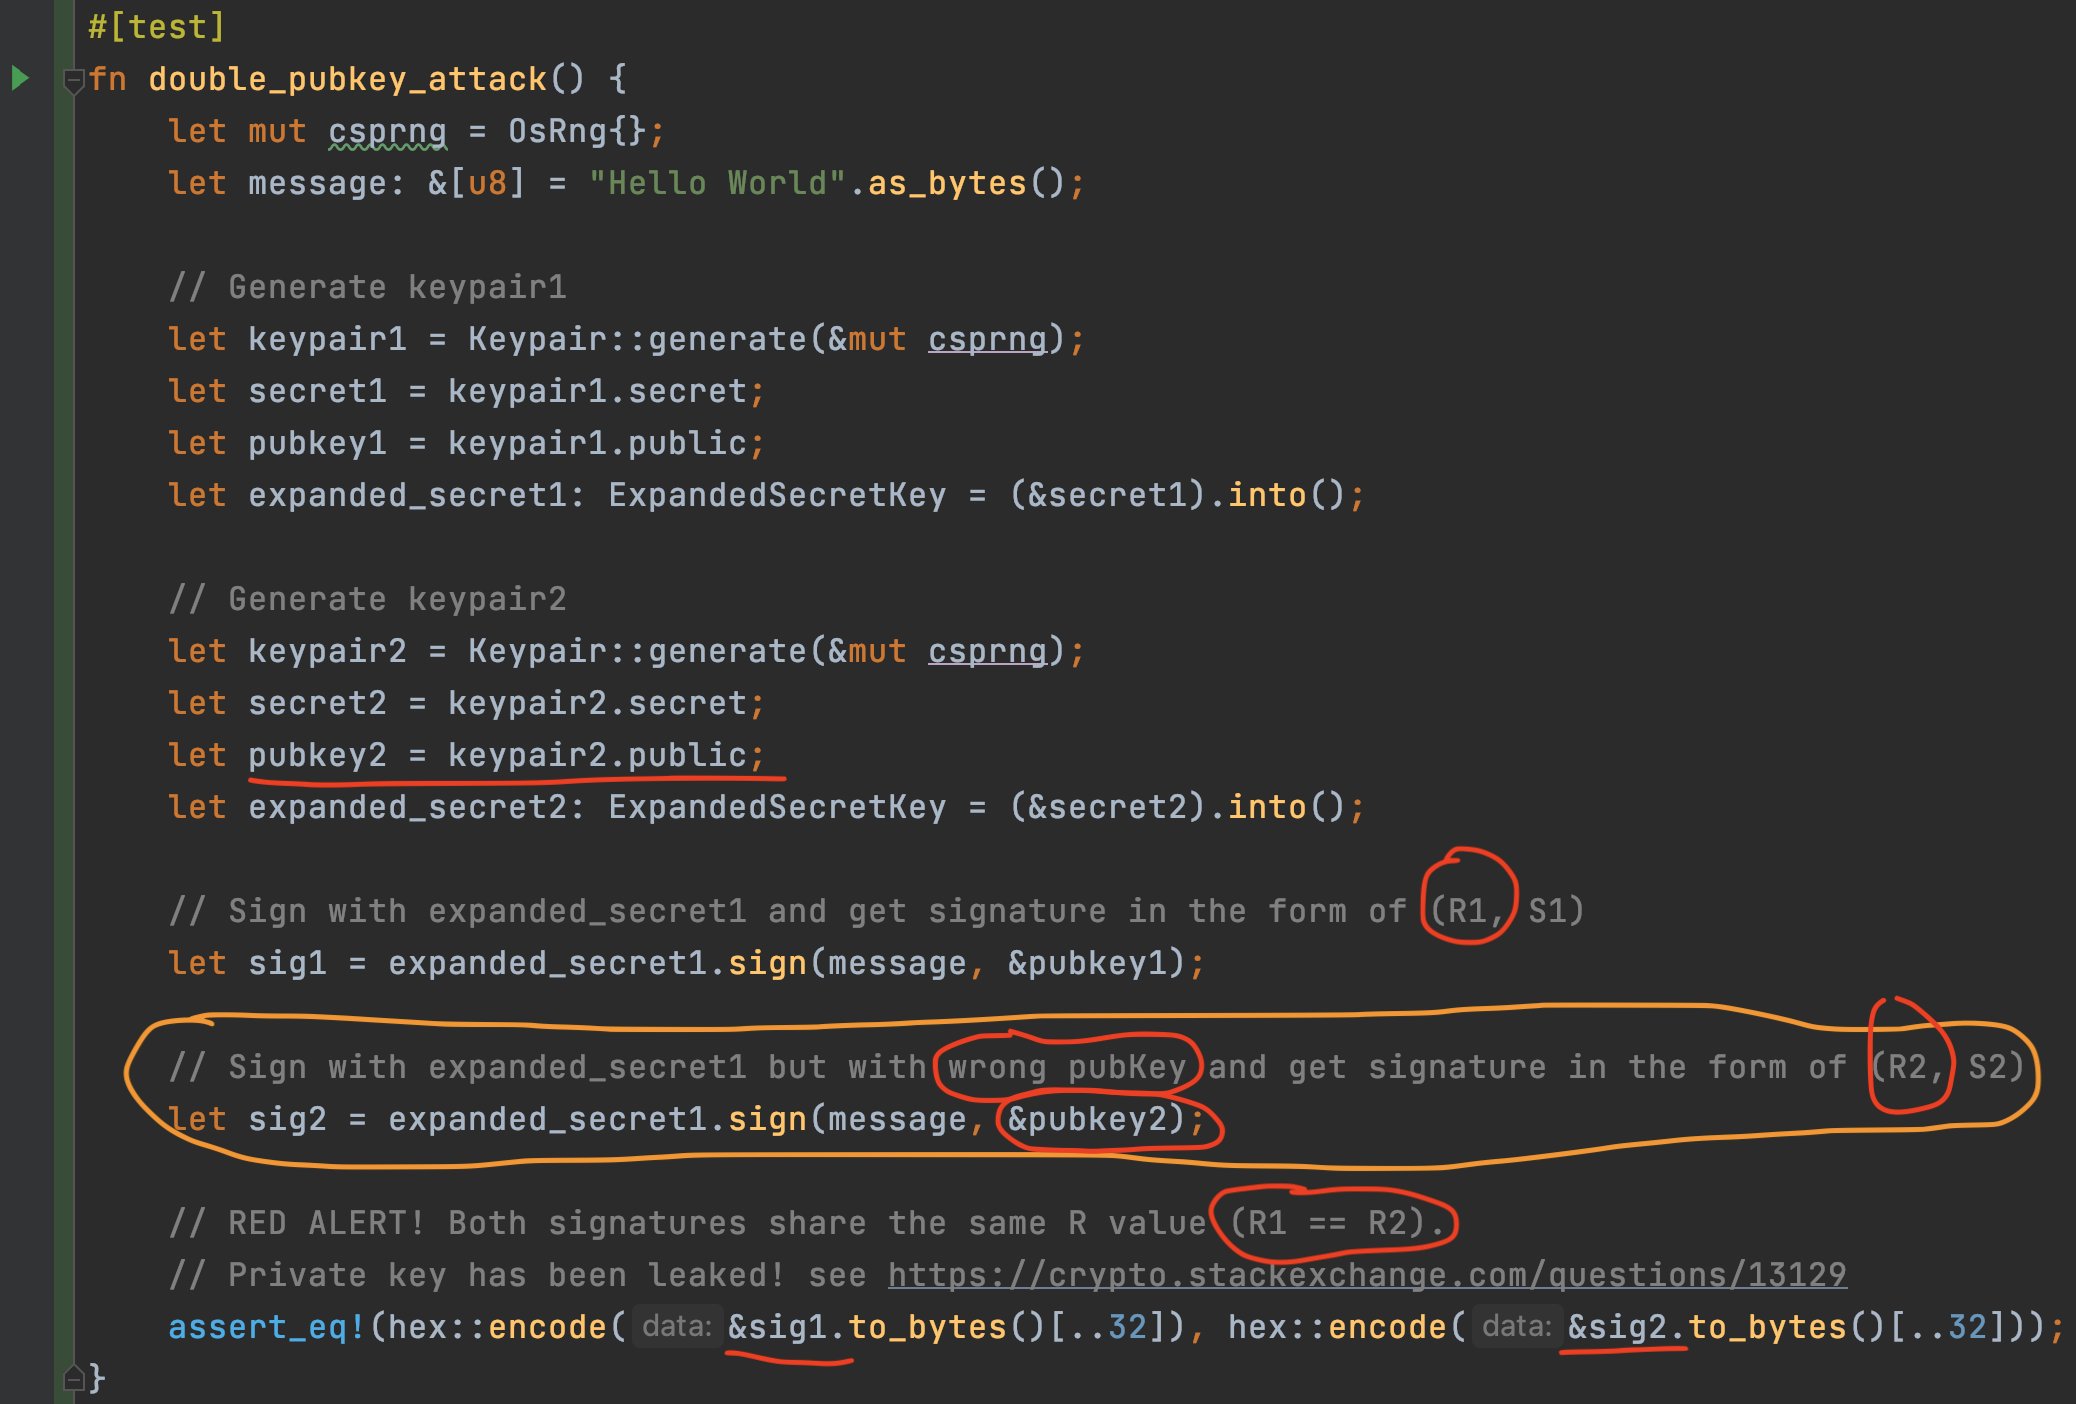 mystenlabs/ed25519-unsafe-libs
ed25519署名ライブラリの安全でないリスト
 woaphone/cve-2021-28664-poc
CVE-2021-28664(Mali kbase GPUドライバのuse-after-free)のPoCスケルトン。ARM64 Android上でカーネルの任意物理メモリ読み書きプリミティブを実証する。
 cyb3rxp/awesome-soc
A curated knowledge base to build, run and mature a SOC (including CSIRT).
 microsoft/cyberbattlesim
自動エージェントの相互作用を抽象的なシミュレートネットワーク環境で調査するための実験・研究プラットフォーム。
 amit-raut/cve-2016-4117-report
CVE-2016-4117に関する簡単なレポート(Adobe Flashの脆弱性)
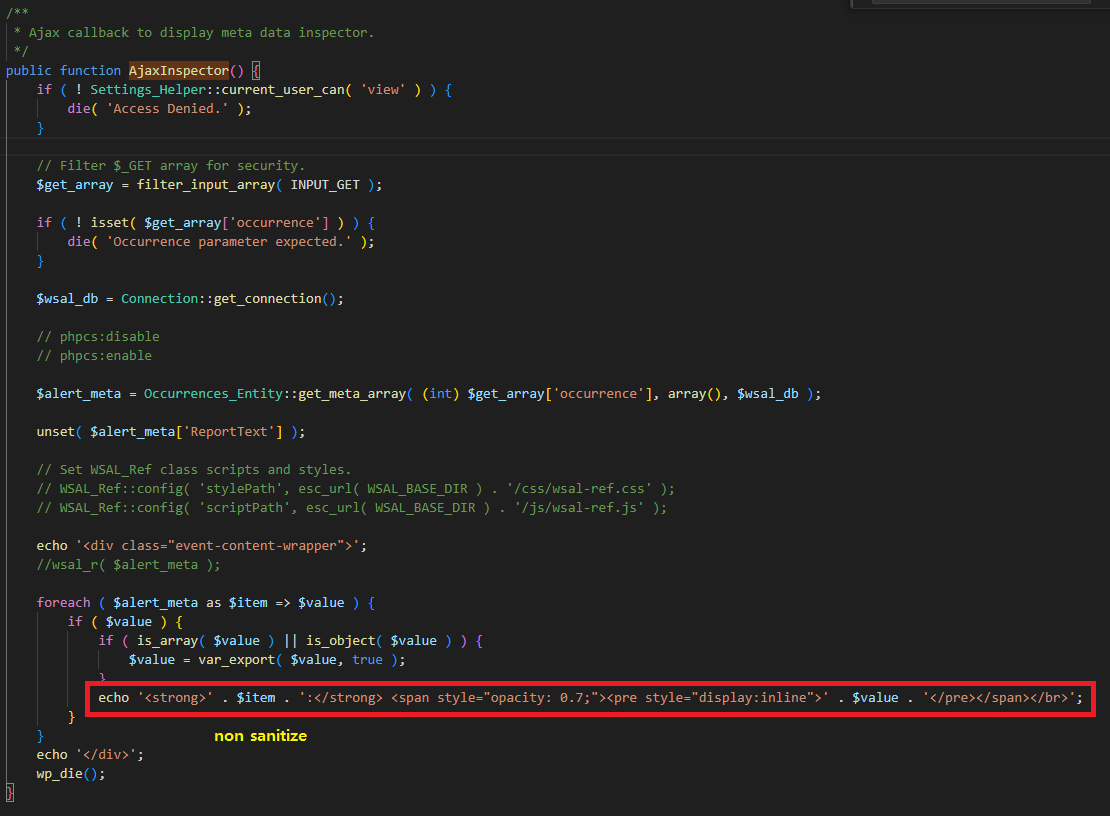 skrkcb2/cve-2025-0924-different
CVE-2025-0924の技術的分析。WordPress用プラグインWP Activity Logにおける保存型XSS(Stored XSS)脆弱性を解説。根本原因分析、悪用実演、および是正ガイダンスを含む。
 0xblackash/cve-2026-68121
CVE-2026-68121の調査リポジトリ。LinuxカーネルのPPPoEにおけるpppoe_sendmsg()のuse-after-freeで、ローカル権限昇格を可能にする。PoC、根本原因分析、ラボ環境構築を含む。

 realitynet/android-forensics-references
Androidのフォレンジックアーティファクトとログパスに関する厳選リファレンス。CTFのwriteup、研究論文、モバイルデバイス解析ツールへのリンクを含みます。
 boschresearch/gdbfuzz
ハードウェアブレークポイントを使用した組み込みシステムのファジング
 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: CVE-2026-31431のページキャッシュ破損と共有イメージレイヤーにより、完全に非特権な状態からコンテナエスケープを達成し、ノードレベルのコード実行へ至ります。Alibaba Cloud ACK、Amazon EKS、Google GKEで検証済み。
 owasp/quantum-security-project
ベンダー中立のOWASPプロジェクトで、量子時代のセキュリティリスクをTop 10リスクリスト、緩和ガイダンス、ポスト量子暗号移行および量子プラットフォームセキュリティ向けの脅威モデルとともにマッピングします。
 stuxlabs/awe
動的ウェブ侵入テストのための適応型エージェント
 infostealers-stats/credential-and-breach-monitoring
このリポジトリは、侵害インテリジェンス、ダークウェブモニタリング、およびアイデンティティ露出サービスの実践的な比較を提供し、実際のセキュリティワークフローにおいて重要となる要素(コーパスの深さ、インフォスティーラーログのカバレッジ、APIの可用性、セッショントークン/クッキーの監視、ベンダーのポジシ…
 owasp/osib
MITRE CWE、OWASP Top10、ASVS、およびその他のセキュリティ標準をバージョン管理された参照とリンクする集中型YAMLベースのナレッジベース。ドキュメントプロジェクトでの自動リンク管理のためのMkDocsマクロを含む。
 ticofookfook/cve-2025-43300
CVE-2025-43300の詳細な技術分析。DNGファイル処理におけるバッファオーバーフロー脆弱性で、リモートコード実行を可能にします。TIFF/JPEGメタデータの不整合、メモリ破損のメカニズム、エクスプロイトの流れを説明します。








