#1
防御的または許可された分析向けのセキュリティ論文、研究プロジェクト、技術リファレンス、再現可能な資料。
Kitploit おすすめ

 a23bc/op13-cve-2026-64560
OnePlus 13ビルドにおけるCVE-2026-64560向けのデバイス固有Androidカーネルエクスプロイト。検証済みペイロードと移植ツールを備え、ADBシェル経由で一時的なrootを提供します。
 trimstray/the-book-of-secret-knowledge
インスピレーションを与えるリスト、マニュアル、チートシート、ブログ、ハック、ワンライナー、cli/webツールなどのコレクション。
 asgeirtj/system_prompts_leaks
Curated collection of extracted system prompts from major AI chatbots including Claude, ChatGPT, Gemini, Grok, and Copilot. Updated regularly with…
 wheregoes/byd-dolphin-hacking
BYD Dolphinのヘッドユニットをリバースエンジニアリング — CANバス、AVAS、NFCキー、OTAなど。DiLink 3 / Android 10。
 the-art-of-hacking/h4cker
サイバーセキュリティリソース、ラボ、トレーニング教材の厳選コレクション。倫理的ハッキング、ペネトレーションテスト、エクスプロイト開発、リバースエンジニアリング、DFIR、AIセキュリティをカバーしています。
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
x64dbg を使用した Amadey Loader のリバースエンジニアリング: 動的 API 解決、トークン特権昇格、キーロガーフック、クリップボードキャプチャ、および窃取ツールのステージングのためのコマンドライン悪用。
 sims718718/unifiedthreathunting
セキュリティチーム向けに、トリガー、SMART仮説、実現可能性ゲート、スコープ設定、ハント計画、結果報告を網羅する、構造化された反復可能な脅威ハンティング手法を文書化します。
 genai-security-project/genai-llm-top10
OWASP Top 10 大規模言語モデルアプリケーション
 aniketlab/poco-m7-plus-jailbreak
Poco M7 Plus (SM6375) における Qualcomm GBL エクスプロイト (CVE-2026-24088) を利用した一時的 root 取得調査 + GhostLock カーネル解析 (CVE-2026-43499)
 zju-llm-safety/trace
LLMベースのエージェントに対するエージェント型ジェイルブレイクフレームワーク。スキームベースのタスク分解、マルチターンの偽装戦略、適応的な自己進化を用いて、新たに生じるセキュリティリスクを探る。
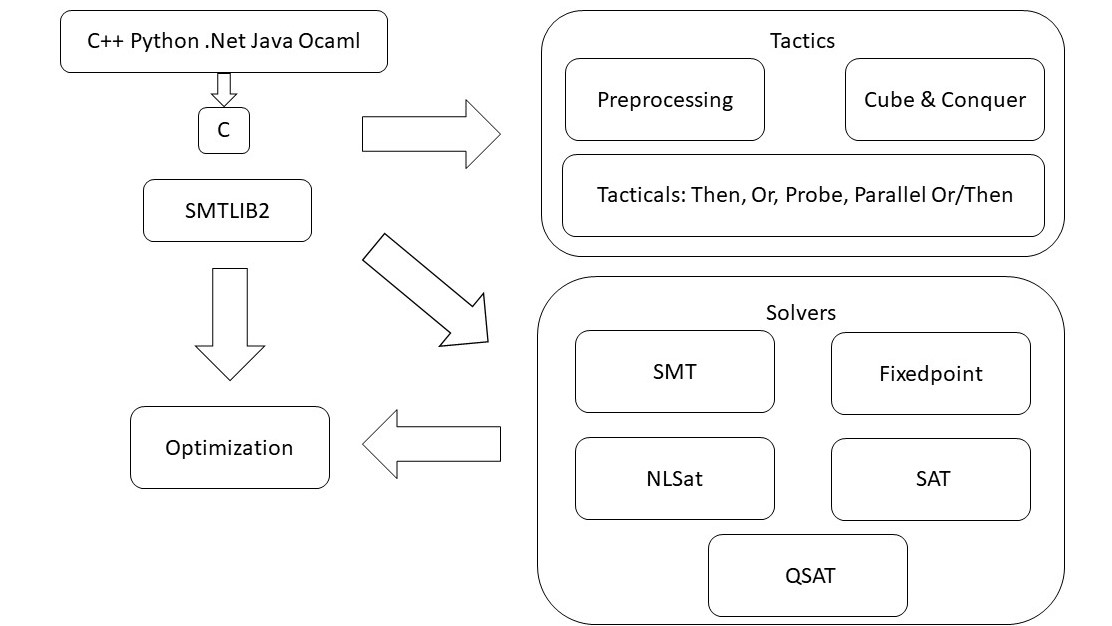 z3prover/z3
自動定理証明、制約解決、プログラム検証のための高性能SMTソルバー。形式的解析のための複数の理論と言語バインディングをサポート。
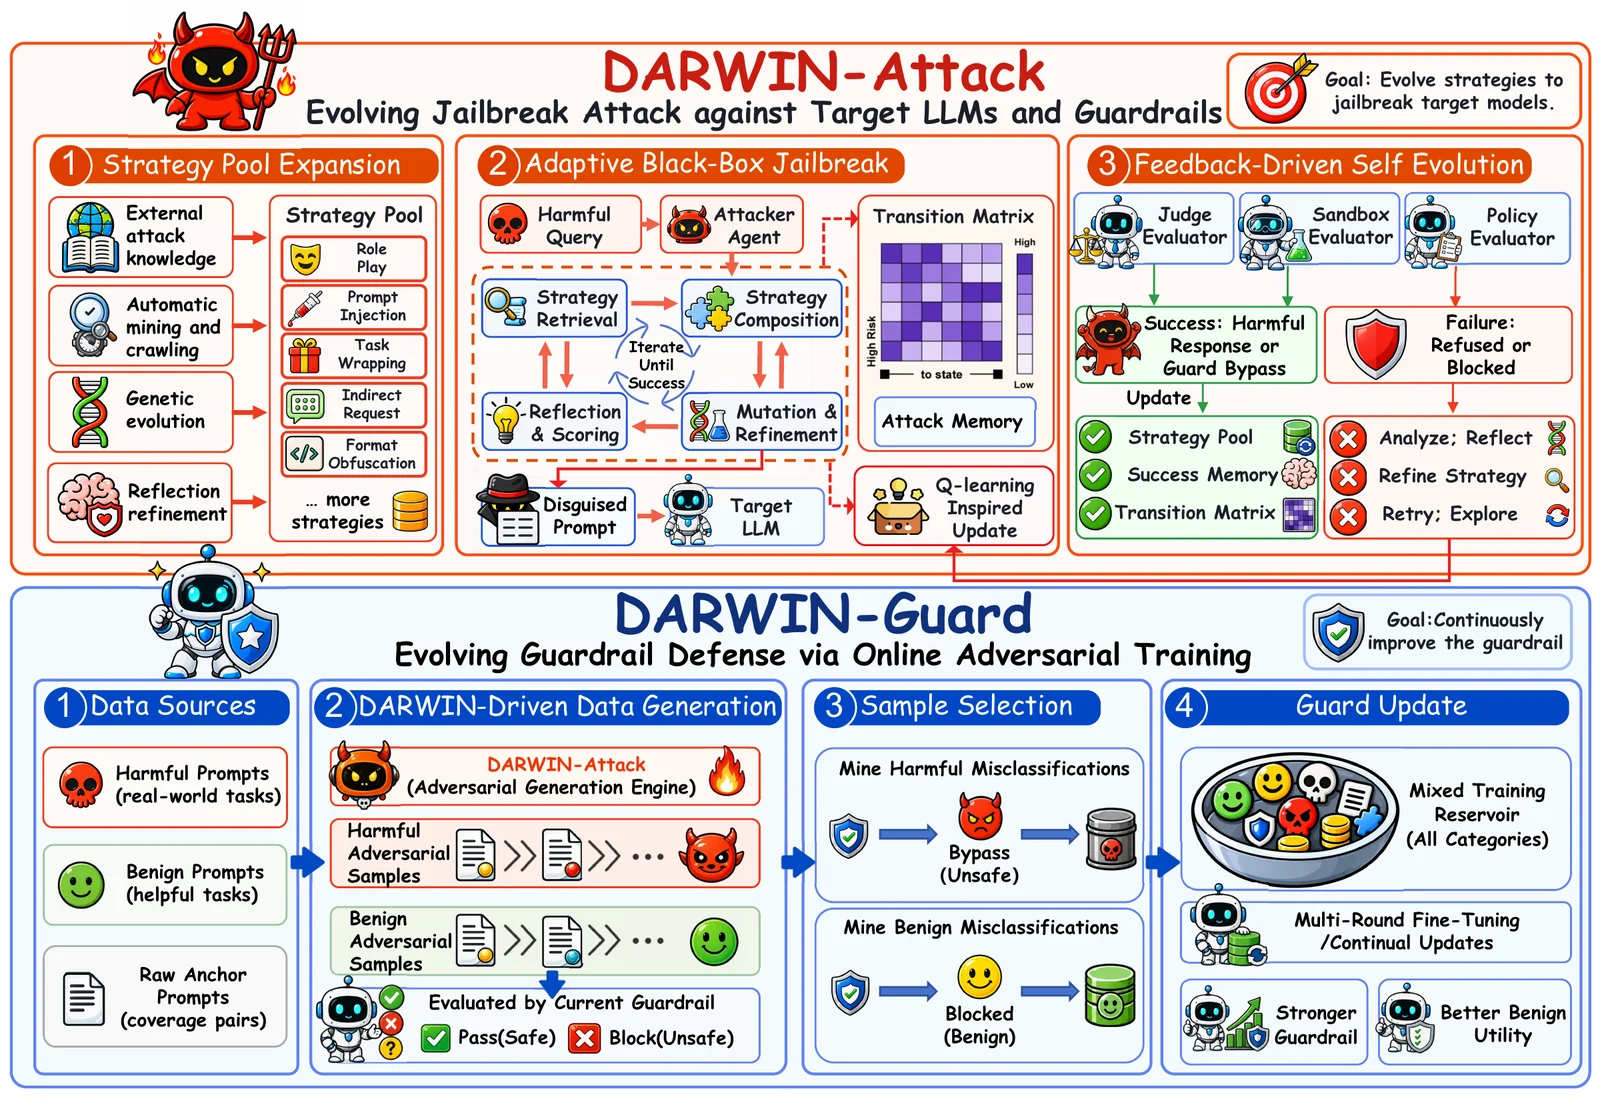 zju-llm-safety/darwin
進化的LLMジェイルブレイクおよびガードレールフレームワーク。遺伝的変異、マルコフ選択、オンライン敵対的トレーニングにより、再利用可能な戦略プールを成長させ、安全性評価を行う。
 portswigger/http-terminator
HTTPデシンク技術を抽出し、不正なリクエストのテストケースを生成し、Burp経由で検証し、リクエストスマグリング攻撃を確認するAI支援リサーチパイプライン。
 cybershujin/prompt-injection-in-the-wild
公開報告されたプロンプトインジェクション手法を、配信方法、エンコーディング、伝播挙動別に分類し、確認済みのモデル、情報源、MITRE ATLASタグとともに追跡するトラッカー。
 aftermathlabs/discord-crasher
バイナリインストルメンテーションとファジングによって発見されたいくつかのバグ
 google/kernel-research
Linuxカーネルエクスプロイトツールキット。エクスプロイト構築ライブラリ、ROPチェーンおよびスタックピボットジェネレータ、カーネルイメージランナー、カーネルエクスプロイト開発用のターゲットデータベースを提供します。
 rabakuku/cve-2026-87902-a-working-poc-for-wordpress-s-critical-path-traversal
CVE-2026-87902(WordPress Coreの認証不要パストラバーサルおよびLFI脆弱性、RCEへ連鎖可能)に関する参考メモと緩和設定。Nginx、Apache、PHPのハードニングルールを含む。