
 #1

 binarygolf/bggp
年次開催の小ファイルコンペティションリポジトリ。ポリグロット、クラッシュ、自己複製、ダウンロードなどのテーマを対象としたバイナリゴルフチャレンジを提供し、厳選されたエントリーを年ごとに整理して掲載しています。
 dougwithseismic/dezlock-dump
Deadlock、CS2、Dotaなどの(Source 2)向けランタイムスキーマ+RTTI抽出ツール。source2genは不要。
 wang-yanting/agentwatcher
LLMエージェントにおける間接的なプロンプトインジェクションに対する因果的文脈帰属とルールベースのモニターLLM防御。AgentDynおよび他のベンチマークで最先端のパフォーマンスを達成。
 shurikgo/cve-2026-25262-sm8450-research
CVE-2026-25262のSnapdragon 8 Gen 1への適用性 — 実験結果

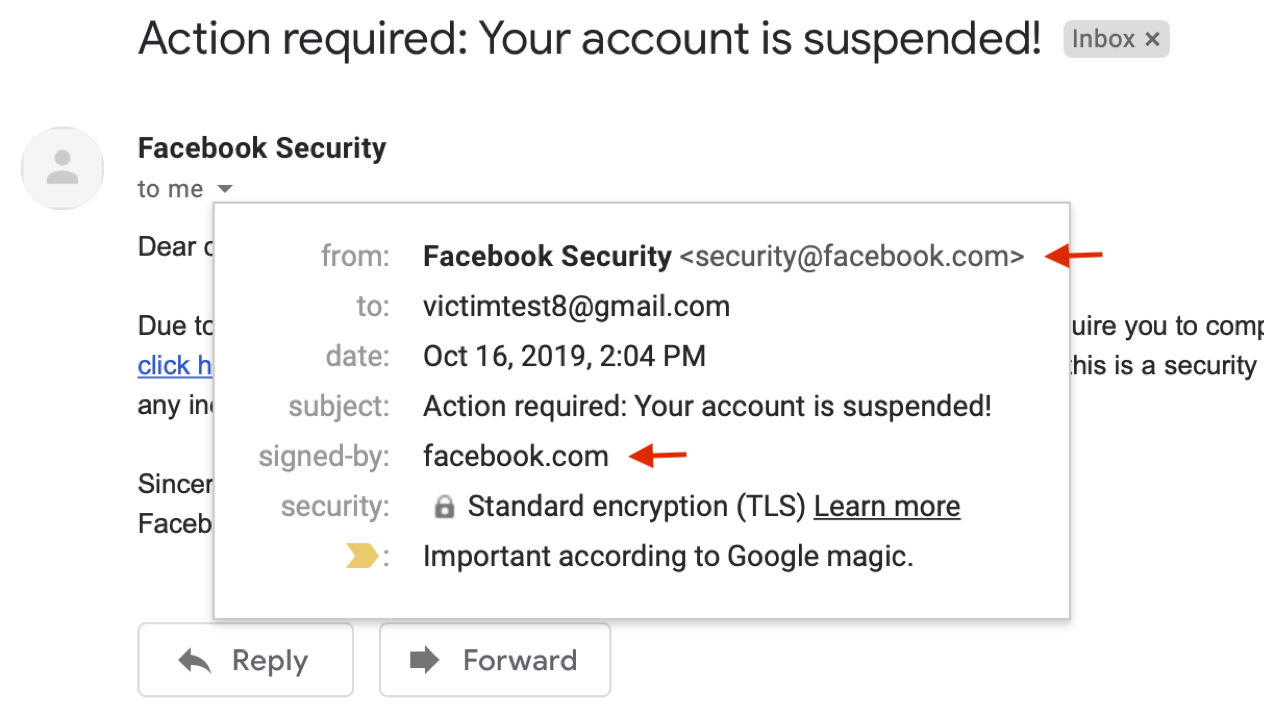 chenjj/espoofer
SPF/DKIM/DMARCをバイパスし、DKIM署名を偽造することを目的としたメールなりすましテストツール。🍻
 hellboy3110/cve-2026-16219-croogo-lab
Safely demonstrates CVE-2026-16219 path traversal in Croogo CMS with a loopback-only PoC, technical analysis, remediation guidance, and standalone…
 cookiengineer/actual-php2shell
:robot: (Vibecodedプロトタイプ)いいえ、この脆弱性を悪用する簡単な方法があります!
 wwwiesel/infosec-black-friday
InfoSec関連のソフトウェア/ツールのこのブラックフライデーのすべてのセール情報
 aloshdenny/reverse-synthid
GeminiのSynthID検出のリバースエンジニアリング
 owasp/maswe
OWASPによるモバイルアプリケーションにおける一般的なセキュリティおよびプライバシー脆弱性の列挙であり、MASVS検証標準とMASTGテストガイドを橋渡しするリファレンスとして機能します。
 gkrishnan724/cve-2021-38297
CVE2021-38297 GO WASM buffer-overflow の悪用のための概念実証シナリオ
 nicpwns/cve-2026-62183
Apache Syncope: ユーザーセルフサービスの権限昇格
 s12cybersecurity/whatpatchguardprotects
Windows上でPatchGuard(KPP)が監視するすべてのカーネル構造体、ルーチン、およびMSRのリファレンス。
 siyuanli00/intact
マルチターンLLMジェイルブレイク実験(FITD、MRCJ、ActorAttack、X-Teaming)を再現する研究コード。SoKの意図指向体系化論文に基づく。
 solivaquaant/cve-2026-85706
CVE-2026-85706(GitLab CE/EEのリポジトリコミットおよびファイルAPIにおける未認証のパストラバーサルによるファイル読み取り)の概念実証および再現ラボ。
 xhowenma/rope
防御框架,通过强制实施路由来源策略来防止使用工具的LLM代理中的间接提示注入,具备确定性来源检查以及用于评估攻击成功率和效用保持的基准测试工具。










