#1
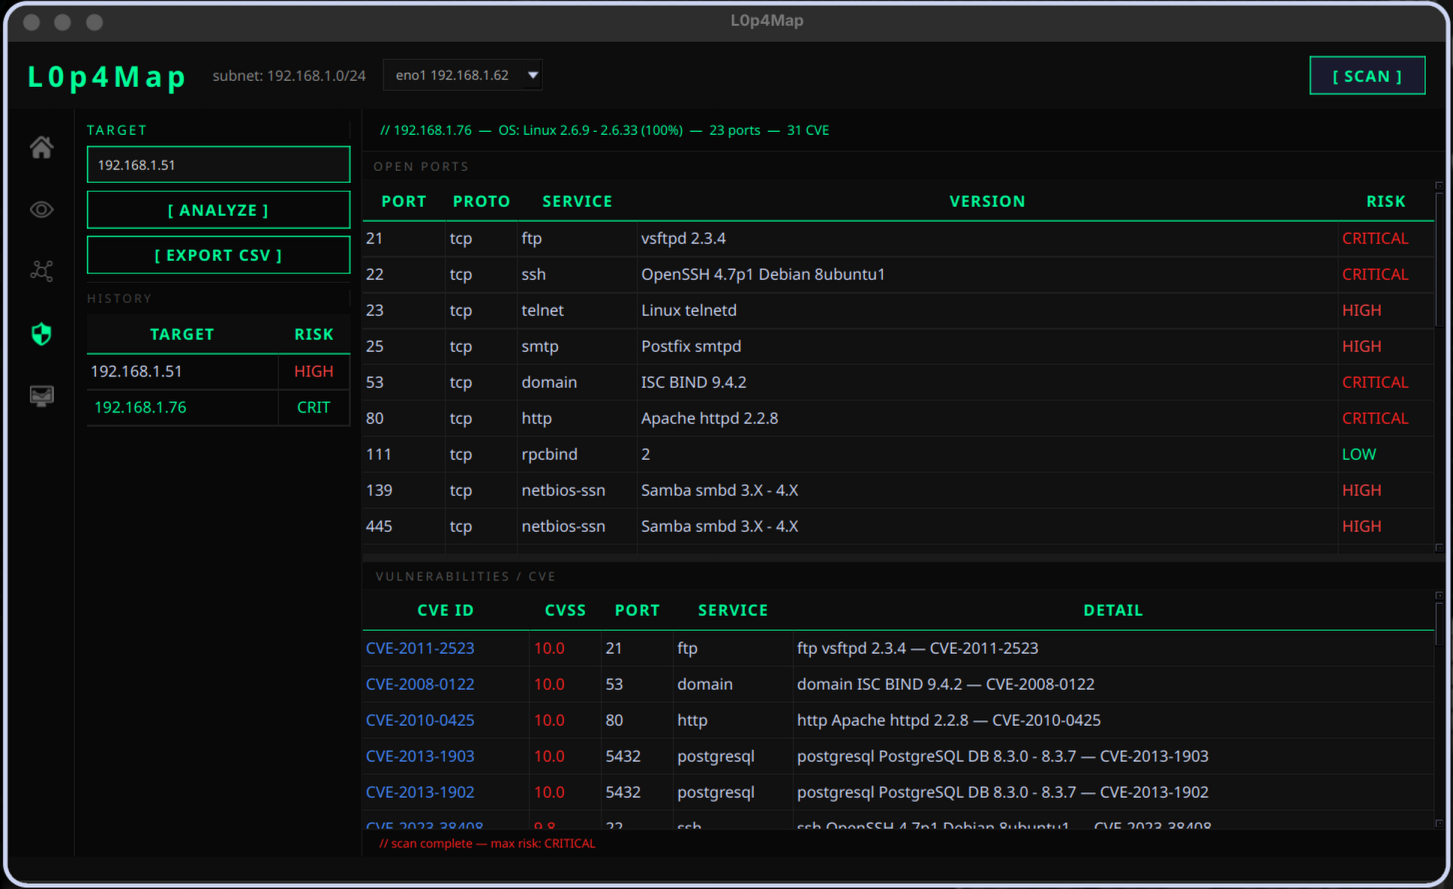
 haxl0p4/l0p4map
プロフェッショナルなネットワーク監視・可視化ツール。L0P4Mapは、高速ARPディスカバリと完全なnmap統合、リアルタイムインタラクティブなネットワークトポロジエンジンを組み合わせています。ローカルネットワークとカスタムIP/ウェブサイトの両方で動作します。
 greatscottgadgets/facedancer
CynthionやGreatFETなどのハードウェアペリフェラルを使用して、Pythonで独自のUSBデバイスを実装する
 omriher/captipper
悪意のあるHTTPトラフィックエクスプローラ
 jiaoxianjun/btle
Software Defined Radio (SDR) に基づき、標準および非標準 (raw bit) の両方に対応した Bluetooth Low Energy (BLE) パケットスニファ兼トランスミッタ。
 royhills/arp-scan
高速なARPベースのネットワークスキャナで、ローカルネットワーク上のIPv4ホストの検出とフィンガープリンティングを行います。ベンダー検索、調整可能なスキャンレート、ネットワーク監査向けの柔軟な出力を備えています。
 nccgroup/sniffle
TI CC1352/CC26x2ハードウェア向けのBluetooth 5および4.x LEスニファ。拡張アドバタイズ、全PHYモード、MAC/RSSIフィルタリング、Wireshark互換のPCAPエクスポートに対応。
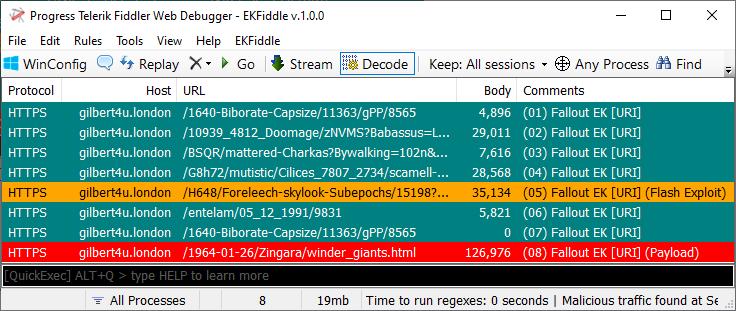 jeromesegura/ekfiddle
悪意のあるWebトラフィックを分析するための、人気のFiddler Webデバッガをベースにしたスイスアーミーナイフです。
 idaholab/malcolm
Malcolmは、フルパケットキャプチャアーティファクト(PCAPファイル)、Zeekログ、Suricataアラートに対応した、強力かつ簡単に導入できるネットワークトラフィック分析ツールスイートです。
 riverloopsec/killerbee
IEEE 802.15.4/ZigBee セキュリティ研究ツールキット
 r00t-3xp10it/morpheus
Morpheus - Ettercap TCP/IP の自動化 (MITM-hijacking ツール)
 felixweyne/imaginaryc2
Imaginary C2は、マルウェアの行動(ネットワーク)分析を支援するPythonツールです。Imaginary C2はHTTPサーバーをホストし、選択的に指定されたドメイン/IPへのHTTPリクエストをキャプチャします。さらに、このツールはキャプチャしたC2(コマンド&コントロール)応答や提供…
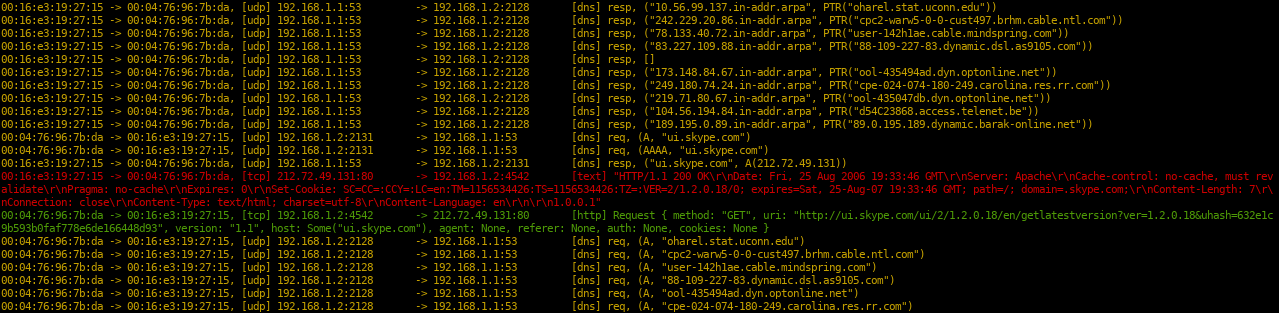 kpcyrd/sniffglue
セキュアなマルチスレッドパケットスニッファ
 0x4d31/fatt
FATT /fingerprintAllTheThings - pysharkベースのスクリプトで、pcapファイルやライブネットワークトラフィックからネットワークメタデータとフィンガープリントを抽出します。
 phaethon/kamene
ネットワークパケットおよびpcapファイルの作成・スニッフィング・操作・可視化を行うセキュリティツール。2015年にscapyからフォークされ、それ以降Python 3互換性を提供しています。
 aress31/wirespy
様々な無線ネットワーク攻撃を自動化するために設計されたフレームワーク(このプロジェクトは2017年にPentester Academy TVのツールボックスで紹介されました)。
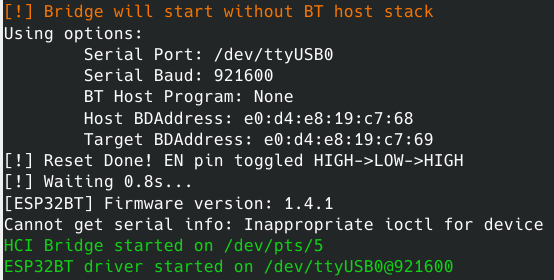 matheus-garbelini/esp32_bluetooth_classic_sniffer
どのESP32ボードでも実現できる限り安価な、アクティブBluetooth BR/EDRスニファ/インジェクタ。Scapyで動作します ;-)