
 #1

 dlee35/curveball_lua
LuaスクリプトとPCAPを含むリポジトリ。ネットワークトラフィックを介したCVE-2020-0601のエクスプロイト試行を検出します。
 trinadh465/external_tcpdump_cve-2018-14880
ネットワーク監視とデータ取得のためのコマンドラインパケットアナライザ。ネットワークトラフィックをキャプチャして表示し、トラブルシューティングとセキュリティ分析に役立てます。
 trinadh465/external_tcpdump_cve-2018-14469
ネットワーク監視とデータ取得のためのコマンドラインパケットアナライザ。ネットワークトラフィックをキャプチャして表示し、トラブルシューティングとセキュリティ分析に使用します。
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
コマンドラインベースのパケットアナライザで、ネットワーク監視とデータ取得を行い、ネットワークトラフィックをキャプチャして表示することで、トラブルシューティング、分析、セキュリティ監査を支援します。
 trinadh465/external_tcpdump_cve-2018-14879
ネットワーク監視とデータ取得のためのコマンドラインパケットアナライザー。ネットワークトラフィックをキャプチャして表示し、トラブルシューティングとセキュリティ分析を行います。
 prprhyt/poc_tls1_3_cve-2020-13777
CVE-2020-13777(GnuTLS TLS 1.3 再接続脆弱性)の概念実証。教育および技術検証目的で脆弱性を示すためにpcapファイルを解析します。
 diegovargasj/cve-2025-32407
CVE-2025-32407の概念実証エクスプロイト:Galaxy Watch向けSamsung InternetにおけるTLS証明書検証のバイパスにより、HTTPSトラフィックに対する中間者攻撃を可能にします。
 martinvks/cve-2022-45059-demo
CVE-2022-45059 Varnish Cacheリクエストスマグリング脆弱性のインタラクティブデモ。Spring Boot Webアプリ、脆弱なプロキシ、自動化された被害者ボット、パケットキャプチャが含まれ、教育用の悪用練習に使用します。
 quynhold/detect-cve-2017-0144-attack
Pythonで書かれたネットワークトラフィック監視プログラムで、CVE-2017-0144攻撃を検出すると警告を発します。
 bl4ck5un/cve-2013-4348
IPIPカプセル化されたパケットのIHLフィールドに小さな値を設定した際のDoS(無限ループ)攻撃
 darkrx1/rx-100
サイバーセキュリティのプロジェクト100本 — 一度に1つずつ構築。現在10/100。

 onotelli/justniffer
libpcapベースのTCPパケットスニファで、HTTPトラフィックをデコードし、ストリームを再構築し、リクエスト/レスポンスのタイミング指標を含むカスタマイズ可能なアクセスログ形式の出力を生成します。
 hdp1972be-svg/cve_2026_98432_guard
CVE-2026-98432 Linux TCP IPv4ヘッダーオプション脆弱性に対する一時的なeBPF/XDP緩和策。公式のカーネル修正を適用できるようになるまで、未パッチのシステムやカスタムカーネルを保護するのに役立ちます。
 perongh/cve-2026-99999
準備済みのTAP上でLinux IPv4チェックサムオフロードのバグPwnEscapeを再現し、細工したvirtioヘッダーを注入して、範囲外のフラグメントヘッダーコピーを検証するGo製プローブ。
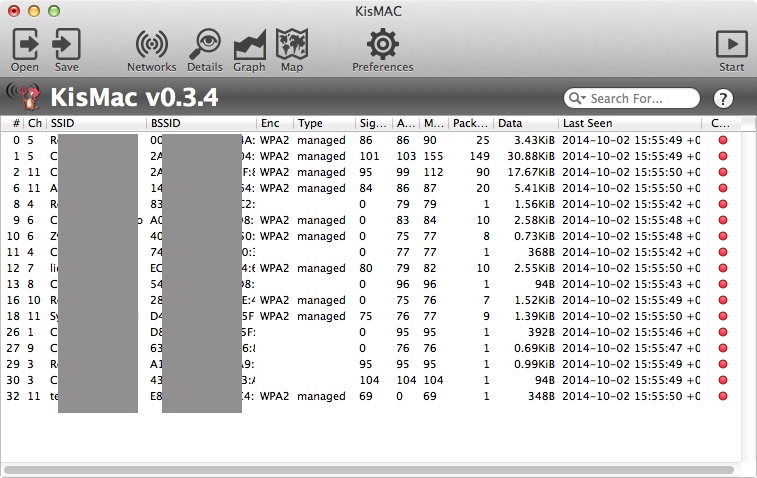 agnidia/kismac2
KisMACは、Mac OS X向けの無料のオープンソース無線スキャンおよびセキュリティツールです。











