#1
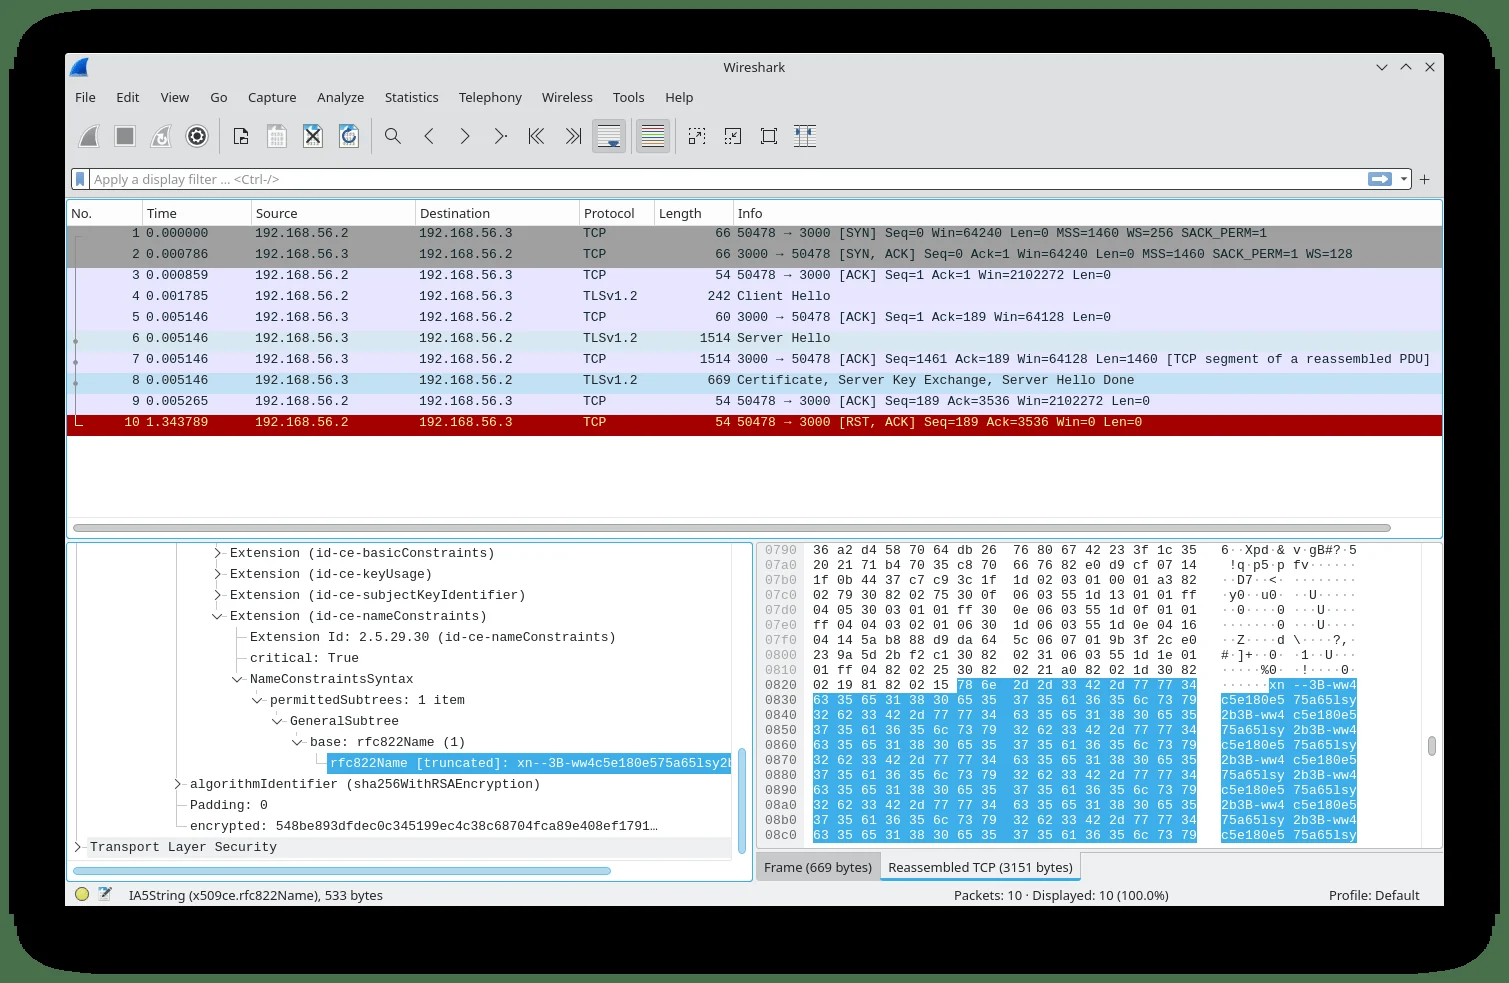
 fox-it/spookyssl-pcaps
PCAPとSuricataシグネチャを使用して、OpenSSL CVE-2022-3602の悪用試行を検出するためのものです。悪意のあるクライアント/サーバートラフィックや、正規のpunycode証明書の例を含みます。
 corelight/cve-2020-16898
CVE-2020-16898(Windows TCP/IP リモートコード実行の脆弱性)用のネットワーク検出パッケージ
 kiminewt/pyshark-legacy
tsharkのPythonラッパー、Wiresharkディセクタを使用したPythonパケット解析を可能にする (Python2レガシーバージョン)
 dougives/wisp
スクリプトとハードウェアキットで、802.11クライアントを一斉に自動的にdeauthします。後での悪事のためにパケットをキャプチャします。
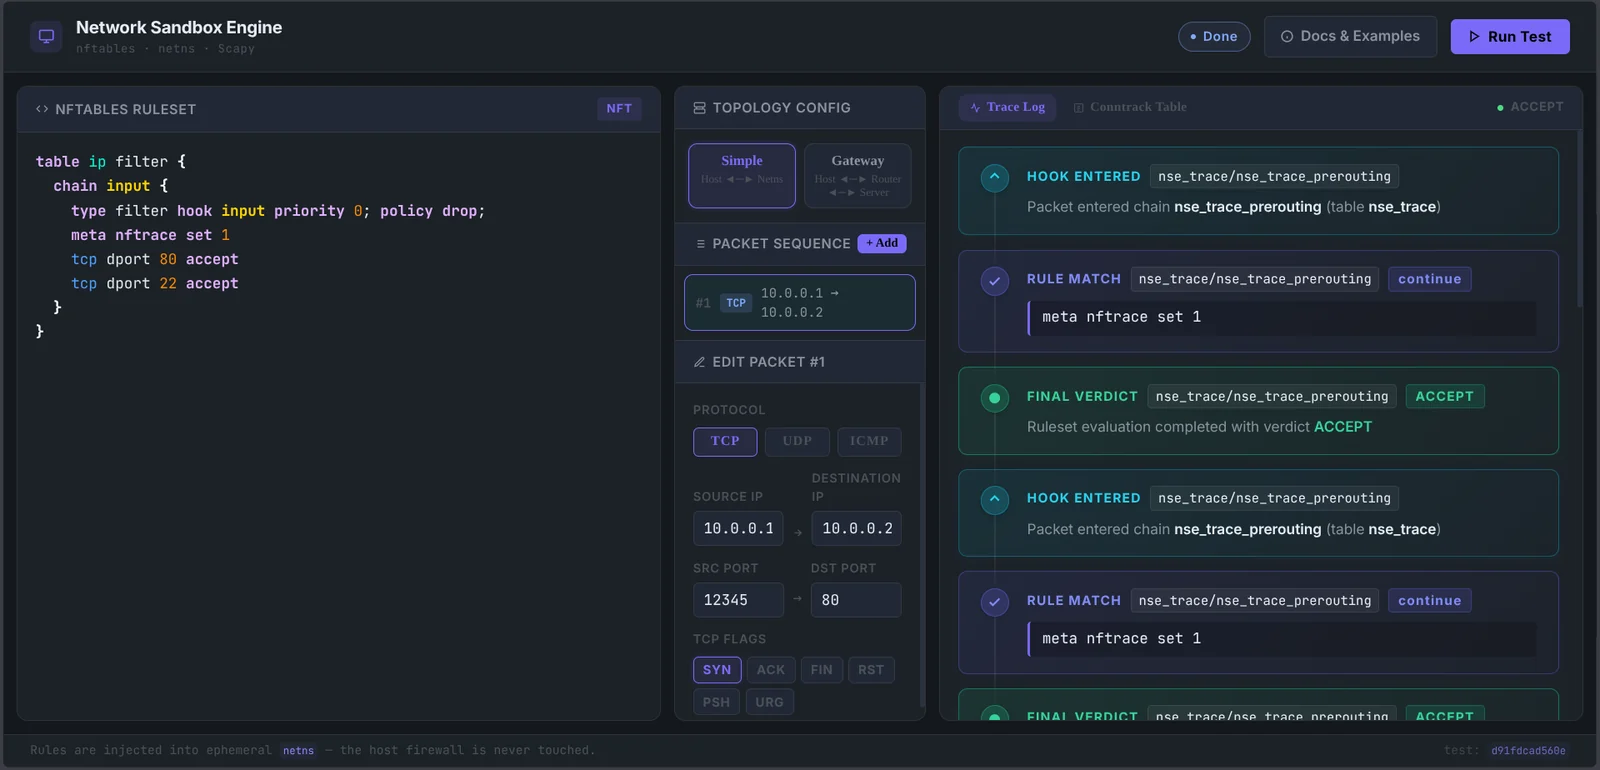 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 mauricelambert/passwordssniffer
このモジュールは、保護されていないプロトコルのユーザー名とパスワードをスニッフィングします。
 9lyph/cve-2022-29593
Dingtian DT-R002リレーにおけるキャプチャリプレイを介した認証バイパス用の概念実証エクスプロイト。HTTPおよびModbus TCPを介したリレーの不正制御を可能にします。
 corelight/zeek-spicy-wireguard
Spicy に基づく Zeek Wireguard プロトコルアナライザー。
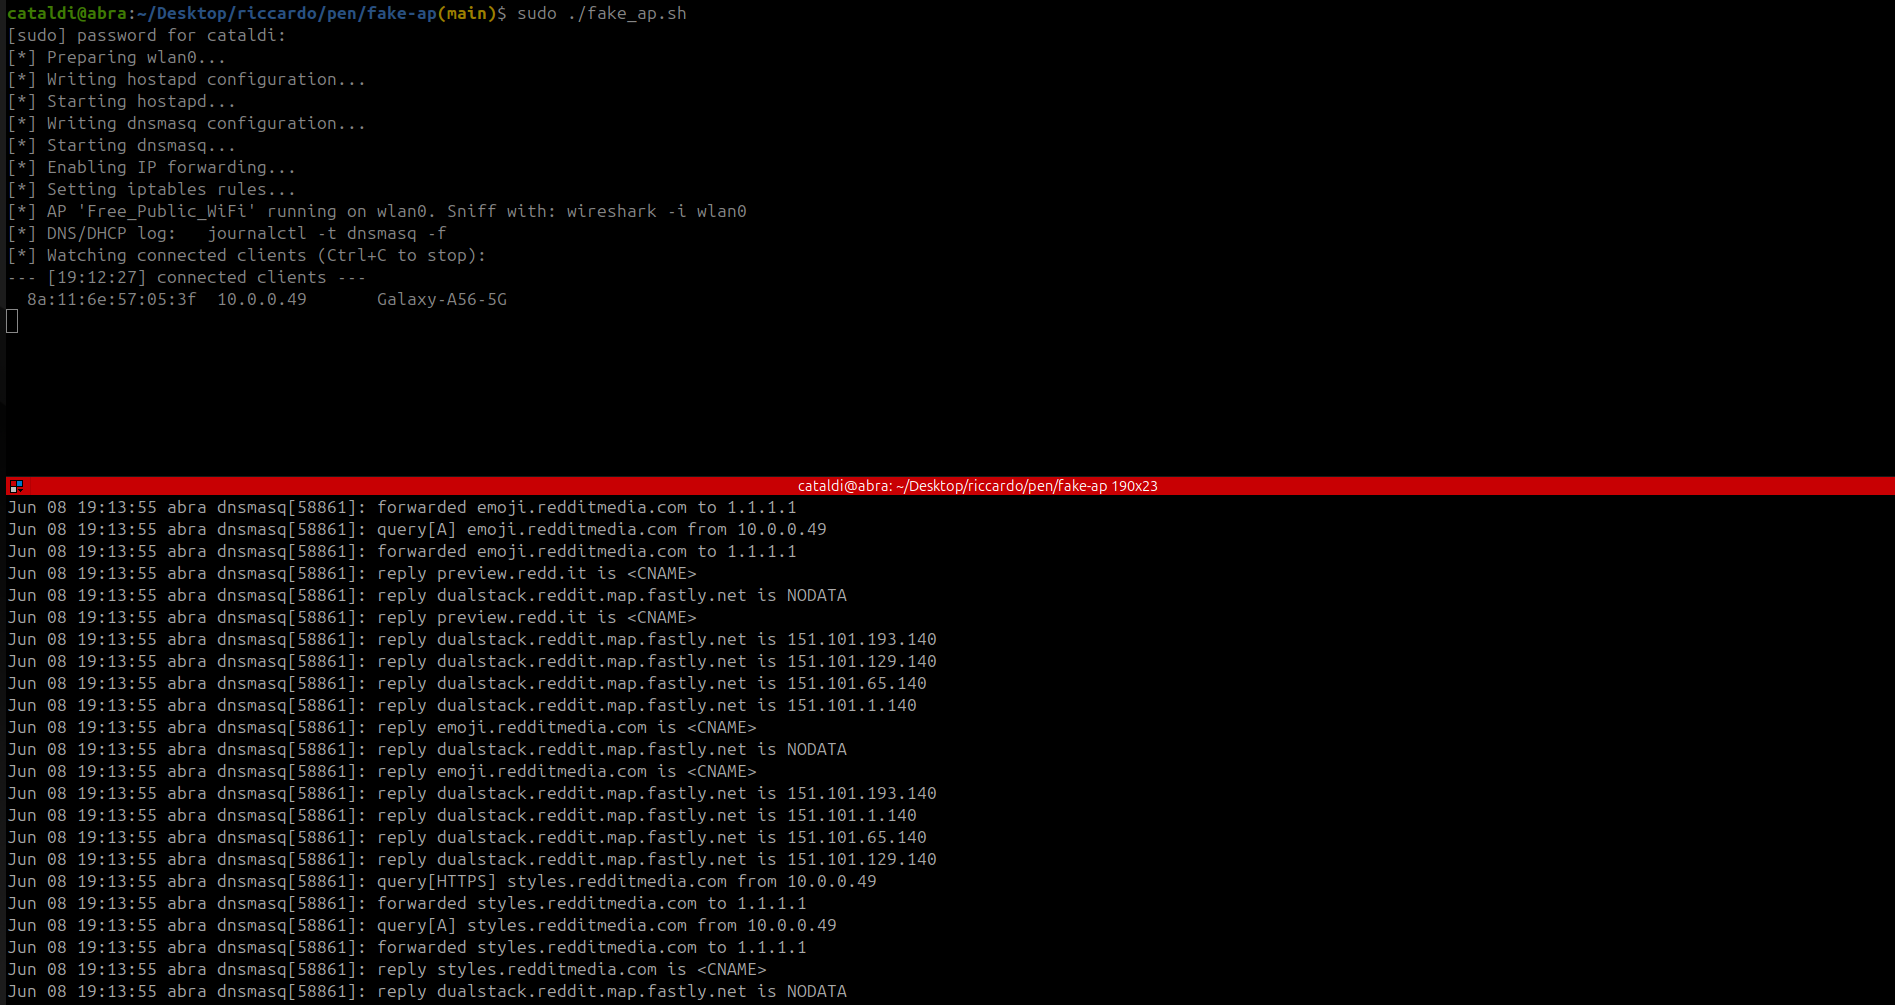 riccardocataldi/access-point
不正なオープンWi-Fiアクセスポイントで、hostapd、dnsmasq、iptables NATを用いて制御されたトラフィックキャプチャを実現。リアルタイムのクライアント監視、DNS/DHCPログ記録、Wiresharkベースのトラフィック分析を可能にします。
 rbowes-r7/refreshing-mcp-tool
F5 の `mcp` プロトコルの実装。脆弱性調査中にトラフィックをスニッフィングするための MitM ツールを含みます。
 vulncheck-oss/go-exploit-cache
go-exploitで使用するHTTPキャッシュデータベースを生成するためのユーティリティ
 corelight/zeek-spicy-stun
Spicy ベースの Zeek STUN プロトコルアナライザー。
 benadia/an-integrated-wireless-network-forensic-analysis-framework
このフレームワークは、既存のオープンソースツール群を統合パッケージにまとめ、フォレンジック調査プロセスを自動化します。ワイヤレスネットワークトラフィックのキャプチャ、調査ニーズに応じたキャプチャ済みトラフィックの分析、および分析済みトラフィックからのデジタル証拠の抽出と文書化が可能です。
 alperenugurlu/cve-2024-3596-detector
CVE-2024-3596をRADIUS/UDPトラフィック内で検出し、Access-RequestパケットのMD5衝突を分析することで、管理者が脆弱な認証方式を特定するのを支援します。
 dtrecherel/dnsspoof
Python3で書かれたDNSスプーファーツール。
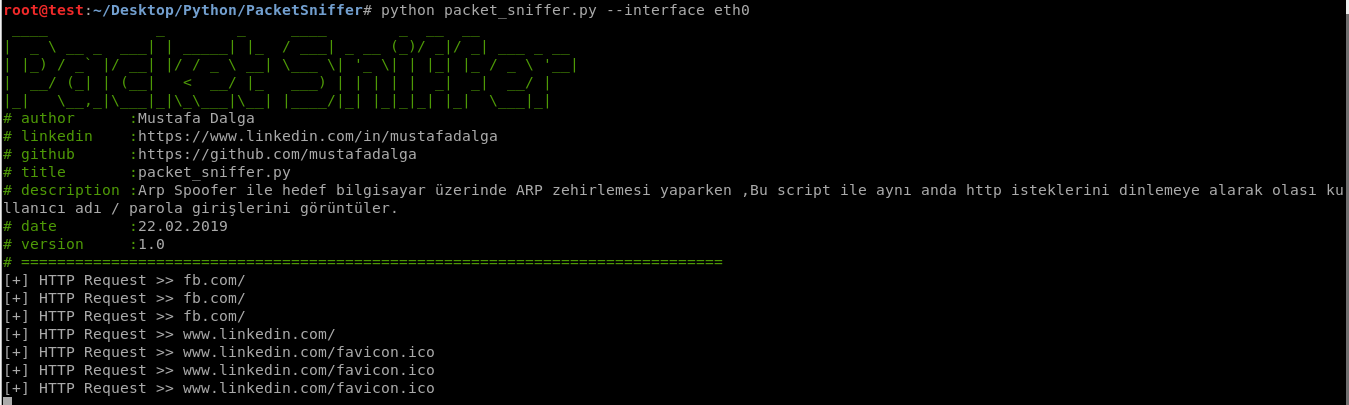 mustafadalga/arp-poisoning-packet-sniffer
同じネットワーク内の標的コンピュータに対してARPポイズニング(poisoning)を実行し、ネットワークトラフィックを監視できるようにするために書かれた2つのスクリプトです。
 damnkrishna/cve-2025-32433-lab
A Flaw in SSH protocol message handling, a malicious actor could gain unauthorized access to affected systems and execute arbitrary commands without…