#1
 robertdavis1/pix-c2
Ping データ流出司令制御 (PiX-C2)
 twisteroidambassador/udpack
UDPackは、拡張可能な汎用UDPパケット難読化ツールです。
 lpefferkorn/ipdecap
GRE、IPIP、6in4、ESP(ipsec)プロトコル内にカプセル化されたトラフィックをデカプセル化し、IEEE 802.1Q(仮想LAN)ヘッダーも削除できます。pcapファイルで動作します。
 camp0/aiengine
NIDS、DNS分類、頻度分析、自動正規表現生成を備えたプログラム可能なパケット検査エンジン。データベースや他のセキュリティツールとの統合のためのPython/Ruby/Java/Luaバインディングをサポート。
 synacktiv/sharker
シンプルで信頼性が高く、比較的高速なネットワークキャプチャ解析ツール。
 halildeniz/macmaster
高度なネットワークインターフェース管理と監視
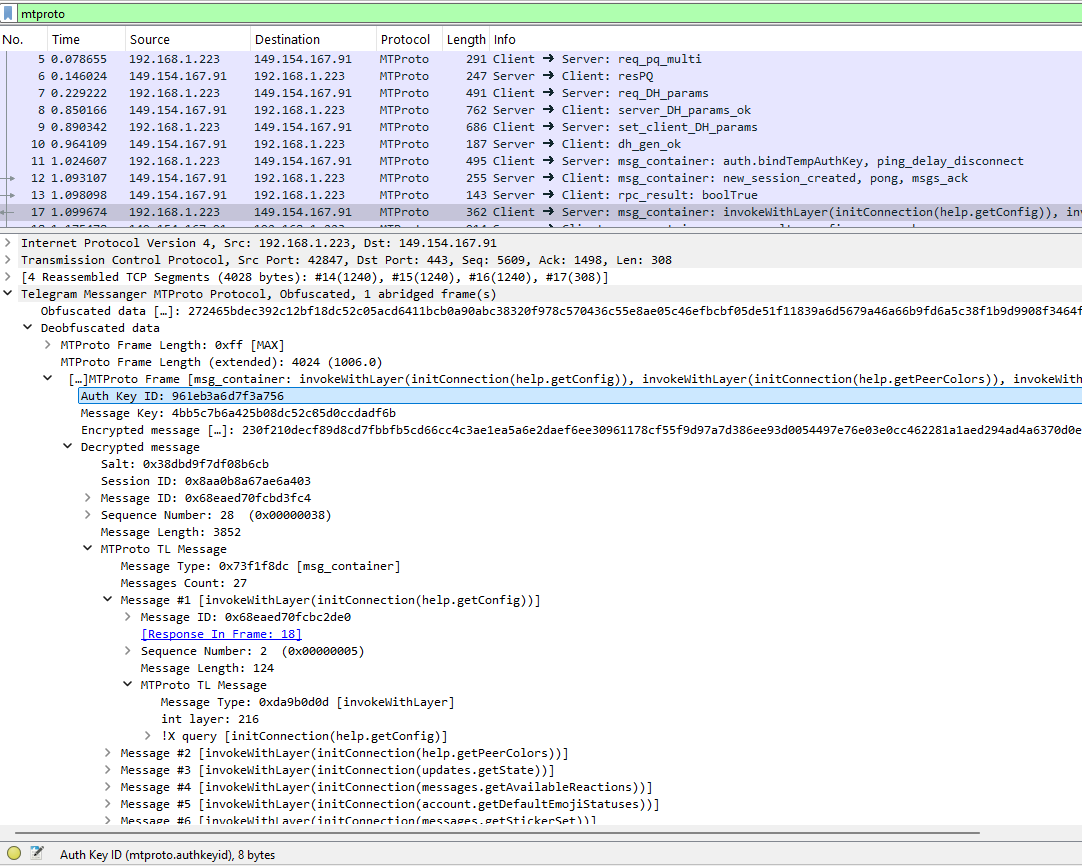 tomer8007/mtproto-dissector
Telegramプロトコルを解析するためのWiresharkプラグイン
 m0vi0/pacmap
グラフ優先のネットワークトラフィック可視化ツール。ライブキャプチャとPCAPリプレイに対応し、チェックポイント差分比較、パストレーシング、Wiresharkスタイルの表示フィルタによるセキュリティ分析を実現。
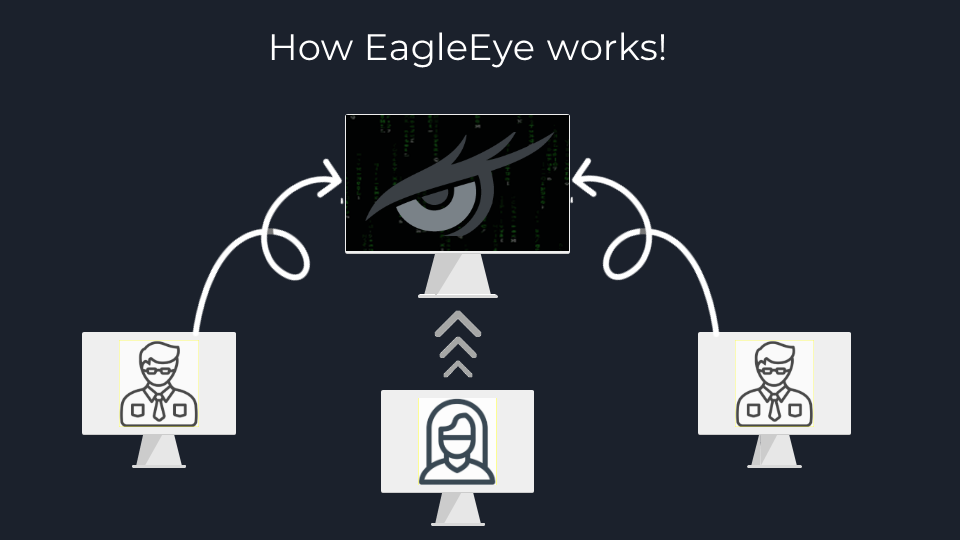 d4vinci/eagleeye
ホスト型IDSおよびネットワーク監視システム(私の卒業プロジェクト)
 yojiwatanabe/networkalarm
ローカルネットワークトラフィックを監視し、潜在的なセキュリティ脆弱性を検出するツール。nmapスキャン、Niktoスキャン、平文で送信される認証情報、Shellshock攻撃の可能性をユーザーに警告します。現在、ライブ監視とネットワークキャプチャ(pcap)スキャンをサポートしています。
 corelight/zeek-spicy-openvpn
SpicyベースのZeek OpenVPNプロトコルアナライザー。
 advanced-threat-research/cve-2020-16899
CVE-2020-16899 - Microsoft Windows TCP/IP 脆弱性検出ロジックとルール
 emrekybs/bluefish
PCAP(パケットキャプチャ)ファイルの分析を簡素化するために設計された自動化ツール
 knqyf263/ndff
フローベースのネットワーク監視ツールで、ディープパケットインスペクション(Deep Packet Inspection)に対応しています。
 ut-dacs/anycast-census
IPv4/IPv6プレフィックスをICMP、TCP、DNS経由でプローブし、エニーキャスト配備を検出してPoPを地理特定する縦断的エニーキャストセンサスシステム。日次データセットとAPIを公開。
 r3mrum/loki-parse
loki-bot(マルウェア)関連のネットワークトラフィックを検出し解析するPythonスクリプトです。このスクリプトは、C2に流出しているデータやボットの追跡などを把握したいDFIRアナリストやセキュリティ研究者にとって有用です。