#1
 trinadh465/external_tcpdump_cve-2018-14879
ネットワーク監視とデータ取得のためのコマンドラインパケットアナライザー。ネットワークトラフィックをキャプチャして表示し、トラブルシューティングとセキュリティ分析を行います。
 danmcinerney/creds.py
FTP/POP/IMAP/HTTP/IRCの認証情報を収集する
 ashishraste/arp-dns-attacks
ARPスプーフィング、HTTPリダイレクション、DNSスプーフィング、およびpcapライブラリを使用したDNSフォージング
 corelight/cve-2022-21907
パケットキャプチャを分析して不正なリクエストを検出し、アラートをトリガーすることにより、CVE-2022-21907 HTTPエクスプロイトの試行を検出するZeekパッケージ。
 zwclose/cve-2021-26258
CVE-2021-26258 用のファイルとツール
 clausing/scripts
デジタルフォレンジック、インシデントレスポンス、ネットワーク分析のためのPythonおよびPerlスクリプト集。ハッシュ署名ツールやパケットgrepユーティリティを含む。
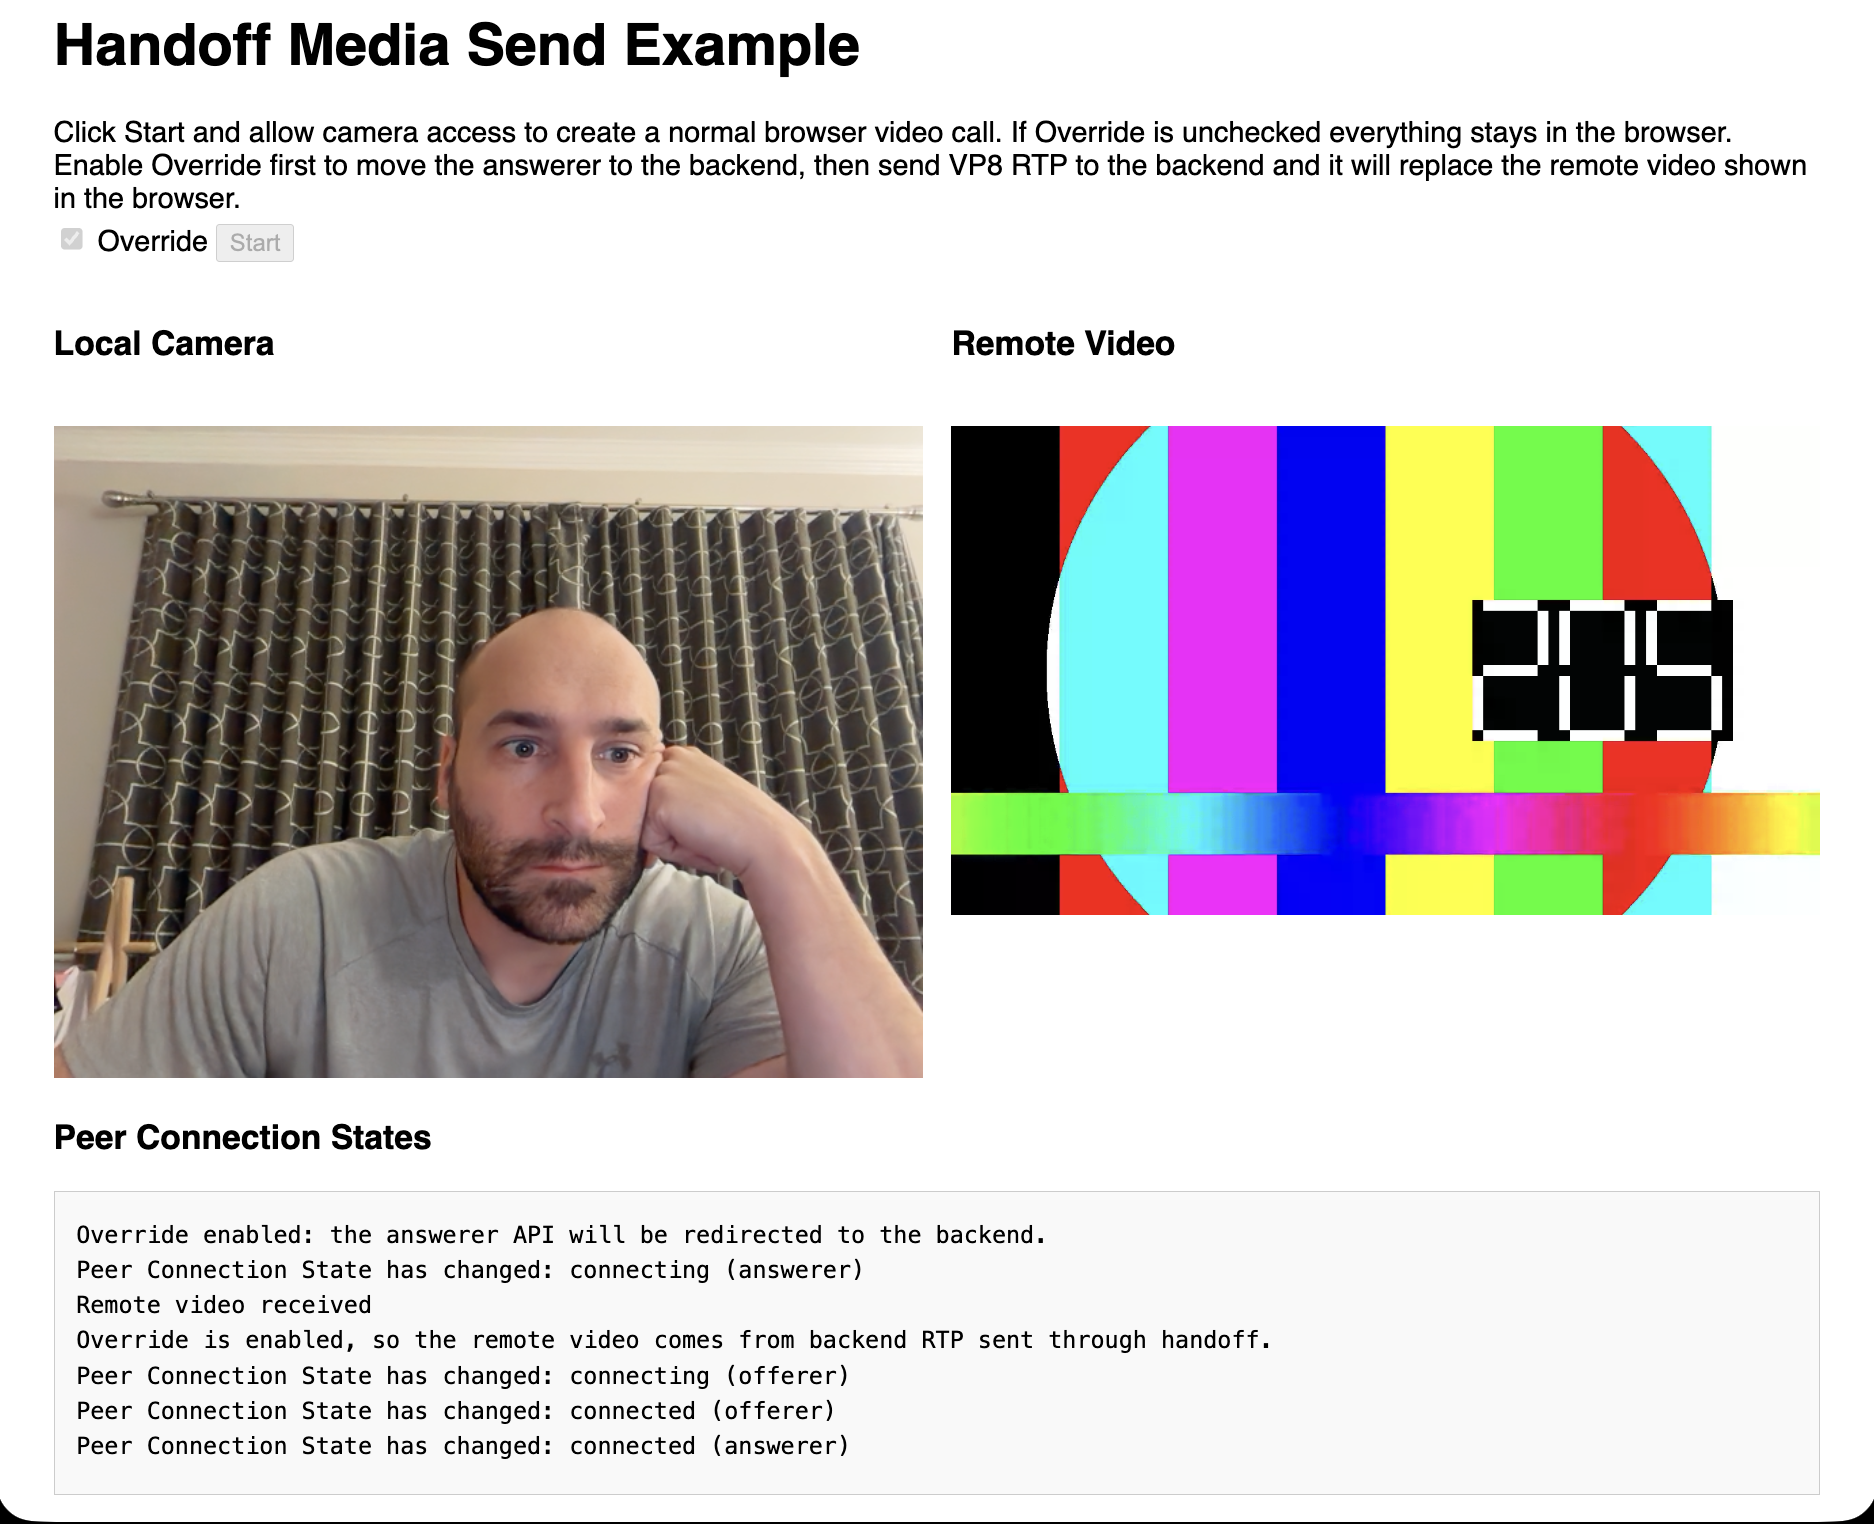 pion/handoff
ブラウザでWebRTCを開始—別の場所で実行する
 lixiang957/cve-2021-33959
CVE-2021-33959 の概念実証エクスプロイト。ポート 32410 および 32414 で細工された M-SEARCH パケットを介して、Plex Media Server に対する UDP リフレクション増幅攻撃を実証します。
 martinvks/cve-2022-45059-demo
CVE-2022-45059 Varnish Cacheリクエストスマグリング脆弱性のインタラクティブデモ。Spring Boot Webアプリ、脆弱なプロキシ、自動化された被害者ボット、パケットキャプチャが含まれ、教育用の悪用練習に使用します。
 vaelwolf/cve-2022-1388
-- 教育目的のみで使用すること -- CVE-2022-1388 の概念実証 (PoC) RCE に加え、ブルーチームおよびレッドチーム向けの追加機能を備えています。
 wrong-commit/cve-2010-4669
Scapyを使用して細工されたパケットを送信し、ネットワーク脆弱性テストを行うCVE-2010-4669のPythonベースのエクスプロイト。rootとPython 2が必要です。
 prprhyt/poc_tls1_3_cve-2020-13777
CVE-2020-13777(GnuTLS TLS 1.3 再接続脆弱性)の概念実証。教育および技術検証目的で脆弱性を示すためにpcapファイルを解析します。
 vulncheck-oss/go-exploit-cache
go-exploitで使用するHTTPキャッシュデータベースを生成するためのユーティリティ
 qmonnet/rbpf
eBPFプログラム用のRust仮想マシンおよびJITコンパイラ
 0xxon/cve-2020-0601-plugin
CVE-2020-0601の悪用試行を検出するためにOpenSSLを使用するZeekパッケージ
 0xblackash/cve-2026-110912
Python/scapyによるCVE-2026-110912(ARPBleed)の概念実証。これはDragonFly BSDにおけるARPのar_hln/ar_plnの境界外読み取りであり、カーネルヒープおよびスタックメモリを漏洩させる。