#1

 security-life-org/obscura
脅威ハンター&攻撃対象領域管理プラットフォーム。受動的および半攻撃的な偵察、相関分析、リスクスコアリング、継続的モニタリングのための単一の静的Goバイナリ。
 rmottanet/unauthscout
UnauthScout は、Bash で開発された OSINT(オープンソースインテリジェンス)ツールであり、バージョン管理プラットフォーム(GitLab および GitHub)上のアセットを受動的に探索するためのものです。
 jenderal92/cms_detector
HTTP 応答分析と既知のシグネチャを通じて Web アプリケーションで使用されるコンテンツ管理システム(CMS)を検出および識別し、偵察とセキュリティ評価に役立ちます。
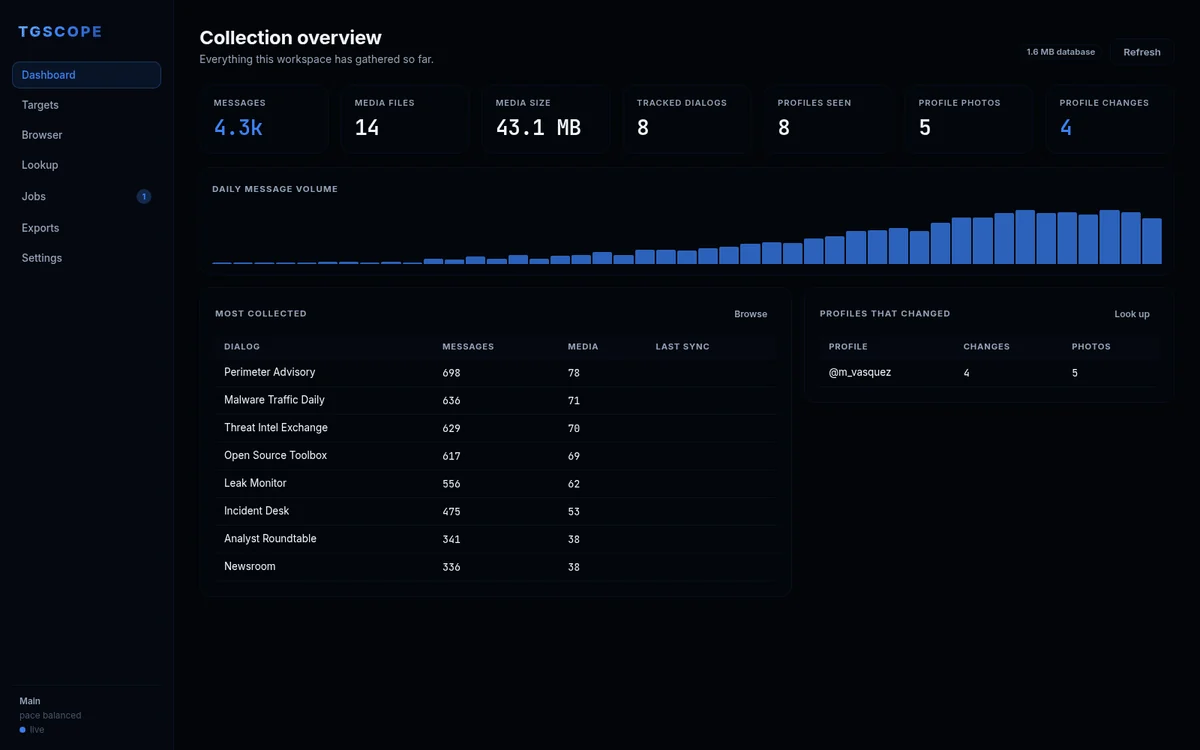 itsmoorgrove/tgscope
ローカルWebアプリとして動作するTelegram OSINT、スクレイピング、アーカイブツール。マルチアカウント収集、過去の写真と変更差分を含むプロフィール検索、10種類のエクスポート形式に対応。
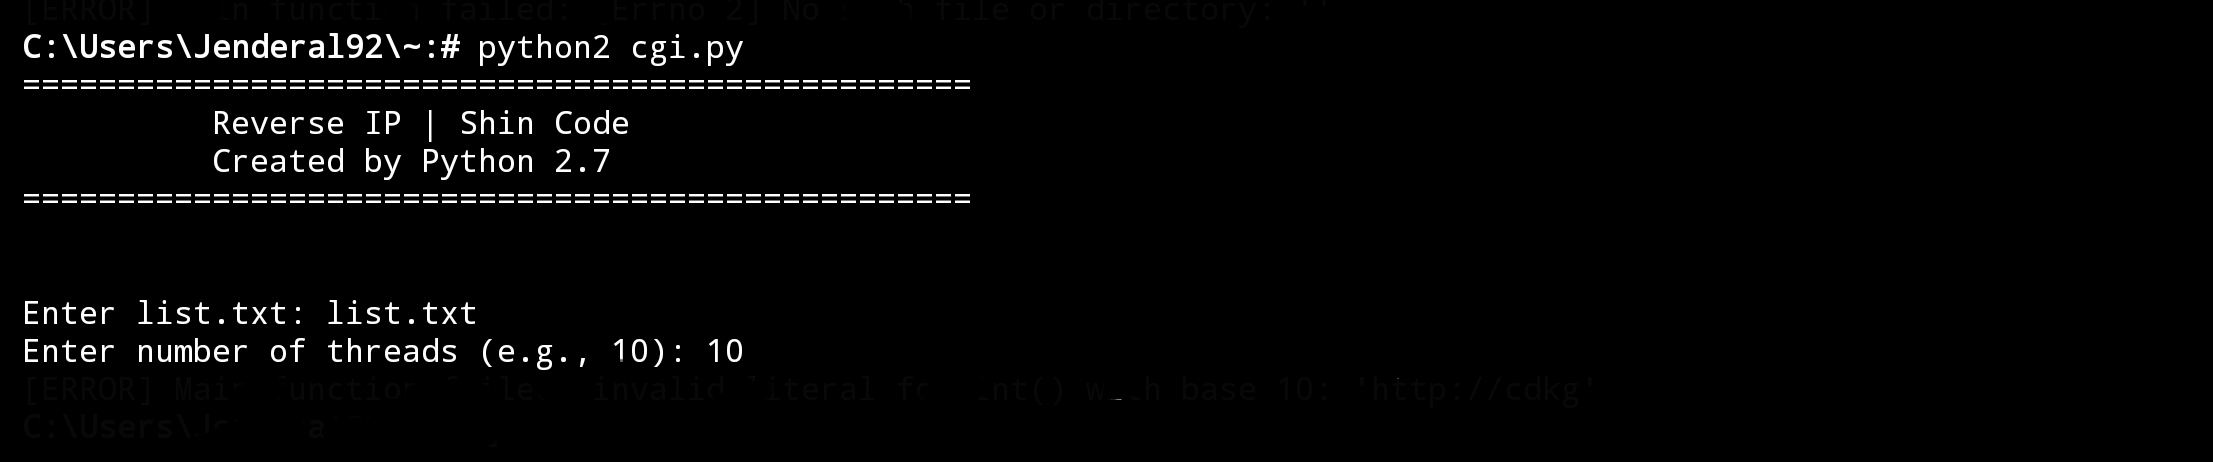 jenderal92/reverse-ip-new-api
このツールは、リバースIPルックアップを実行するために使用されます— 1つのIPアドレス上でホストされているすべてのドメインを検索します。
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Active Directory ユーザー列挙 (CVE-2021-31159) - https://ricardojoserf.github.io/CVE-2021-31159/

 t-beckett/h-osint
ターミナル向けのローカルファーストでキーボード駆動のOSINTワークベンチ。ユーザー名、ドメイン、IP、メール、漏洩、位置情報の検索をカバーする28のモジュールとSQLiteケースストレージを備える。
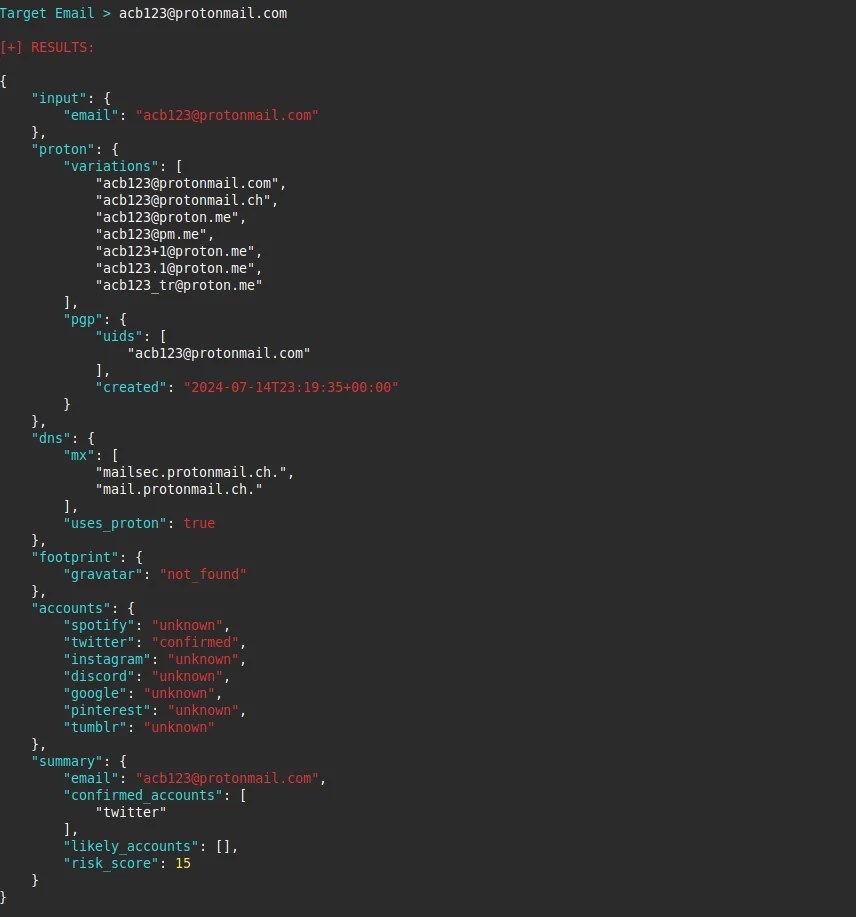 emrekybs/protonscope
メールアドレスを分析してインテリジェンスやデジタルフットプリントのデータを抽出する軽量なPython製OSINTツールで、ProtonMailのインフラストラクチャに焦点を当てています。
 roxanne_ardary/emailxpose
EmailXposeは、フィッシング、スパム、詐欺、マルウェア、ソーシャルエンジニアリング攻撃を検出するオープンソースのAI搭載メールセキュリティシステムです。自然言語処理、行動分析、マルチモーダルインテリジェンスを組み合わせてテキスト、画像、動画コンテンツを分析することで、従来のメールフィルターを…
 toxy4ny/rinhit
macOSおよびiOSのアーティファクトを収集し、ネットワークアクティビティ、デバイス横断的なアイデンティティ、物理的な位置情報の相関のタイムラインを構築して、偵察およびレッドチーム運用に役立てます。
 tonejito/check_cve-2019-3462
@Debianと@Ubuntuの#GNU / #LinuxでAPTのCVE-2019-3462を確認する
 razureink/arisu
公開コードリポジトリとコードスニペットプラットフォームをスキャンし、AIサービスのAPIキーを抽出・検証します。リアルタイムダッシュボードとマルチフォーマットのレポート出力に対応しています。
 tanasescualexandrugabriel/vulnerability-assessment-and-osint-cve-2012-1823
このリポジトリは、対象ネットワークのスキャン中に検出された特定のセキュリティ脆弱性に関するオープンソースインテリジェンス(OSINT)を特定・分析・収集するプロセスを文書化したものです。
 zavikhttak/follina-msdt-threat-investigation
🔵 Follina(CVE-2022-30190)— 実環境で悪用されたMicrosoft MSDT RCEゼロデイの脅威分析記事。静的解析、VirusTotal、OSINT、MITRE ATT&CK T1059、WindowsイベントID 4688を用いた検知エンジニアリングを網羅しています。
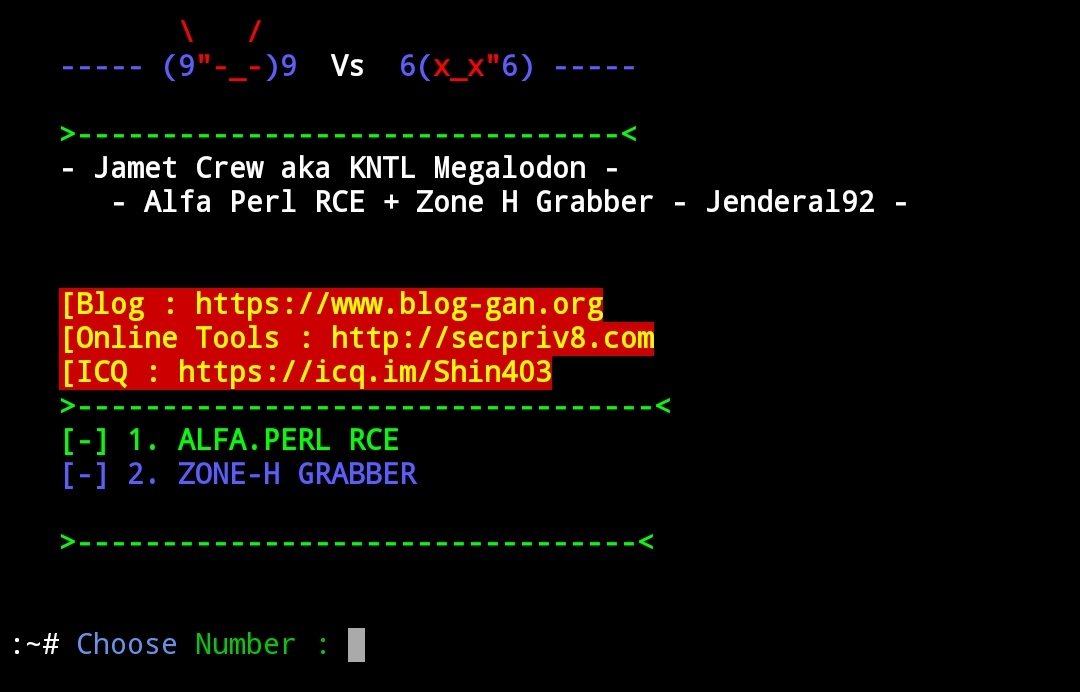 jenderal92/alfa-perl-rce-zoneh-grabber-python
Python2.7
 cisc0-gif/email-extract
ウェブサイトからメールアドレスを抽出するためのシンプルなツール