#1
 jenderal92/reverse-ip-new-api
このツールは、リバースIPルックアップを実行するために使用されます— 1つのIPアドレス上でホストされているすべてのドメインを検索します。
 george0papasotiriou/cve-2026-11106-dns-zone-transfer-axfr-information-disclosure
CVE-2026-11106の概念実証です。制限のないDNS AXFRゾーン転送を悪用してドメインレコードを列挙し、内部ホストを暴露し、機密性の高いTXTデータを漏洩させます。
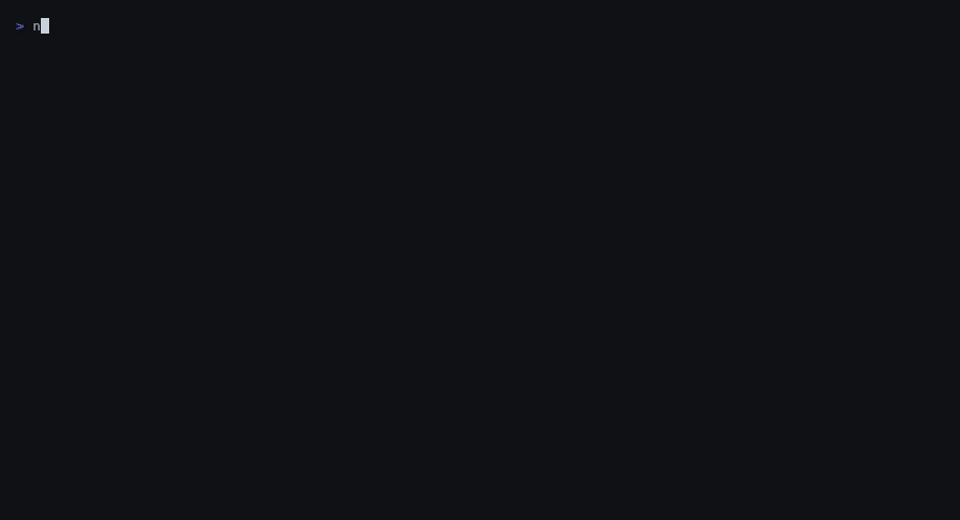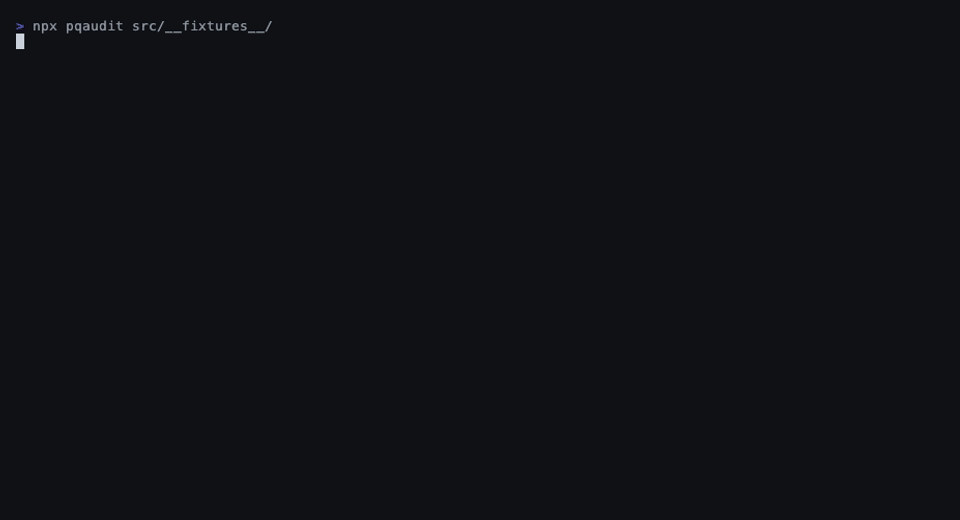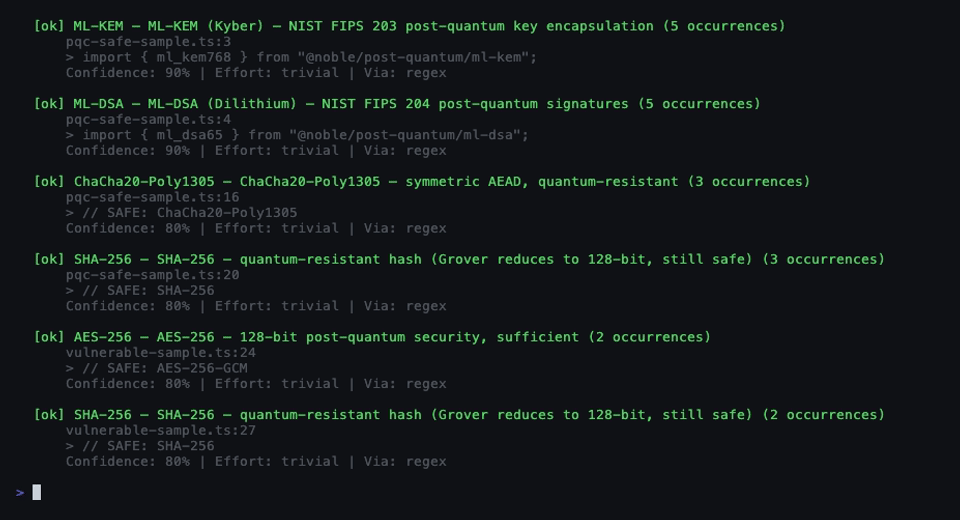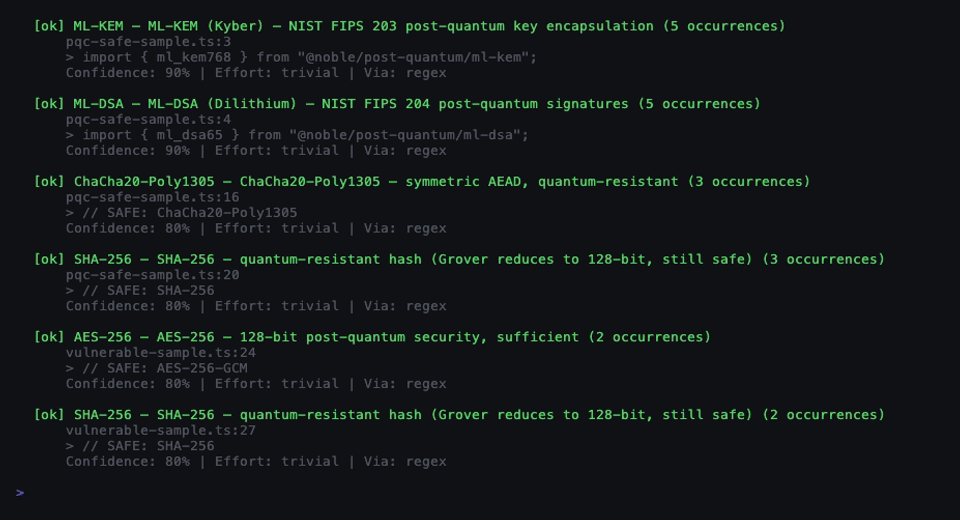 pqcworld/pqaudit
コードベースをスキャンして量子攻撃に脆弱な暗号を検出します。Q-Dayの前にRSA、ECDSA、Ed25519、ECDHを検出します。CycloneDX CBOM + SARIF 出力。
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
NmapとMetasploitを使用したMetasploitable2上の既知のバックドア(CVE-2010-2075)のエンドツーエンドの偵察と悪用。
 danreis20/pentest-lab-metasploitable2
隔離ネットワークでのペネトレーションテストラボ:nmap/niktoによる列挙とMetasploitable2の手動エクスプロイト(vsFTPdバックドア CVE-2011-2523、bindshell)、完全な技術レポート付き。
 fa1dz/internet-scanner
ローカルIPv4ネットワークをスキャンするTkinter GUI(ARP + nmapプロービング)、デバイスを表示、フルポートスキャンの実行、結果のエクスポートが可能。

 sakispat/simple-pentesting
認可されたペネトレーションテスト向けの教育用Pythonツールキット:スレッド化ポートスキャナー、サブドメインおよびディレクトリ列挙、バナーグラバー、ホストディスカバリを備え、リッチなCLIを提供します。
 jenderal92/all-reverseip-multithreading
python 2.7
 stiffies/airscout
ネットワークハッシュのキャプチャを自動化し、素晴らしいGUIを備えた便利なツールです。詳細はREADME.mdをお読みください。ターゲットの明示的な許可なしに絶対に使用しないでください!
 ohhdamnbro/noregressh
CVE-2024-6387 およびその他のチェッカー&エクスプロイター - リバース/バインドシェル対応。教育目的のみ。
 netomize/http-basma
サイバーセキュリティの領域では、Webサーバーを正確に特定し特性を把握することが、 脅威検出、脆弱性評価、ネットワークマッピングにとって重要です。私たちは、 多層的なアプローチを通じて独自のサーバープロファイルを明らかにする新しいアクティブフィンガープリンティングアルゴリズム、HTTP-Basmaを…
 abdullah50i/internal-penetration-testing-project-using-metasploit
PostgreSQLを初期化し、Metasploitに接続しました。Nmapで10.1.16.0/24を偵察し、結果をインポートしました。SYN、SMB、LDAPスキャナーを使用してホスト/サービスを列挙しました。ZeroLogon(CVE-2020-1472)を介してDC10を悪用し、Impack…
 feralthedogg/cve-2025-24132-scanner
mDNSベースのAirPlayデバイス検出ツール。ローカルネットワークをスキャンし、CVE-2025-24132のゼロクリックHTTP RCEの脆弱性をシンプルなGUIインターフェースでテストします。
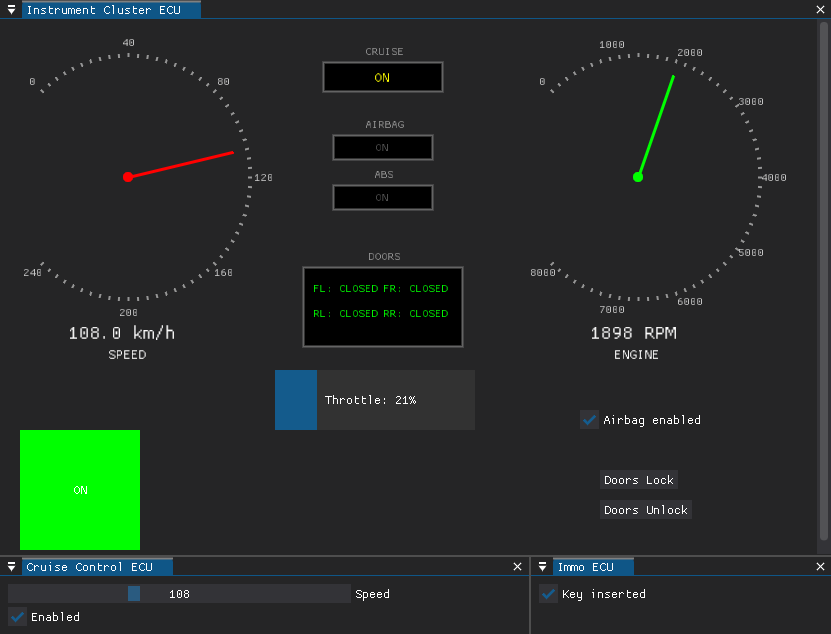 infobyte/doggie_workshop
CAN Bus車両シミュレータで、攻撃的な自動車セキュリティ攻撃の練習用です。管理されたラボ環境でCANメッセージのスニッフィング、インジェクション、改ざんを可能にするため、複数のECUをエミュレートします。
 murataydemir/active-scanning-and-information-gathering-in-ics-scada-networks-using-network-mapper-nmap
Network Mapper(NMAP)を使用したICS/SCADAネットワークのアクティブスキャンと情報収集(トルコ語)
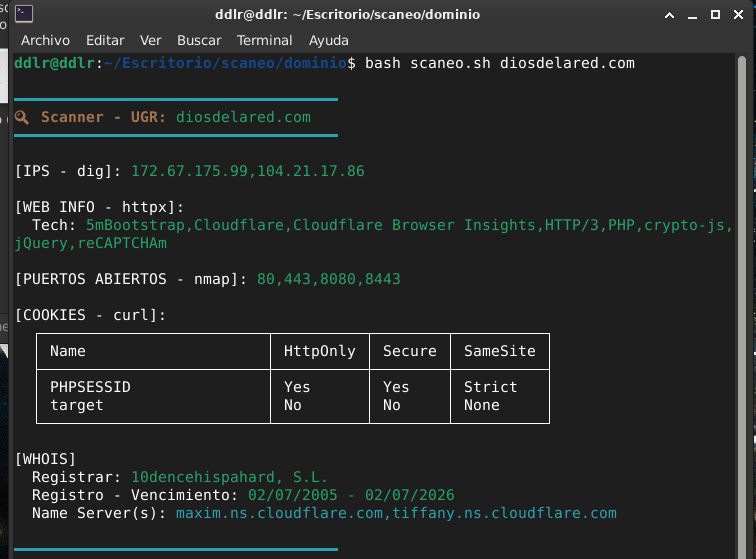 alan-baigorria/dscanner
DScanner es una herramienta en bash que automatiza la fase de reconocimiento en auditorías de seguridad web, integrando múltiples utilidades (dig,…