#1
 gagaltotal/cve-2026-42945-nginx-rift-toolkit
# CVE-2026-42945(nginx の重大な RCE)のスキャン、悪用、パッチ適用のための自動化ツールキット。ネットワークスキャナー、ヒープスプレーエクスプロイト、HTML/JSONレポート付きのバッチパッチャーを含む。
 sc4rfurry/r4venzcl4w
ペネトレーションテスターとバグハンターのためのモジュラーフレームワーク(Python製)
 vqkro/higernes
ユーザー名、メールアドレス、ドメイン、IP、電話番号、ハッシュに対応する、PythonとC++で書かれたパッシブOSINTツールキット。APIキー不要、ログイン不要。
 vighnesh91/omnisec-hex
ブラウザローカルで動作するセキュリティモノレポ。モバイルAPK/IPAトリアージ、クライアントサイドDASTファジング、OSINTディレクトリ、オフラインAI脅威スコアリング、ネットワークポート/CSP監査の6モジュールを備える。
 nurdilin/cve-2018-16706
または、cronジョブでテレビの電源を切る方法
 1n3/sn1per-mcp
MCP server that lets AI assistants drive a self-hosted Sn1per install, running scoped, audited scans and returning findings, ports, subdomains and…
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
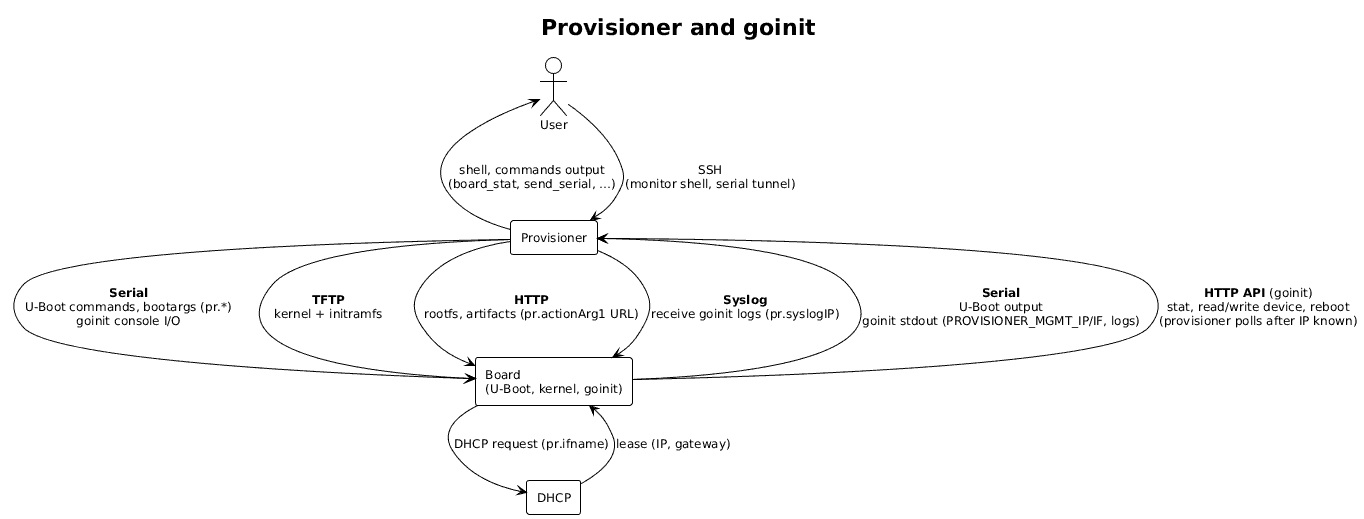 alessandrocarminati/provisioner
SBC向けのプロビジョニングと共有システム
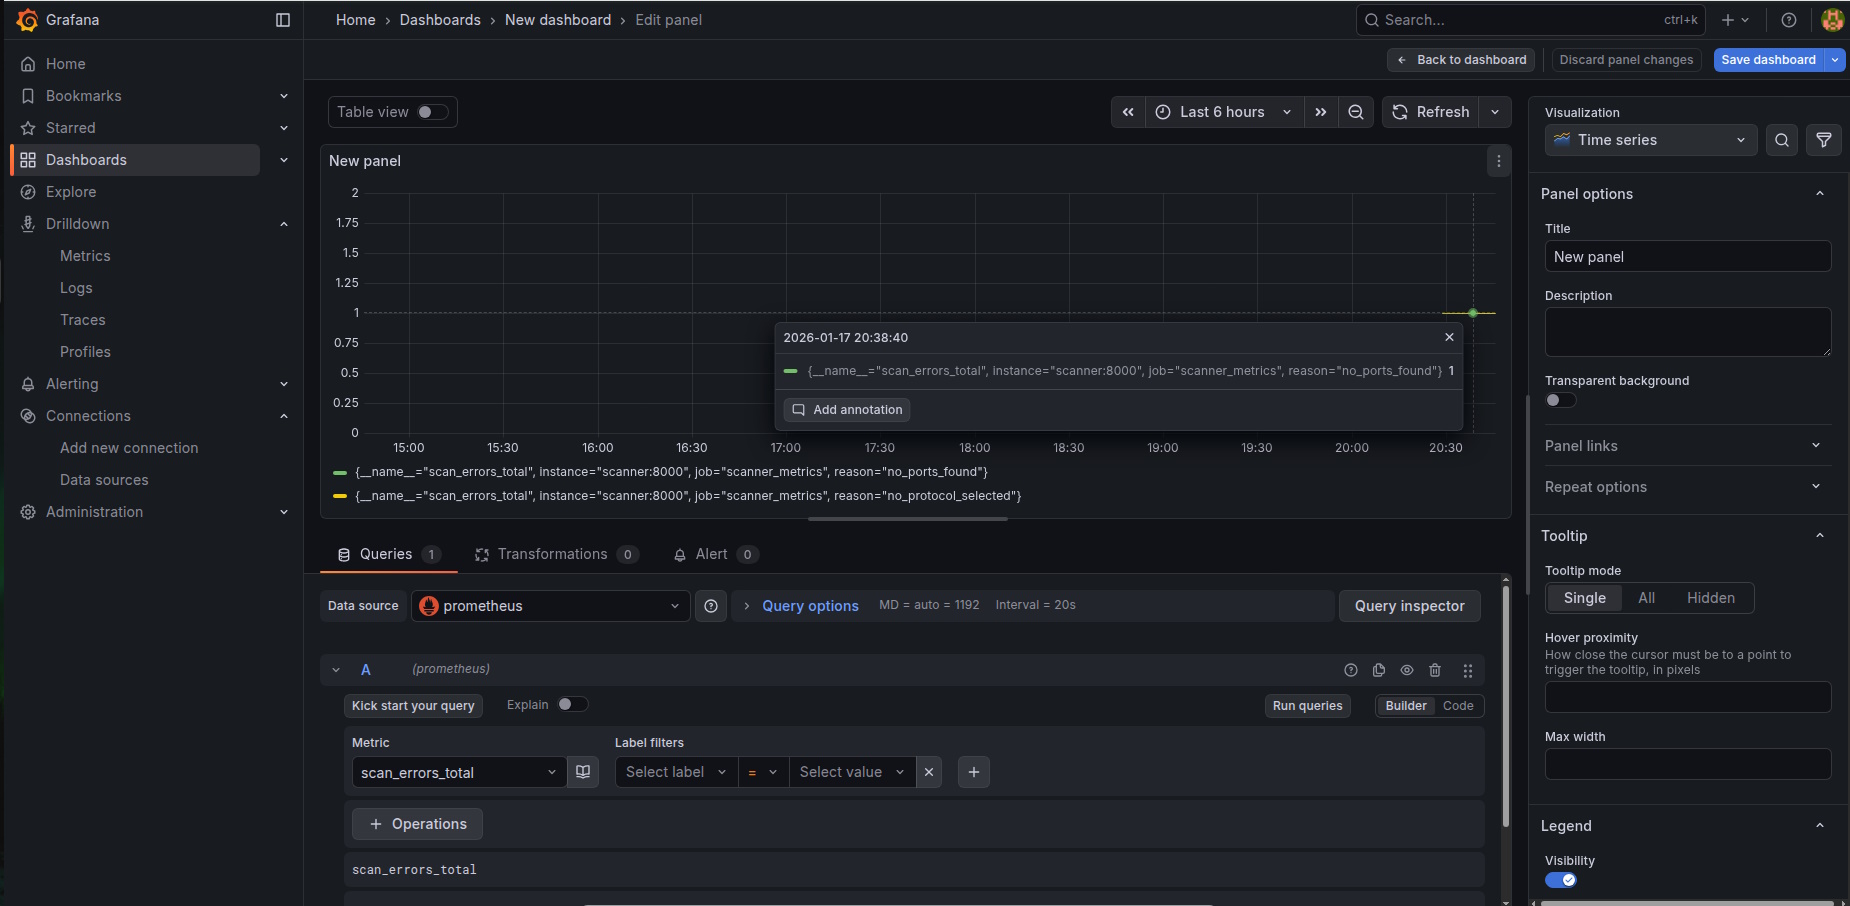 znakar/sharktooth
Docker & Prometheus + Grafana統合を備えたポートスキャナ。マルチスレッド対応とリアルタイム監視を備えたネットワーク監査ツール。
 haruu77g/phantomprint
パッシブハイブリッドフィンガープリンティングエンジン — パケットを一切送信せずにホストを識別
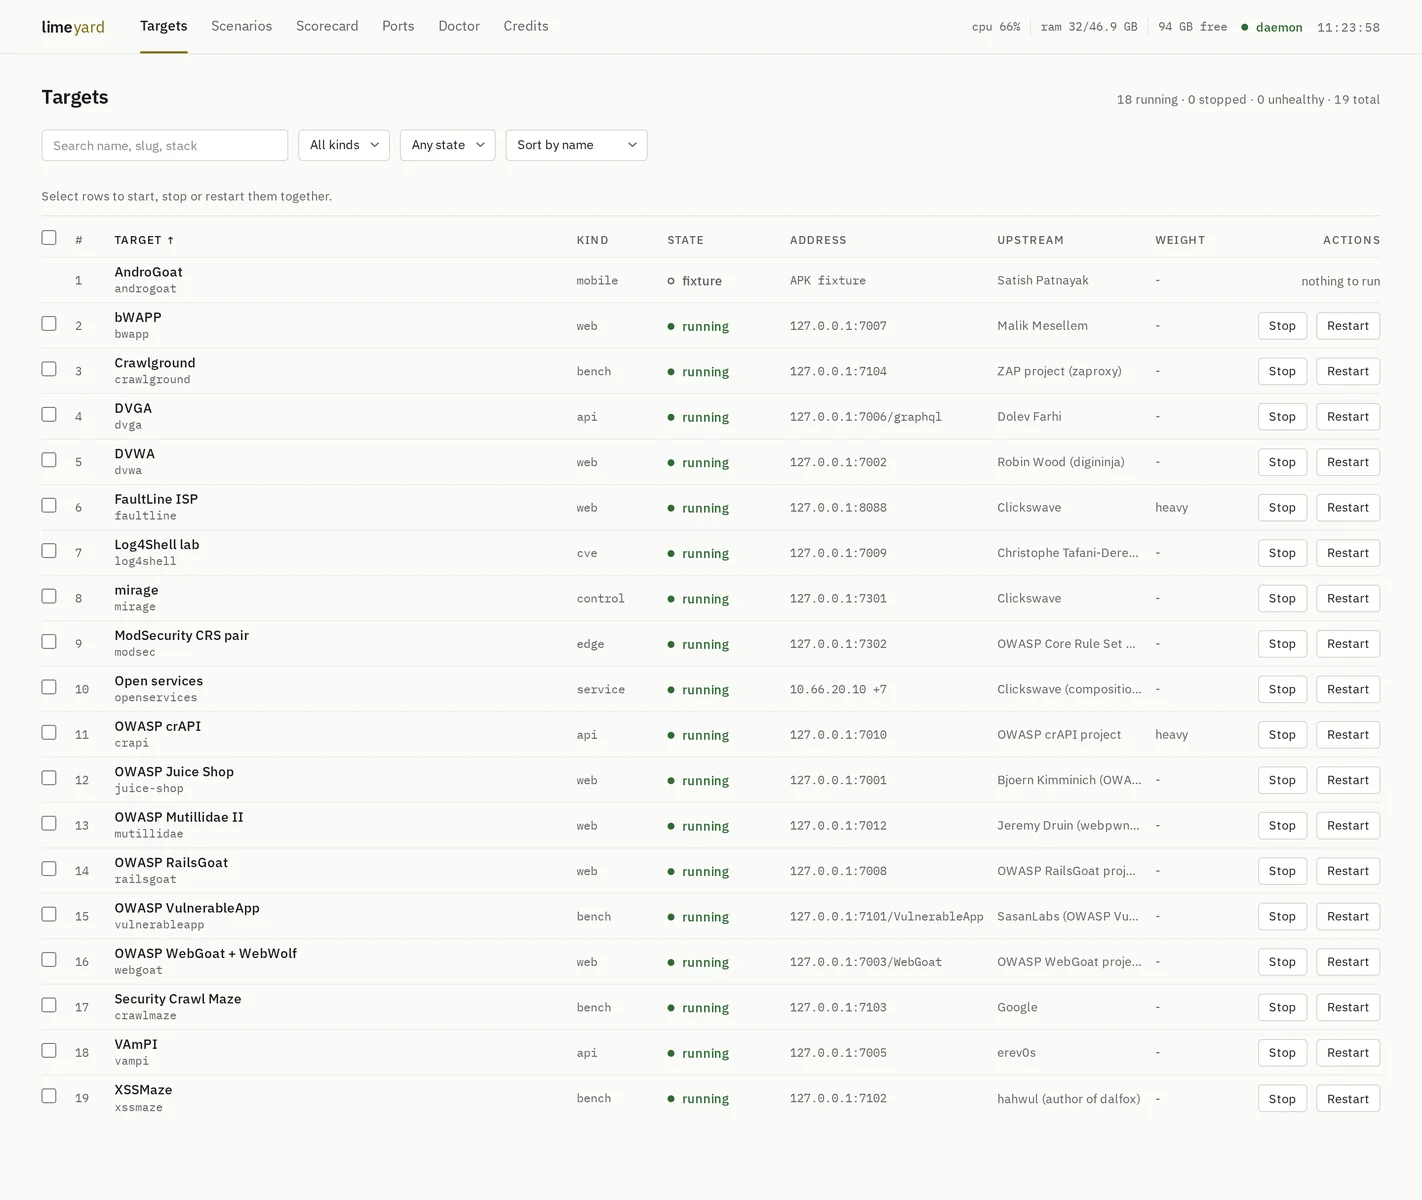 clickswave/limeyard
意図的に脆弱なDockerラボ。ルーティング可能なDNS環境と、ターゲットごとの機械可読な解答キーを備え、スキャナーの適合率、再現率、スコープをローカルで採点します。
 lkarlslund/jugular
超高速 CUPS-browsed スキャナー (CVE-2024-47176)
 antecursor/antecursor
ネットワークベースの情報収集およびエクスプロイトのための自律的かつモジュール式システム。 ウェブインターフェースはこちら: https://antecursor.fr/ 詳細はこちら: https://doc.antecursor.fr/
 sinakeshmiri/log4jscan
ネットワークがCVE-2021-44228に対して脆弱かどうかを確認するシンプルなPythonスキャナー
 sandraschi/copy-fail-mcp
CVE-2026-31431 Copy Fail — MCP経由のLinuxカーネルLPEテスター
 darkrx1/rxscan
境界付きネットワーク偵察用のRust CLI:TCP/UDPポート探索、サービス識別、DNS/TLS/HTTPエビデンス収集、および公開ソースのユーザー名検索と相関分析。
 wizlab-it/anviz-m3-rfid-cve-2019-11523-poc
Anviz M3 RFID CVE-2019-11523 PoC