
 #1

 sensepost/objection
Fridaを活用したランタイムモバイル探索ツールキット。iOSおよびAndroidアプリのセキュリティ評価のために、SSLピンバイパス、キーチェーンダンプ、ヒープオブジェクト操作、脱獄不要でのメモリパッチを実現。
 nationalsecurityagency/ghidra
Ghidraは、ソフトウェアリバースエンジニアリング(SRE)フレームワークです。
 mvt-project/mvt
AndroidおよびiOSデバイス向けのフォレンジック収集・分析ツールキット。公開・非公開の侵害指標(IOC)を用いて、既知のスパイウェアによる潜在的な侵害を特定します。
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - temp root via CVE-2026-43499, KernelSU late-load, no partition flashing, no Knox
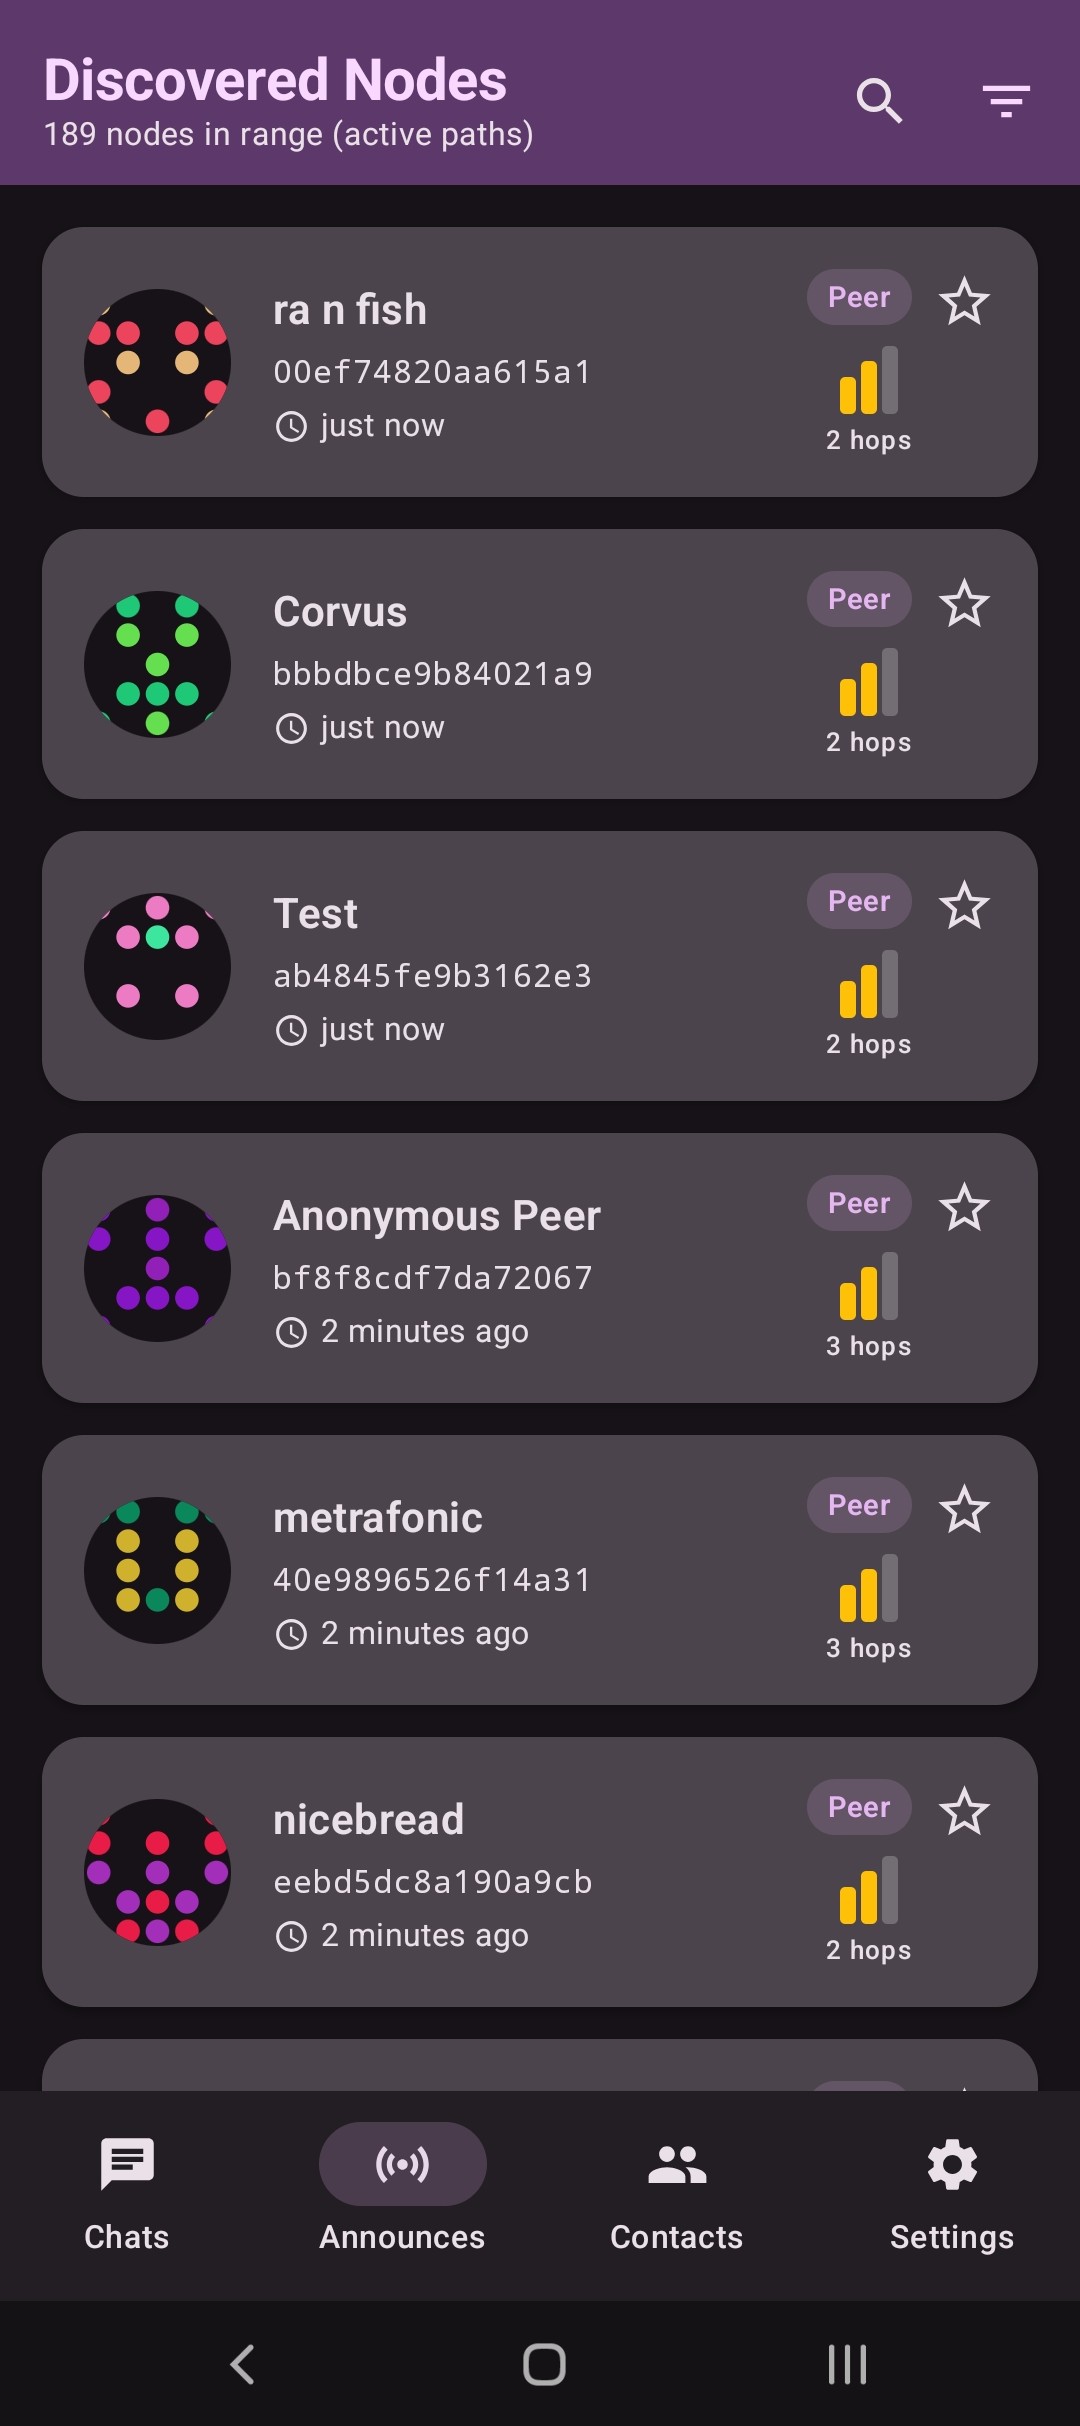 torlando-tech/columba
Bluetooth LE、TCP、またはRNode(LoRa)をLXMFおよびReticulum上で使用するネイティブAndroidメッセージングアプリ
 mobsf/mobsfscan
mobsfscanは、AndroidおよびiOSのソースコードから安全でないコードパターンを検出できる静的解析ツールです。Java、Kotlin、Swift、Objective Cコードをサポートします。mobsfscanはMobSFの静的解析ルールを利用し、semgrepとlibsastパターンマ…
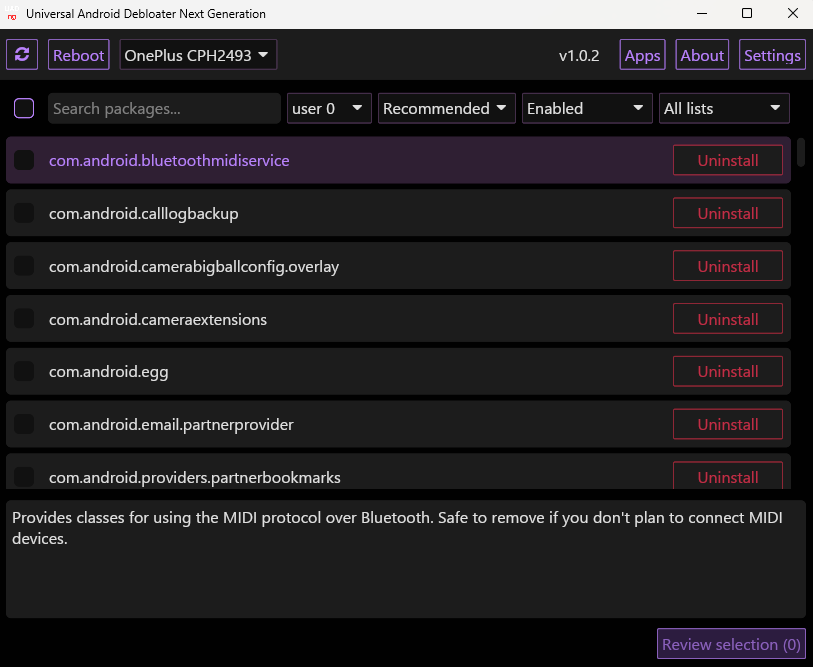 universal-debloater-alliance/universal-android-debloater-next-generation
Rustで書かれたクロスプラットフォームGUI。ADBを使用してroot化されていないAndroidデバイスをデブロートします。あなたのプライバシー、デバイスのセキュリティとバッテリー寿命を向上させます。
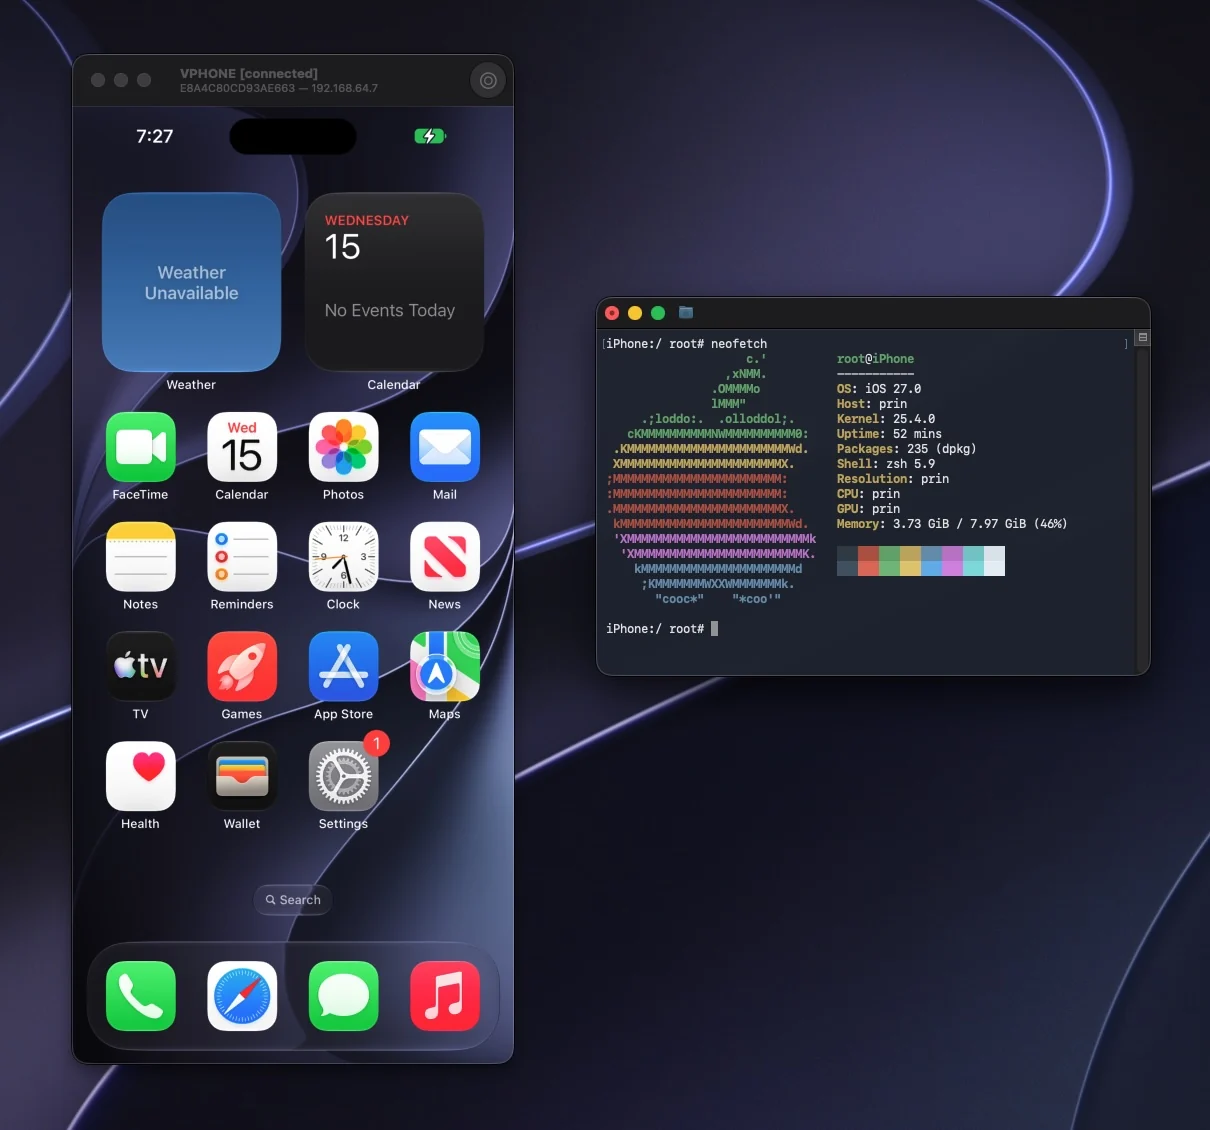 lakr233/vphone-cli
Apple Silicon上で仮想iPhoneを起動・管理し、ファームウェアパッチ、脱獄(jailbreak)バリアント、iOSテスト・分析向けのセキュリティリサーチ機能を備えたツールです。
 nowsecure/r2frida
Radare2とFridaは一緒に使うとより優れています。
 piotr-kniaz/eslockdecryptor
ES File Explorerで暗号化されたファイル(.eslock)を復元および復号するためのツール
 owasp/cornucopia
多言語でOWASP Cornucopiaデッキを構築するために必要なソースファイルとツール
 bkerler/mtkclient
Mediatek フラッシュおよび修復ユーティリティ
 lief-project/lief
ELF、PE、MachO の実行可能ファイル形式を解析・変更・抽象化するクロスプラットフォームライブラリ。C++、Python、Rust の API をサポートし、逆アセンブラ、アセンブラ、デバッグ情報の各機能を備えています。
 topjohnwu/magisk
Androidカスタマイズスイート。ルートアクセス(MagiskSU)、システムレスモジュールインストール、ブートイメージの展開/再パッケージ化、およびZygiskランタイムコードインジェクションによる高度なデバイス改変を提供します。
 pascal-lab/tai-e
An easy-to-learn/use static analysis framework for Java and Android
 umarrehmansiddiqui/cve-2026-0073
AndroidのadbdワイヤレスデバッグにおけるTLS認証バイパスの概念実証エクスプロイト。EC/RSAの鍵タイプ不一致を利用して、認証なしのリモートシェルを取得します。
 nanashili/rea-rust
REAのRust移植版。CLI/MCPワークフローとネイティブGhidraワーカーを備えたローカル専用のリバースエンジニアリングツール。








