piotr-kniaz/eslockdecryptor
ES File Explorerで暗号化されたファイル(.eslock)を復元および復号するためのツール


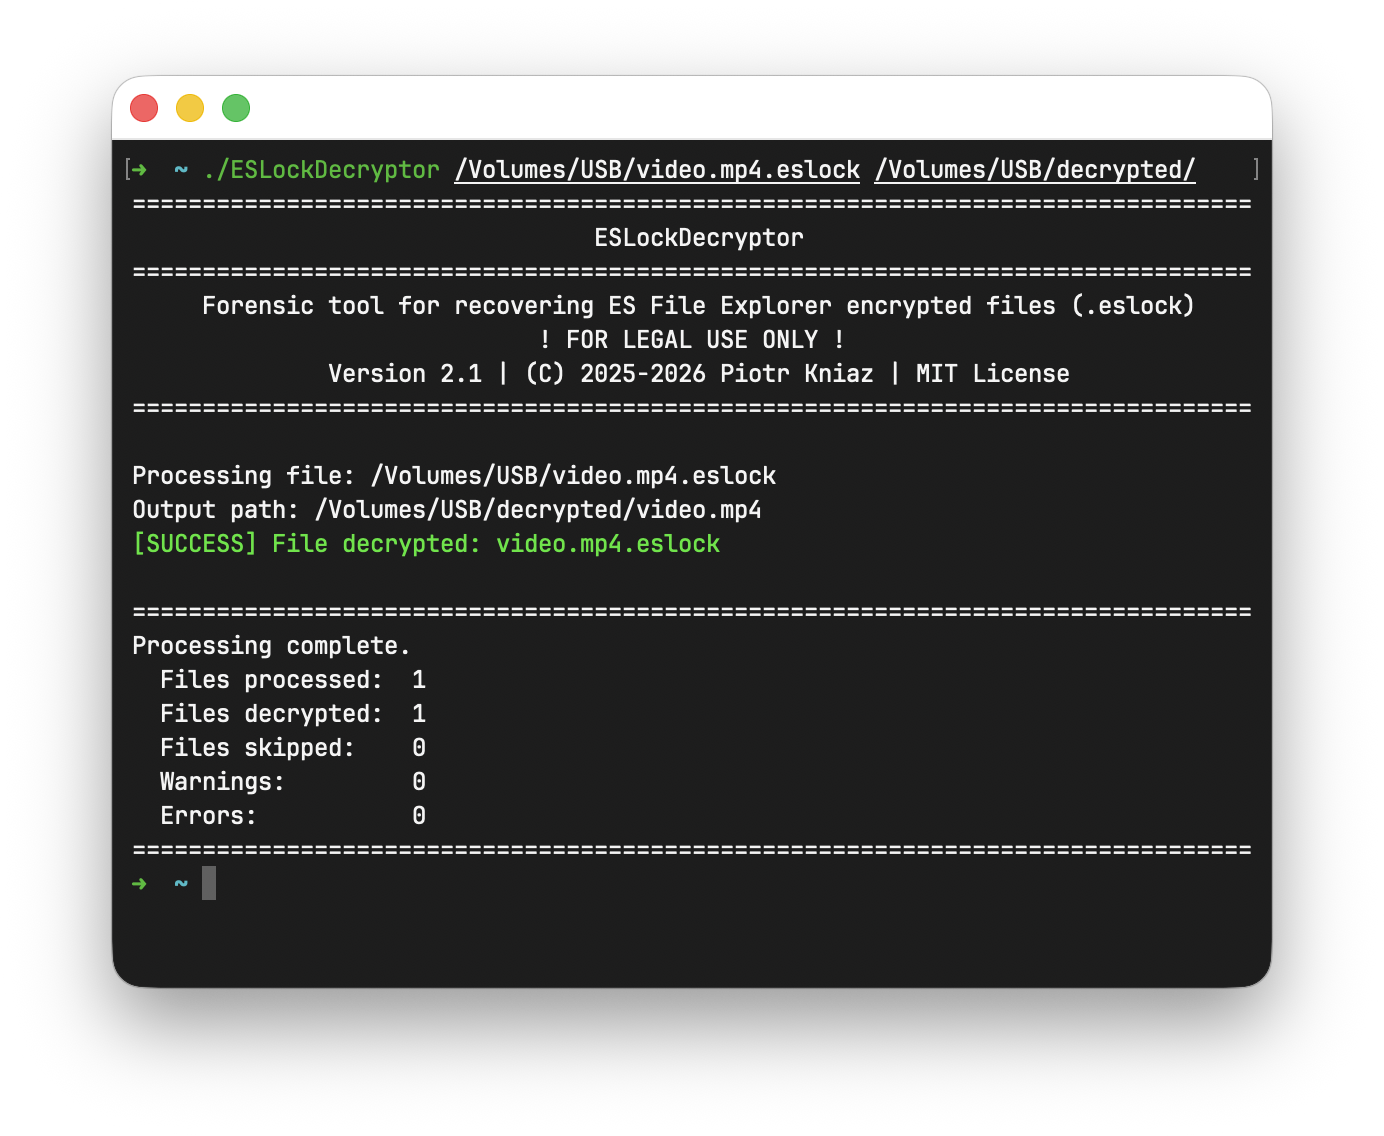
ESLockDecryptor は、ES File Explorer によって暗号化されたファイル(.eslock 拡張子を持つファイル)を復元および復号するために設計されたコマンドラインツールです。これは、ES File Explorer アプリケーションに存在する CWE-327(脆弱または危険な暗号アルゴリズムの使用) の現実世界における影響を示すものです。ES File Explorer が .eslock ファイルの暗号化を実装する方法には根本的な欠陥があるため、このユーティリティは保護を回避して元のデータを正常に復元できます。
ESLockDecryptor を使用すると、個々のファイルやディレクトリを処理でき、部分的に破損したファイルの復元を試みることもできます。
[!WARNING] 合法的な使用のみを目的としています! このソフトウェアは、教育目的、セキュリティ研究、および合法的なデジタルフォレンジック用途のために設計されています。ユーザー自身のデータを復元したり、認可された専門家がアーティファクト/証拠を分析するのを支援することを目的としています。
作者は、このツールの違法な使用について一切の責任を負いません。事前の相互同意なしに標的を攻撃するためにこのソフトウェアを使用することは違法です。適用されるすべての地方、州、および連邦法を遵守することはエンドユーザーの責任です。開発者は一切の責任を負わず、このプログラムによって引き起こされるいかなる誤用や損害についても責任を負いません。
ESLockDecryptor WebUI(ほとんどのユーザーにとって簡単な方法)
すべての復号は WebAssembly を介してブラウザ内でローカルに実行されます。ファイルとキーがデバイスから外部に送信されることはありません。
ESLockDecryptor CLI(技術者およびフォレンジック向け)
ESLockDecryptor.Core(開発者向け)
.eslock ファイルを含むディレクトリ全体を復号します。Releases ページから、お使いのシステム用の最新のビルド済みバイナリをダウンロードできます。
.NET ランタイムのインストールは不要です。
対応プラットフォーム:
これはコマンドラインインターフェース (CLI) ツールです。 ターミナル (コマンドプロンプト、PowerShell、Bash) から実行することを想定しています。
ダブルクリックで実行しないでください:
正しい方法:
cd path/to/tool)。ESLockDecryptor [<input> [<output>]] [options]
すべてのディレクトリは再帰的に処理されます。出力ディレクトリは入力ディレクトリと同じ構造になります。
<output> 引数を省略した場合(シナリオ 1 と 2)、ユーティリティは現在の作業場所に次の形式で新しいディレクトリを自動的に作成します:
decrypted-[timestamp]
(例: decrypted-20260214-231500)
要件: ESLockDecryptor 実行ファイルを、暗号化された .eslock ファイルを含むフォルダーの直下に配置します。
./ESLockDecryptor
このツールはカレントディレクトリをスキャンし、復号化されたファイルをタイムスタンプ付きの新しいフォルダに保存します。結果の保存先: ./decrypted-[timestamp]
暗号化されたファイルを含むディレクトリのパスを指定します。出力フォルダ (decrypted-[timestamp]) は指定したディレクトリの隣に作成されます。
./ESLockDecryptor "path/to/encrypted_directory"
結果の保存先: path/to/decrypted-[timestamp]
ファイルが指定された場合、出力ディレクトリはそのファイルの隣に作成されます。
./ESLockDecryptor "path/to/file.eslock"
結果の保存先: path/to/decrypted-[timestamp]
ファイルの取得元と、復号化されたバージョンの保存先を正確に指定します。
./ESLockDecryptor "encrypted/path" "decrypted/path"
出力ディレクトリが存在しない場合は、作成されます。
主なフラグ:
--verbose または -v。詳細なログを出力します。--overwrite。出力ディレクトリにファイルが既に存在する場合は上書きします。--read-only。メタデータの読み取りと表示のみを行います(復号化は行いません)。ファイルが破損している場合は、追加のフラグを使用できます:
--ignore-crc。チェックサム検証が失敗しても続行します。--password <password> または -p <password>。指定したパスワードを復号化に使用し、メタデータのキーを無視します。--key <key> または -k <key>。指定したキーを復号化に使用し、メタデータのキーを無視します。--heuristic。ヒューリスティックなメタデータ検索と解析を行います。--raw-decrypt <auto|full|partial[:size]>。メタデータを無視し、指定したキーまたはパスワードでファイルを復号化します。詳細は ESLockDecryptor の使い方 をご覧ください。
アプリケーションを自分でビルドする場合は、.NET 10 SDK がインストールされていることを確認してください。
git clone https://github.com/Piotr-Kniaz/ESLockDecryptor.git
cd ESLockDecryptor
dotnet build --configuration Release
コントリビューションを歓迎します! バグを見つけた場合、機能リクエストがある場合、またはコードを改善したい場合は、お気軽にご協力ください。
ESLockDecryptor は完全に無料のオープンソースプロジェクトです。お役に立てたなら、開発者への支援をご検討ください。
このプロジェクトは MIT License の下でライセンスされています。