#1

 stackrox/kube-linter
KubeLinterは、KubernetesのYAMLファイルとHelmチャートを検査し、それらで表現されたアプリケーションがベストプラクティスに準拠していることを確認する静的解析ツールです。
 zaydmulani09/sentrymcp
MCP(Model Context Protocol)サーバー向けの静的+ランタイムセキュリティスキャナー
 zizmorcore/zizmor
CI/CDシステム向けの静的解析ツールであり、GitHub Actions、Dependabot、pre-commit設定におけるテンプレート注入、認証情報の漏えい、権限の誤設定などのセキュリティ問題を検出し、修正します。
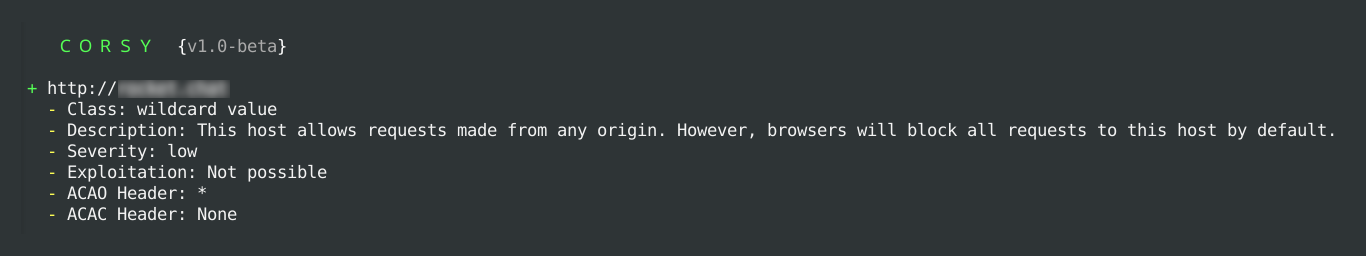
 santandersecurityresearch/corsair_scan
自動化されたCORS設定ミススキャナーで、WebアプリケーションとAPI全体でOriginヘッダーインジェクション、ワイルドカードリフレクション、資格情報漏洩をテストします。
 fairwindsops/polaris
Kubernetesクラスターにおけるベストプラクティスの検証
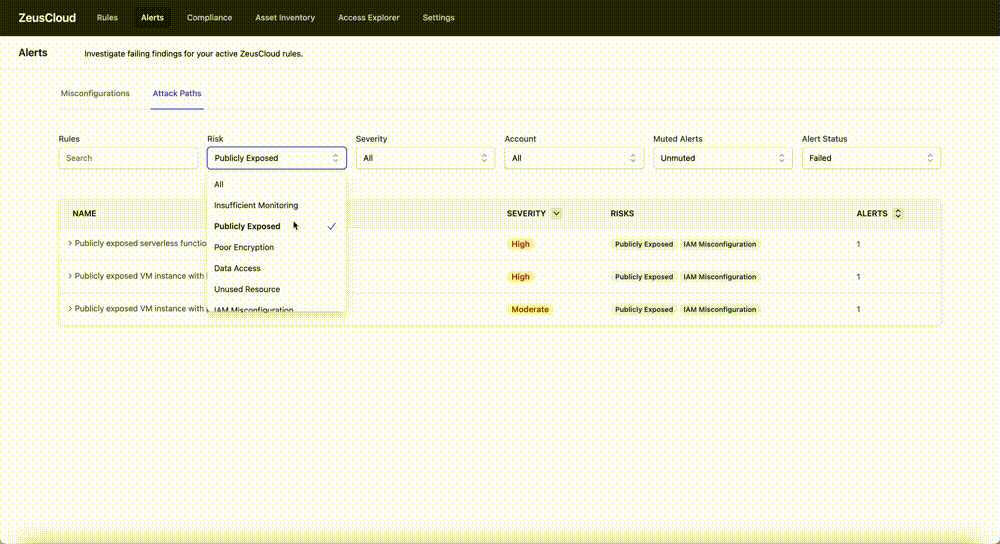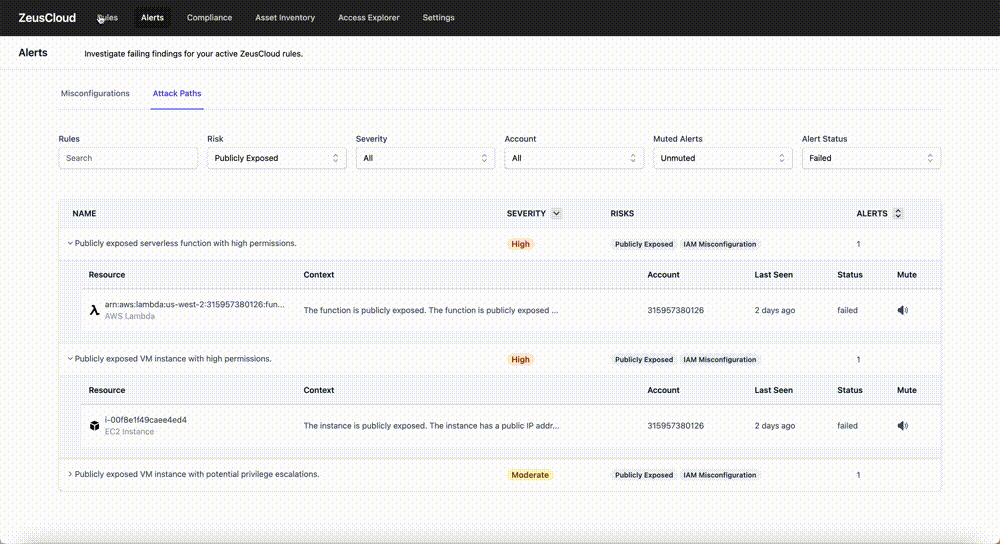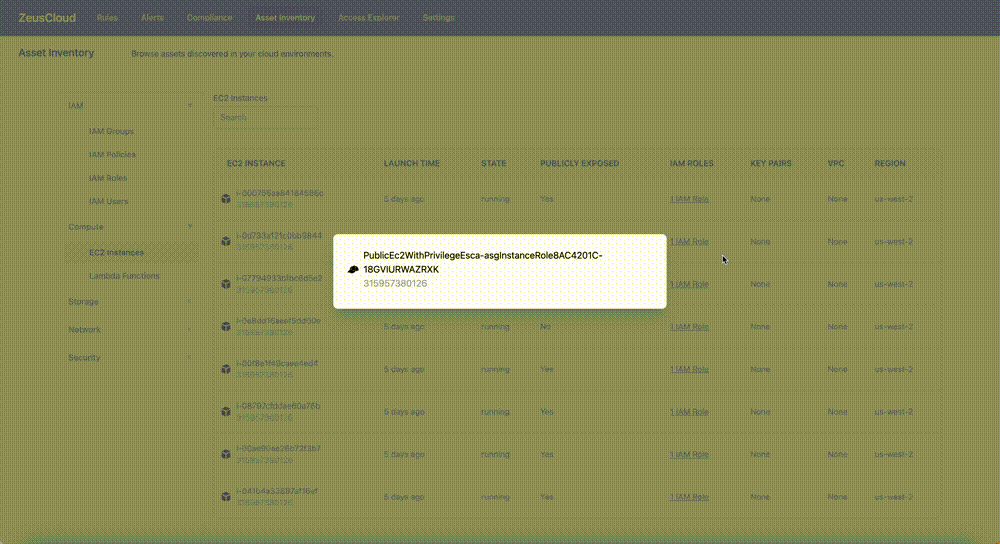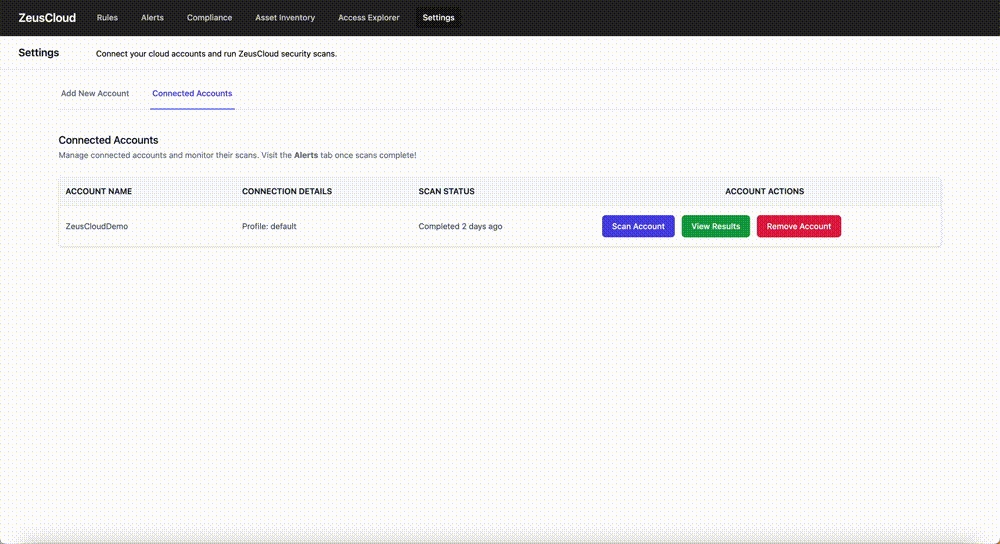 zeus-labs/zeuscloud
オープンソースのクラウドセキュリティプラットフォーム。攻撃経路を発見し、設定ミスを特定し、IAMアクセスを可視化し、AWS環境における準拠レポートを含むステップバイステップの修復手順を提供します。
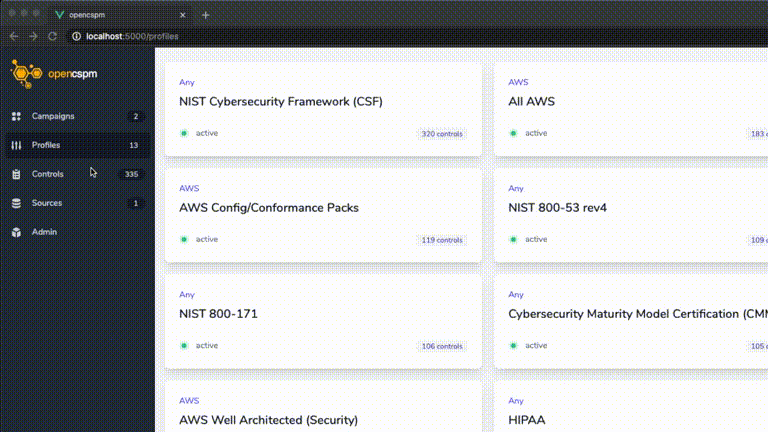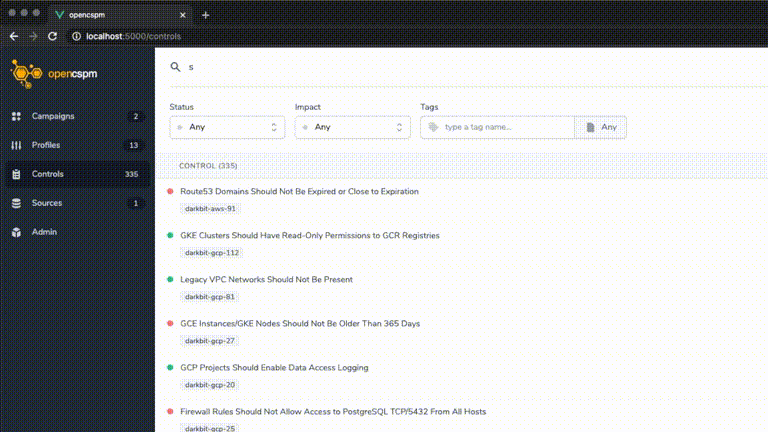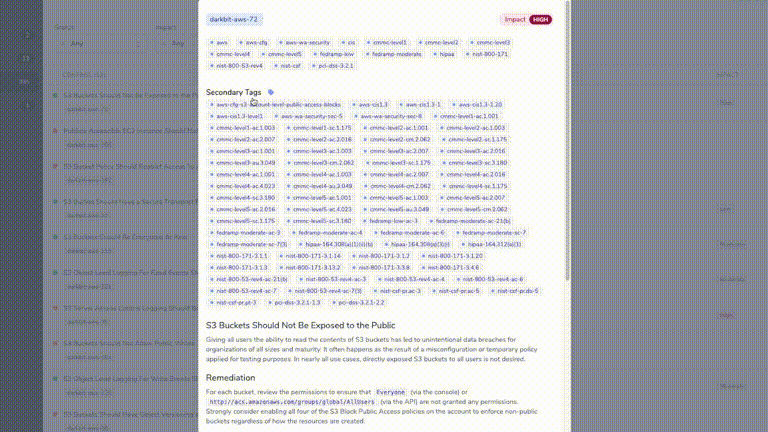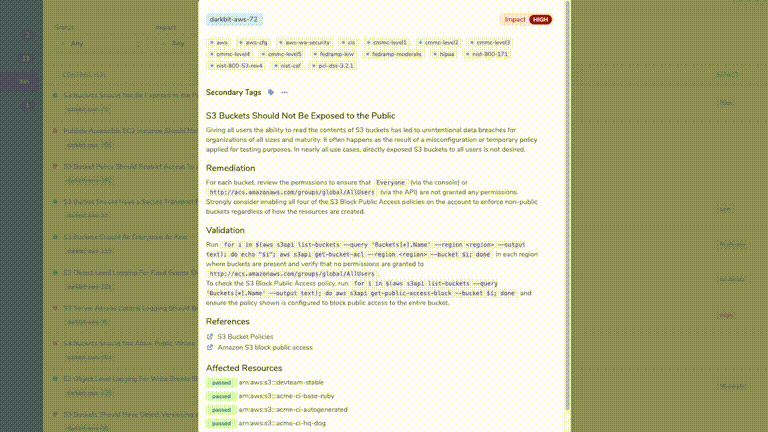 opencspm/opencspm
オープンクラウドセキュリティポスチャ管理エンジン
 cogiceo/gpohound
攻撃的なGPOダンプおよび分析ツールで、BloodHoundデータを活用し、強化します。
 owasp/donkai
DonkAIは、OWASP Top 10 for LLM Applications(2025)のハンズオンラボです。実際のLLMは不要です。
 nccgroup/scoutsuite
マルチクラウドセキュリティ監査ツール。クラウドプロバイダーのAPIを活用して設定データを収集し、セキュリティ態勢を評価し、リスク領域と攻撃対象領域を強調したHTMLレポートを生成します。
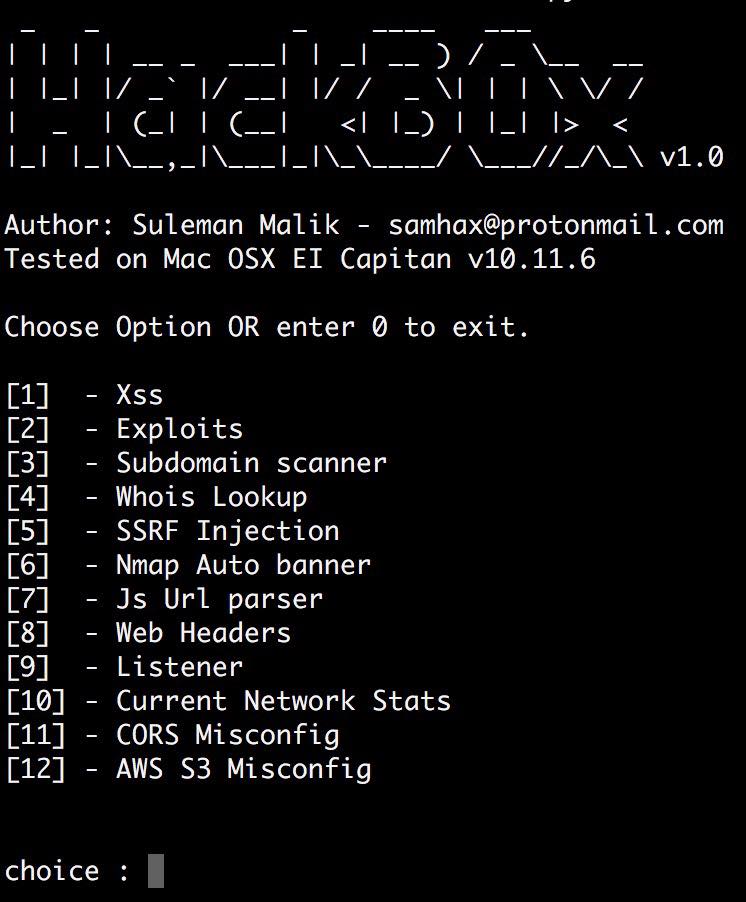 samhaxr/hackbox
HackBoxは、Webアプリケーションやネットワークセキュリティ評価のための多様な手法(XSSテスト、サブドメインスキャン、SSRFインジェクションなど)を組み合わせた強力かつ包括的なツールです。ユーザーフレンドリーなインターフェースと幅広い機能により、セキュリティ専門家にとって貴重なツールとなっ…
 sleventyeleven/linuxprivchecker
ローカルLinux列挙スクリプト。設定ミス、ワールド書き込み可能ファイル、平文パスワード、および該当するエクスプロイトなど、権限昇格ベクトルを特定し、セキュリティ評価やCTF準備に活用します。
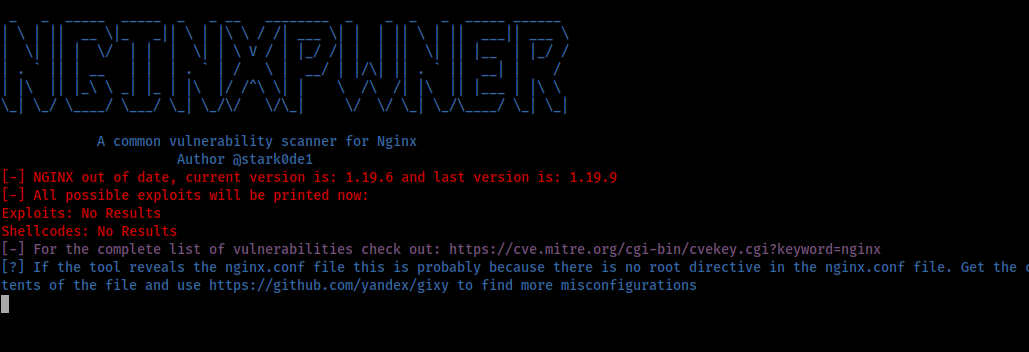 stark0de/nginxpwner
Nginxpwnerは、一般的なNginxの設定ミスや脆弱性を探すためのシンプルなツールです。
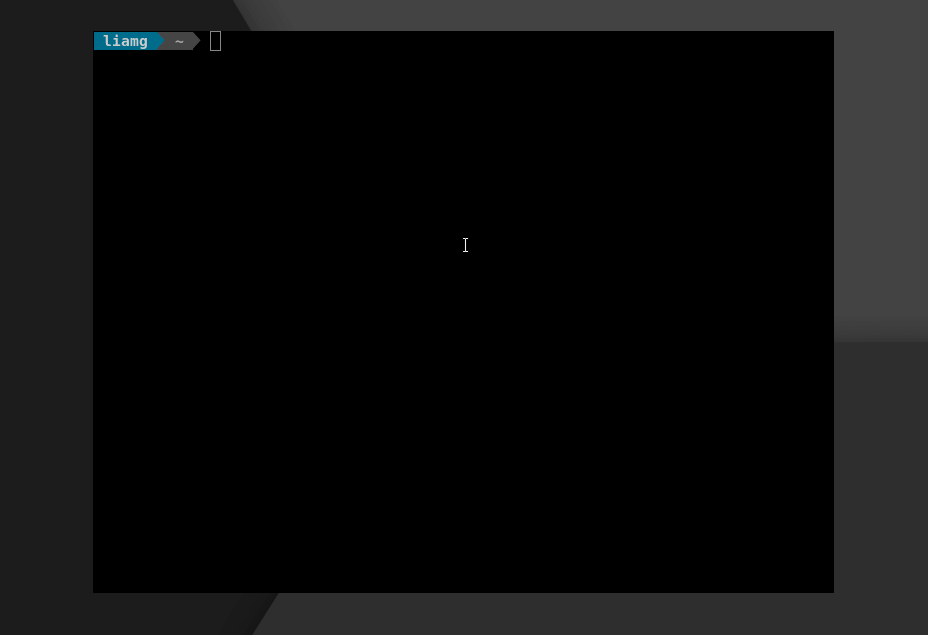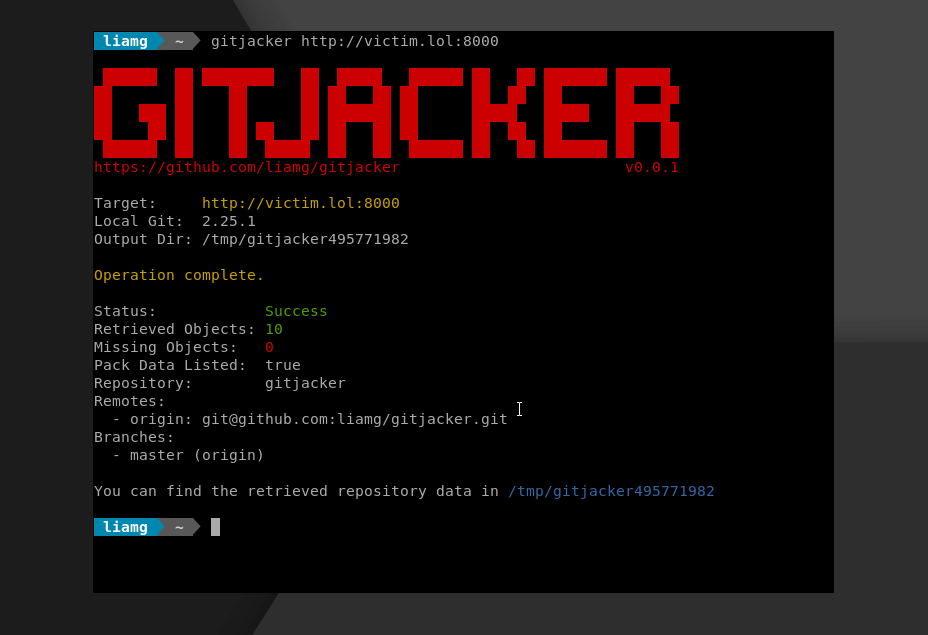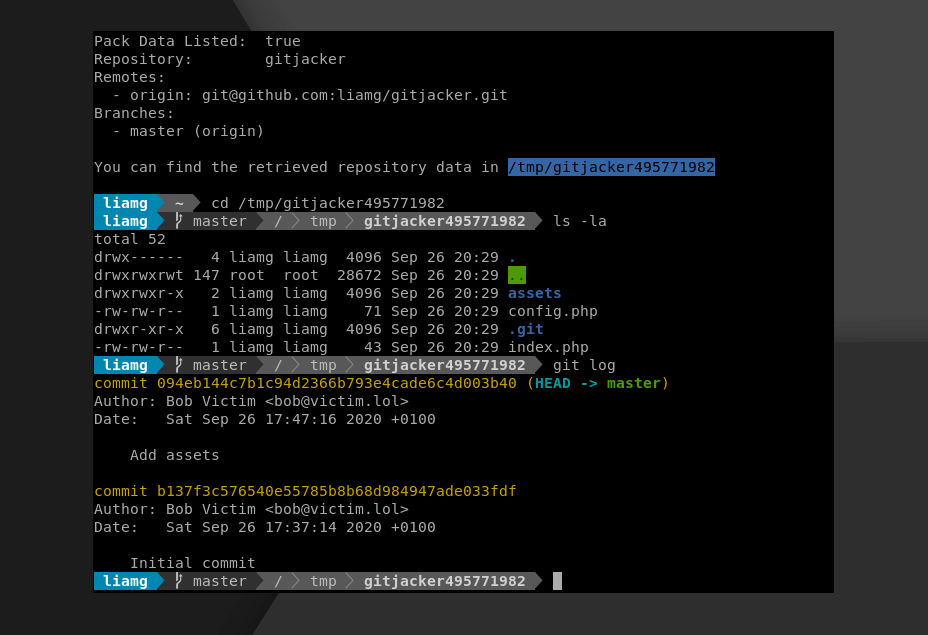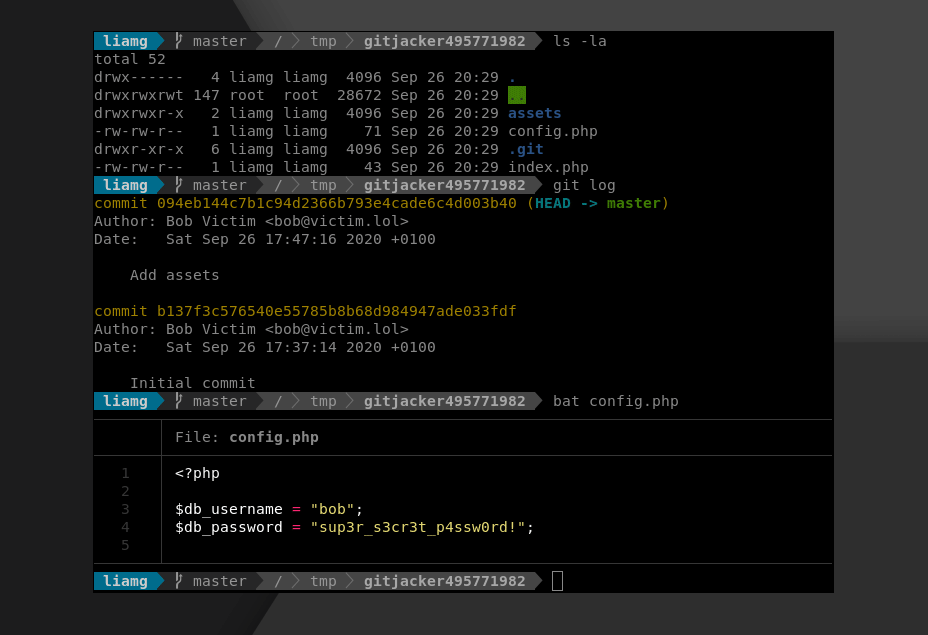 liamg/gitjacker
🔪 :octocat: 設定ミスがあるウェブサイトからgitリポジトリを漏洩させる
 dante01yoon/cve-2025-29927
CVE-2025-29927のデモンストレーション: x-middleware-subrequestヘッダーのスプーフィングによるNext.jsミドルウェア認証バイパス。セキュリティ教育用の脆弱なアプリと修正済みアプリの例を含みます。
 rolix44/kubestroyer
GoベースのKubernetesエクスプロイトツールで、公開ポートのスキャンやクラスターの設定ミス(匿名Kubelet RCEやetcd読み取りアクセスを含む)を悪用します。