#1
 agnuxo1/openclaw-p2p
分散型自律研究コレクティブ。Lean 4-verified、IPFS-backed、agent-native。公開論文: arXiv:2604.19792。公開中: p2pclaw.com。
 albert-y1n/pismith
PISmith: 強化学習ベースのプロンプトインジェクション防御のためのレッドチーミング
 albert-y1n/piforge
RLベースのプロンプトインジェクションレッドチーミング向けのオープンフレームワーク。共有トレーナー、カリキュラム学習、およびAgentDojo、InjecAgent、PIArenaなどのベンチマークを備えています。
 zju-llm-safety/trace
Agentic jailbreak framework for LLM-based agents using scheme-based task decomposition, multi-turn disguising strategies, and adaptive self-evolution…
 rbidou/pyrasp
Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…
 tejasprasad2008-afk/tracetree
Runtime behavioral analysis tool that sandboxes suspicious packages in Docker, traces syscalls with strace, maps process cascades into directed…
 munshi007/aura-state
LLMワークフローを状態機械として構築するためのPythonフレームワーク。Z3定理証明、CTLモデル検査、およびコンフォーマル予測による形式的検証を備え、証明可能なデータ抽出を実現します。
 ahaggard2013/binaryninja-ollama
Binary Ninja用プラグイン。ローカルのOllamaモデルを統合し、逆コンパイルされたHLILコード内の関数と変数をリネームします。解析を完全にローカルかつオフラインで行うことで、プライバシーを保護します。
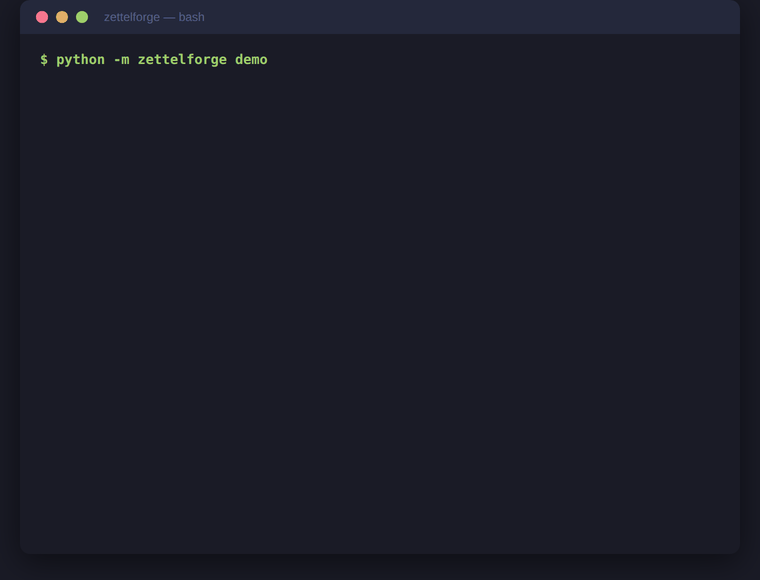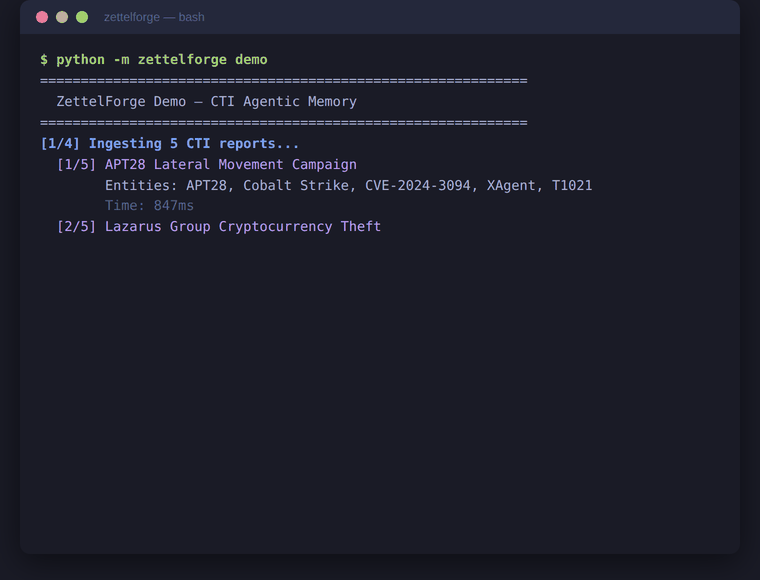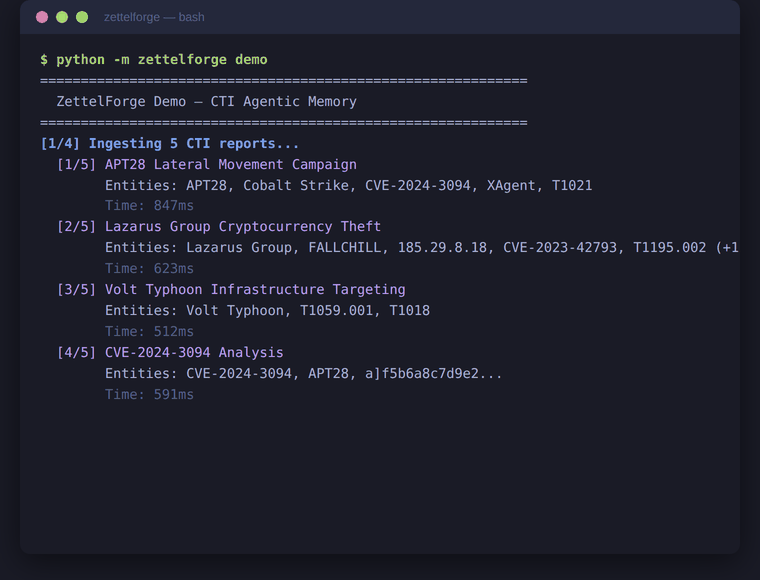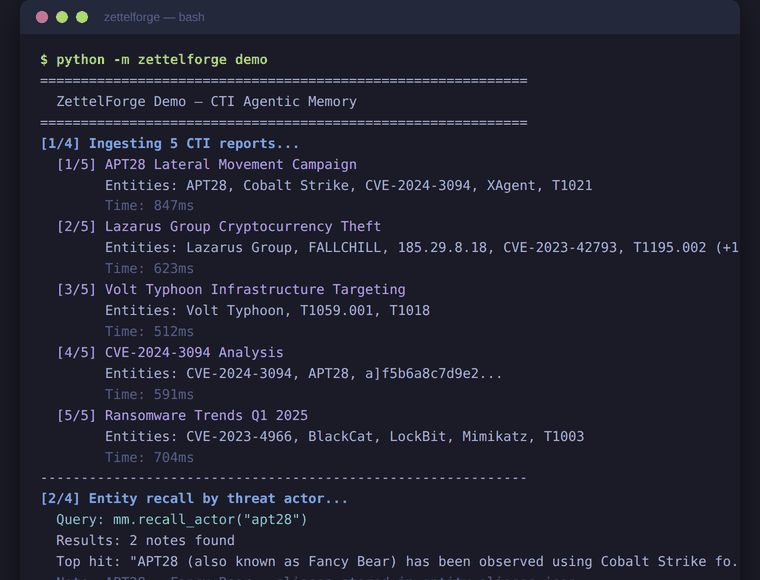 threatrecall/zettelforge
Python製CTI向けエージェントメモリ — STIXナレッジグラフ、脅威アクターのエイリアス解決、オフラインファーストRAG、Claude CodeおよびLangChainエージェント向けMCPサーバー
 l33tdawg/aether
AIスマートコントラクトのセキュリティ分析とPoC生成フレームワーク
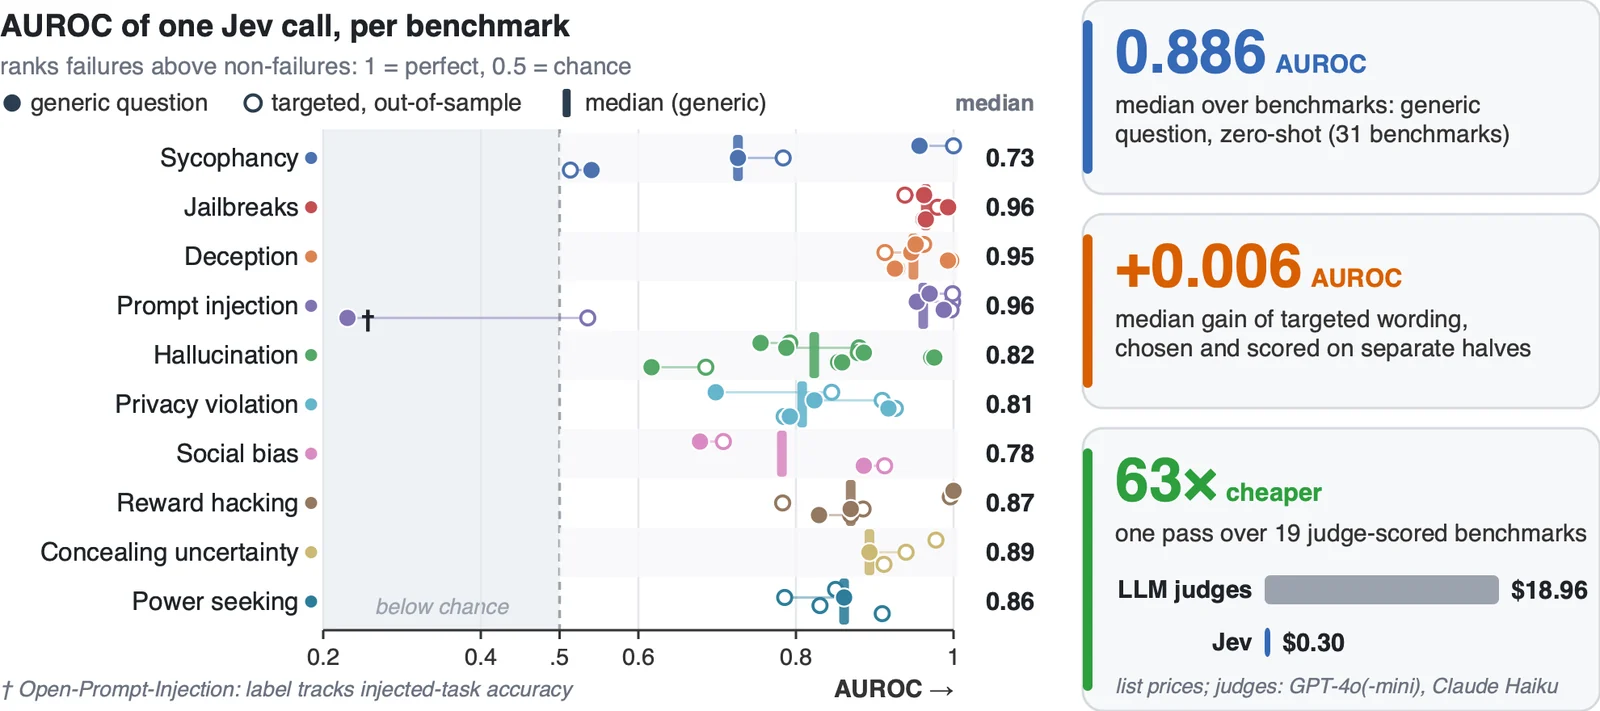 sumleo/rlcdalignbench
Benchmark suite and code for detecting AI alignment failures, with 44 benchmarks across ten failure types and a zero-shot RLCD detector evaluated on…
 umpolungfish/byvalver
シェルコードのバッドバイトを排除し、機能を維持したクリーンなシェルコードを返します。
 svdwi/bluebox
オープンソースの脅威インテリジェンスプラットフォームで、マルウェアと観測可能データ(オブザーバブル)の分析を行います。IP、ドメイン、URL、ハッシュを外部ソースでエンリッチメントし、静的ファイル分析、YARA検出、MLベースのフィッシング検出を実行します。
 kaill-jlq/mmskillrisk
LLMエージェントがマルチモーダルスキル画像に隠された悪意のある指示に抵抗できるかをテストするベンチマークおよび評価ハーネス。5つのリスクカテゴリにわたる108件のケースとASR/TSRスコアリングを備える。