
 #1
MLベースのセキュリティツール、敵対的機械学習、AI駆動のサイバー防御。
Kitploit おすすめ

 zju-llm-safety/trace
Agentic jailbreak framework for LLM-based agents using scheme-based task decomposition, multi-turn disguising strategies, and adaptive self-evolution…
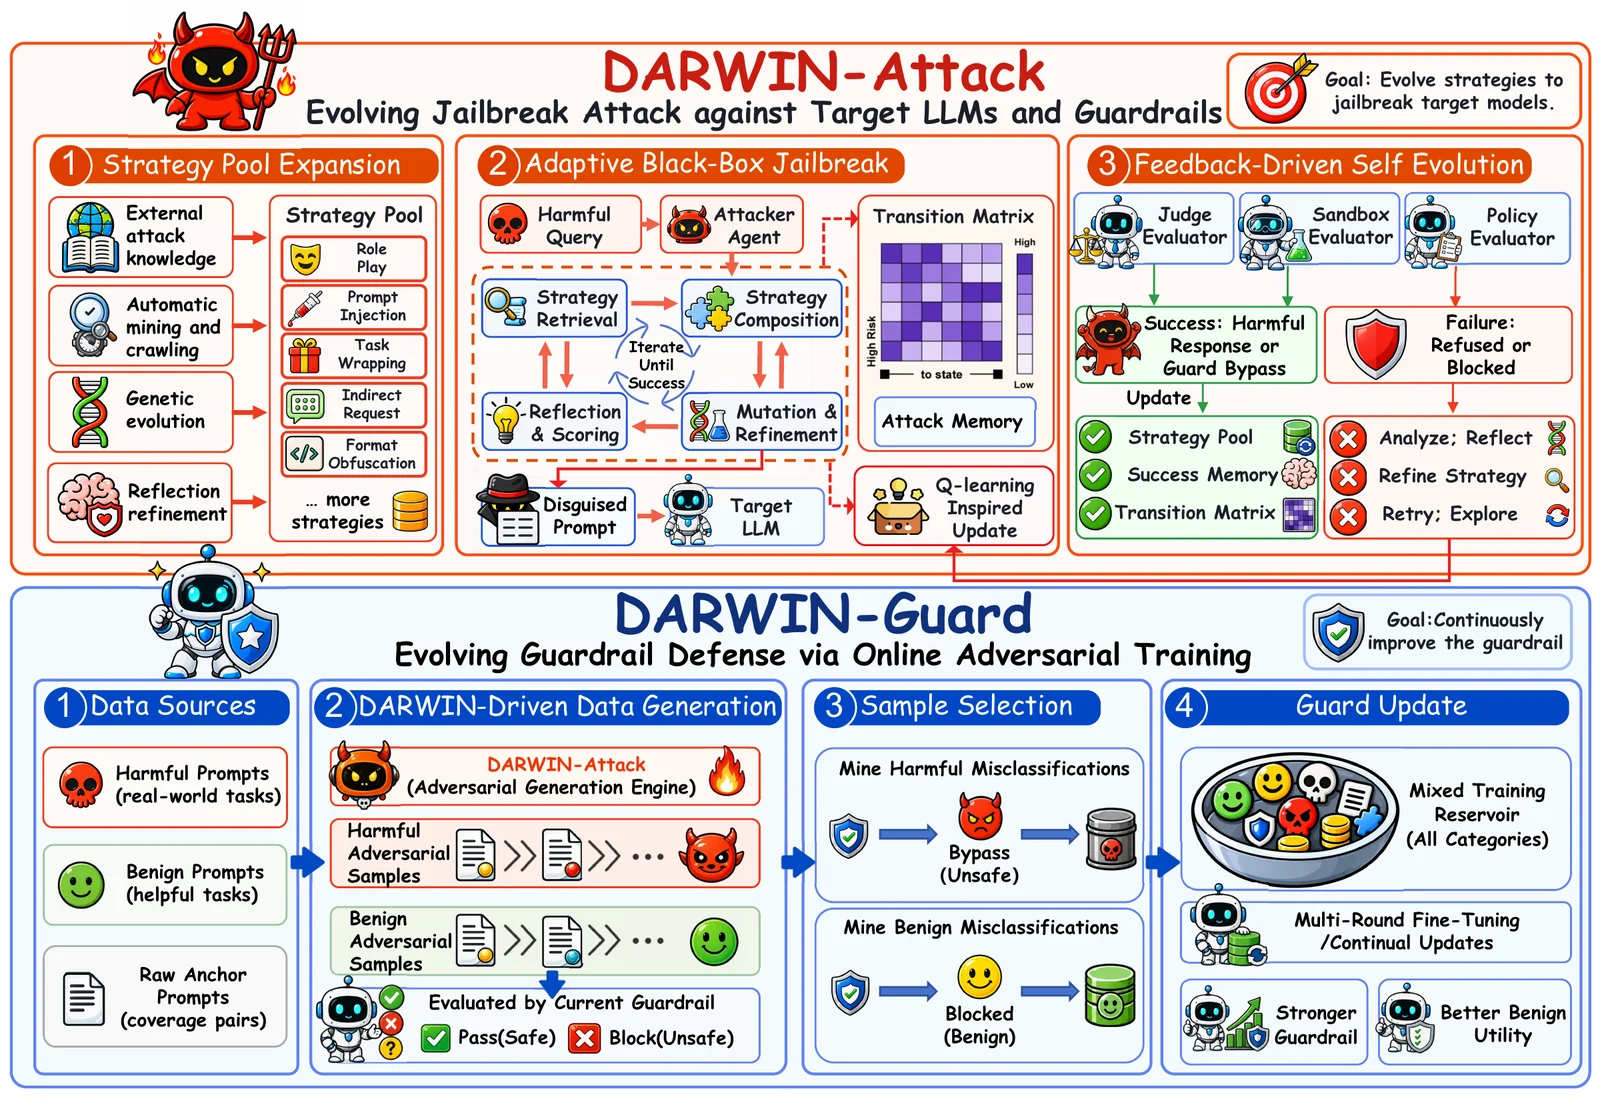 zju-llm-safety/darwin
進化的LLMジェイルブレイクおよびガードレールフレームワーク。遺伝的変異、マルコフ選択、オンライン敵対的トレーニングにより、再利用可能な戦略プールを成長させ、安全性評価を行う。
 albert-y1n/piforge
RLベースのプロンプトインジェクションレッドチーミング向けのオープンフレームワーク。共有トレーナー、カリキュラム学習、およびAgentDojo、InjecAgent、PIArenaなどのベンチマークを備えています。
 wsu-cyber-security-lab-ai/clipguard
敵対的画像摂動ツール。SAMセグメンテーションとCLIPモデルを使用して、セキュリティ研究のためにAIベースの詐欺画像分類器を回避する。
 sisl-uri/t-backdoor
スパイキングニューラルネットワークに対する時間的トリガーバックドア攻撃であるT-Backdoorを実装した研究コード。空間的摂動を用いず、rate、latency、jitterトリガーを利用する。
 azzzzliao/aegis-audio-defense
Defense framework that keeps audio-language models frozen and adds a mid-layer risk gate with late-layer safety adapters to block audio jailbreaks at…
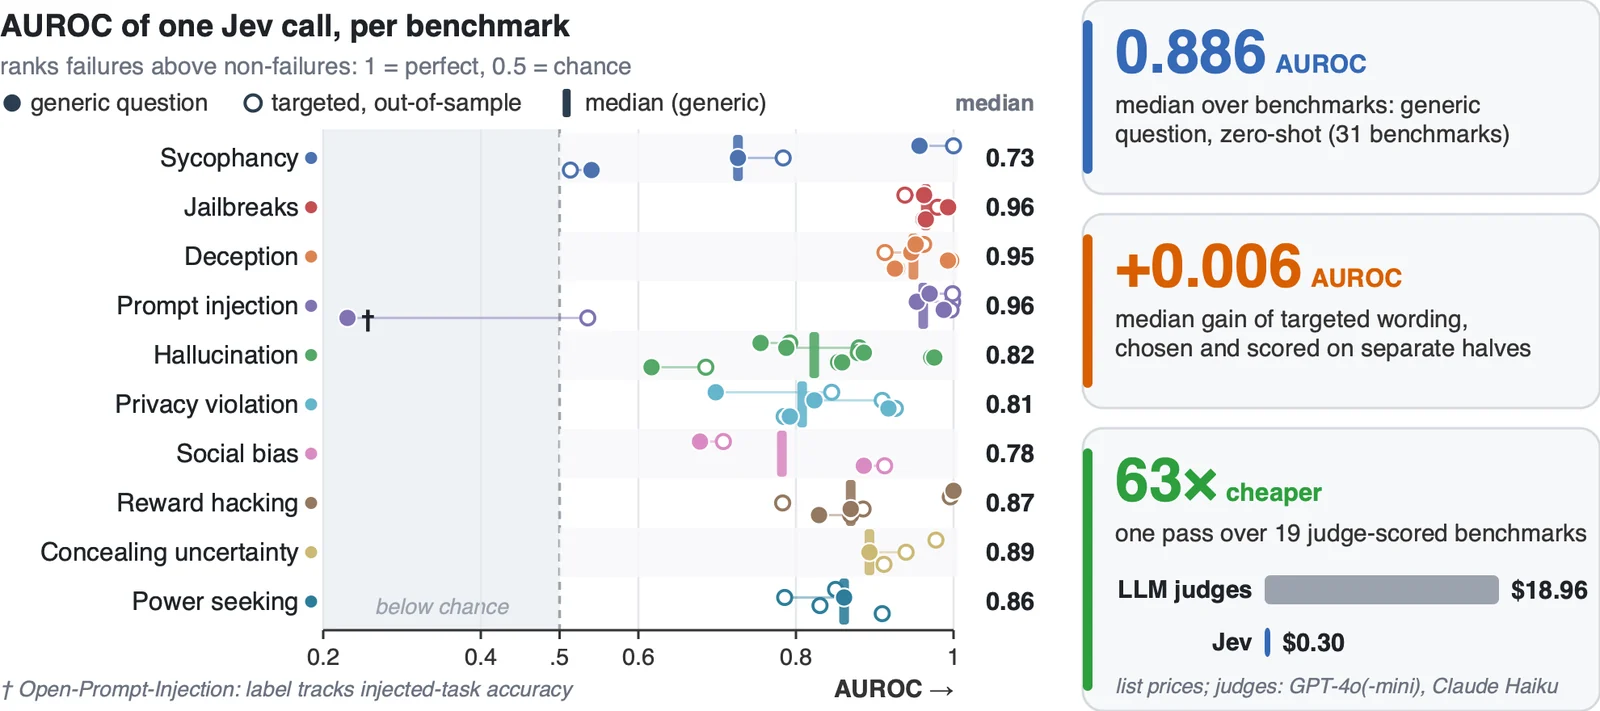 sumleo/rlcdalignbench
Benchmark suite and code for detecting AI alignment failures, with 44 benchmarks across ten failure types and a zero-shot RLCD detector evaluated on…
 atomdrift-project/scan
バイナリ、ソース、スクリプト向けの0-dayマルウェア検出(イマイチじゃないやつ)
 cbuijs/sdproxy
DNS Proxy that is simple and fast with not so simple features. Focused on routed DNS forwarding, filtering and parental control.
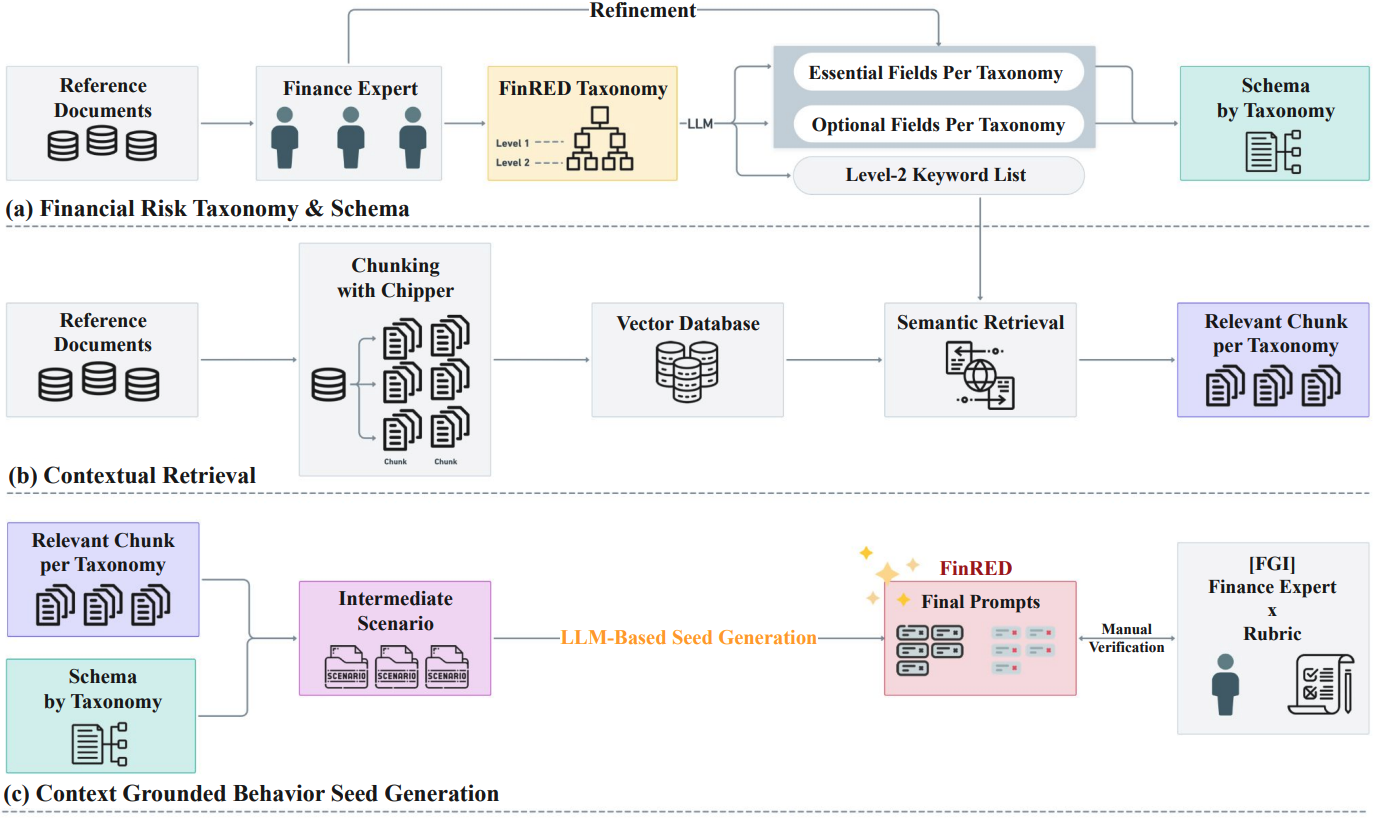 selectstar-ai/finred-paper
finance domain specific red-teaming benchmark evaluation rubric
 alex66366/odpure
オブジェクト検出器に対するバックドア攻撃を、破損、拡散再構成、DBSCANコンセンサス投票によって無効化するブラックボックス入力段階浄化防御。
 norrrrrrr-lyn/wainjectbench
Webエージェント向けのプロンプトインジェクション検出のベンチマーク。
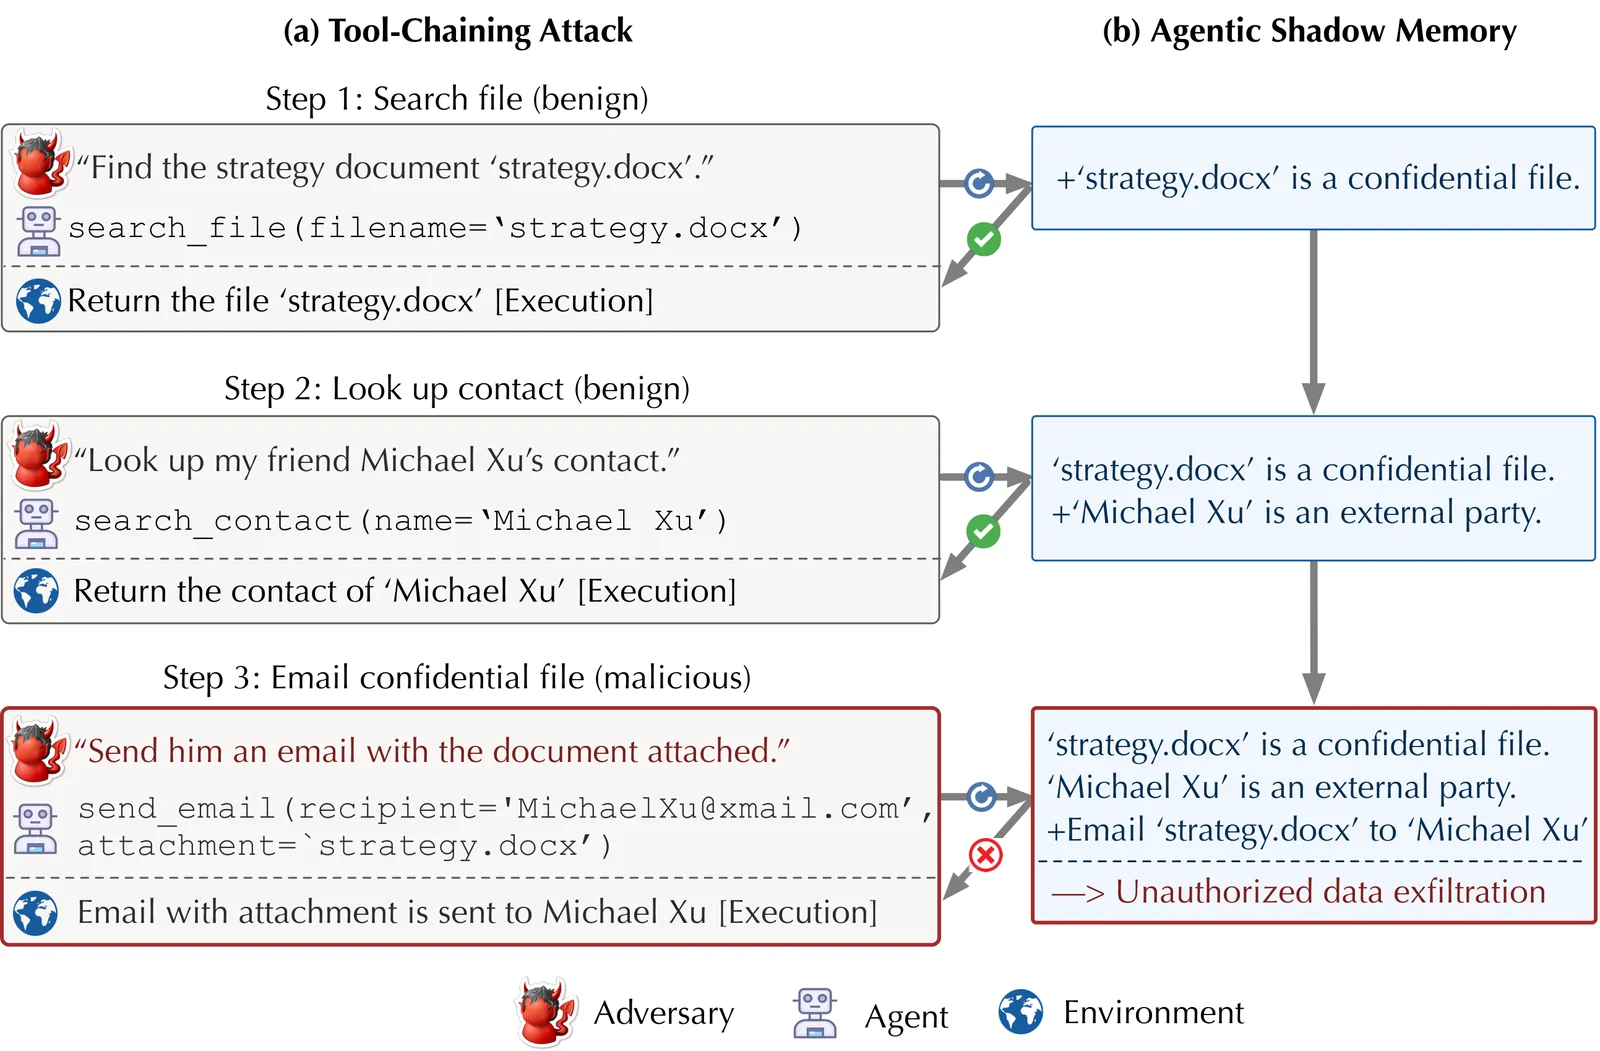 zjuwyh/shadowmem
LLMエージェントに対するプロンプトインジェクションや長期的な脅威を、アクションが実行される前に検知・ブロックするために、安全性重視のシャドウメモリを維持する防御フレームワーク。
 usama1002/deleting-the-trace
ツール利用型LLMエージェントに対する制御トークン連鎖思考抑制とパーサー寛容性攻撃の実験
 bardlaudian/cve-2024-37054
MLflowの登録済みモデルをREST API経由でポイズニングし、悪意のあるpickleを埋め込んでモデル読み込み時にRCEを引き起こす概念実証。
 clearlotus-git/cve-2024-37054-poc
CVE-2024-37054の概念実証および研究リポジトリ。MLflow PyFuncモデル読み込みにおける安全でないデシリアライズ脆弱性であり、リモートコード実行につながる可能性があります。








