#1
 jepaynemsft/weffles
Windows Event ForwardingとPowerBIを使用して、高速で無料かつ効果的な脅威ハンティング/インシデントレスポンスコンソールを構築しましょう。
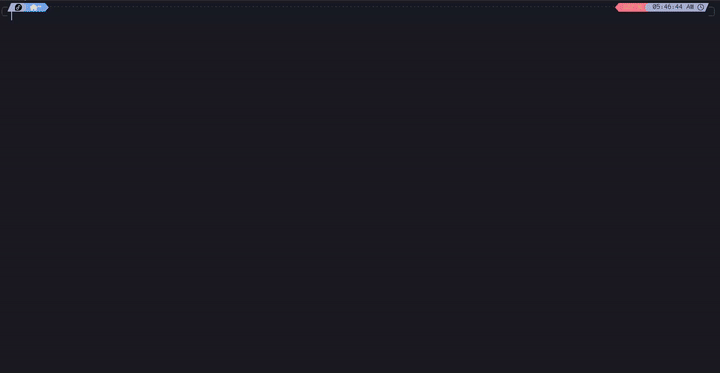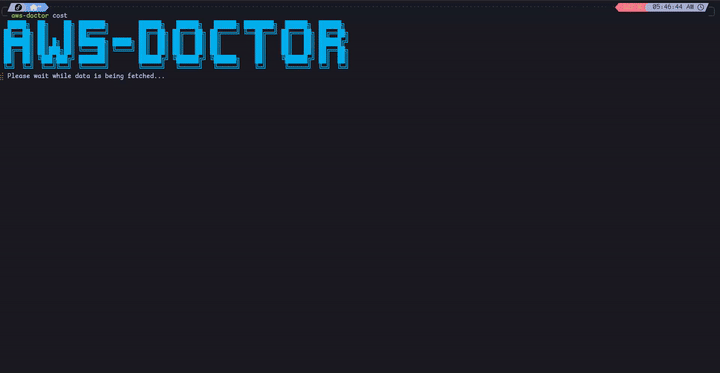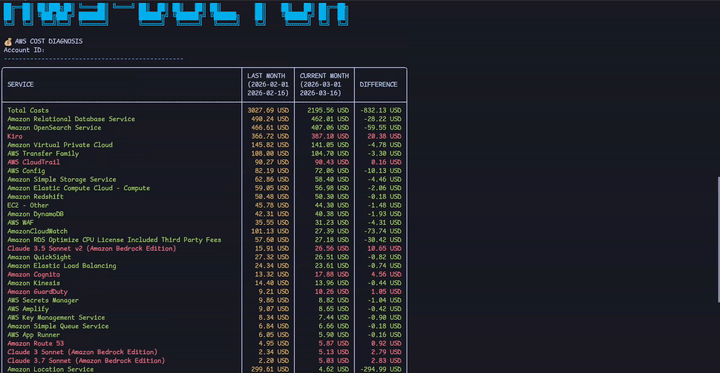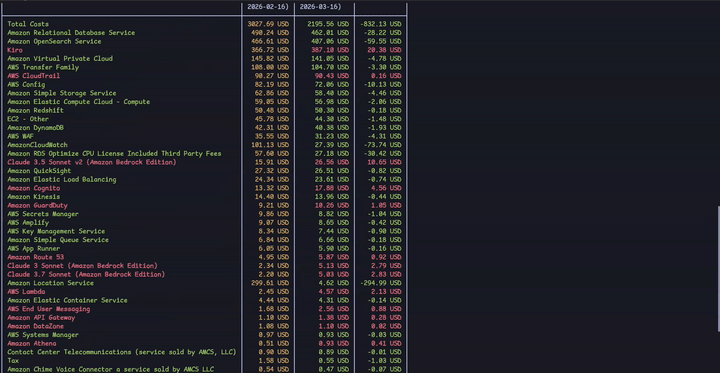 elc0mpa/aws-doctor
AWSにおけるセキュリティ、コスト、ベストプラクティスを監査するための強力なオープンソースCLI。🩺 ☁️
 corelight/zeek-cheatsheets
Zeek ログ チートシート
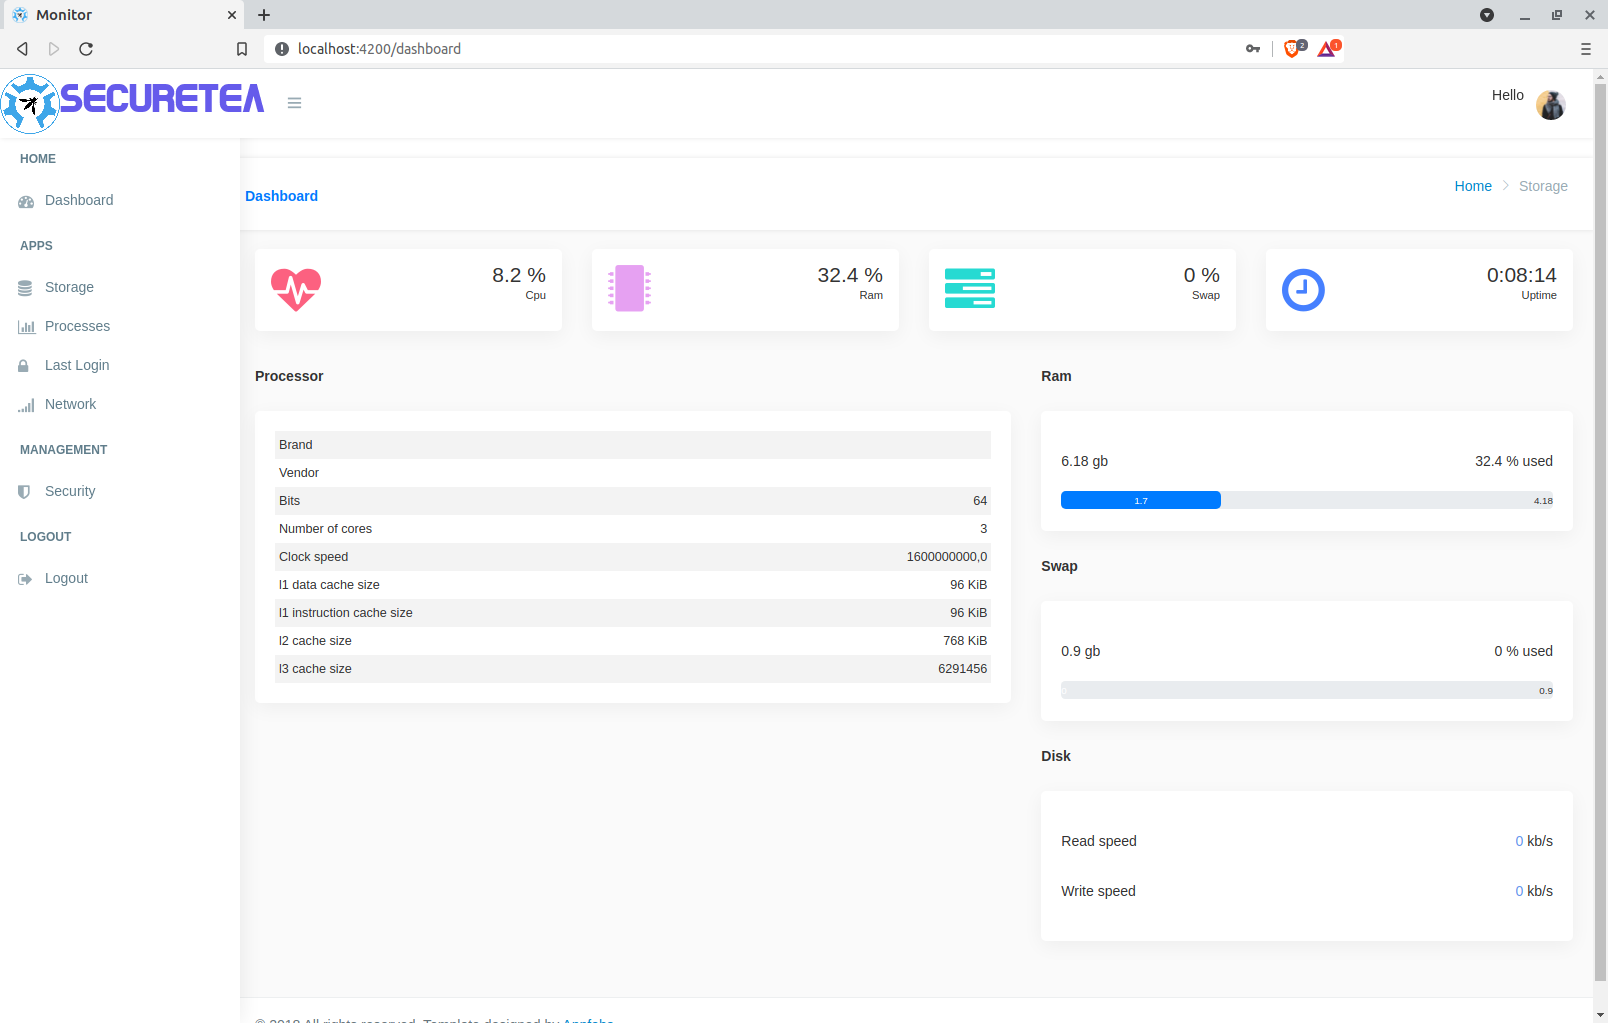 owasp/securetea-project
OWASP SecureTeaプロジェクトは、様々なデバイス(パソコン/サーバー/IoTデバイス)向けのワンストップセキュリティソリューションを提供します。
 mgreen27/detectraptor
公開されているVelociraptor検出コンテンツを共有するためのリポジトリ
 ctxis/snitchdns
Web UIを備えたデータベース駆動型DNSサーバー
 invictus-ir/alfa
Google Workspace監査ログ用の自動フォレンジック分析ツール。すべてのログタイプを取得し、イベントをMITRE ATT&CK Cloud Frameworkにマッピングし、統計スコアリングによりキルチェーンを特定します。
 hubblestack/hubble
Hubbleは、モジュール式のオープンソースセキュリティコンプライアンスフレームワークです。このプロジェクトは、オンデマンドのプロファイルベースの監査、リアルタイムのセキュリティイベント通知、アラート、およびレポートを提供します。
 canyonroad/agentsh
AIエージェント向けの実行層セキュリティ(ELS) — 監査機能付きポリシー強制シェル。
 hashicorp-forge/grove
Software as a Service (SaaS) ログ収集フレームワーク。
 owasp/honeypot-project
Webハニーポットを展開して新たな攻撃データを収集し、ELKでModSecurityの監査ログを分析、MISPで脅威インテリジェンスを共有し、コミュニティ主導のWebアプリケーション防御を実現します。
 randomuserid/adama
脅威ハンティングとセキュリティ分析の検索
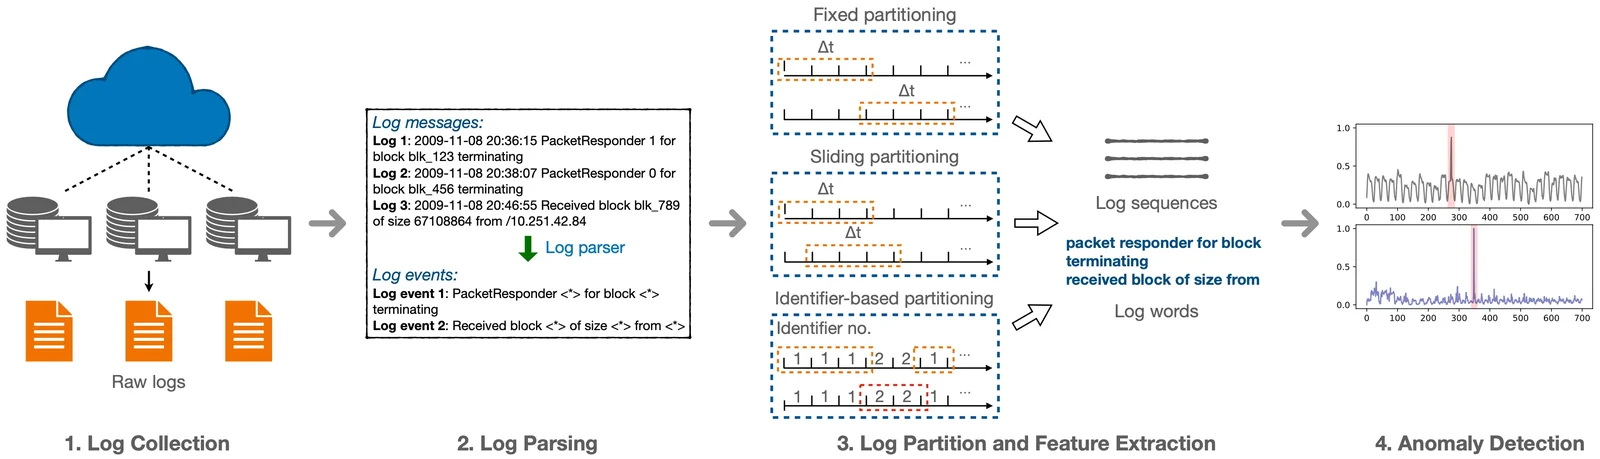 logpai/deep-loglizer
ログベースの異常検知のためのディープラーニングツールキット
 t4d/phishingkithunter
あなたのブランドや組織のファイルや画像を使用するフィッシングキットを検出します。
 linnix-os/linnix
eBPFを活用したLinux可観測性とAIによるインシデント検出。AGPL-3.0ライセンス。
 the-dfir-report/sigma-rules
調査から生成されたルール。
 anssi-fr/dfir-o365rc
Office 365およびAzureログ収集のためのPowerShellモジュール