
 #1
サイバーセキュリティ、防御、許可されたテストを学ぶためのカリキュラム、コース、体系的な学習パス。
Kitploit おすすめ
 brodsbytes/cyberpup
技術に詳しくない人向けの、無料でオープンソースのサイバーセキュリティアプリ。
 cross-samuel1/soc-analyst-hub
無料のオフラインSOCアナリストハブ(Tier 1向け) - IRチェックリスト、アラートトリアージプレイブック、脅威ハンティングクエリ、アナリストオンボーディング。単一HTMLファイル、依存関係なし。
 toxicbishop/supply-chain
ソフトウェアサプライチェーンセキュリティに関する包括的なガイド。このオープンソースの原稿は、セキュリティ専門家と開発者に対し、エコシステムの脅威から防御するための実践的な戦略を提供します。
 roninforge/roninforge-hono
Hono v4(TypeScriptエッジWebフレームワーク)用のCursorプラグイン。BAD/CORRECTペア付きの59件のLLMリグレッション。hono ^4.12.19(CVE-2025-59139対応の>=…
 roninforge/roninforge-angularjs-migration
GitHub CopilotのためのAngularJS 1.xからAngular 18への移行ガイダンス。github/awesome-copilot/instructions/angularjs-to-angular-18.instructions.mdのソースオブトゥルースリポジトリ。3つのモー…
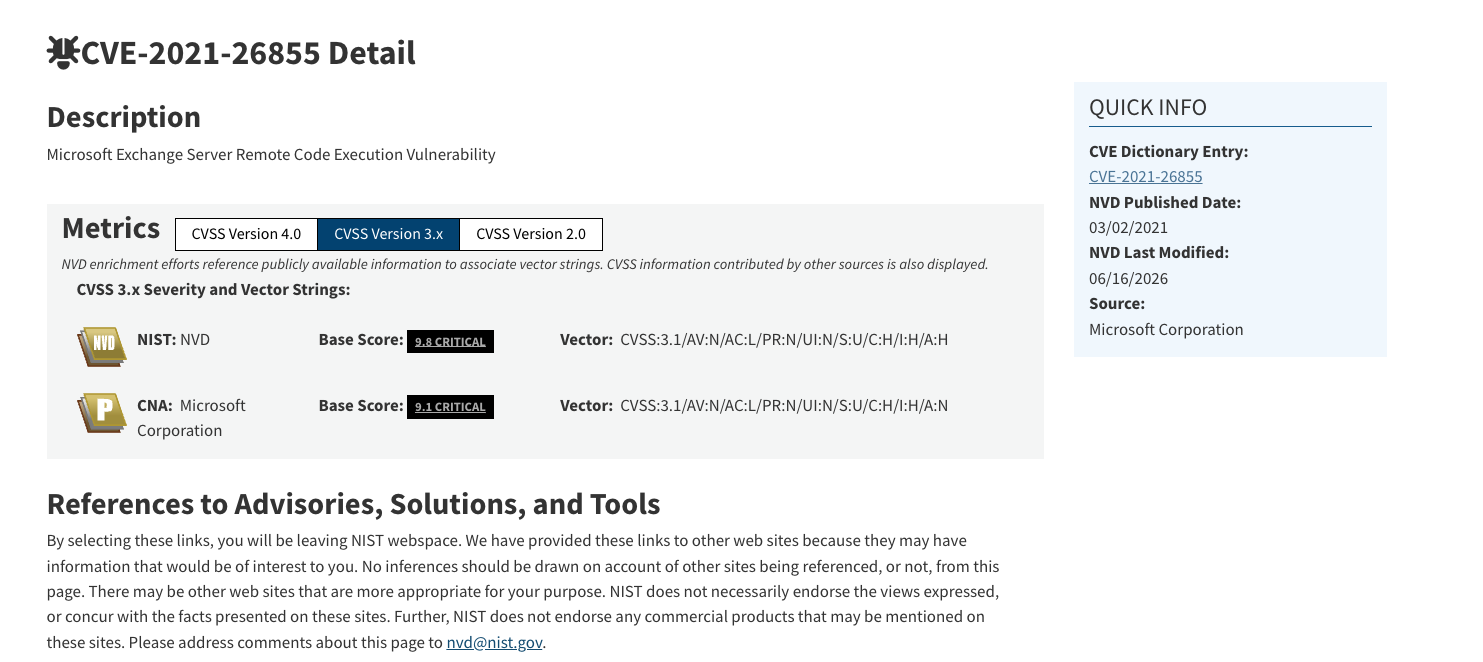 probablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-
ハンズオンCVEトリアージラボ:NVDエントリを分析し、CVSSベクターをデコードし、CWEの弱点をマッピングし、ProxyLogonのような注目度の高いエクスプロイトのリスクを文脈に沿って評価します。
 the-cyber-ledger/tcl-xss-labs
33の段階的に難易度が上がるチャレンジを備えた、インタラクティブなセルフホスト型XSSトレーニングプラットフォーム
 hrmtz/snet
AIガイドによるCTF - トレーナーとしてClaude Codeを使いながら実際のサーバーに侵入する
 jas502n/2024informationsecurityengineer
2024年信息安全工程师、2024InformationSecurityEngineer
 owasp/teach-appsec
OWASPの教育モジュール。リスク管理、セキュアソフトウェア開発、運用セキュリティなど、アプリケーションセキュリティの基礎を構造化された学習パスでカバーします。
 exp-docs/cve-2019-15588
CVE-2019-15588 演習環境: RCE コマンドインジェクションの脆弱性
 gmh5225/kernel-ctf
LinuxカーネルエクスプロイトのCTFチャレンジ集。バッファオーバーフロー、use-after-free、競合状態の脆弱性を扱い、実践的なセキュリティ学習を可能にします。
 mbrandner-group/juiceshopgl
意図的に脆弱性を含むWebアプリケーションで、セキュリティトレーニング、CTFコンテスト、セキュリティツールのテストに使用できます。OWASP Top Tenの脆弱性と現実世界の欠陥を網羅しています。
 bunbuncodes/cpsc253_cybersecurityfinalprojectreports
CVE-2024-38112に関するレポート
 ahmedmansour93/-unveiling-the-lessons-from-log4shell-a-wake-up-call-for-cybersecurity-
2021年12月、広く使用されているApache Log4jライブラリに埋め込まれたLog4Shell脆弱性(CVE-2021-44228)の発見により、サイバーセキュリティの世界は震撼しました。CVSSスコアは10です。
 dev-angelist/ejptv2-notes
eLearnSecurity ジュニアペネトレーションテスター(eJPT)v2 ノート
 domssilva/vulnsearch
書籍、動画、記事、そしてバグバウンティハンティング/Web・ネットワークハッキングに関する自身の経験から集めたノートをすべて統合し、興味のある偵察手法とWebアプリケーションの脆弱性を深く掘り下げます。








