
 #1
許可された安全なサイバーセキュリティ実践のためのトレーニングラボ、実践環境、再現可能な課題。
Kitploit おすすめ
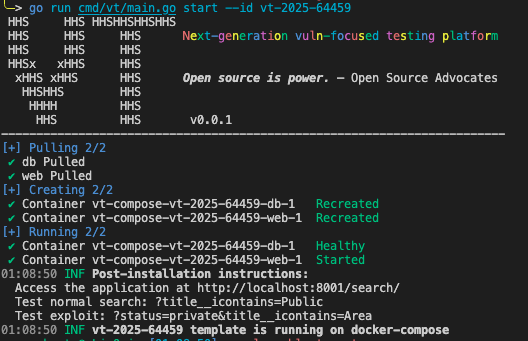
 omarkurt/django-connector-cve-2025-64459-testbed
Django CVE-2025-64459 の自己完結型テストベッド。Docker を使用した辞書展開による QuerySet.filter() パラメータインジェクションを実演します。
 ffri/xprtestsuite
将来のXProtect Remediator (XPR) リサーチに役立つ、スクリプトとドキュメントのコレクション。
 tulhan/commons-text-goat
意図的に脆弱性を持たせたWebアプリケーションで、CVE-2022-42889に実際に触れて学べます。
 uoftctf/uoftctf-2025-chals-public
UofTCTF 2025 のチャレンジ配布資料、ソースコード、および解答
 security-phoenix-demo/mongobleed-exploit-cve-2025-14847
mongobleed脆弱性CVE-2025-14847のためのエクスプロイトラボ、Docker、コードスキャナー、さらにPhoenix Security Syncツール
 kylew1004/cve-2017-5941-poc-docker-lab
CVE-2017-5941 node-serializeの信頼できないデシリアライゼーションRCEの概念実証ラボ。承認されたテスト用のDocker環境で、POSTおよびCookieベースのエクスプロイトベクターを含みます。
 knqyf263/cve-2023-50387
DNSSEC KeyTrap の脆弱性 (CVE-2023-50387) に関する教育用の概念実証 (PoC) で、DNS リゾルバに対するアルゴリズム複雑性攻撃を実証するための Docker ベースのラボ環境を備えています。
 knqyf263/cve-2018-1111
Dockerベースのラボ環境で、CVE-2018-1111(DynoRoot)を再現・悪用し、自動化された攻撃者スクリプトと被害者スクリプトを用いて実践的なセキュリティトレーニングを行うための環境です。
 kiruthikan99/it19115276
SNP 課題1 レポート - Linuxマシンの脆弱性悪用 (脆弱性 CVE-2014-0038)
 khidottrivi/cve-2022-22965
CVE-2022-22965(Spring4Shell)の詳細な技術分析。環境構築、デバッグのウォークスルー、教育用ラボ演習のためのエクスプロイトチェーン解説を含む。
 khaifunglee/reproducing-cve-2025-1489
このリポジトリは、安全な環境でWeb関連のCVEを再現することにより、私のフォレンジックおよび脆弱性分析スキルを実演し、練習するためのものです。
 kh4sh3i/cve-2025-32463
Linux における Sudo chroot を介した Root へのローカル権限昇格
 keymandll/cve-2022-29622
このサービスをハックしてCVE-2022–29622が有効であることを証明せよ
 kevthehermit/cve-2020-10560
OSSNの任意ファイル読み取り脆弱性であるCVE-2020-10560を悪用するためのDockerベースのラボ環境と概念実証スクリプトです。PHPおよびPythonエクスプロイトコードを含みます。
 kaylertee/computer-security-equifax-2017
CVE-2017-5638(Apache Struts2 RCE)の実践的なシミュレーション。エクスプロイトの再現、OSレベルのコマンド実行、および入力サニタイズやエンドポイント監視などの対策を紹介。Python/FlaskとJupyterノートブックのデモで構築。
 kastellanos/cve-2018-7602
Drupalgeddon3 RCEエクスプロイトラボ。Dockerベースの脆弱な環境とMetasploit統合により、CVE-2018-7602の悪用トレーニングを実践的に提供。
 kamal-marouane/cve-2022-21907
HTTPプロトコルスタックの脆弱性により、リモートコード実行とシステムクラッシュの可能性が生じます。
 kali-mx/cve-2023-38408
OpenSSH 9.3p2 未満に影響する最近の重大な脆弱性の PoC








