#1
 kuankuanqaq/cve-testing
modprobe_path の改ざんと制御フローの乗っ取りにより、それぞれ CVE-2022-32250 と CVE-2025-21756 を再現します。
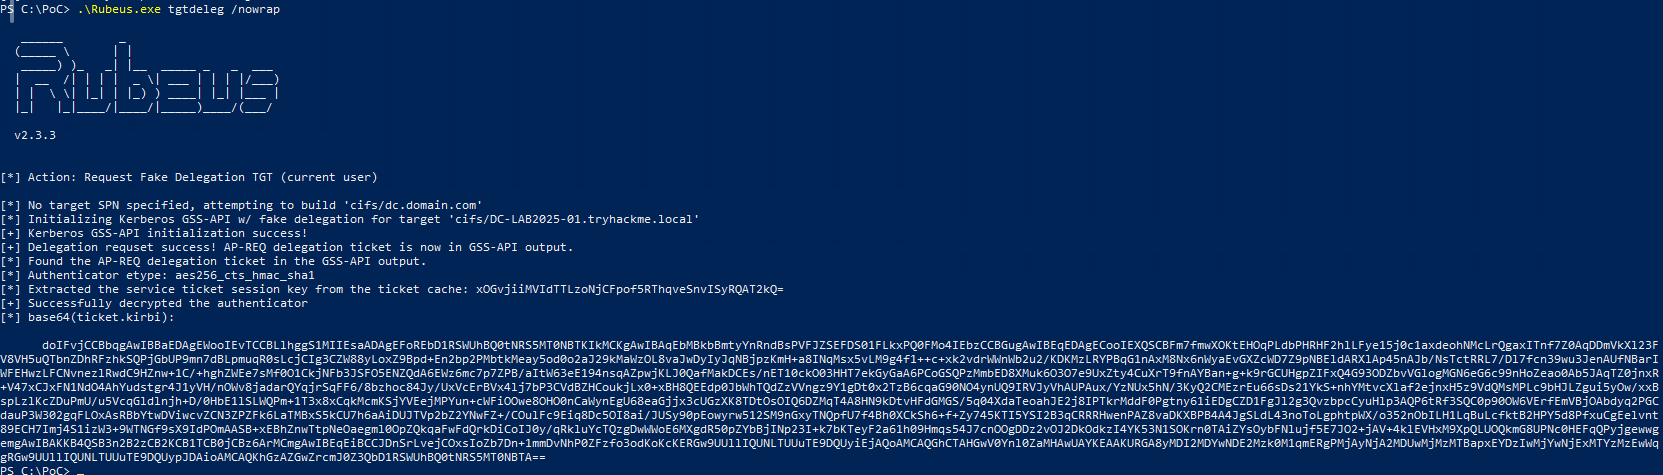 musa-xvi/active-directory-badsuccessor
Windows を使用した CVE-2025-53779 の悪用を扱う TryHackme ルーム
 nkoneko/victimapp
CVE-2021-44228に対して脆弱です。trustURLCodebaseは不要です。
 ksnnd32/redis_exploit
🔍 安全な教育と研究のための実践的なラボ環境で、RedisのCVE-2025-49844(RediShell)脆弱性を探索・テストできます。
 thejuan1112/pentesterlab-cve-2018-6574
ソリューション
 daadaismylife/log4shell-lab
Log4Shell (CVE-2021-44228) セキュリティ演習環境 - Log4j 2.14.1 脆弱なログ収集サーバー
 mgueye3/log4shell
このリポジトリには、安全で管理された仮想マシン内で実際のLog4Shell(CVE-2021-44228)脆弱性を悪用した、私のサイバーセキュリティ課題の成果が含まれています。このプロジェクトはCapture-the-Flag形式で行われ、隠されたフラグを取得するための複数の悪用タスクが設定されてい…
 ps-interactive/lab_security_apache_spark_emulation_detection
CVE-2022-33891 Apache Spark 向け: West Shepherd によるエミュレーションと検出
 ps-interactive/lab_cve-2025-32433
CVE-2025-32433 向け CVE コースに付属する CVE ラボ
 ps-interactive/lab-cve-2025-24813
Apache Tomcat CVEラボ用リソース
 ps-interactive/lab_cve-2021-4034-polkit-emulation-and-detection
 om4rsallam/full-attack-lifecycle-simulation-on-metasploitable
# Metasploitable(VMware/Kali)に対するフルサイクルペンテスト。サービススキャン(Apache Tomcat/8180)、Exploit-DB経由でCVE-2002-0936を調査し、デフォルト認証情報(Metasploit)を使用してアクセスを獲得。SUIDの設定ミスを探…
 zsxen/cve-2025-1974-lab
CVE-2025-1974 の悪用を目的としたハンズオンラボ環境で、セキュリティトレーニングと脆弱性調査の演習用に設計されています。
 plp-orange/cve-2018-6574-exercise
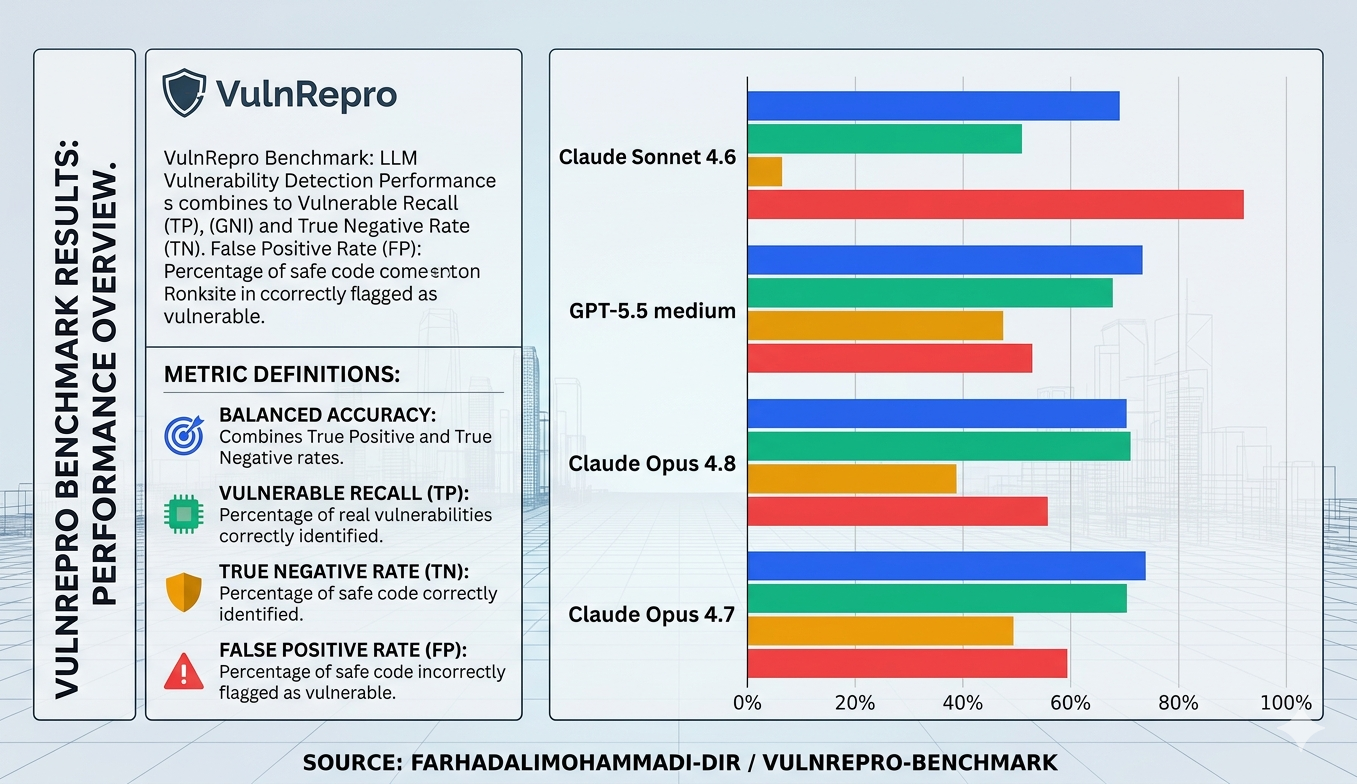 farhadalimohammadi-dir/vulnrepro-benchmark
実際のバグバウンティ事例を用いて、AIモデルがソースコード中の脆弱性を検出する能力を測定するベンチマーク。再現率(リコール)と誤検知(フォールスポジティブ)のスコアリングをバランスよく評価します。再現可能な評価のため、Dockerベースの脆弱なアプリケーションとクリーンな対照群(コントロール)を含み…
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…