
 #1
iOSアプリケーションとiOSオペレーティングシステムをテスト、リバースエンジニアリング、および保護するためのツール。
Kitploit おすすめ

 kpolley/redai
AI駆動の脆弱性発見とライブ検証
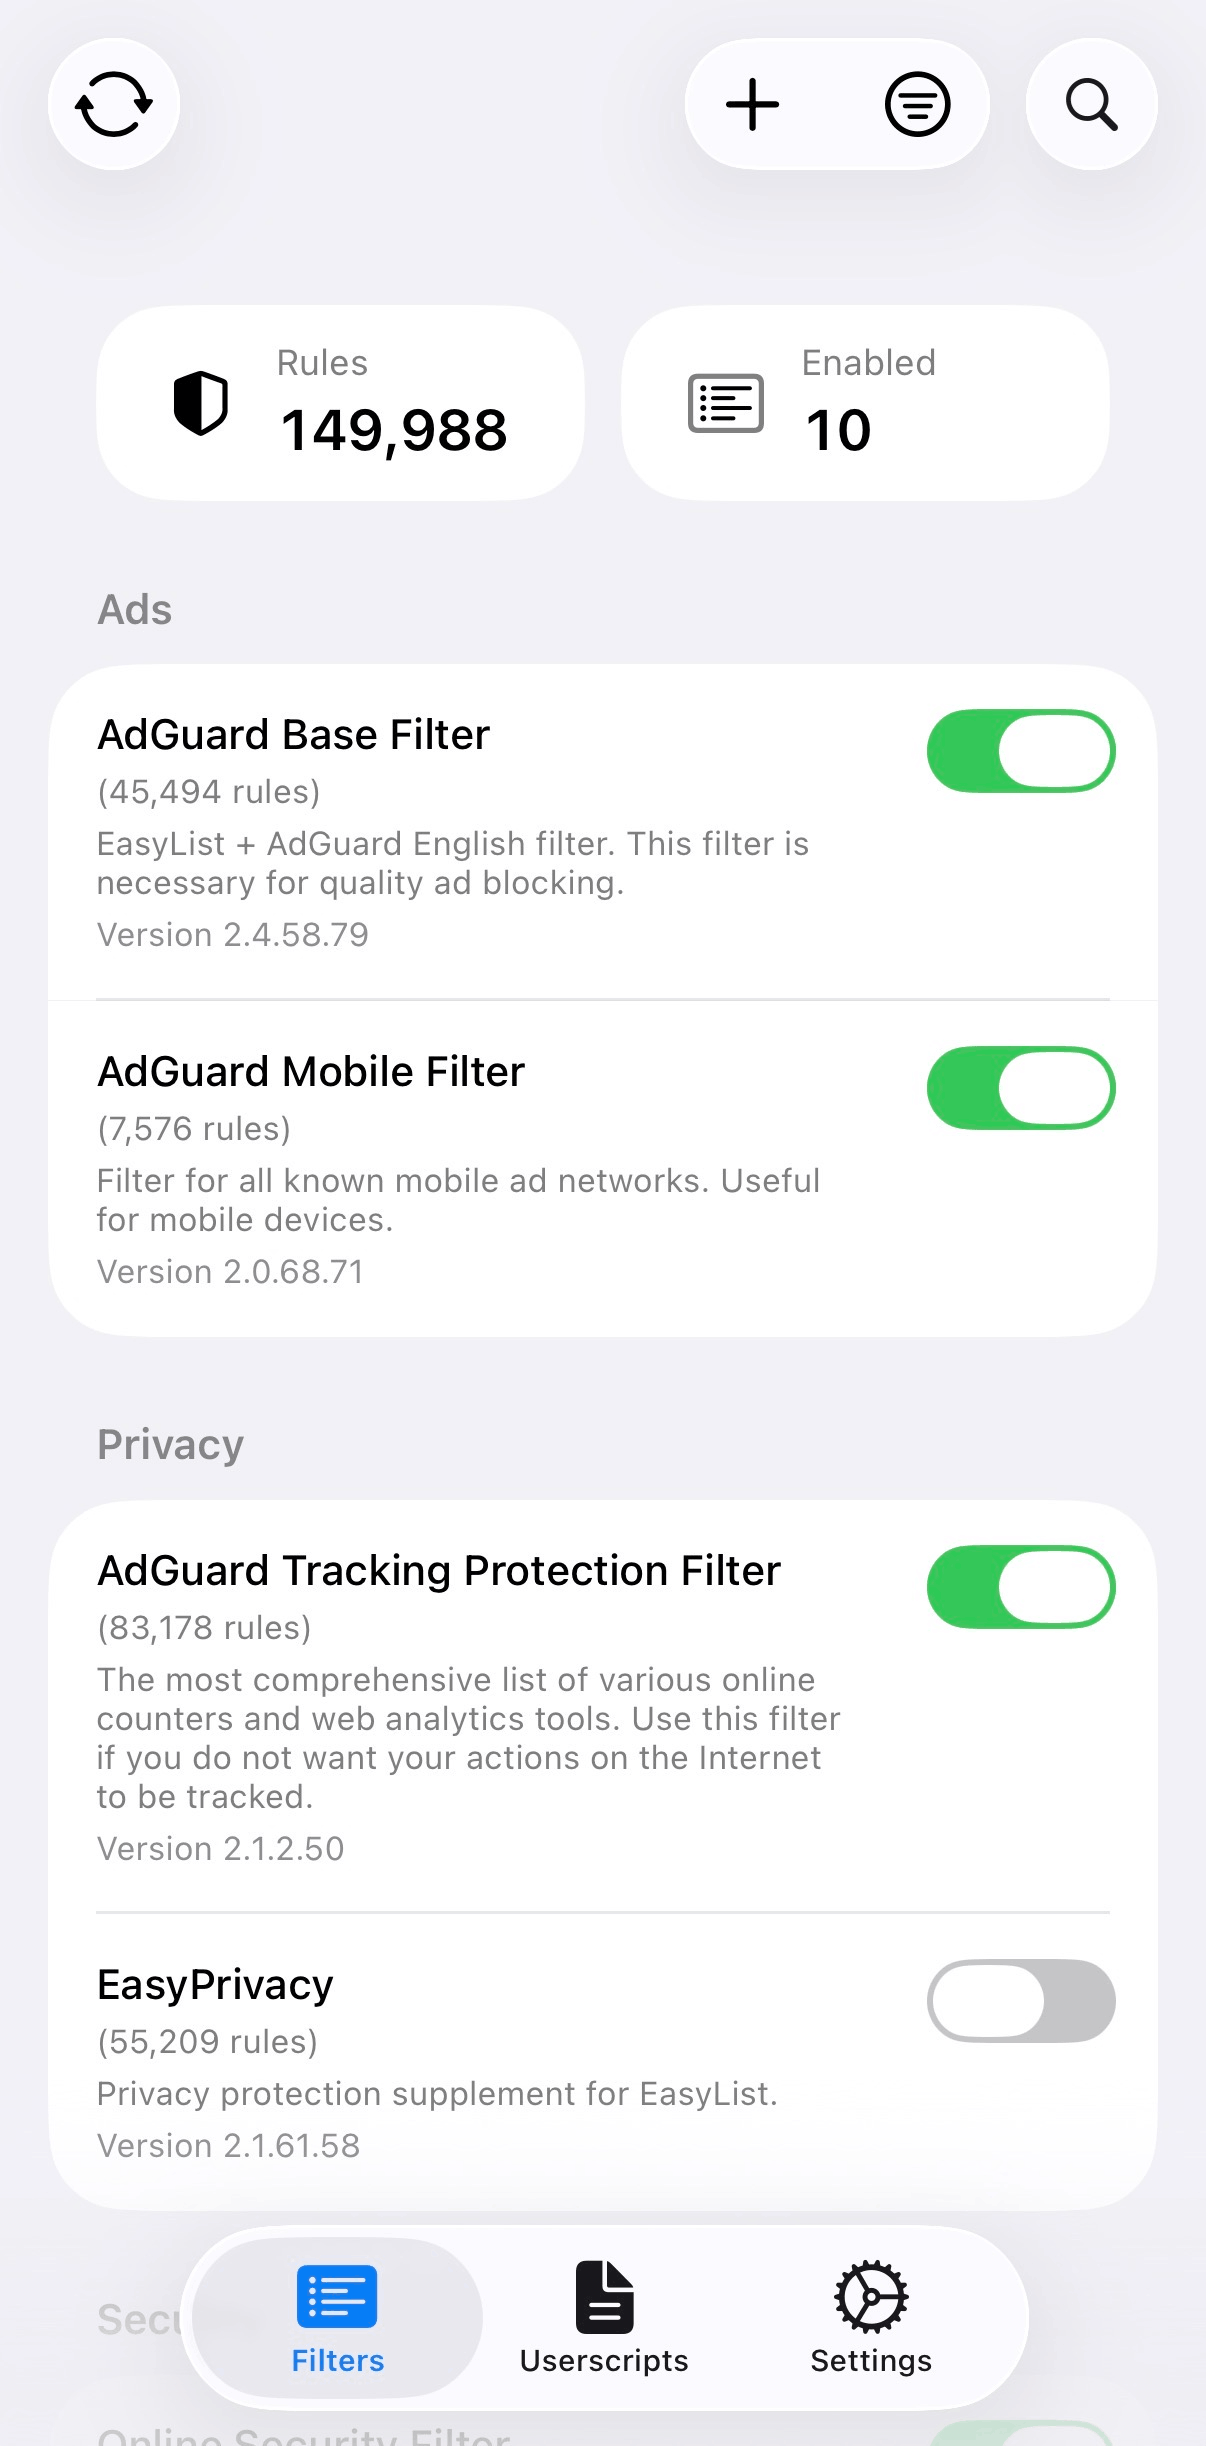 0xcub3/wblock
macOS、iOS、iPadOS、visionOS向けの無料オープンソースSafari広告ブロッカー。最大750,000件のルール、カスタムフィルターリスト、ユーザースクリプト、ユーザースタイルに対応。サブスクリプション不要。
 chichou/grapefruit
iOSおよびAndroid向けのオープンソースモバイルセキュリティテストスイート。旧称はPassionfruit。
 alonemonkey/frida-ios-dump
Fridaを使用して脱獄済みiOSデバイスから復号化されたIPAファイルを抽出し、リバースエンジニアリング、セキュリティ解析、モバイルアプリのペンテストに活用します。
 securing/iossecuritysuite
iOSプラットフォームのセキュリティと改ざん防止のSwiftライブラリ
 jwalker/frida-ios-dump-modern
最新のFrida 17.5.2 APIをサポートする、アップデート版のFrida iOSダンプツール
 hahwul/mobilehackersweapons
モバイルハッカーの武器 / モバイルハッカーが使用するクールなツールのコレクション。Happy hacking , Happy bug-hunting
 githubsecuritylab/seclab-taskflows
Web、Android、iOSプロジェクト全体のソースコード監査、イシュートリアージ、脆弱性検出のためのAIエージェントタスクフローとMCPサーバーの例。
 nabla-c0d3/ssl-kill-switch2
iOSおよびmacOSアプリケーション内で、証明書ピンニングを含むSSL証明書の検証を無効化するブラックボックスツール。
 idescriptor/idescriptor
プライバシー最優先の、オープンソースかつ無料のiDevice管理ツール。RustとQtで書かれています。
 kjcracks/clutch
脱獄(ジェイルブレイク)専用のiOSユーティリティです。インストール済みアプリの実行ファイルを復号化し、.ipaまたはrawバイナリファイルとしてダンプします。セキュリティ調査やリバースエンジニアリングを目的としています。
 abrignoni/ileapp
iOSおよびiPadOSのフォレンジック抽出データをHTML、TSV、タイムライン、KML、LAVAレポートに解析し、モジュール式のアーティファクト検出と暗号化されたiTunesバックアップをサポートします。
 sensepost/objection
Fridaを活用したランタイムモバイル探索ツールキット。iOSおよびAndroidアプリのセキュリティ評価のために、SSLピンバイパス、キーチェーンダンプ、ヒープオブジェクト操作、脱獄不要でのメモリパッチを実現。
 ejfkdev/dae
Config駆動のDart AOTスナップショットアナライザー。IDA、radare2、Frida向けにblutter互換のシンボルと構造体をエクスポートし、Dart SDKなしで関数をdart-analyze-cleanなDartにデコンパイルします。
 zhkl0228/unidbg
Androidネイティブライブラリのエミュレートと、実験的なiOSエミュレーションを可能にします。
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 symbioticsec/hermes-decomp
React Nativeモバイルアプリをリバースエンジニアリングできる強力なデコンパイラで、コンパイル済みのHermesバイトコード(.hbc)ファイルを読み取り可能なJavaScriptに変換します。
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
このリポジトリは、Siri ShortcutsとShared Web Credentials (SWC)の脆弱性を文書化したもので、不正なペイロードが永続的に実行され、再試行ストームを引き起こし、TLS検証をバイパスし、許可されていないエンタイトルメントを要求することを可能にします。iOS…





