#1
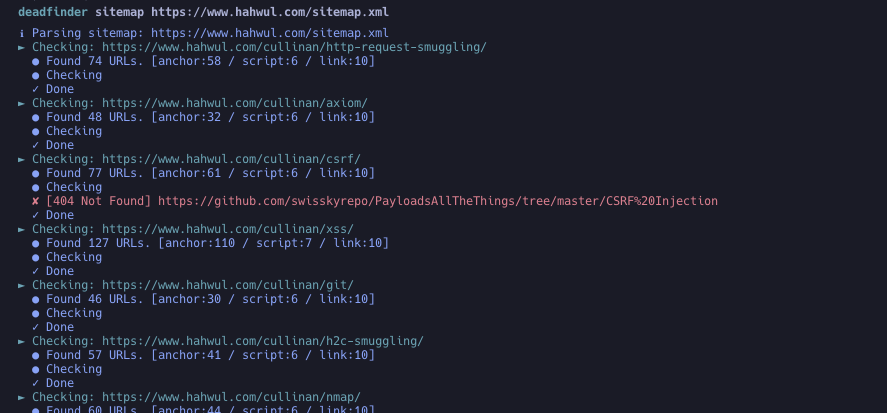
 hahwul/deadfinder
ウェブサイト、サイトマップ、URLリストをスキャンして壊れたリンクを検出する高速CLIツール。同時実行ワーカー、カバレッジレポート、複数の出力形式に対応。
 andromeda1957/netpwn
ペンテストのタスクを自動化するために作られたツール。
 tismayil/ohmybackup
被害者のバックアップディレクトリとバックアップファイルをスキャン
 ebryx/gitdump
ディレクトリトラバーサルが無効でも .git からソースコードをダンプするペネトレーションテスティングツール
 b3rito/peeko
peeko – 感染したブラウザを介したステルスな内部ネットワーク探索のためのブラウザベースのXSS C2。
 projectdiscovery/useragent
カテゴリ別に分類されたユーザーエージェントの厳選リスト
 shivamrai2003/reconky-automated_bash_script
Reconkyは、バグ報奨金ハンター向けの優れたコンテンツ発見bashスクリプトであり、多くのタスクを自動化し、整然とした形式で整理されているため、彼らが前進するのに役立ちます。
 luemmelsec/apex
Azureポストエクスプロイテーションフレームワーク
 whxitte/white-deface
これは、WebDAVの脆弱性があるウェブサイトを自動的に改ざんするためのシンプルなPythonツールです。
 0xshe/fuck-cdn
Claude Code向けの自動化されたCDNオリジンIP探索スキル。40以上の優先順位付けされたOSINT手法を実行し、SSLおよびHTTPの挙動を通じて候補を相互検証し、信頼度を評価します。
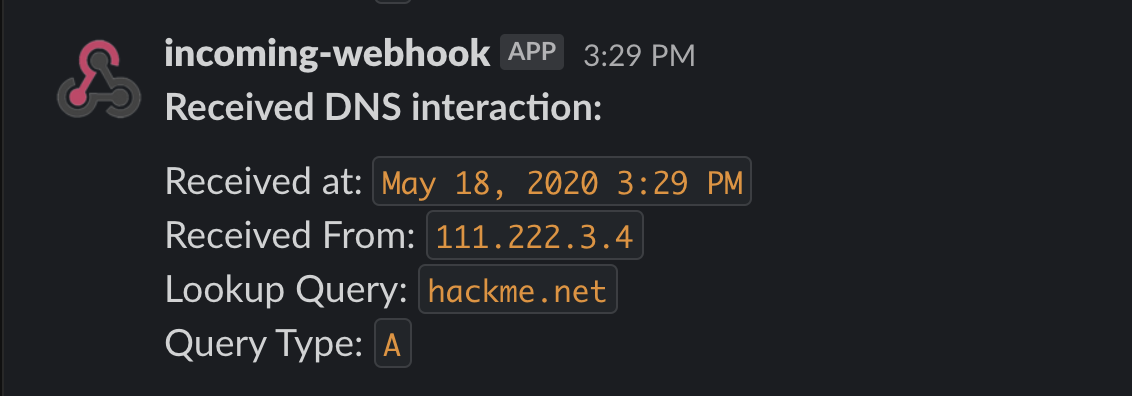 allyomalley/dnsobserver
Goで書かれた便利なDNSサービスで、いくつかのタイプのブラインド脆弱性の検出を支援します。ペネトレーションテスターのサーバーを監視してアウトオブバンドDNSインタラクションを検出し、Slack経由でルックアップ通知を送信します。
 tothi/servicedetector
リモートマシン上で、ローカル管理者権限を使用せずに、サービスが(ブラインドで)インストールされているかどうか、および/または(名前付きパイプを公開している場合に)実行中かどうかを検出します。
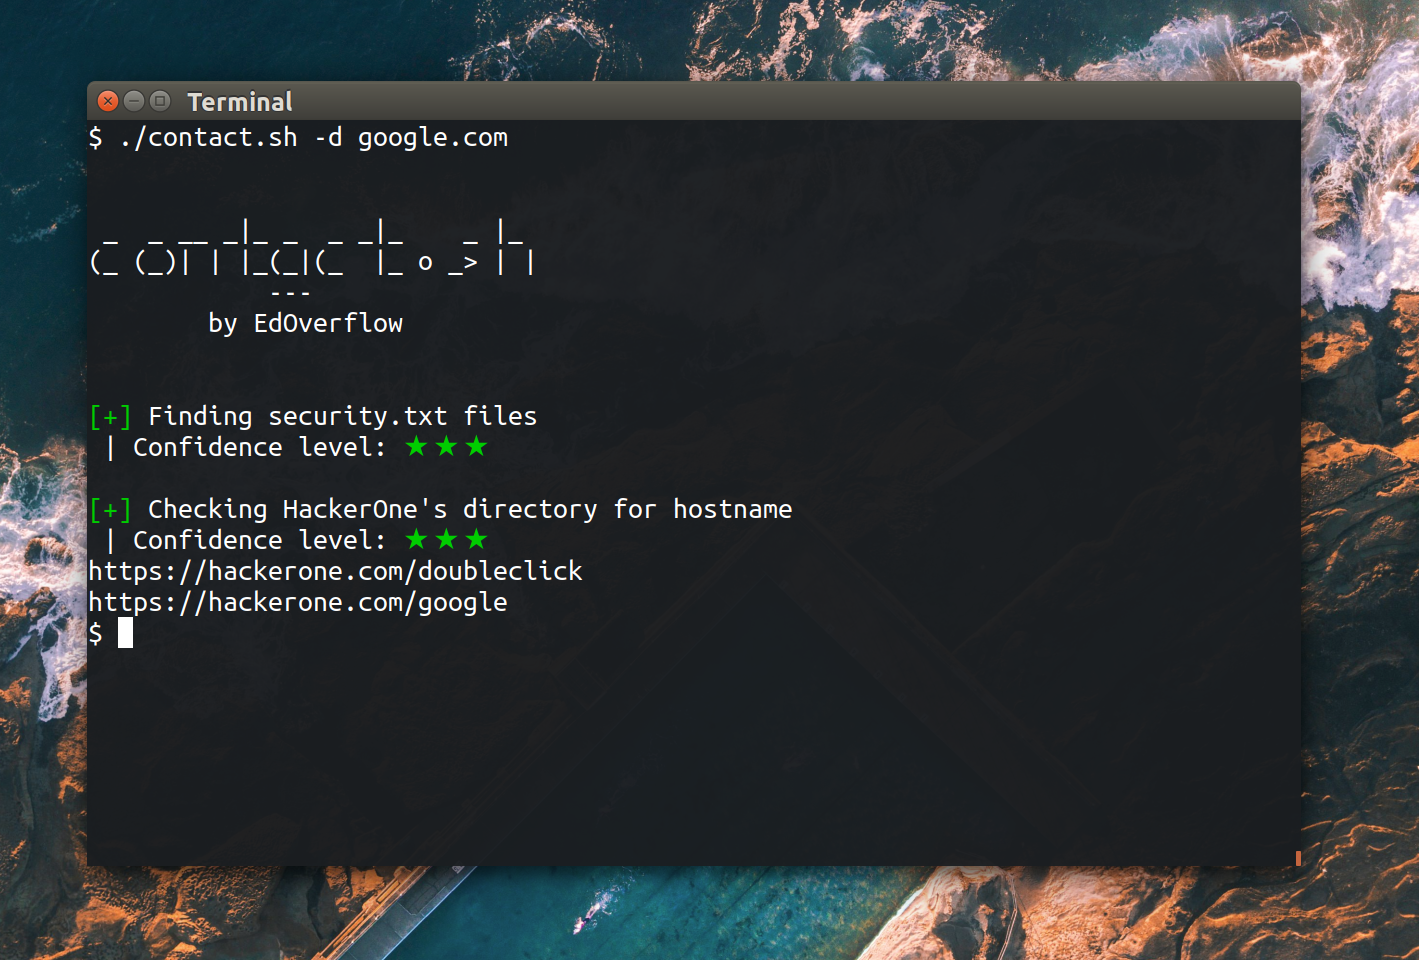 edoverflow/contact.sh
セキュリティ脆弱性を報告するための連絡先を見つけるOSINTツール。
 codingo/dorky
Gitlab と Github でキーワード検索をすばやく実行して OSINT およびバグバウンティの偵察を行うツール
 ctxis/snitchdns
Web UIを備えたデータベース駆動型DNSサーバー
 daffainfo/oneliner-bugbounty
バグバウンティ用のワンライナースクリプト集
 nvisosecurity/pycobalthound
pyCobaltHoundは、Cobalt StrikeとBloodhoundの間の深い統合を提供することを目的とした、Cobalt Strike用のAggressorスクリプト拡張です。