#1

 owasp/d4n155
OWASP D4N155 - OSINTを利用したインテリジェントで動的なワードリスト
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome、Microsoft Edge、Opera - Maciej Pulikowski氏によって報告された脆弱性 - システム環境変数の漏洩 - CVE-2022-0337
 capture0x/lfi-space
Google Dork検索と対象URLスキャンモードを備えた、Webアプリケーションのセキュリティテスト用の自動ローカルファイルインクルージョン(LFI)脆弱性スキャナー。

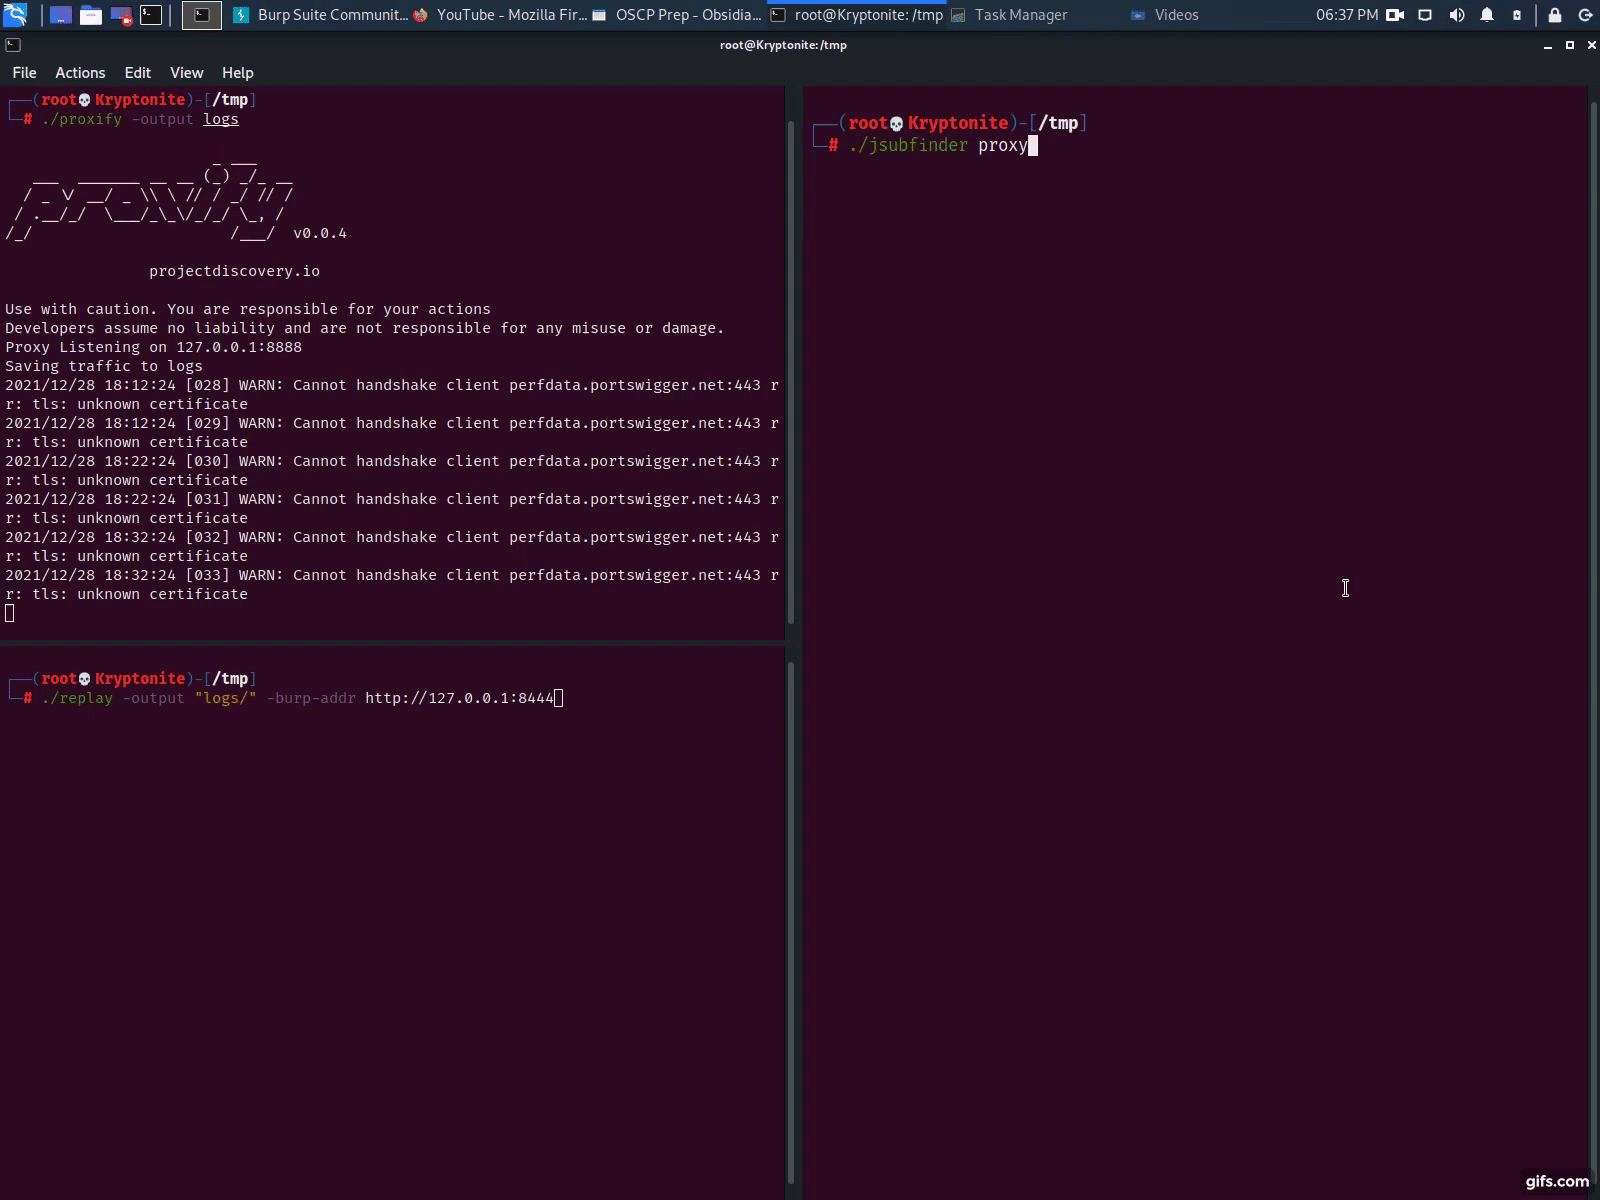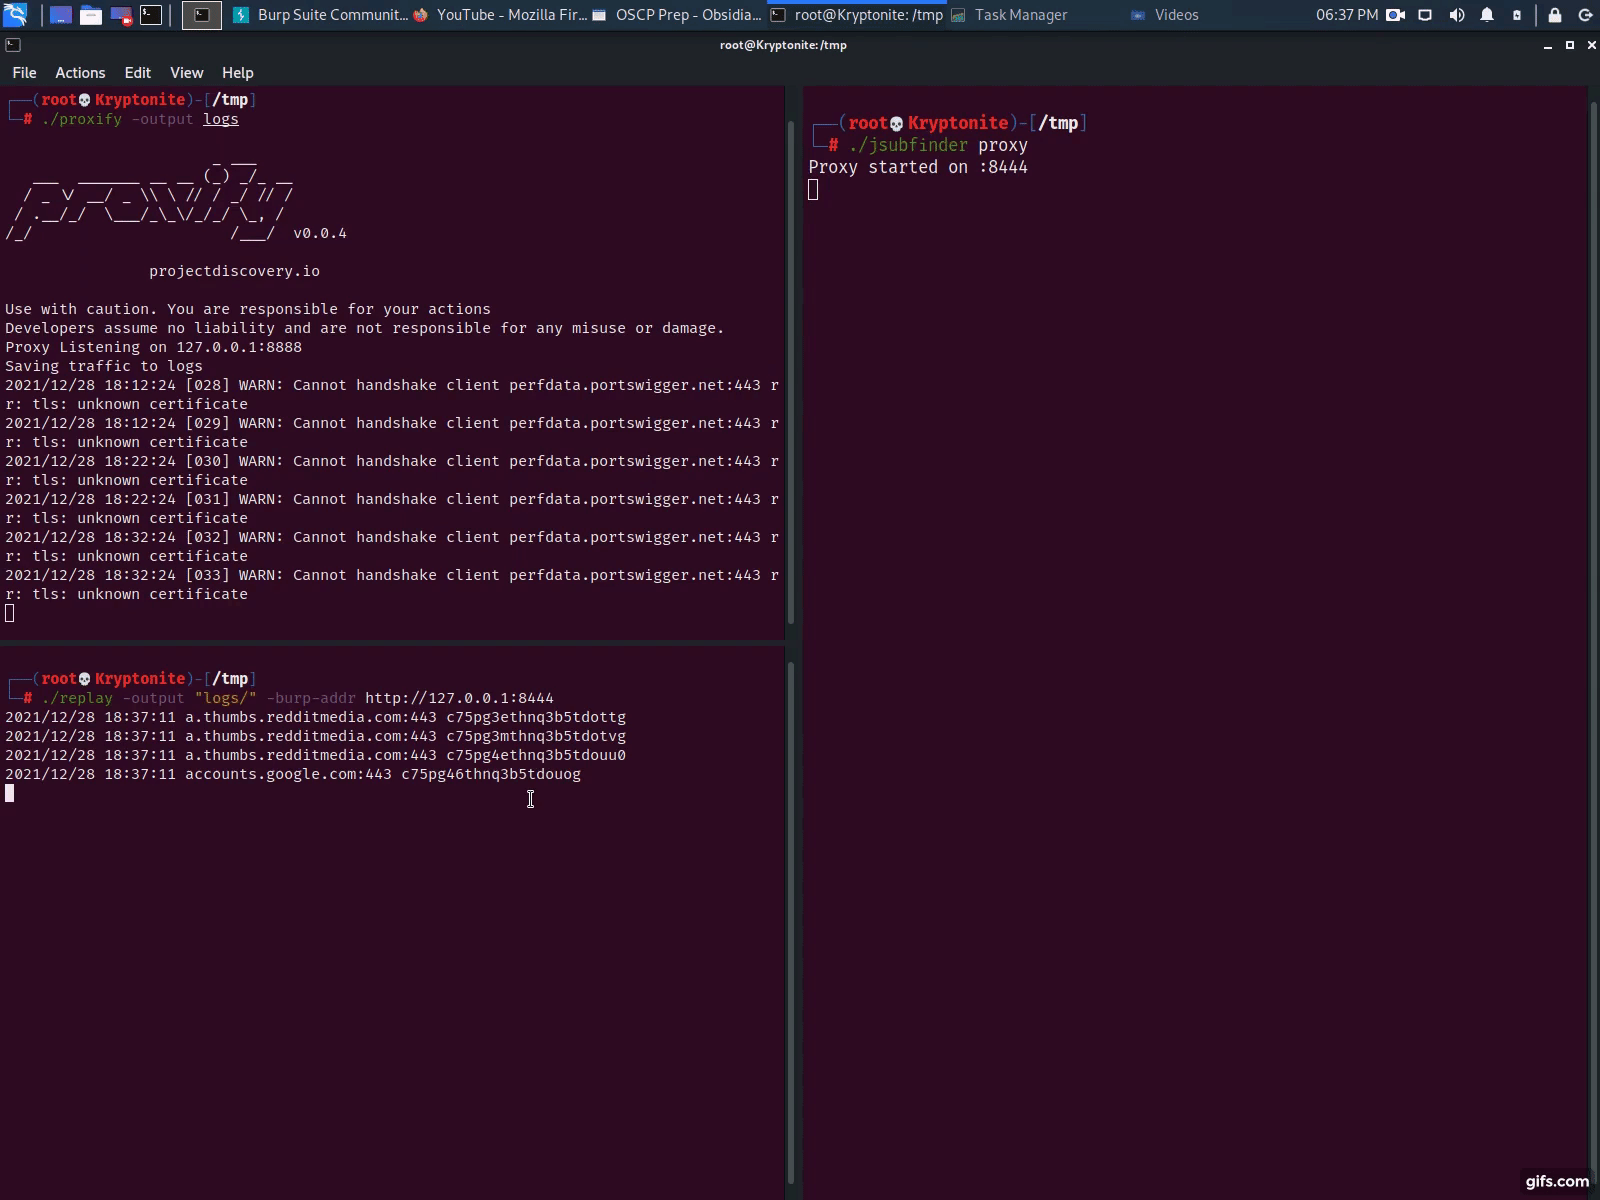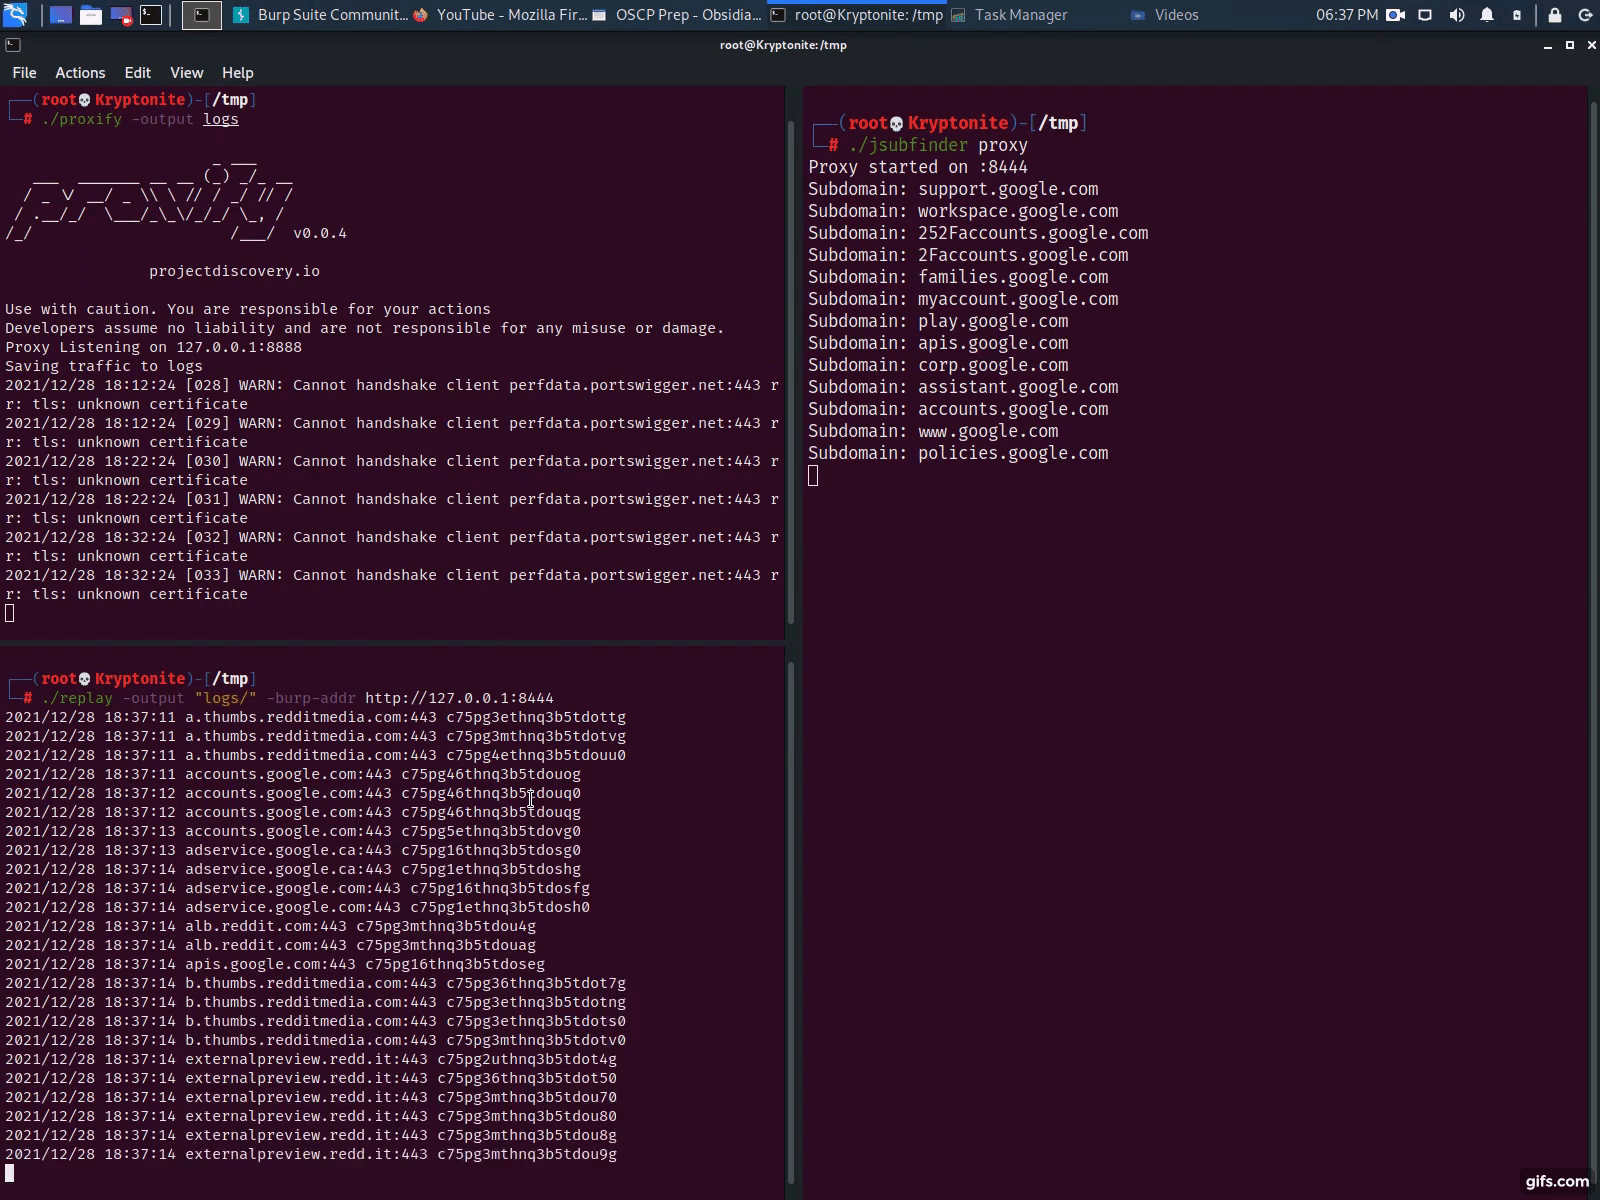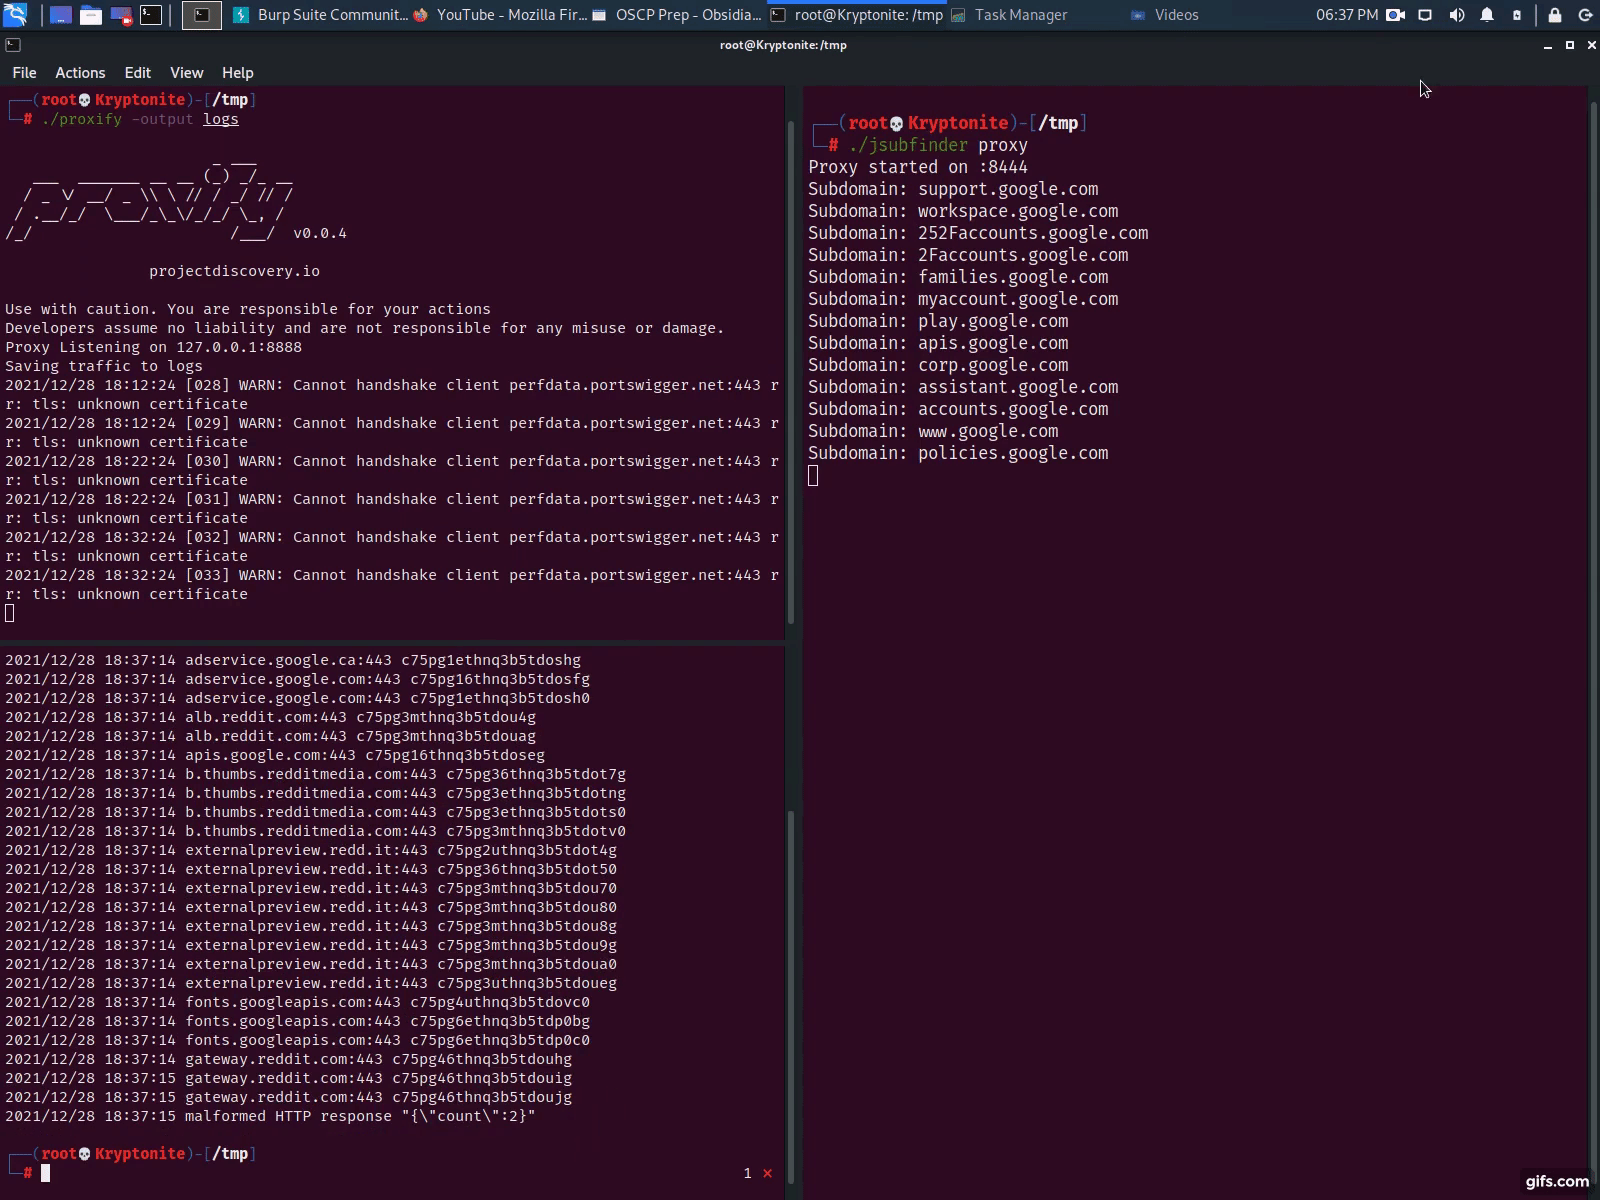 threatunknown/jsubfinder
Goベースのツールで、WebページやJavaScriptファイルをスキャンして隠されたサブドメインやシークレットを発見します。オプションのクローリングやリアルタイムプロキシ分析も備えており、バグバウンティやペネトレーションテストのワークフローに活用できます。
 aydinnyunus/exiflooter
画像URLやディレクトリから地理位置情報とEXIFメタデータを抽出し、GPS座標をマッピングするためのOpenStreetMap連携を備えています。
 researchanddestroy/dorxng
次世代のDorX。Dorksによって、Dorksのために作られました。🤓
 hakluke/haklistgen
あらゆるジャンクテキストをブルートフォース攻撃に使用可能なワードリストに変換します。

 opencybersecurityalliance/kestrel-lang
Kestrel脅威ハンティング言語: 異なるデータソースと脅威インテリジェンスにわたって、再利用可能で、構成可能で、共有可能なハントフローを構築する。
 0xdsm/pinkerton
🕵️ JavaScriptファイルをクロールし、APIキー、認証トークン、ハードコードされた認証情報などのシークレットを検索するPythonプロジェクト。
 primait/nuvola
グラフベースのAWSセキュリティ分析ツール。クラウド設定をダンプし、誤設定を検出し、Neo4jデジタルツインと拡張可能なYAMLルールを使用して攻撃経路をマッピングします。
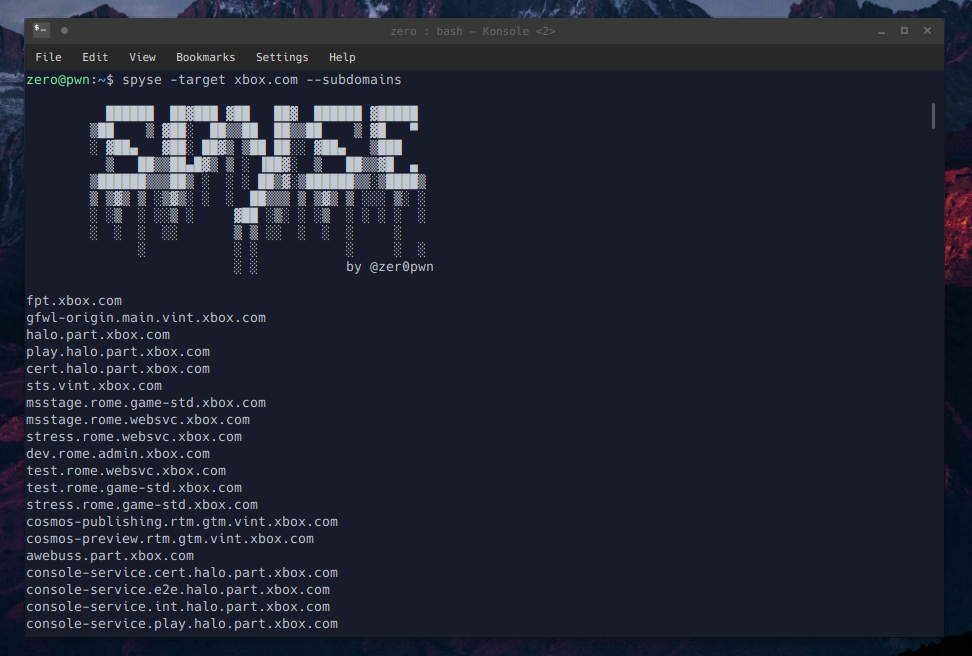 zeropwn/spyse.py
spyse.comでホストされているツールのためのPython APIラッパーとコマンドラインクライアント。
 redeye-framework/redeye
サーバー、ユーザー、脆弱性、攻撃ベクトル、ファイルを整理できる、APIアクセスとグラフ可視化機能を備えた共同ペンテストデータ管理プラットフォーム。
 p0dalirius/extractbitlockerkeys
ドメインからBitLockerの回復キーを自動的に抽出するシステム管理またはポストエクスプロイトスクリプト。