
 #1

 th0h0/autossrf
スマートなコンテキストベースのSSRF脆弱性スキャナ。
 keithjjones/hostintel
悪意のあるホストのインテリジェンスを収集するためのモジュール型Pythonアプリケーション。
 drego85/joomlascan
Joomscanの残骸から作られた、Joomla CMSにインストールされているコンポーネントを見つけるためのフリーソフトウェア。
 netspi/ad-pathfinder
Active Directory、ADCS、SCCM、MSSQL に対する攻撃経路マッピング(BloodHound CE + OpenGraph データ使用)
 t3l3machus/eviltree
クラシックな "tree" コマンドをPython3でリメイクし、ユーザーが指定したキーワードや正規表現をファイル内で検索し、一致するものを強調表示する機能を追加したものです。
 spaceraccoon/vulnerability-spoiler-alert
人気のオープンソースリポジトリを監視し、AIを使ってコミットがセキュリティ脆弱性を修正していることを検出する監視ハブです。多くの場合、CVEが割り当てられる前に検出します。発見結果はレトロ風のウェブサイトとRSSフィードで公開されます。
 silverpoision/rock-on
Rock-Onは、ドメイン名を1つ入力するだけで、あとはすべての作業を自動で行うオールインワンの偵察ツールです。
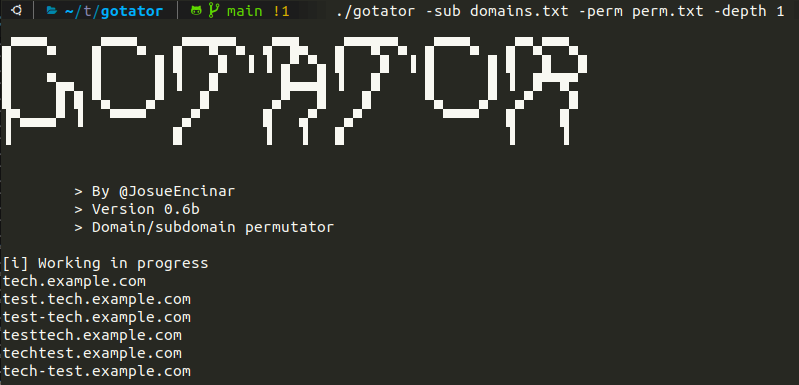 josue87/gotator
Gotatorは、パーミュテーションを通じてDNSワードリストを生成するツールです。
 gabemarshall/brosec
Brosec - セキュリティ専門家が有用なペイロードやコマンドを活用するのを支援するインタラクティブなリファレンスツール。
 vsmutok/fuckcaptcha
Open field guide to 39 CAPTCHA types: identification signals, free and open-source bypass methods, and paid alternatives. Includes a searchable web…
 bishopfox/rmiscout
RMIScoutは、ワードリストとブルートフォース戦略を使用してJava RMI関数を列挙し、RMIパラメータのアンマーシャリングの脆弱性を悪用します。

 acceis/leakscraper
LeakScraperは、認証情報を含む巨大なテキストファイルを処理および可視化するための効率的なツールセットです。これらのツールは、ペネトレーションテスターやレッドチームが、ターゲットに属する認証情報を収集することでOSINTを実施するのを支援するために設計されています。
 undeadsec/swaggerspy
自動化OSINTツールで、SwaggerHub APIドキュメントをスキャンし、正規表現ベースの検出を使用して露出した秘密情報、認証情報、機密情報を発見します。
 redsiege/aggressorassessor
ペンテストまたはレッドチーム評価の各フェーズ向けのAggressorスクリプト
 mostaphabahadou/postenum
軽量・ポータブル・モジュール式のLinux列挙・権限昇格ツール。
 optiv/registry-recon
システム/AV/EDR偵察を実行するCobalt Strike Aggressorスクリプト









