#1
 signalapp/libsignal
Signal Protocol をはじめ、Signal を可能にするその他の暗号プリミティブの本拠地です。
 pomerium/pomerium
アイデンティティ認識型リバースプロキシ。コンテキスト認識ポリシー、継続的検証、VPN不要で、内部アプリやサービスへのゼロトラストアクセスを提供します。
 hashicorp/vault
シークレット管理、暗号化サービス、特権アクセス管理のためのツール
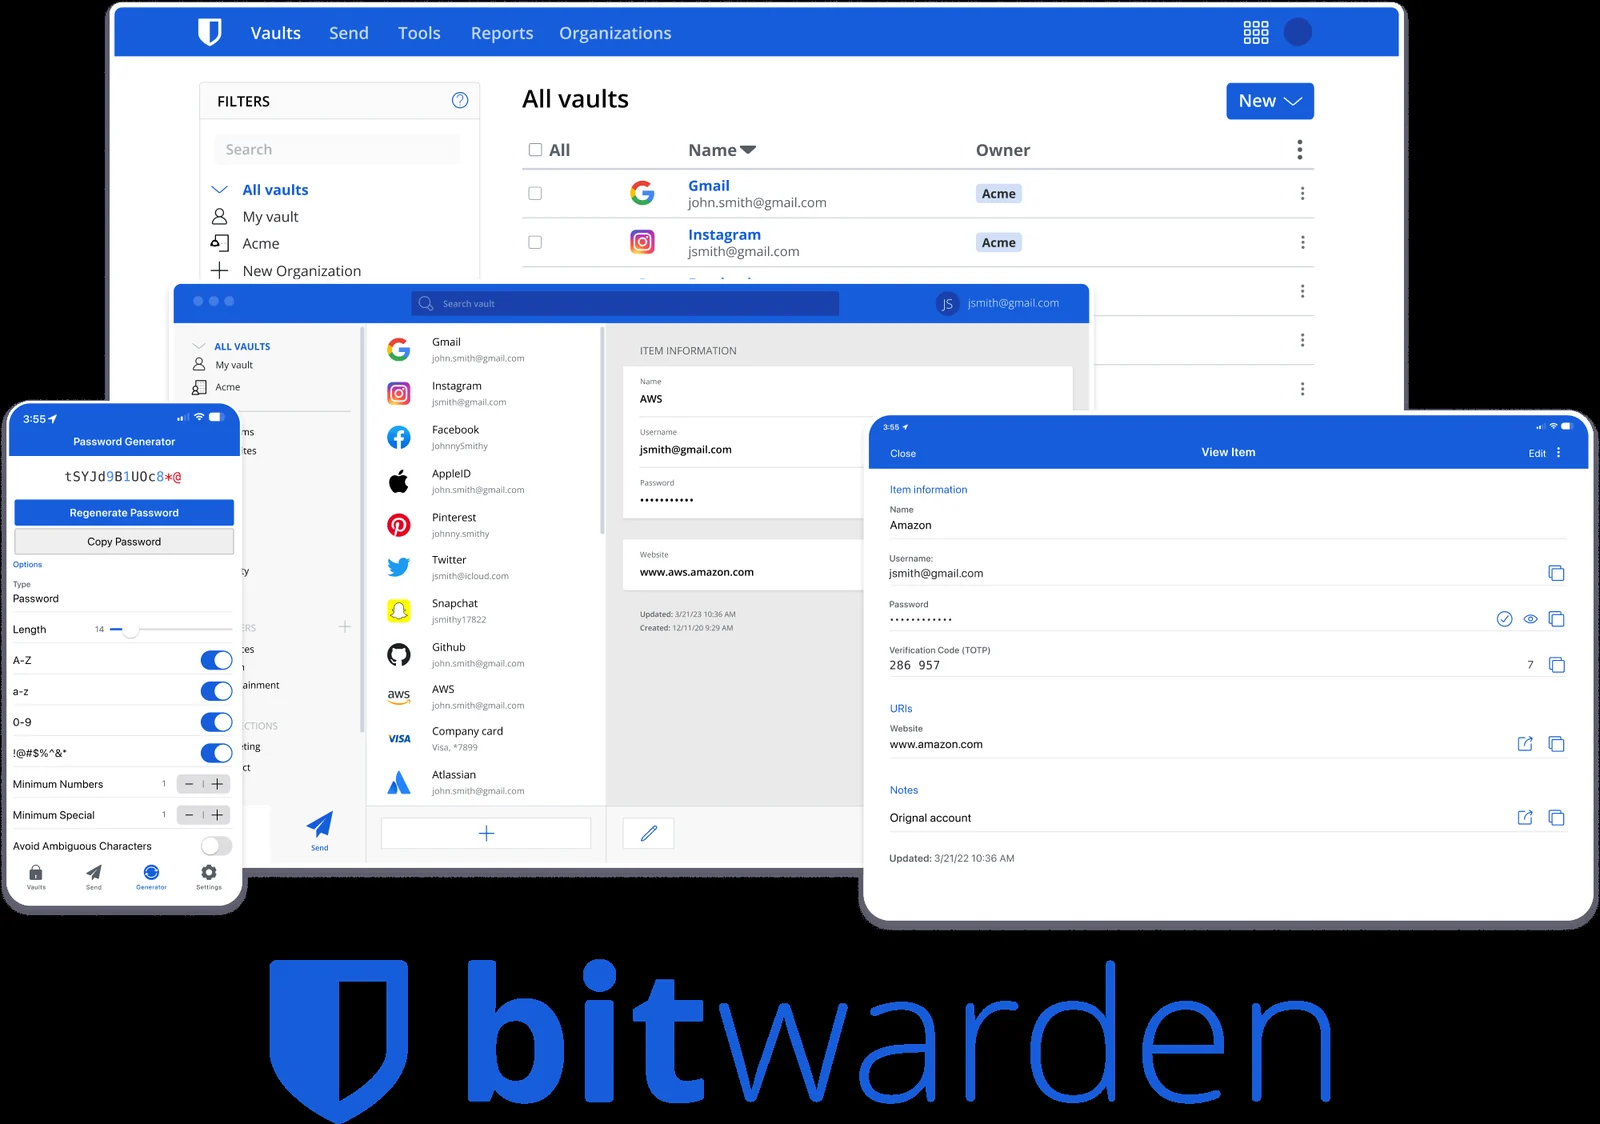 bitwarden/clients
Bitwarden クライアントアプリ(web、ブラウザ拡張機能、デスクトップ、CLI)。
 microsoft/agent-governance-toolkit
自律型AIエージェント向けのポリシー強制、ゼロトラストアイデンティティ、実行サンドボックス化、および監査ログ記録。決定論的でフェイルクローズなガバナンスにより、OWASP Agentic Top 10の10/10をカバーしています。
 dexidp/dex
プラガブルなコネクタを備えたOpenID Connect (OIDC) アイデンティティおよびOAuth 2.0プロバイダー
 apache/shiro
モバイルからエンタープライズWebまで、アプリケーションを保護するための認証、認可、暗号化、セッション管理APIを提供するJavaセキュリティフレームワーク。
keycloak/keycloakモダンなアプリケーションとサービス向けのオープンソースのアイデンティティおよびアクセス管理
 open-policy-agent/opa
Rego言語を使用して、サービス、Kubernetes、Terraform、Docker、APIにわたって認可とポリシー施行を可能にする宣言型ポリシーエンジン。
 supabase/auth
ユーザー管理とJWTトークン発行のためのJWTベースのAPI
 goauthentik/authentik
オープンソースのSSOおよびアイデンティティプロバイダー機能を提供し、SAML、OAuth2/OIDC、LDAP、RADIUSをサポートして、集中型の認証、認可、およびアクセス管理を実現します。
 zitadel/zitadel
開発者と企業向けに、SSO、MFA、パスキー、OIDC、SAML、SCIM、およびマルチテナントのアクセス制御を提供する、オープンソースのID・アクセス管理プラットフォーム。
 sigstore/root-signing
クライアントにSigstoreトラストルート(trusted_root.json)を安全に配信するTUFリポジトリを、キーホルダーによるしきい値署名、KMSオンライン署名、自動公開を用いて維持します。
 bert-janp/entratrace
Microsoft Entra IDを標的とする攻撃ツールの観測可能なAPIエンドポイントとユーザーエージェントを文書化する防御研究ツールであり、検知エンジニアリングとインシデント対応を支援します。
 authelia/authelia
Webアプリ向けのシングルサインオン多要素認証ポータル。OpenID認定済み™、ポスト量子暗号対応。
 wso2/carbon-identity-framework
アイデンティティおよびアクセス管理のためのコアフレームワーク。エンタープライズアプリケーション向けに、認証、認可、アイデンティティガバナンス機能を提供します。
 kanidm/kanidm
セルフホスト型アイデンティティ管理プラットフォーム。WebAuthn パスキー、OAuth2/OIDC SSO、SSH キー配布、RADIUS および LDAP 統合を提供し、現代的な認証を実現します。