#1
 matesz44/cve-2026-39987
Marimo <0.23.0 の CVE-2026-39987 認証前 RCE を、認証不要の /terminal/ws WebSocket に接続して悪用します。任意のコマンド実行、パイプ入力、対話型シェルセッションに対応しています。
 heltonpojo/cve-2025-32432
Go製Craft CMS向けの認証前RCEエクスプロイト。セッション/CSRFトークンを取得し、PHPセッションを汚染して、コマンド実行またはリバースシェルのためのデシリアライゼーションをトリガーします。
 malhyuk/cve-2026-59243
CVE-2026-59243の概念実証コード:Apache Airflow FAB Auth ManagerのAzure AD OAuthコールバックにおける安全でないデフォルト設定に起因するJWT署名バイパスを実証します。
 ethicalgrey/phpbb-cve-2026-48611
CVE-2026-48611 の自動化 PoC — phpBB OAuth login_link 認証バイパス
 maxprog-svg/cve-2026-55040-mass-exploit
CVE-2026-55040 の Microsoft SharePoint 向けエクスプロイト。アルゴリズム none、脆弱な HS256 シークレット、RS256 置換による JWT トークンの偽造でユーザーをなりすまし、大量攻撃モードにも対応。
 squeeze440/tugtainer-poc
PoC — Tugtainer において OIDC id_token が署名/audience/有効期限の検証なしで受理される (GHSA-crjc-6vc7-xrfh, CVE-2026-87004, CVSS 8.1)。
 george0papasotiriou/cve-2026-11102-oauth2-implicit-grant-fragment-hijacking
CVE-2026-11102用の概念実証エクスプロイト。検証されていないredirect_uriを介したOAuth2暗黙的グラントのフラグメントハイジャックを実証し、アクセストークンの漏洩とアカウント乗っ取りを引き起こします。
 george0papasotiriou/cve-2026-3456-oauth2-pkce-race-condition-account-takeover-
CVE-2026-3456 用の Python PoC。OAuth2 PKCE のレースコンディションによるアカウント乗っ取りを実証し、脆弱な認証サーバーと並行 code-verifier エクスプロイトスクリプトを備えています。
 nxploited/cve-2026-15981
SAML Single Sign On <= 5.4.4 - SAMLResponseパラメータを介した未認証の認証バイパス
 zwxxb/cve-2023-2215
CVE-2023-2215 用 PoC - 認証バイパス
 randomrobbiebf/cve-2024-11423
Ultimate Gift Cards for WooCommerce <= 3.0.6 - 認可の欠如による無限マネーグリッチ
 redteambrasil/cve-2019-19550
Senior Rubiweb 6.2.34 における認証バイパスの概念実証(PoC)エクスプロイト。細工された URL を介して管理者が機密情報にアクセスできるようにします。
 ghostpels/cve-2026-13610
KiviCare WordPressプラグインの不適切な権限管理を悪用して、未認証の医師/受付アカウントを作成するExploit PoC。スタッフレベルのPHIアクセスを提供します。
 ivanesk315/cve-2026-18963
CVE-2026-18963(Keycloakのreset-credentialsフローをバイパスし、メール検証の回避によるアカウント乗っ取りを可能にする脆弱性)に対するDockerベースのラボとPythonエクスプロイト。
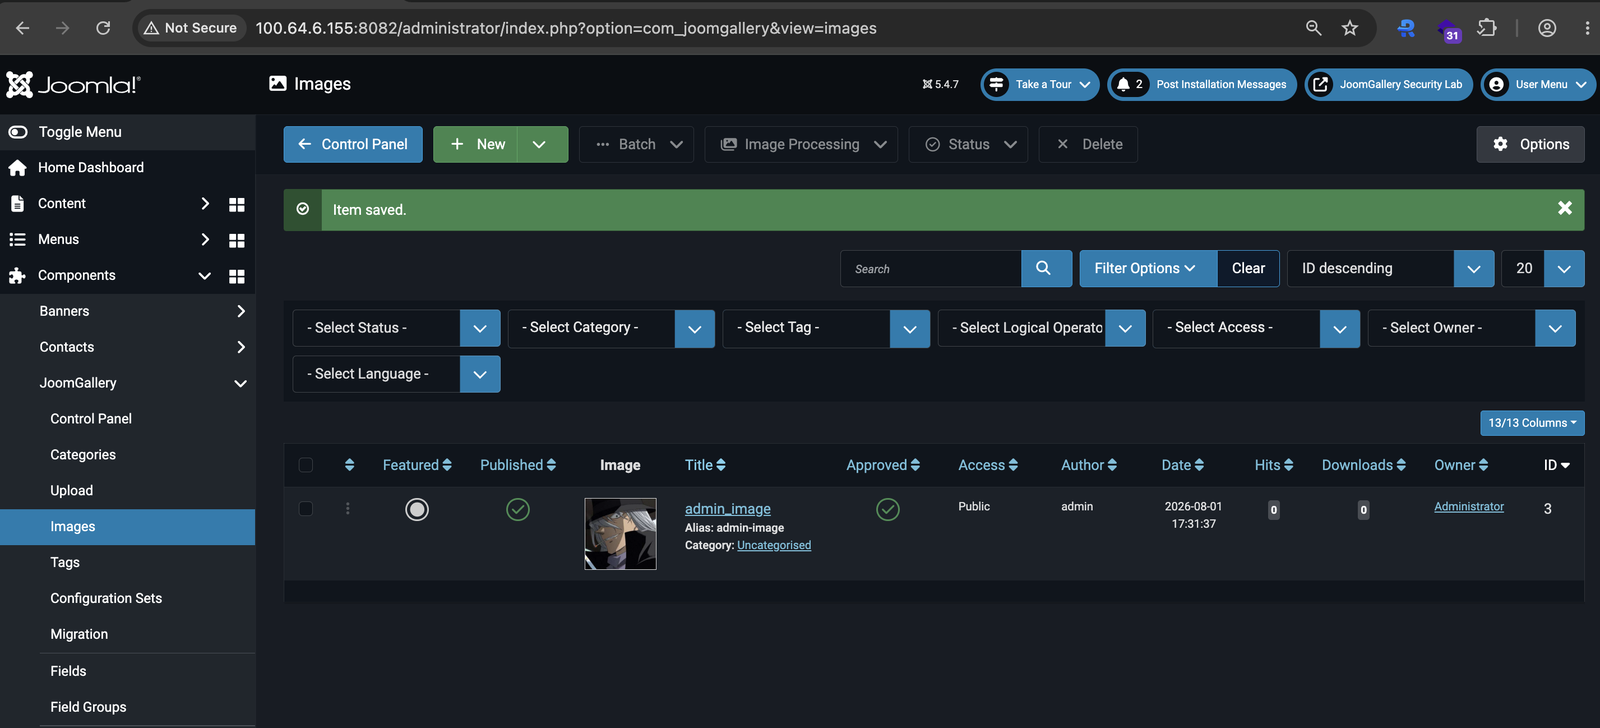 toanln-cov/cve-2026-66917
IDOR + 保存型XSS(JoomGalleryにおける壊れたオブジェクトレベル認可を介した攻撃)
 razureink/cve-2024-0012_9474-panos_authbypass_reproduction
CVE再現: cve-2024-0012_9474-panos_authbypass_reproduction
 joshuavanderpoll/cve-2026-2991
CVE-2026-2991 の PoC エクスプロイト — KiviCare WordPress プラグイン (≤4.1.2) における認証バイパス。未認証の患者アカウント乗っ取りと管理者セッションの抽出を可能にします。