
 #1
システムおよびネットワーク内のユーザーID、認証、承認、およびアクセス制御を管理するためのツール。
Kitploit おすすめ

 monkeysec-sys/kangaroo
CVE-2026-32746 の認証バイパスエクスプロイトで、レガシー Telnet サーバーを標的とします。防御のためのガイダンスと、認可されたセキュリティテスト向けの Go ベースの実装が含まれます。
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164 は、オンプレミスの Microsoft SharePoint Server に影響する重大な認証欠落の脆弱性です。これにより、認証されていないリモートの攻撃者がネットワーク経由で権限を昇格できる可能性があります。
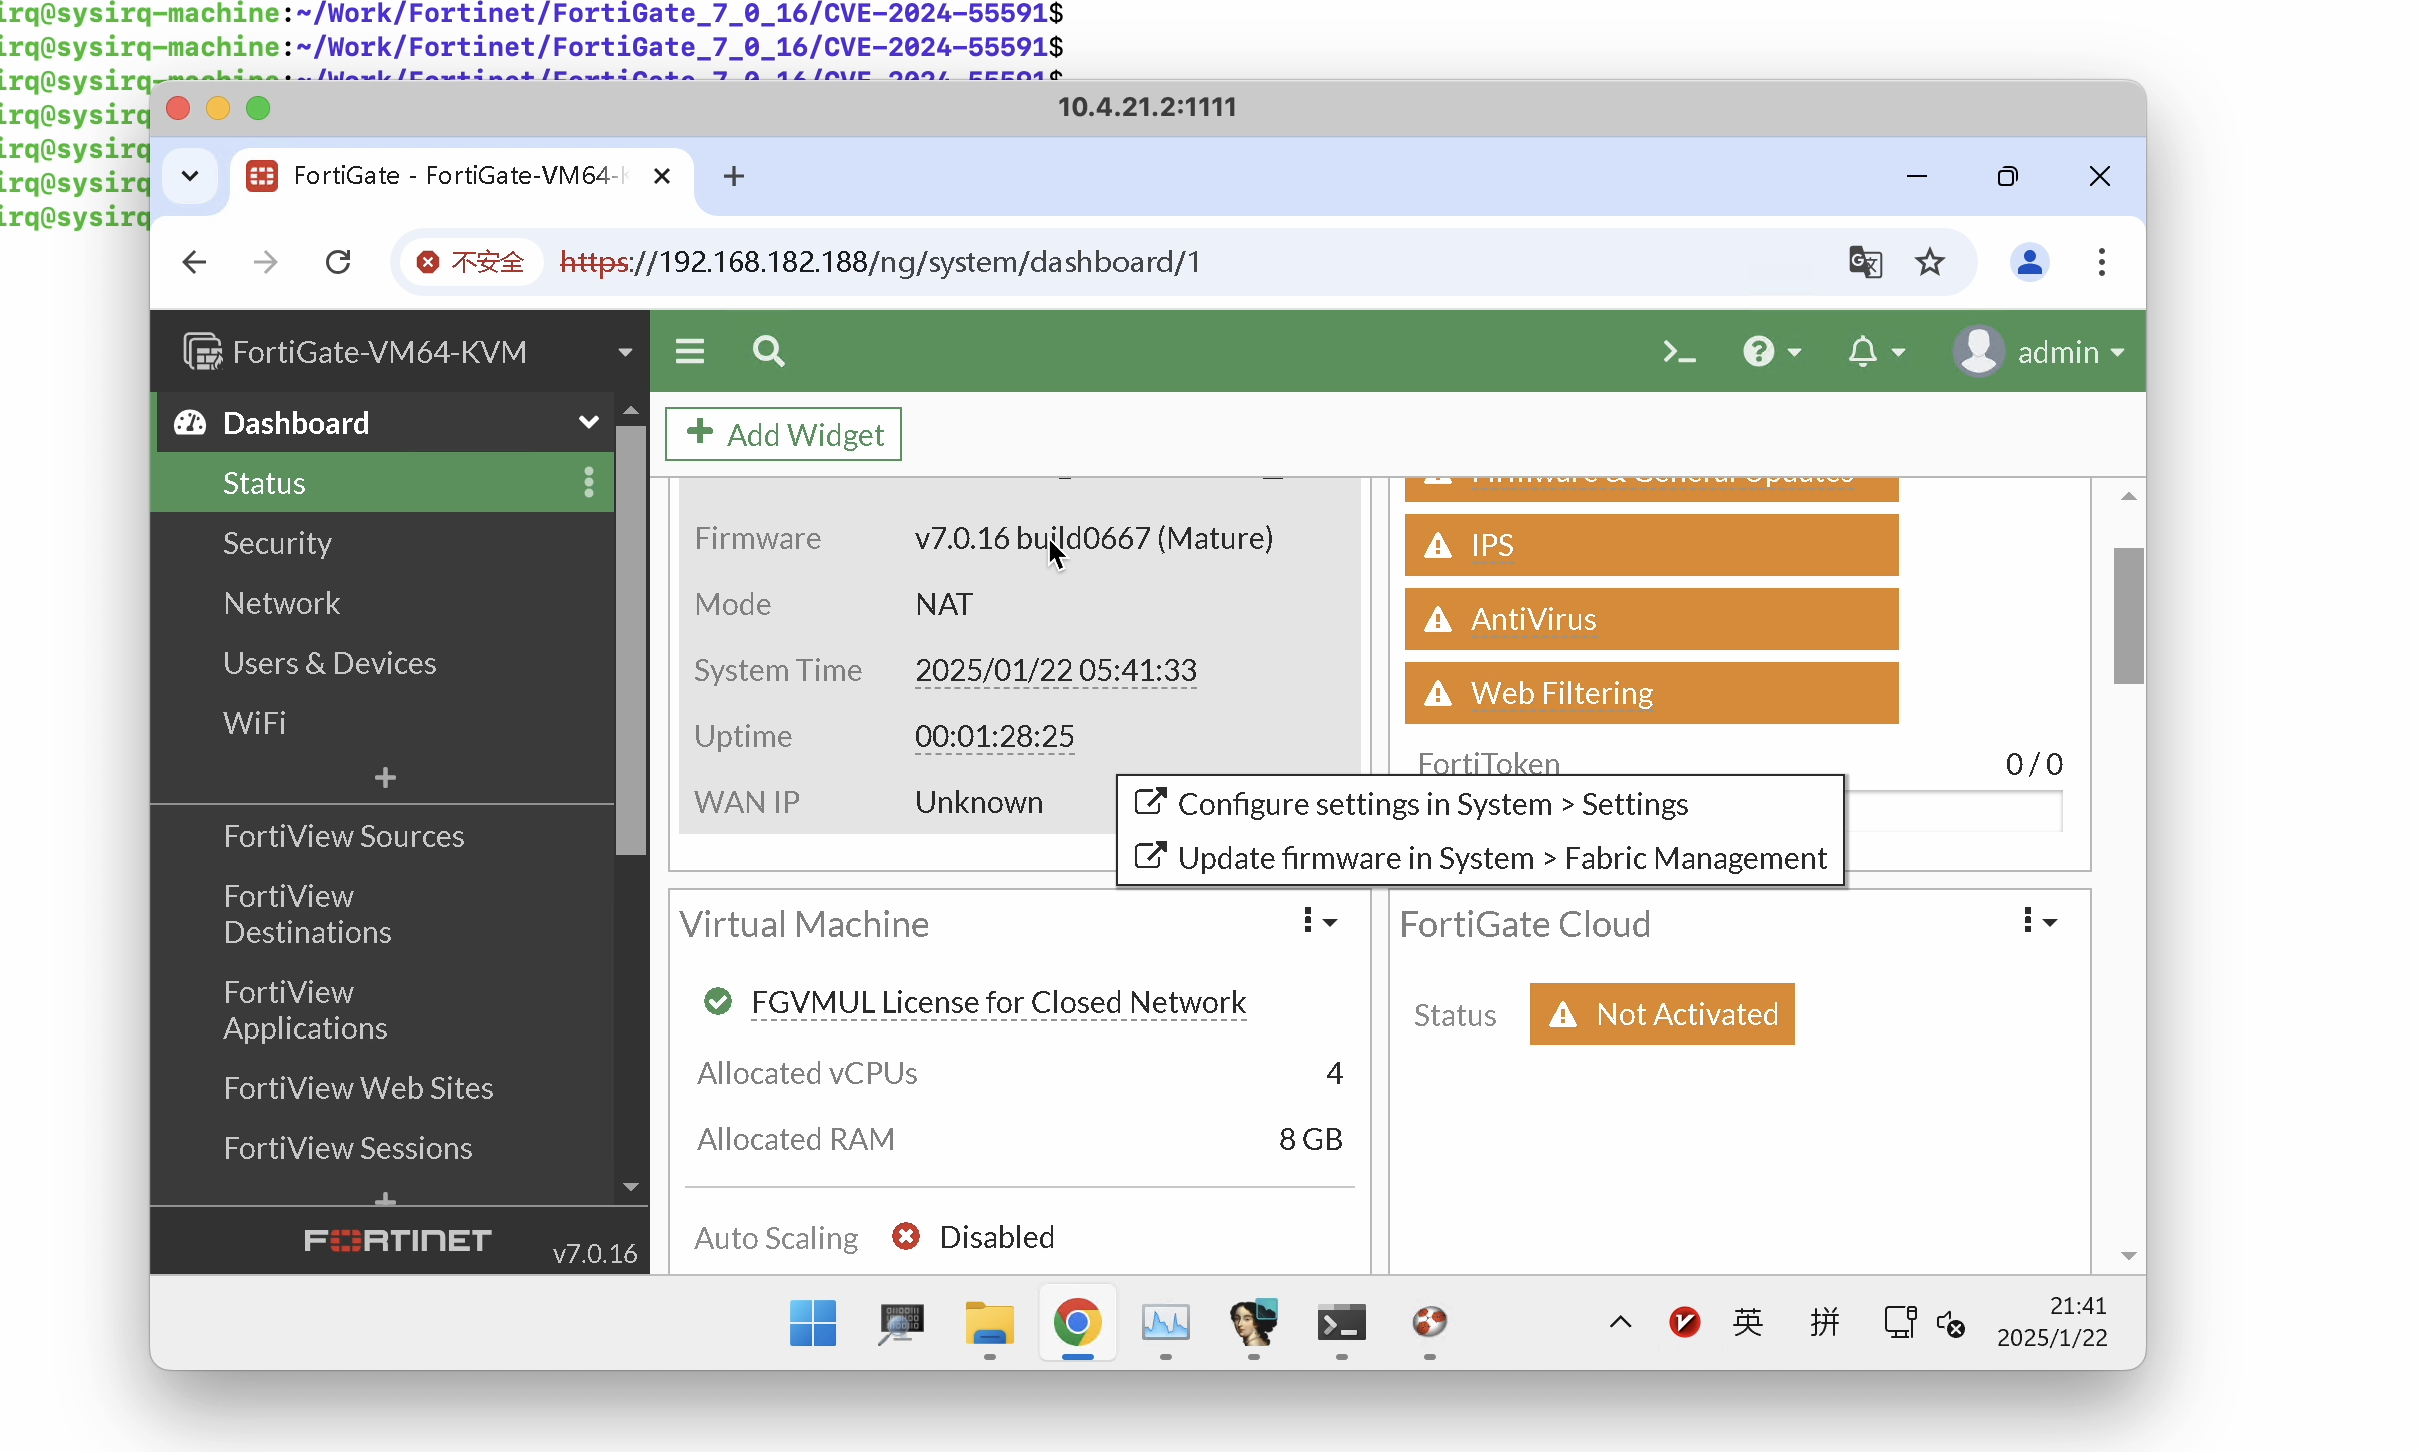 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
CVE-2024-55591用のPythonエクスプロイト。FortiOS認証をバイパスして、脆弱なFortiGateおよびFortiProxyデバイス上でリモートコマンドを実行します。
 baph00met/cve-2024-47533
CVE-2024-47533: Cobbler認証バイパスとコード実行

 roccoammon/active-directory-health-check
Active Directoryに対して54のベストプラクティスに基づくヘルスチェックとセキュリティチェックを実行し、Kerberoasting、DCSync、委任、および堅牢化のギャップをバイリンガルのHTML/CSVレポートで指摘するPowerShell GUIツール。
 ainrm/jrohy-trojan-unauth-poc
CVE-2024-55215
 0xgh057r3c0n/cve-2025-31161
🛡️ CVE-2025-31161 - CrushFTP ユーザー作成認証バイパスエクスプロイト
 7h30th3r0n3/cve-2026-53625-glpi-poc
GLPI 権限昇格 PoC(authtype操作による) - CVE-2026-53625。REST APIのauthtype操作を通じて、テクニシャンが任意のSuper-Adminアカウントを完全に制御できるようにするGLPIの脆弱性に対する倫理的なPoC。
 xtwip/fortipwn
Forti CVE-2022-40684 列挙スクリプト(Rust製)
 t3tra-dev/cve-2025-29927-demo
Next.js における認可バイパスの脆弱性 CVE-2025-29927 を再現するデモです。
 isaca0315/cve-2026-65013-bola-idor
OnlookのtRPC APIに対する再現可能なBOLA/IDOR PoC(CVE-2026-65013)。12ステップのエクスプロイトチェーン、脆弱版および修正版のDockerターゲット、技術ドキュメントを含む。
 george0papasotiriou/cve-2026-4444-jwt-algorithm-confusion-via-kid-injection
CVE-2026-4444 の PoC。信頼できない kid インジェクションを介した JWT アルゴリズム混同を実証し、脆弱な Node.js サーバーと、トークン偽造および権限昇格のための Python エクスプロイトを含みます。
 uziii2208/cve-2026-88899
Knowns 0.30.0:未認証のヘッダーインジェクションによりAIエージェントがホストファイルシステムへ無制限にアクセス可能に
 nel-droid/cve-2026-71204-poc
PoC: changedetection.io 設定のブラインドマージ・マスアサインメント (CVE-2026-71204, Medium 6.3)
 0xcyp1337/cve-2026-82329
CVE-2026-82329の大量エクスプロイト。JFrog Artifactoryにおける未認証の認証バイパスです。単一ターゲットおよびバッチスキャンをマルチスレッドでサポートし、管理者の自動検証と永続的な管理者作成に対応しています。
 nastar-id/cve-2026-18315-poc
CVE-2026-18315(TrueBooker WordPressプラグイン)の概念実証:ユーザー制御キーによる未認証の認可バイパスからアカウント乗っ取りへ
 tamatahyt/cve-2026-53576
Kestra 未認証RCEエクスプロイト (CVE-2026-53576)
 matesz44/cve-2026-39987
Marimo <0.23.0 の CVE-2026-39987 認証前 RCE を、認証不要の /terminal/ws WebSocket に接続して悪用します。任意のコマンド実行、パイプ入力、対話型シェルセッションに対応しています。








