#1

 christophe.duvernois/usb-spy
USBマスストレージトラフィックをブロックおよびファイルレベルで傍受・解析し、USBデバイスをエミュレートし、セキュリティ研究、フォレンジック、TOCTOU脆弱性テストのためのカスタムPythonスタブをサポートします。
 cartosys/domestic-system
@charmbraceletを使用してスタイリッシュなEthereumブラウザを作成
 xcracker000/cve-2024-56426
# CVE-2024-56426 Exynos9830 Bootrom エクスプロイト - SM-G985F
 d0rb/logofail-poc
これはLogoFailの悪用に関わるプロセスの仮想的なデモンストレーションであり、理論上、必要な手順が含まれています。
 manucuf/cve202015808
STM32F4 DiscoveryボードにおけるCVE-2020-15808脆弱性エクスプロイトの概念実証
 qcomms/cqptoolkit
QKDデバイスを制御し、対称鍵を管理するためのフレームワーク。 [プロジェクトページはこちら](https://qcomms.gitlab.io/cqptoolkit/)
 aalex954/whisperpair-poc-tool
CVE-2025-36911: Fast Pair Pairing Mode Bypass脆弱性を特定および実証するセキュリティ研究ツール。
 freax13/cve-2024-21978-poc
AMD SEV-SNP ファームウェアの脆弱性 CVE-2024-21978 のエクスプロイト。コンテキストページのメモリ破損を介して任意のゲストメモリの復号を可能にする。
 szymonh/android-gadget
CVE-2022-20009 - Android USB Gadgets 向けの説明とサンプルエクスプロイト
 pro-me3us/cve_2022_38181_gazelle
CVE-2022-38181 POC for FireTV 3rd gen Cube (gazelle)
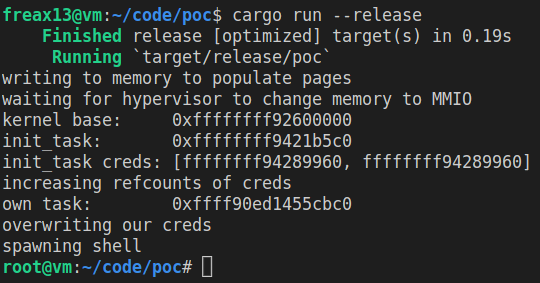 freax13/cve-2023-46813-poc
CVE-2023-46813を標的としたAMD SEV-SNP向けの概念実証エクスプロイト。ハイパーバイザーのメモリタイプ変更を操作してタスク資格情報をすり替えることで、権限を昇格させます。
 freax13/cve-2023-31355-poc
AMD SEV-SNPファームウェアの脆弱性(CVE-2023-31355)を悪用し、初期化されていないRMPエントリ書き込みをアドレス0に行うことでUMCキーシードを破損させ、廃止されたゲストの任意のメモリを復号するエクスプロイト。
 nikameru/nxboot
CVE-2018-6242("Fusée Gelée")の脆弱性があるNintendo Switch本体向けペイロード注入ツール
 engrbilal992/deaddialect
セッションごとに固有のRISC-V ISA — 起動するたびに異なる方言を話す。古いバイナリは無効になる。マルウェアは永続化できない。
 yt2w/cve-2025-9961
TP-Link AX10/AX1500におけるCWMP (TR-069)のスタックバッファオーバーフローのエクスプロイト。ret2libcによるASLR回避を伴うリモートコード実行を可能にします。チェックのみ、DoS、コマンド実行モードを含みます。
 retr0reg/tenda-ac8v4-rop
Mipsel Ropping によるリモートコード実行を実現する、Tenda Ac8v4 のスタックベースのオーバーフロー向けエクスプロイト(CVE-2023-33669 - CVE-2023-33675)