
 #1

 gregaskew/speculativeexecutionassessment
CVE-2017-5715、CVE-2017-5753、CVE-2017-5754で説明されている「投機的実行」の脆弱性についてシステムを評価します。
 withsecurelabs/usb-ninja-detection-poc
USB Ninjaのキーストロークインジェクション攻撃を検出し、キーストロークとアプリケーションイベントをログ記録することで、防御的監視のための概念実証を提供します。
 userlandkernel/usbusted
AppleのUSBプロトコルに関する研究
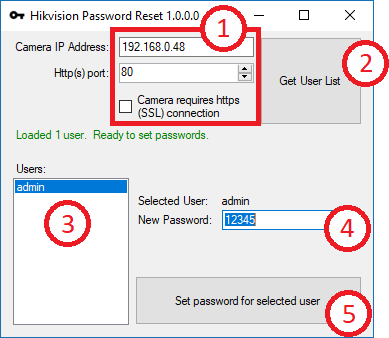 bp2008/hikpasswordhelper
Hikvisionカメラのファームウェア(2014〜2016年頃)に存在するバックドアを悪用し、所有者が忘れたパスワードを変更できるようにするツール。
 axi0mx/ipwndfu
多くのiOSデバイスに対応したオープンソースの脱獄ツール
 synacktiv/yealink_tools
Yealink VOIPアップグレードファイルを抽出するために設計されたリバースエンジニアリングスクリプト
 jsitech/jshielder
Linuxサーバーのハードニングスクリプト/安全なLAMP-LEMPデプロイヤー/CISベンチマーク
 arthastang/router-exploit-shovel
ワイヤレスルーターにおけるスタックオーバーフロー型の自動アプリケーション生成
 wizlab-it/anviz-m3-rfid-cve-2019-11523-poc
Anviz M3 RFID CVE-2019-11523 PoC
 libratbag/ratbag-toolbox
ランダムなリバースエンジニアリングの知識とツール
 darthton/hyperbone
Windows x64向けのミニマリストVT-xハイパーバイザー。syscall、MSR、IDT、カーネルインラインフックに加え、EPTベースのページ置換とTLB分割を提供します。
 ndureiss/e1000_vulnerability_exploit
VirtualBoxの脆弱性の悪用 (https://nvd.nist.gov/vuln/detail/CVE-2018-3295)
 alex3434/wmi-static-spoofer
フッキングなしでカーネルからWindows 10 HDD/ディスクドライブのシリアル番号をスプーフィングする
 ionescu007/simplevisor
WindowsおよびUEFI向けの最小限のIntel VT-xハイパーバイザーで、ライブホストを仮想化してイントロスペクションを行い、動的ハイパージャッキング、アンハイパージャッキング、EPT、VPIDをサポートします。
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 mortenoir1/virtualbox_e1000_0day
VirtualBox E1000 ゲストからホストへのエスケープ
 ionescu007/specucheck
投機的実行の脆弱性(Meltdown、Spectre、Foreshadow)に対するソフトウェアおよびハードウェアの緩和状況を報告するために、カーネルAPIに問い合わせるWindowsユーティリティ。









