
 #1
ハードウェアセキュリティモジュール、TPM、セキュアエンクレーブ、ハードウェアトラストツール。
Kitploit おすすめ
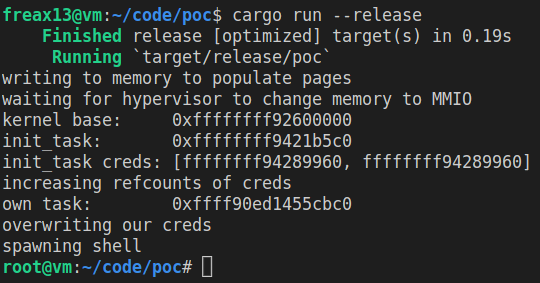
 freax13/cve-2023-46813-poc
CVE-2023-46813を標的としたAMD SEV-SNP向けの概念実証エクスプロイト。ハイパーバイザーのメモリタイプ変更を操作してタスク資格情報をすり替えることで、権限を昇格させます。
 scorpion-security-labs/cve-2018-5767-ac9
CVE-2018-5767 の概念実証の実装
 freax13/cve-2023-31355-poc
AMD SEV-SNPファームウェアの脆弱性(CVE-2023-31355)を悪用し、初期化されていないRMPエントリ書き込みをアドレス0に行うことでUMCキーシードを破損させ、廃止されたゲストの任意のメモリを復号するエクスプロイト。
 cyberaz0r/gl.inet-multiple-vulnerabilities
GL.iNet CVE-2023-46454、CVE-2023-46455、およびCVE-2023-46456のエクスプロイト
 boschresearch/gdbfuzz
ハードウェアブレークポイントを使用した組み込みシステムのファジング
 tandasat/hello-vt-rp
Intel VT-rp(リダイレクト保護)技術の使用を実演するシンプルなハイパーバイザ。
 mav3r1ck0x1/cve-2023-23583-reptar-
このスクリプトは、システムのプロセッサのCPU IDを特定するのに役立ちます。なお、このスクリプトにはすべてのCPU IDが追加されているわけではありませんので、必要に応じて編集してください。
 tandasat/cve-2023-36427
CVE-2023-36427 のレポートとエクスプロイト
 aprkr/cve-2023-48034
Acer Wireless Keyboard SK-9662 の脆弱な暗号化により、物理的に近接した攻撃者は、ワイヤレスキーストロークの解読と、ワイヤレスでの任意のキーストロークの注入の両方が可能になります。
 whypet/cve-2023-31320
ディスプレイを破損させるAMDドライバのDoS脆弱性。
 nfc-tools/mfoc
既知のデフォルトキーまたはユーザー指定キーを使用してMIFARE Classicの認証キーを復元し、NFC/RFIDカードのセキュリティを評価するためのオフラインのネステッド攻撃ツール。
 eiln/ane
Apple Neural Engine (ANE) 用にリバースエンジニアリングされた Linux カーネルドライバとユーザースペースライブラリで、Linux システム上でのハードウェアアクセスと解析を可能にします。
 fzbacon/cve-2023-26976_tenda_ac6_stack_overflow
CVE-2023-26976の概念実証エクスプロイト。Tenda AC6ルーターのスタックオーバーフローの脆弱性を利用し、巧妙に細工されたHTTPリクエストを介してリモートコード実行を可能にします。
 kc57/awesome-pentest
優れたペネトレーションテストツールとリソースのリスト。
 db44k/cve-2018-5767-ac9
CVE-2018-5767 の概念実証の実装 (https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-5767)
 virtualabs/btlejack
Bluetooth Low Energy(BLE)のスイスアーミーナイフ
 not-matthias/amd_hypervisor
カスタマイズ可能なvmexitハンドラ(MSR、CPUID、RDTSC)とカーネルレベルの監視および研究のためのNPTフッキングを備えたRust AMD SVMハイパーバイザーフレームワーク。
 freax13/cve-2023-31346-poc
AMD SEV-SNPファームウェアのゲストメッセージヘッダーとCPUIDリクエストのメモリリークを実証する概念実証。物理メモリから機密のゲストデータを抽出できます。








