#1

 yashodhanvivek/firebolt-wristphone-vulnerability
このリポジトリは、MITREが提案したCVE ID CVE-2024-30656に関するFirebolt wristphoneの脆弱性を扱うものです。MITREはまだこのIDを確認していません。
 aterror2be/cve-2020-14974
IObitUnlocker 1.1.2 で発見された脆弱性を示すシンプルな POC です。この脆弱なドライバ (IObitUnlocker.sys) 内で見つかった IOCTL コードを利用し、低権限ユーザーが実行中のファイルのロック解除、削除、名前変更、コピー、移動を実行できるようにします。
 maherazzouzi/cve-2024-26817-amdkfd
AMD KFDにおける整数オーバーフローがヒープオーバーフローにつながる可能性
 opensc/opensc.tokend
OS X向けTokendモジュール。OpenSCがサポートするすべてのカードに対応
 gmh5225/disk-spoofer
カーネルドライバベースのディスクサイズおよびセクタークエリ偽装プログラムで、Windows WMICクエリを回避できます。
 d0rb/logofail-poc
これはLogoFailの悪用に関わるプロセスの仮想的なデモンストレーションであり、理論上、必要な手順が含まれています。
 sigrokproject/libsigrok
ロジックアナライザ、オシロスコープ、マルチメータ、その他の試験機器から信号を取得するためのポータブルなAPIを提供し、入出力フォーマットをサポートするCライブラリ。
 ox1111/cve-2022-32932
CVE-2022-32932(AppleのANEカーネルドライバにおけるダブルフェッチの脆弱性で、共有メモリ操作による境界外書き込みに至る)の技術的分析と概念実証。
 ox1111/cve-2022-32898
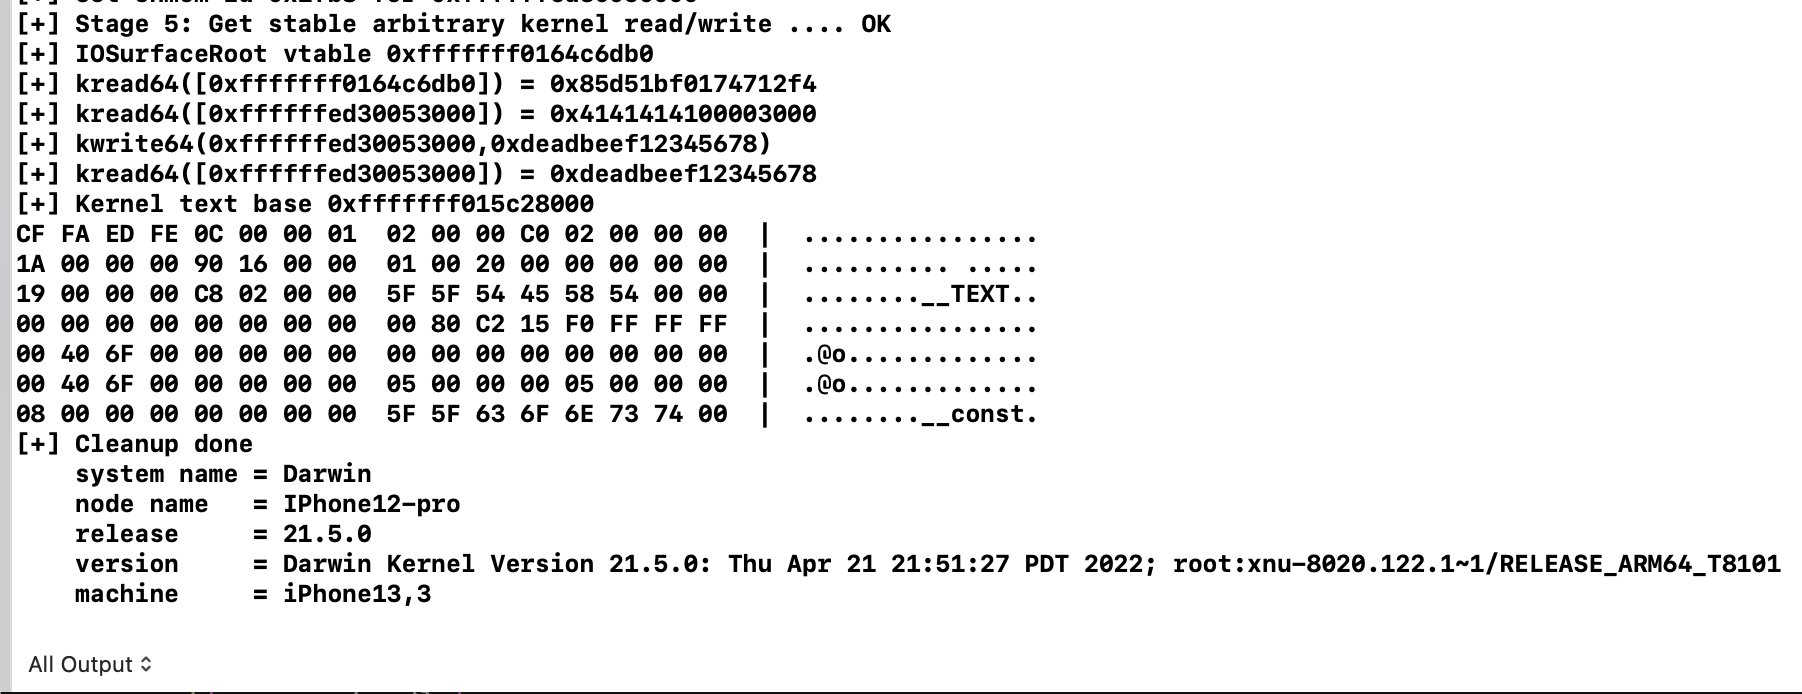
CVE-2022-32898の技術的分析とエクスプロイト実証。Apple Neural Engineドライバにおけるカーネルメモリ破壊の脆弱性であり、iOSカーネル向けの詳細なリバースエンジニアリングおよびエクスプロイト技術を含む。
 newaetech/phywhispererusb
PhyWhisperer-USB: ハードウェアUSBトリガー
 hydrabus/hydrabus
組み込みハッキング、デバッグ、ペネトレーションテスト向けのオープンソースマルチツールハードウェアボード。HydraFWファームウェア、NFC/NANDサポート、JTAG/SWDデバッガーポートを備えています。
 binarly-io/fwhunt
Binarly Firmware Hunt (FwHunt) 规则格式旨在扫描 UEFI 固件中的已知漏洞。

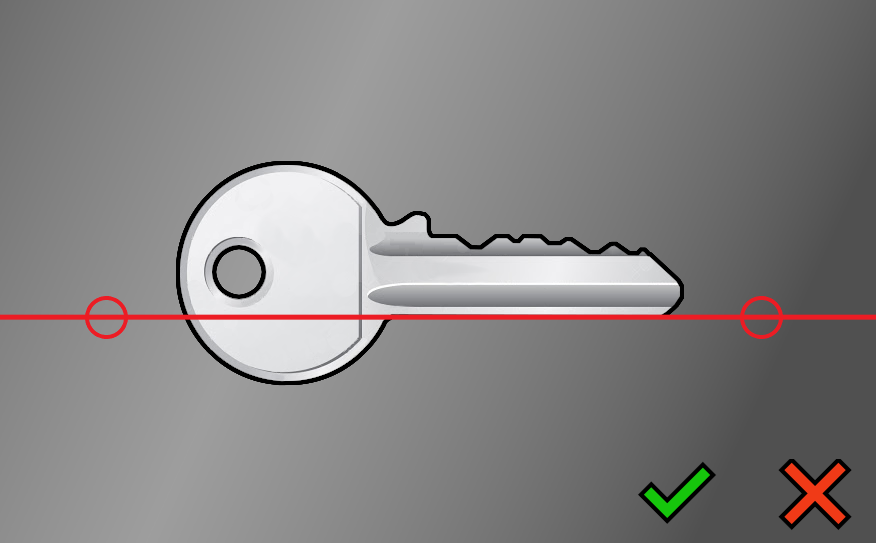 maximebeasse/keydecoder
KeyDecoderアプリを使えば、スマートフォンやタブレットで機械式キーを数秒で解読できます。
 lunnova/puma6fail
CVE-2017-5693 Puma 6 モデムにおけるサービス拒否の脆弱性
 freax13/cve-2024-21980-poc
CVE-2024-21980 向けのエクスプロイト。AMD SEV ファームウェアを標的とし、コマンドバッファ強制バイパスを介して退役した SEV-SNP ゲストの任意のメモリを復号する。
 freax13/cve-2023-20573-poc
CVE-2023-20573を示す概念実証。AMD SEV-SNPのハードウェア脆弱性で、KVMでの例外再注入抑制を可能にし、命令レベルの悪用を可能にします。