
 #1

 xoreaxeaxeax/smiiiiiiiiiiiiiiii
非常に非常に非常に非常に非常に非常に非常に長い割り込み
 jiegec/loongbleed
Loongson LA464/LA664プロセッサにおいて、LASXベクトルレジスタの未定義上位ビットを介したマイクロアーキテクチャデータリークを実証する概念実証。ZenBleedに類似。
 themalwareguardian/cve-2025-4275
CVE-2025-4275(Hydr0ph0bia)の分析と悪用。これはSecure Bootの信頼チェーンの弱点であり、ファームウェア変数を利用して攻撃者が制御する証明書を導入し、後続のブートコンポーネントから信頼させるものです。
 xcracker000/cve-2024-56426
# CVE-2024-56426 Exynos9830 Bootrom エクスプロイト - SM-G985F
 xoreaxeaxeax/skitter-creek-bath-salts
CPU 上で DRAM スクランブリングを使って _すべて_ を解き放つ
 toddmaustin/mojo-v
ML-KEM-512鍵カプセル化とSIMON-128暗号化を用いたハードウェア強制型秘密計算のためのRISC-V ISA拡張であり、ネイティブに近いパフォーマンスでデータ非依存実行を可能にします。

 xoreaxeaxeax/mmiotic
未ドキュメントハードウェアのレイテンシーX線
 yeet-src/usbsnoop
eBPFによるライブでシステム全体のUSB転送スニファー — 2つのユニバーサルURBフックからUSBトラフィックをインラインでデコードします(コントロールSETUP、SCSI、HID)。usbmon不要、ハードウェアスニファー不要。CO-REポータブル。
 tobss8/gigabyte-h510m-k-v2-bios-smm-reverse-engineering-cve-2025-7026-7027-7028-7029-research
GIGABYTE H510M K V2 (`H510MKV2.F3`) BIOS イメージの静的リバースエンジニアリング: PI-spec SMM Core メモリアロケータの完全な UEFI ファームウェアボリューム抽出分析と、GIGABYTE/Binarly が2025年に開示した4つの…
 plunder707/attestos
TPMブート認証レイヤーを備えたBazzite。作業中:ビルドは未検証、UKIメカニズムは未解決。仕様:github.com/plunder707/attested-gaming
 gopartner/realme-c53-unlock-root
Realme C53 / RMX3760 (Unisoc T612) 向けブートローダーアンロック (CVE-2022-38694) & root化ガイド
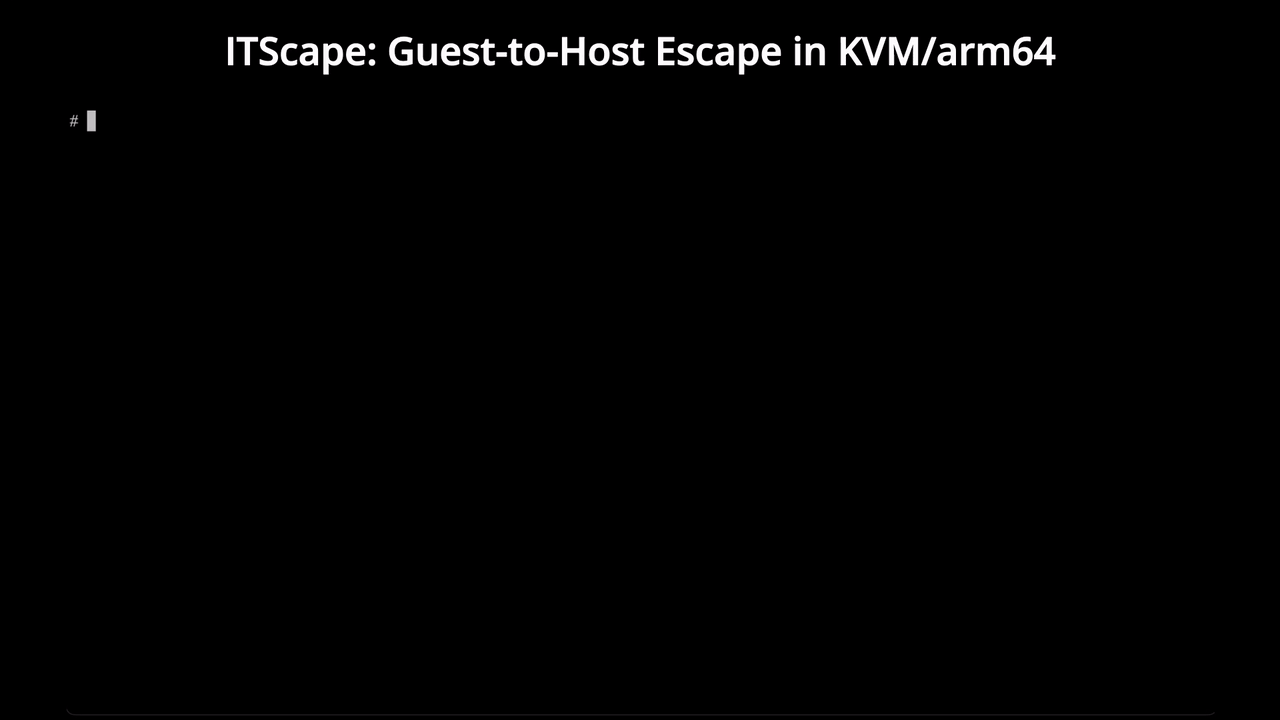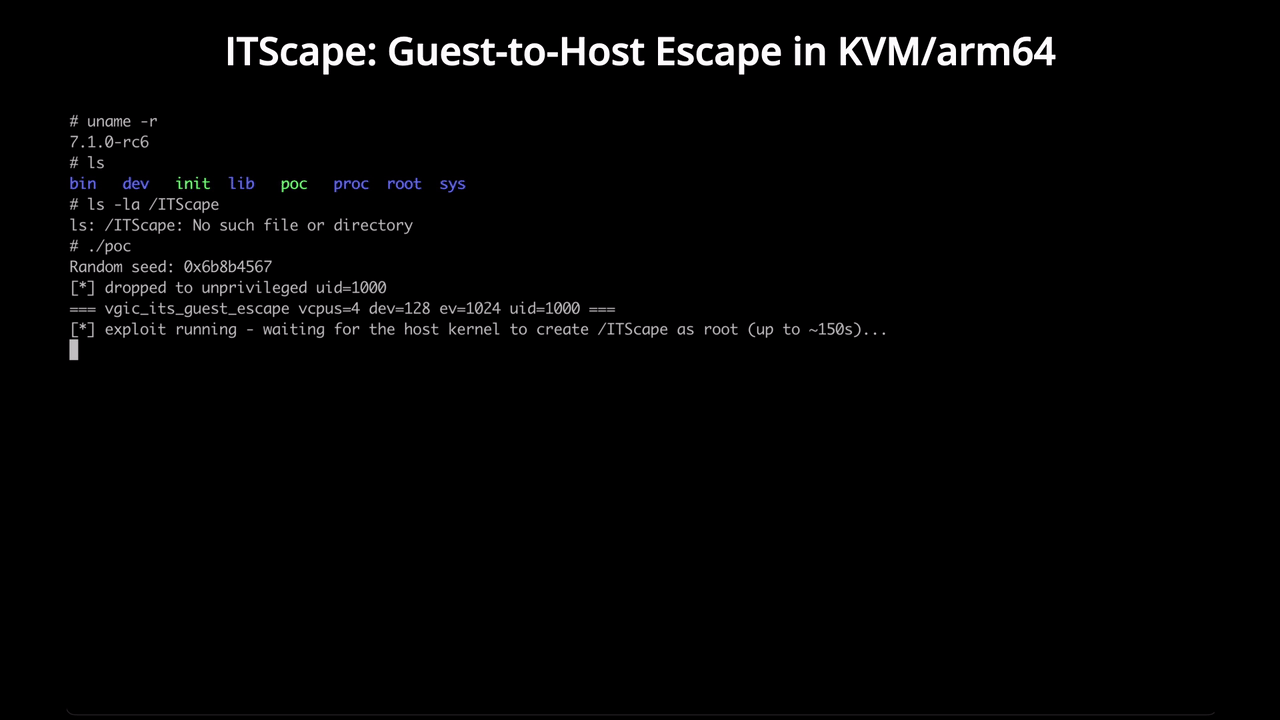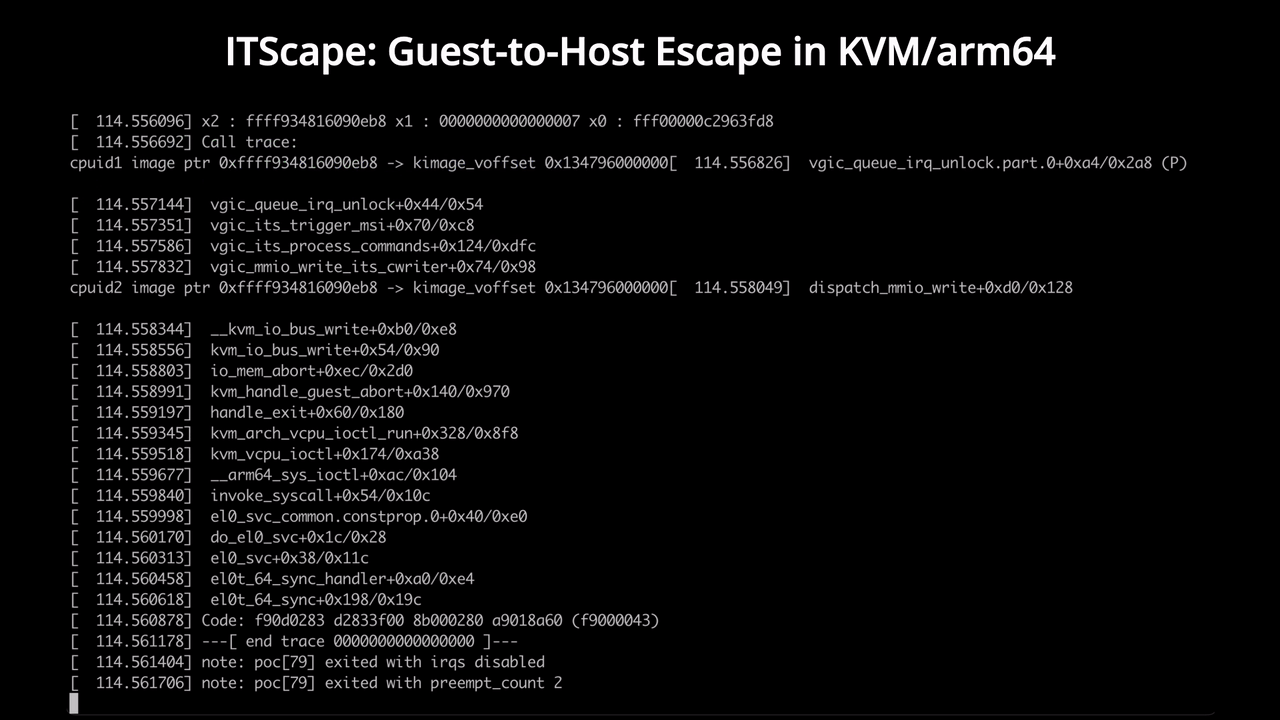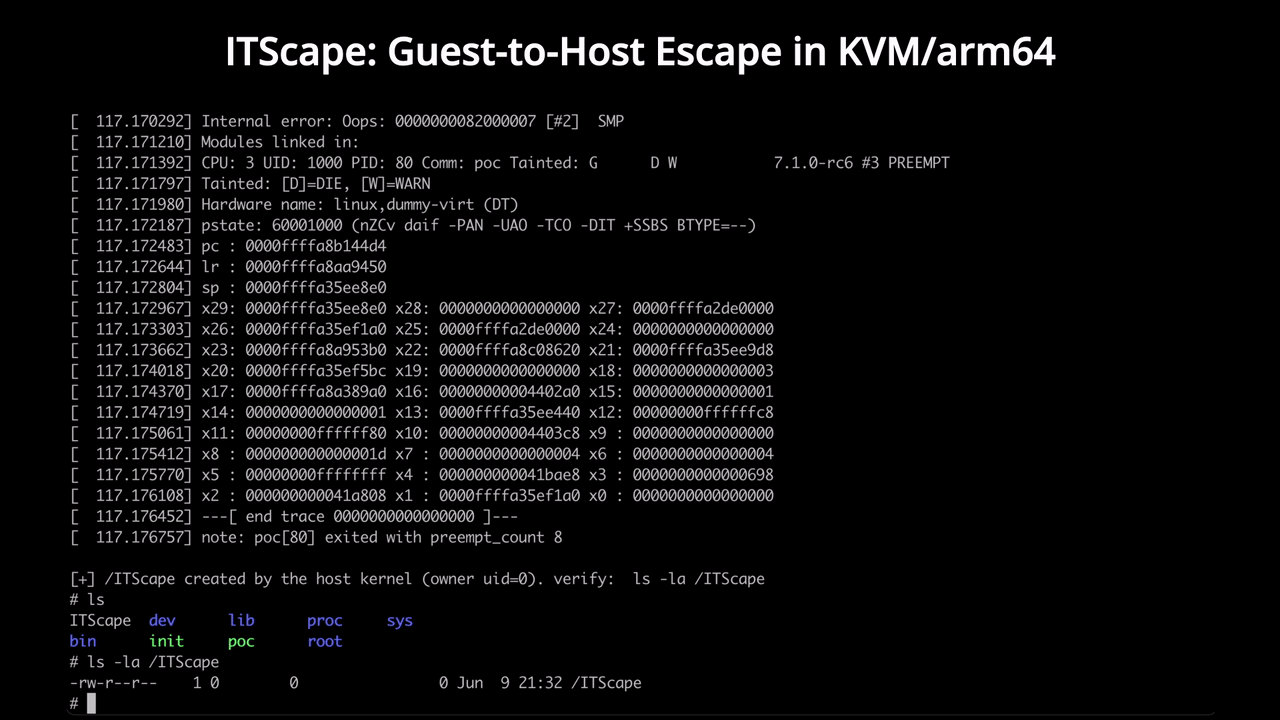 v4bel/itscape
CVE-2026-46316 ゲストからホストへのKVM/arm64エスケープエクスプロイト。vGIC-ITSエミュレーションの競合状態を悪用し、非特権ゲストからホストカーネルのコード実行を達成します。

 roxanne_ardary/ai-and-the-automobile
AI統合車両システム向けのオープン仕様の厳選コレクション。組み込み、IoT、クラウドプラットフォームにわたって、自動運転、知覚、ナビゲーション、エネルギー管理、安全性、診断、セキュアアップデートを網羅しています。
 quarkslab/android-hardware-attestation-demo
Android HW Attestationのデモ
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# JetBrains TeamCity オンプレミス版 CVE-2026-63077 緊急ハードニング&パッチ適用ランブックパッケージ
 george0papasotiriou/cve-2026-22013-hardware-wallet-usb-descriptor-buffer-overflow
ハードウェアウォレットのUSBディスクリプターパーサー(CVE-2026-22013)に対するスタックバッファオーバーフローのPoCで、過大なGET_DESCRIPTORペイロードによる戻りアドレスの上書きとコード実行を示します。








