
 #1
ハードウェアセキュリティモジュール、TPM、セキュアエンクレーブ、ハードウェアトラストツール。
Kitploit おすすめ

 puglia-ryan/s-v-project-implementation-of-cve-2015-3256
CVE-2015-3456 (VENOM) の再現可能なクラッシュ実証コード。QEMUの仮想フロッピーディスクコントローラを標的とします。ゲスト側から制御された書き込みを行い、GDB解析によるホスト側のQEMUプロセスクラッシュを引き起こすことを示します。
 yozarseef95/cve-2023-31595
IC Realtime ICIP-P2012T には、オープンポートを介した不適切なアクセス制御の脆弱性があります。
 rjw57/hdcp-genkey
漏洩したマスターキーからHDCPソースキーとシンクキーを生成する
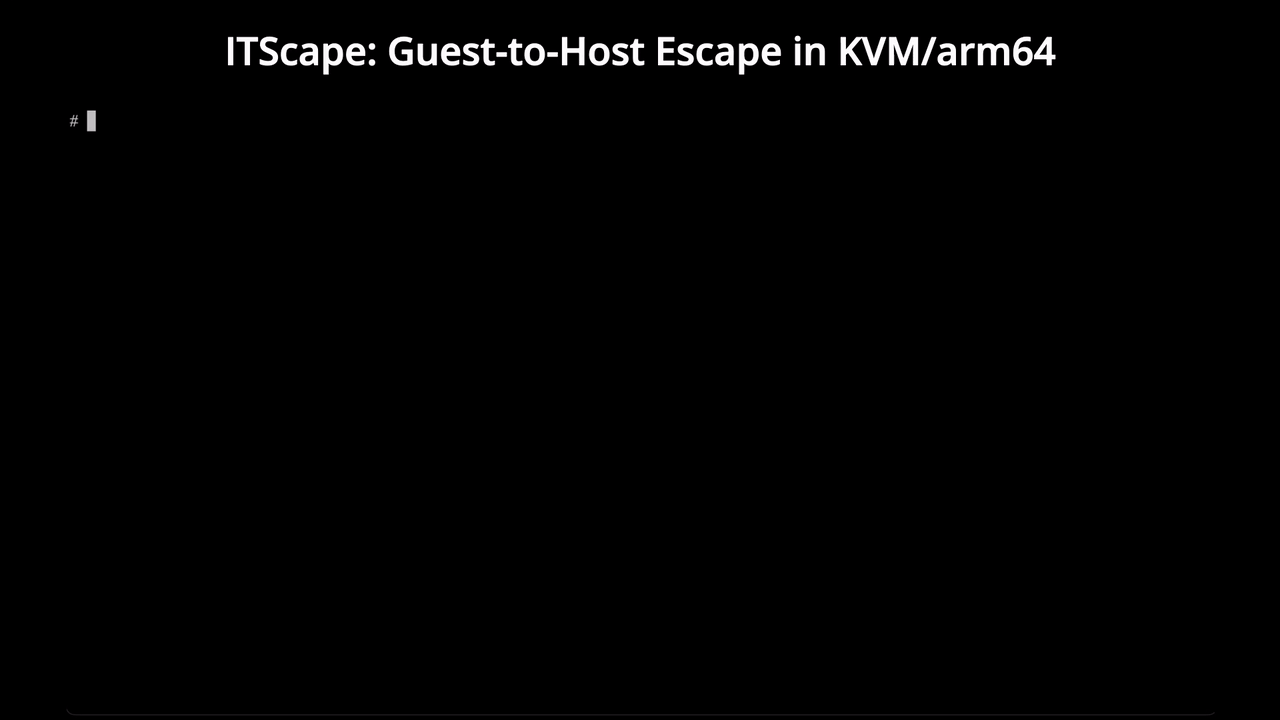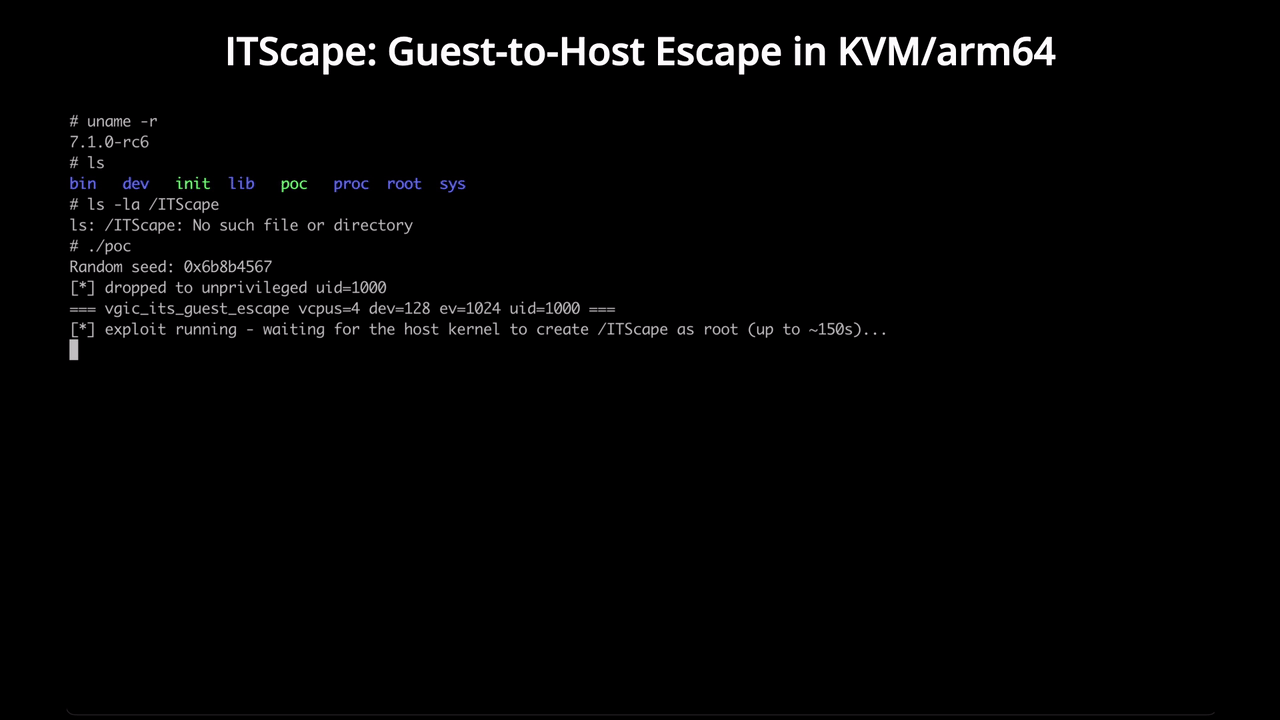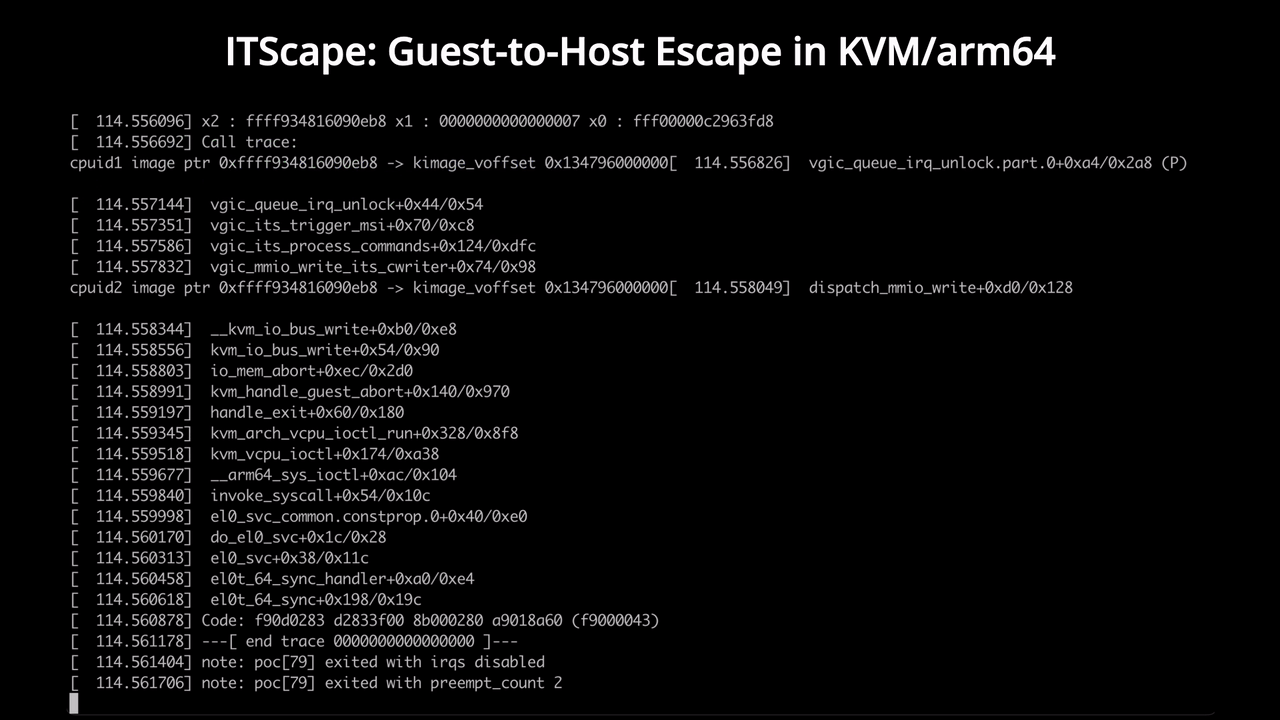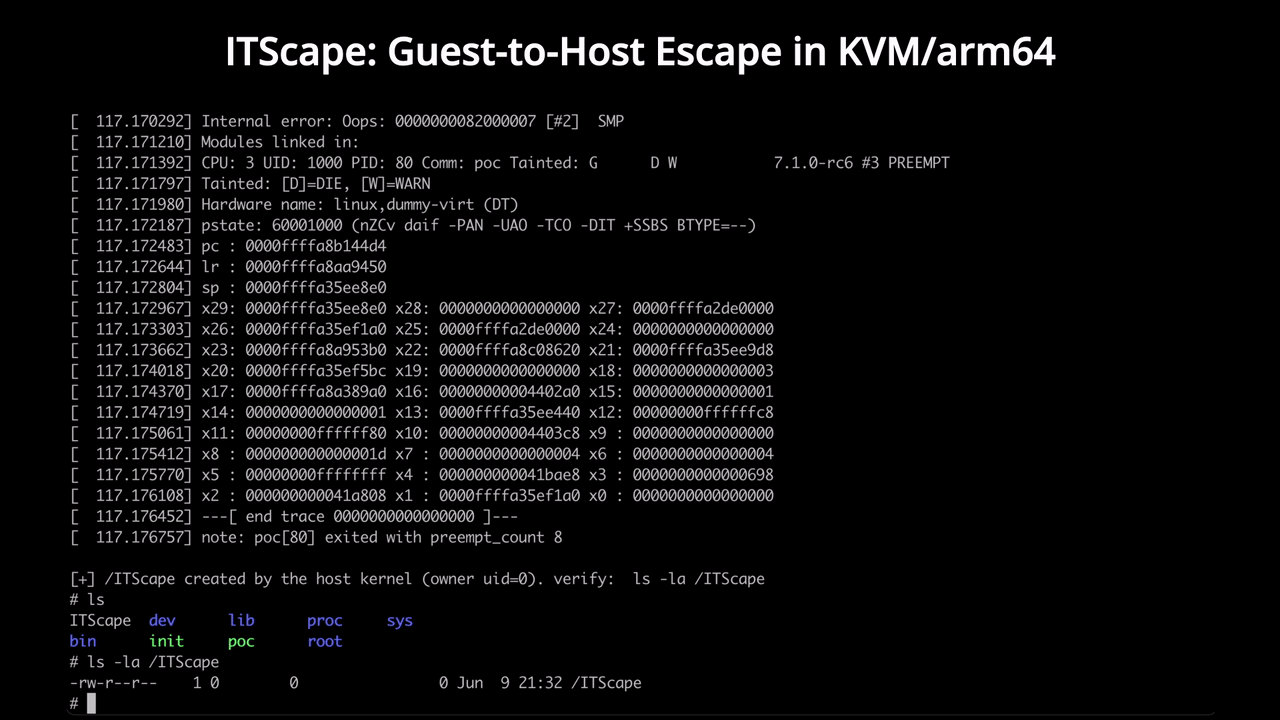 v4bel/itscape
CVE-2026-46316 ゲストからホストへのKVM/arm64エスケープエクスプロイト。vGIC-ITSエミュレーションの競合状態を悪用し、非特権ゲストからホストカーネルのコード実行を達成します。
 shinyquagsire23/cve-2020-12753-poc
CVE-2020-12753 の概念実証
 ch3rn0byl/cve-2021-21551
HVCIが無効化されたシステム上でコード実行を達成するために、Dellのdbutil_2_3ドライバを標的とした、CVE-2021-21551の概念実証エクスプロイト。
 reswitched/rcm-modchips
Tegra RCM バグ(CVE-2018-6242)を介してペイロードを起動するための「modchip」設計のコレクション。
 bicurico/vaxd
軽量なWindows用逆アセンブラ、PE検査、およびパッチ支援ツール(ネイティブのEXE/DLLファイル向け)
 oscardagrach/cve-2019-5700
CVE-2019-5700
 yt2w/cve-2025-9961
TP-Link AX10/AX1500におけるCWMP (TR-069)のスタックバッファオーバーフローのエクスプロイト。ret2libcによるASLR回避を伴うリモートコード実行を可能にします。チェックのみ、DoS、コマンド実行モードを含みます。
 bishopfox/you-re-doing-iot-rng
DEF CON 29のプレゼンテーション"You're Doing IoT RNG"の結果とデバイスコード
 ahmaaaaadbntaaaaa-byte/tid-the-instant-destroyer
キャッシュベースのサイドチャネル攻撃を軽減するためのハードウェアレベルのセキュリティプロトコル。
 demining/scalar-venom-attack
CVE-2025-60013を分析するエクスプロイトおよび研究リポジトリ。F5OS-A FIPSモジュールのバッファオーバーフローとシェルメタ文字インジェクションを介してビットコインの秘密鍵の回復を可能にする重大なHSM初期化脆弱性。
 lva/infineon-cve-2017-15361
コンピューターがCVE-2017-15361に対して脆弱なInfineon TPMチップを使用しているかどうかを確認するシンプルなPowerShellスクリプト。
 jdbonfils/poc_cve-2025-48507
CVE-2025-48507の概念実証。このセキュリティ上の欠陥は、Non-Secureソフトウェア(例:Linux)によって悪用され、Trust Zoneを突破してSecure worldへのアクセスを得ることができます。
 victorique-123/cve-2023-38829-netis-wf2409e_report
NETIS WF2409Eルーターに対して実施した完全なハードウェアセキュリティ分析研究。デバイスの分解分析、デバッグインターフェースの識別、ファームウェアの抽出などを通じて、ハードウェア分析の全工程、脆弱性の詳細、および対応するセキュリティアドバイスを記録しました。IoTデバイスのセキュリティ向上…
 bytereaper77/avx-side-channel
AVXベースのタイミングサイドチャネル — ASLR検出

 dudux/routerfirmwares
多数のルーターのファームウェアイメージ。主に、入手が困難で、JTAG、UART、フラッシュの取り外し、またはデバイスへのroot取得による抽出が必要なものです。 その多くは世界中のISPによって配備されています。ここにダンプをプルリクエストしていただいて構いません。








