
 #1
ハードウェアセキュリティモジュール、TPM、セキュアエンクレーブ、ハードウェアトラストツール。
Kitploit おすすめ

 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# JetBrains TeamCity オンプレミス版 CVE-2026-63077 緊急ハードニング&パッチ適用ランブックパッケージ
 tomking062/cve-2022-38694_unlock_bootloader
これは1回限りの署名検証バイパスです。永続的な署名検証バイパスについては、https://github.com/TomKing062/CVE-2022-38691_38692 を参照してください。
 idov31/novahypervisor
Intel x64向けWindowsハイパーバイザー: BYOVDを含むカーネルレベルの攻撃を軽減するために設計された、VMwareおよびHyper-Vと互換性のあるWindows用防御型ホストハイパーバイザー。
 xoreaxeaxeax/smiiiiiiiiiiiiiiii
非常に非常に非常に非常に非常に非常に非常に長い割り込み
 es0j/execaslr-ekoparty
ブランチターゲットバッファと投機的実行を悪用し、サイドチャネルを介してランダム化されたアドレスを漏洩させることで、Intel CPU上のASLRをバイパスする概念実証エクスプロイト。
 ffri/shadebios
Black Hat USA 2025で発表されたShade BIOS(stripped)のPoCコード
 show0ne/archivo-syxe05-snat
商用プロテクター(Armadillo、ASProtect、Themida)を、SoftICEやOllyDbgなどの古典的なツールで解説したリバースエンジニアリングとアンパッキングのチュートリアルの歴史的アーカイブ。教育用リファレンスとして保存されています。

 jaydcarlson/c2-printf
Silicon Labs C2デバッガ接続を介してトレースメッセージを出力する
 tyhicks/ssbd-tools
x86プロセッサのSpeculative Store Bypass Disable (SSBD)機能を使用して、CVE-2018-3639(別名Variant 4)に対するLinuxカーネルの緩和策を実行するツール
 freax13/cve-2023-31355-poc
AMD SEV-SNPファームウェアの脆弱性(CVE-2023-31355)を悪用し、初期化されていないRMPエントリ書き込みをアドレス0に行うことでUMCキーシードを破損させ、廃止されたゲストの任意のメモリを復号するエクスプロイト。
 wzy114514sb/pwnage24mtk
MTKデバイス向け証明書エクスプロイト。MTKの証明書検証プロセスにはロジック上の欠陥があります。CVE-2023-20696に類似。
 lr2006-robot/bitpixie
CVE-2023-21563の脆弱性に基づくBitLocker暗号化のクラッキング
 luismirandaacebedo/cve-2025-65855
CVE-2025-65855のセキュリティ勧告 - HelpFlash IoT OTAアップデートメカニズムの複数の脆弱性
 thorat-shubham/jxl_infotainment_cve-2025-63895
CVE-2025-63895の概念実証: JXL 9インチAndroidカーインフォテインメントシステムにおけるBluetooth Classic LMPバッファオーバーフロー悪用。細工されたLMPパケットによるサービス拒否を可能にします。
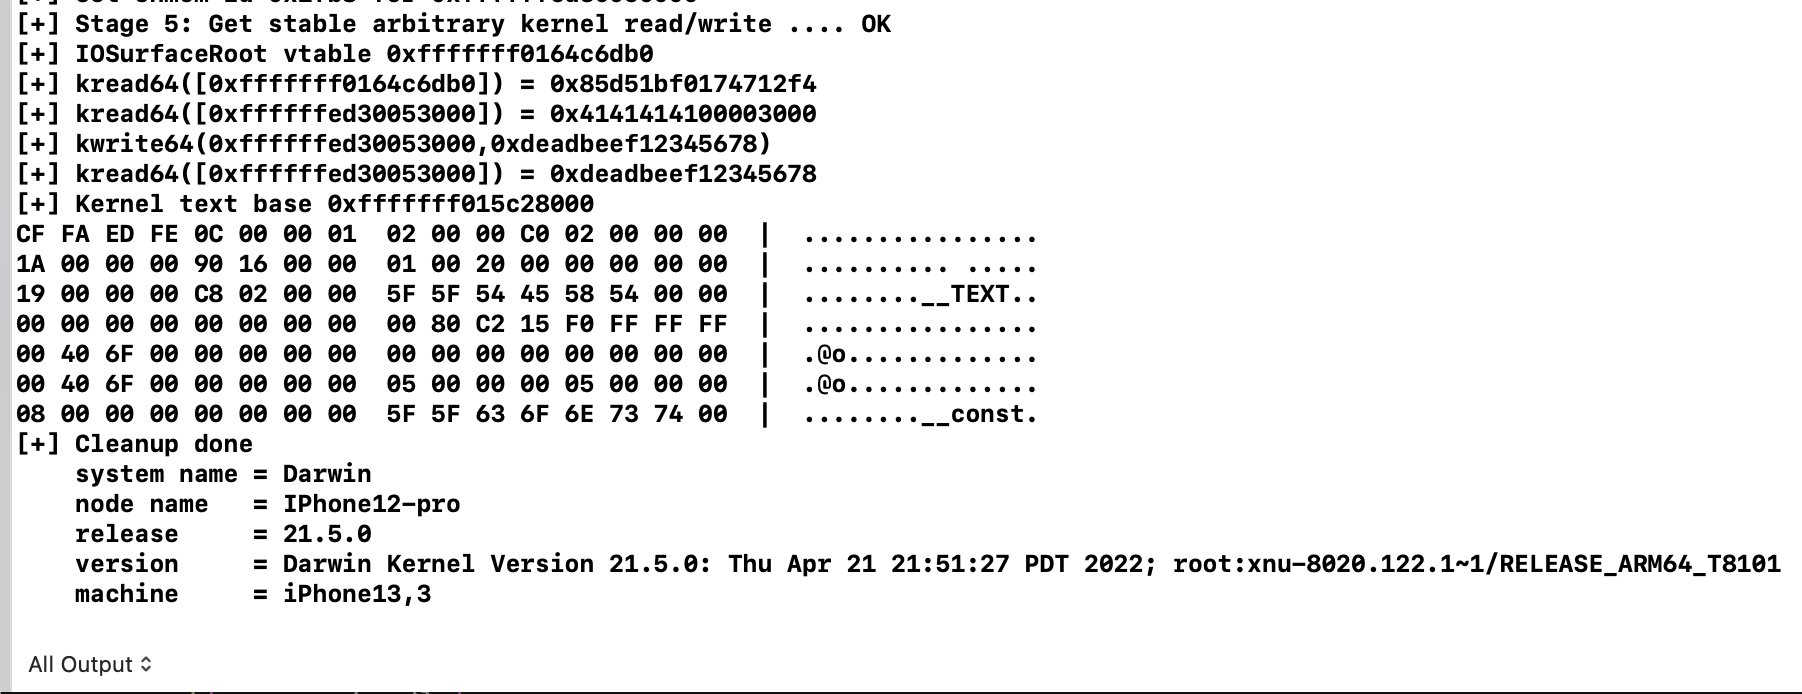 ox1111/cve-2022-32898
CVE-2022-32898の技術的分析とエクスプロイト実証。Apple Neural Engineドライバにおけるカーネルメモリ破壊の脆弱性であり、iOSカーネル向けの詳細なリバースエンジニアリングおよびエクスプロイト技術を含む。
 g-rubert/cve-2020-14965
TP-LINK 複数のHTMLインジェクション脆弱性
 simoesctt/lctt-apple-silicon--resonance-vulnerability-cve-2024-23296
Apple Silicon Mシリーズチップの時間的コヒーレンス脆弱性に関する研究。黄金比の高調波クロック周波数を悪用して、Secure Enclaveメモリを漏えいさせる可能性があります。








