
 #1
物理ハードウェア、組み込みシステム、およびIoTデバイスのセキュリティを評価するためのツール。
Kitploit おすすめ

 googlesky/cve-2026-129352
TRENDnet TEW-657BRM 1.00.1 の upgrade_flash.cgi:マルチパートの先頭行を 128 バイトのフレームバッファ(ra +192)へ strncpy しており、区切り文字が未チェック → 任意サイズによる SIGSEGV。ハッシュ検証済みの CGI を…
 googlesky/cve-2026-129351
TRENDnet TEW-657BRMのmini_httpdにおける認証前の領域外書き込みであるCVE-2026-129351を再現します。ハッシュ検証済みのMIPSファームウェアをqemu上で実行し、PoCと境界シムによる差分検証を行います。
 googlesky/cve-2026-129354
CVE-2026-129354 の再現ラボと PoC。D-Link DIR-600L の HNAP hnap_main における SOAPAction ヘッダー経由の認証前スタックオーバーフローであり、qemu-mipsel ファームウェアハーネスを備える。
 theopolis/uefi-firmware-parser
BIOS/Intel ME/UEFIファームウェア関連の構造(ボリューム、ファイルシステム、ファイルなど)を解析します。
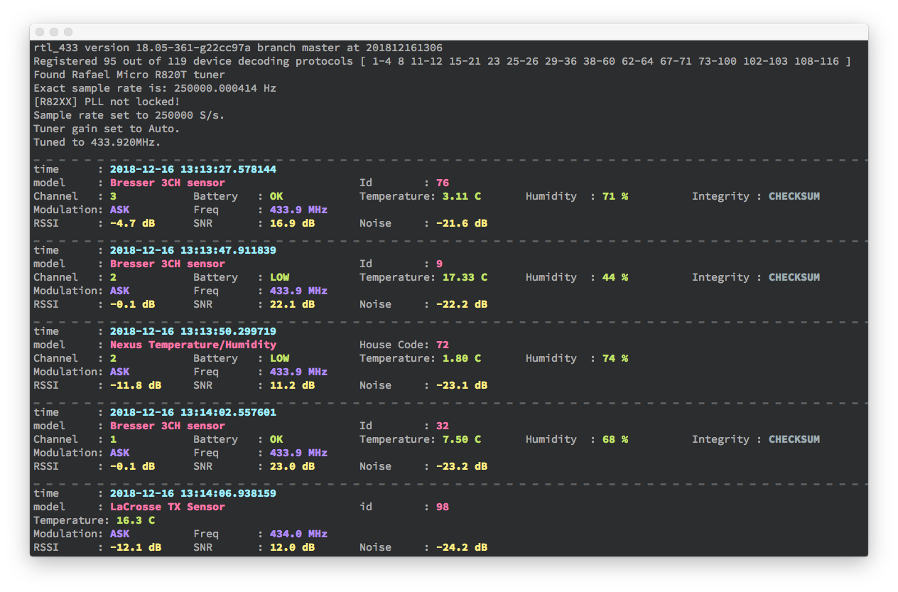 merbanan/rtl_433
ISMバンド(およびその他の周波数)上のデバイスからの無線送信をデコードするプログラム。
 pq-code-package/mlkem-native
# ML-KEM / FIPS 203の安全、高速、ポータブルなC90実装
 al4n4n/cve-2026-58115
CVE-2026-58115 の PoC、非破壊型スキャナー、Docker 検証環境、PCAP、Suricata/Sigma 検知ルール。Siemens SIMATIC IoT2050 上の Node-RED 管理 API を介して、認証なしで root 権限の RCE が発生する。
 mafarricos/badbox-tv-audit
ADB経由でAndroid TVおよびGoogle TVデバイスを監査し、BadBox、XCPE、Vo1dマルウェアを検出します。VPNトラフィックセンチネル、IoCブロックリスト、可逆的な修復機能を備えています。
 flipperdevices/flipperzero-firmware
Flipper Zeroファームウェアのソースコード
 fixedbyreboot/cve-2026-124002-poc
Copeland/Dixell XWEB EVOにおける5件の事前認証CVEに対するPython PoC:.luaシンクを経由したOSコマンドインジェクション、setuid-root…
 meshcore-dev/meshcore
パケット無線向けの新しい軽量ハイブリッドルーティングメッシュプロトコル
 geeoon/fault-injection-finder
自動的にフォールトインジェクション攻撃を発見し実行する
 commit-regrets/samsung_tizen_tv_root
Samsung Tizen 9 TVをChromium WasmGC RCEとV4L2 physmapによる任意の物理メモリアクセス経由でroot化するリサーチツールキット。起動時の永続ペイロードとrootシェルチャネルを備える。
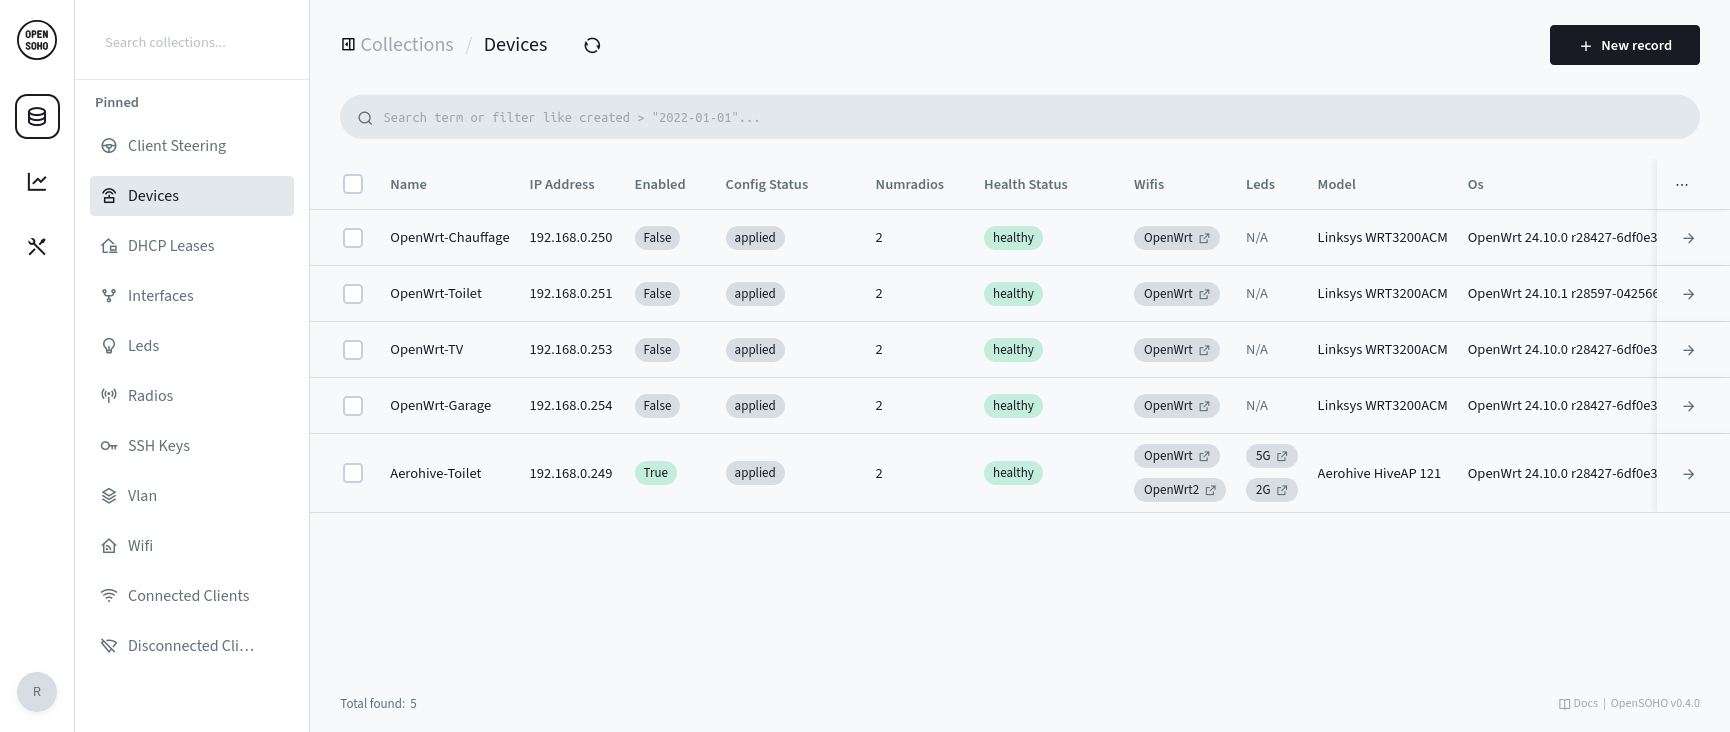 rubenbe/opensoho
Lightweight OpenWRT device management platform for small networks. Centralized configuration, monitoring, and WiFi management for 2–20 devices with…
 yasindce1998/barzakh
Ring -4 to Ring 0: offense-defense firmware research platform. We build the bootkits, then we catch them. Closed-loop. Zero trust in silicon.
 qmonnet/rbpf
eBPFプログラム用のRust仮想マシンおよびJITコンパイラ
 interceptsuite/interceptsuite
TCP/TLS/DTLS/UDPトラフィック向けMITMプロキシ。STARTTLS、IoT、シッククライアントなどに対応。
 ericlewis/libpo32
Freestanding C99 library for Pocket Operator data transfers and instrument synthesis. Supports PO-32, PO-33, PO-35, PO-133, PO-137.







