
 #1
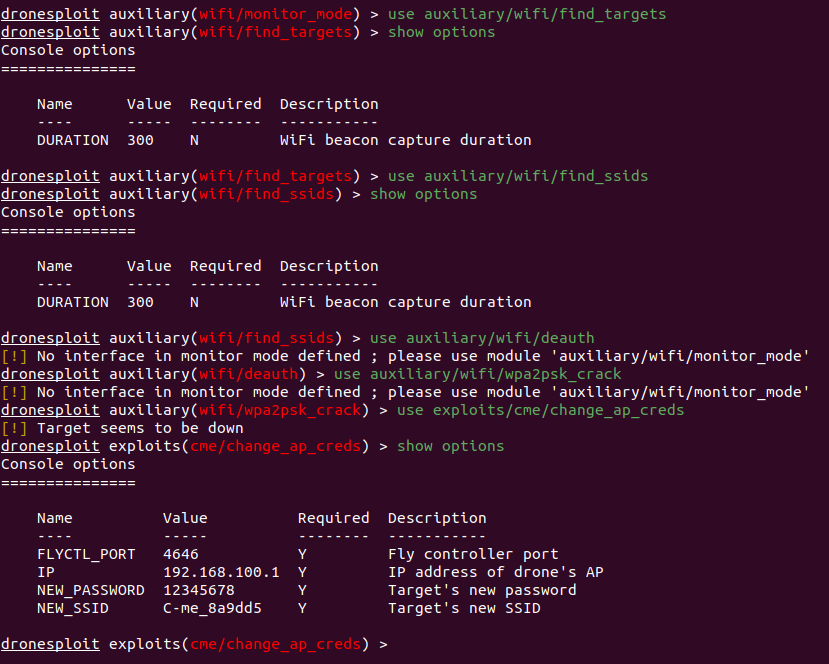
 dronesploit/dronesploit
Metasploitスタイルのコンソールフレームワークで、商用ドローン向けのペネトレーションテストを実施。ワイヤレス攻撃、SSID/パスワード操作、ドローン固有のハッキング技術を備えたモジュラー型エクスプロイトを特徴とする。
 lukejenkins/cve-2022-24693
CVE-2022-24693のドキュメントと再現手順:Baicells Nova436QおよびNeutrino 430ファームウェアにおけるハードコードされた認証情報。これにより、リモートSSHアクセスと権限昇格が可能になります。
 bu0ucat/d-link-nas-cve-2024-10914-
これはD-Link RCE脆弱性の検出プログラムです。
 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 jimilinuxguy/customer-assistance-buttons-sdr
このリポジトリには、Walgreens、CVS、Lowes、Home Depotなどの小売店で使用されているカスタマーサービスボタン用の各種エンコーダーとプロトコルのリバースエンジニアリングに私が費やした作業が保管されています。
 microsoft/ics-forensics-tools
オープンソースのフォレンジックフレームワークで、産業用PLCのメタデータとプロジェクトファイルを分析します。ICS環境内の不審なアーティファクトをスキャンし、インシデント対応や手動調査を支援します。
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
マイクロコントローラおよびメモリ制約のある組み込みシステム向けの ANSI C による軽量 Protocol Buffers 実装。構造化データの効率的なシリアライゼーションとデシリアライゼーションを可能にします。
 hacefresko/cve-2021-4045
TP-Link Tapo c200 IPカメラのuhttpdバイナリに見つかったコマンドインジェクション脆弱性に対するエクスプロイト
 dhammerg/cve-2023-33669
Tenda AC8 ルーター向けスタックオーバーフローエクスプロイト(CVE-2023-33669)。ファームウェア US_AC8V4.0si_V16.03.34.06 を標的とし、エミュレーションと TFTP 経由の RCE を実行。
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
CVE-2023-33831の説明とエクスプロイト - FUXA Webベースのプロセスビジュアライゼーション(SCADA/HMI/ダッシュボード)ソフトウェアに影響を与える
 blasty/lexmark
Lexmarkプリンターファームウェアを復号化するためのユーティリティと、100以上のプリンターモデルに影響を与える実証済みの0dayエクスプロイト(CVE-2023-23560)。
 ps5dev/byepervisor
1.xx~2xxファームウェア向けPS5ハイパーバイザーエクスプロイト。
 dylvie/cve-2020-35575-tp-link-tl-wr841nd-password-disclosure
CVE-2020-35575の武器化されたエクスプロイトスクリプト。TP-LinkルーターのWebインターフェースにおけるパスワード開示脆弱性を利用し、リモートからの管理者アクセスを許可します。
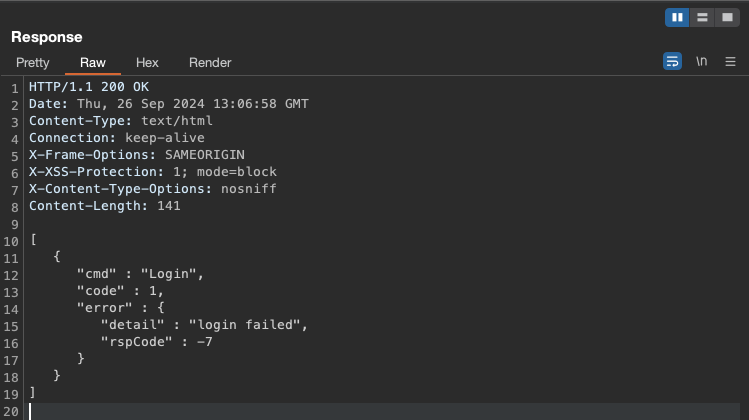 rosembergpro/cve-2024-48644
Reolink Duo 2 WiFi v1.0.280 - アカウント列挙の脆弱性
 jianchun-ding/cve-poc-update
CVE-2023-46371 と CVE-2023-46527 のアップデート
 illixion/root-my-webos-tv
CVE-2023-6319 概念実証










