
 #1

 tekua/cve-2024-33113
D-LINK DIR-845L ルーターは情報漏洩の問題に対して脆弱です。具体的には、デバイス上の bsc_sms_inbox.php ファイルが悪用され、機密情報が漏洩する可能性があります。
 tezeb/accfly
Accflyカメラの脆弱性の開示: CVE-2020-25782、CVE-2020-25783、CVE-2020-25784、CVE-2020-25785。
 themmokhtar/cve-2020-0022
CVE-2020-0022 BlueFrag Android RCE 脆弱性の完全公開エクスプロイト(Pixel 3 XL でテスト済み)
 thorat-shubham/jxl_infotainment_cve-2025-63895
CVE-2025-63895の概念実証: JXL 9インチAndroidカーインフォテインメントシステムにおけるBluetooth Classic LMPバッファオーバーフロー悪用。細工されたLMPパケットによるサービス拒否を可能にします。
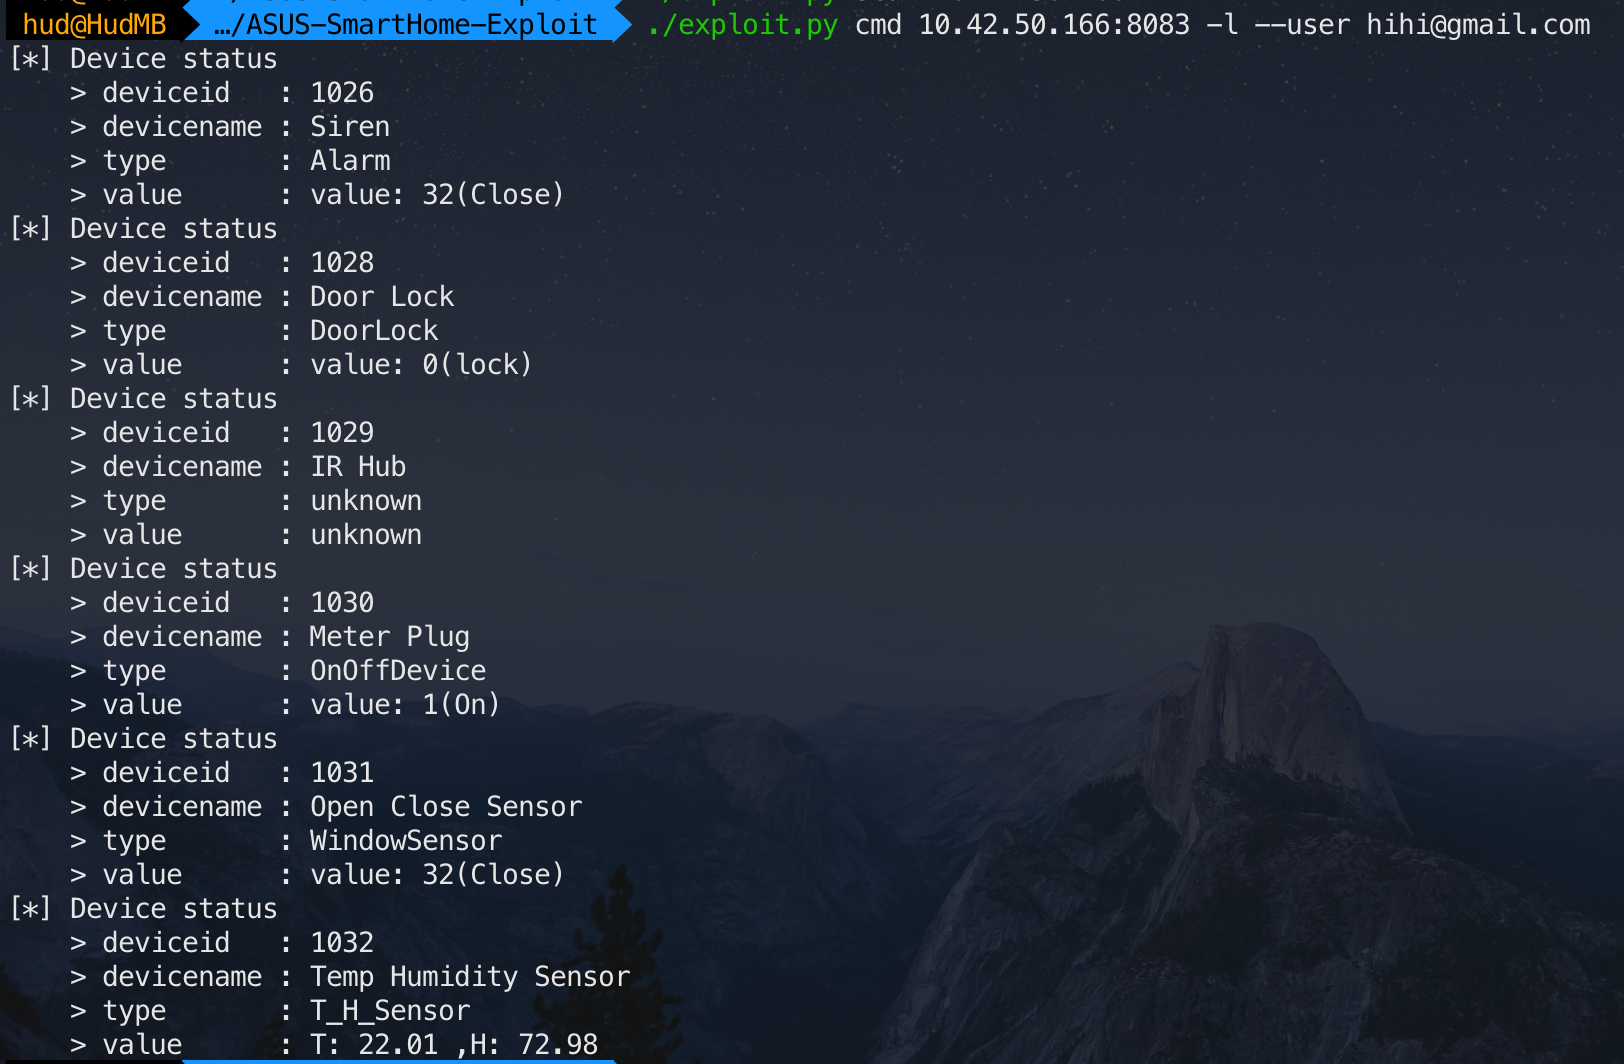 tim124058/asus-smarthome-exploit
CVE-2019-11061 および CVE-2019-11063 向けの ASUS SmartHome Exploit
 tin-z/cve-2023-35086-poc
CVE-2023-35086のPoC:DoSのみ
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
マイクロコントローラおよびメモリ制約のある組み込みシステム向けの ANSI C による軽量 Protocol Buffers 実装。構造化データの効率的なシリアライゼーションとデシリアライゼーションを可能にします。
 verylazytech/cve-2024-10914
POC - CVE-2024–10914- D-Link NASの`name`パラメータにおけるコマンドインジェクションの脆弱性
 voidsshadows/hikvision-city-hunter
このツールは、CVE-2017-7921やICSA-17-124-01向けの旧来のPoCを現代的に発展させたもので、2025年向けに更新され、ライブコンソール出力、高速化のためのスレッド処理、ハニーポットフィルタリング(開放ポートが12個以上のデバイスをスキップ)を備えています。レッドチーマー、バグ…
 wiliam227user/cve-2018-12633-tplink-auth-bypass
TP-Link TL-WR840N ファームウェアにおける認証バイパスの脆弱性(CVE-2018-12633)の技術的なケーススタディとエクスプロイト分析
 win3zz/cve-2023-43261
CVE-2023-43261 - 保護されていないシステムログと脆弱なパスワード暗号化による認証情報の漏洩
 wuxx/cve-2020-8004
STM32F1マイクロコントローラを対象としたCVE-2020-8004用のエクスプロイトツール。OpenOCDとPythonスクリプトを経由してファームウェアの抽出を可能にし、読み出し保護をバイパスします。
 xw77cve/cve-2019-7642
CVE-2019-7642の概念実証エクスプロイトで、脆弱なD-Linkルーターにおいて露出したWebインターフェースを介して、認証なしでDNSクエリログとログイン履歴にアクセスできることを示します。
 yenyangmjaze/cve-2024-10914
CVE-2024-10914の概念実証エクスプロイト。account_mgr.cgiスクリプトを介したD-Link NASデバイスのコマンドインジェクション脆弱性。Linux/macOSおよびWindows用の自動エクスプロイトスクリプトを含みます。
 yezeting/cve-2021-41730
CVE-2021-41730の概念実証エクスプロイト。TENDA AC15/AC6ルーターにおいて、未検証のformSetIptv()パラメータを介したリモートコマンド実行を実証します。PythonによるPOCと脆弱性分析を含む。
 yilin1203/cve-2022-40881
SolarView Compact デバイスを標的とする CVE-2022-40881 の概念実証エクスプロイト。偵察に fofa クエリを使用し、脆弱性検証のためのペイロード配信を行います。










