
 #1

 eyodav/cve-2025-34226
OpenPLC Runtimeは、/upload-program-actionエンドポイントにおいて永続的なサービス拒否(DoS)の脆弱性の影響を受けます。
 sermikr0/cve-2026-38426
CVE-2026-38426 — Tasmota fetch_jpg() の boundary[40] における strcpy() スタックバッファオーバーフロー (Tasmota <= 15.3.0.3)
 joelczk/cve-2025-48461
Advantech WISE-4060 IoTポータルにおける予測可能なセッションクッキーの脆弱性(CVE-2025-48461)の技術開示。ブルートフォースによる管理者認証バイパスを可能にします。
 amazingout/tesla-cve-2020-10558
テスラ モデル3 ハック
 pentdebra/scadashutdowntool
SCADAセキュリティテストツール
 lamaper/cve-2026-52200
セキュリティアドバイザリ:UZ801/ES-U3TS MifiService Web APIにおける破損したアクセス制御の詳細。認証なしでのデータ抽出、設定変更、デバイス再起動を可能にします。PoCと緩和策を含みます。
 davidrxchester/smart-sketcher-upload
スマートSketcher 2.0トイプロジェクターのBluetooth認証バイパスを悪用し、Pythonスクリプトによる未認証接続と画像アップロードを可能にします。
 szym0n13k/cve-2025-55972-remote-unauthenticated-denial-of-service-dos-in-tcl-smart-tv-upnp-dlna-avtransport
A TCL Smart TV running a vulnerable UPnP/DLNA MediaRenderer implementation is affected by a remote, unauthenticated Denial of Service (DoS).
 eason-zz/bluetoothducky
CVE-2023-45866のエクスプロイト実装。Raspberry Pi上でDuckyScriptペイロードを使用し、認証なしのBluetoothキーボードインジェクションを可能にします。

 henkaku/henkaku
PS Vita用ホームブリュー有効化ツール
 busescanfly/pretty
"PRinter Exploitation Toolkit" LAN自動化ツール
 umair9747/genzai
IoT関連のダッシュボードを特定し、デフォルトのパスワードや脆弱性をスキャンするのに役立つIoTセキュリティツールキット。
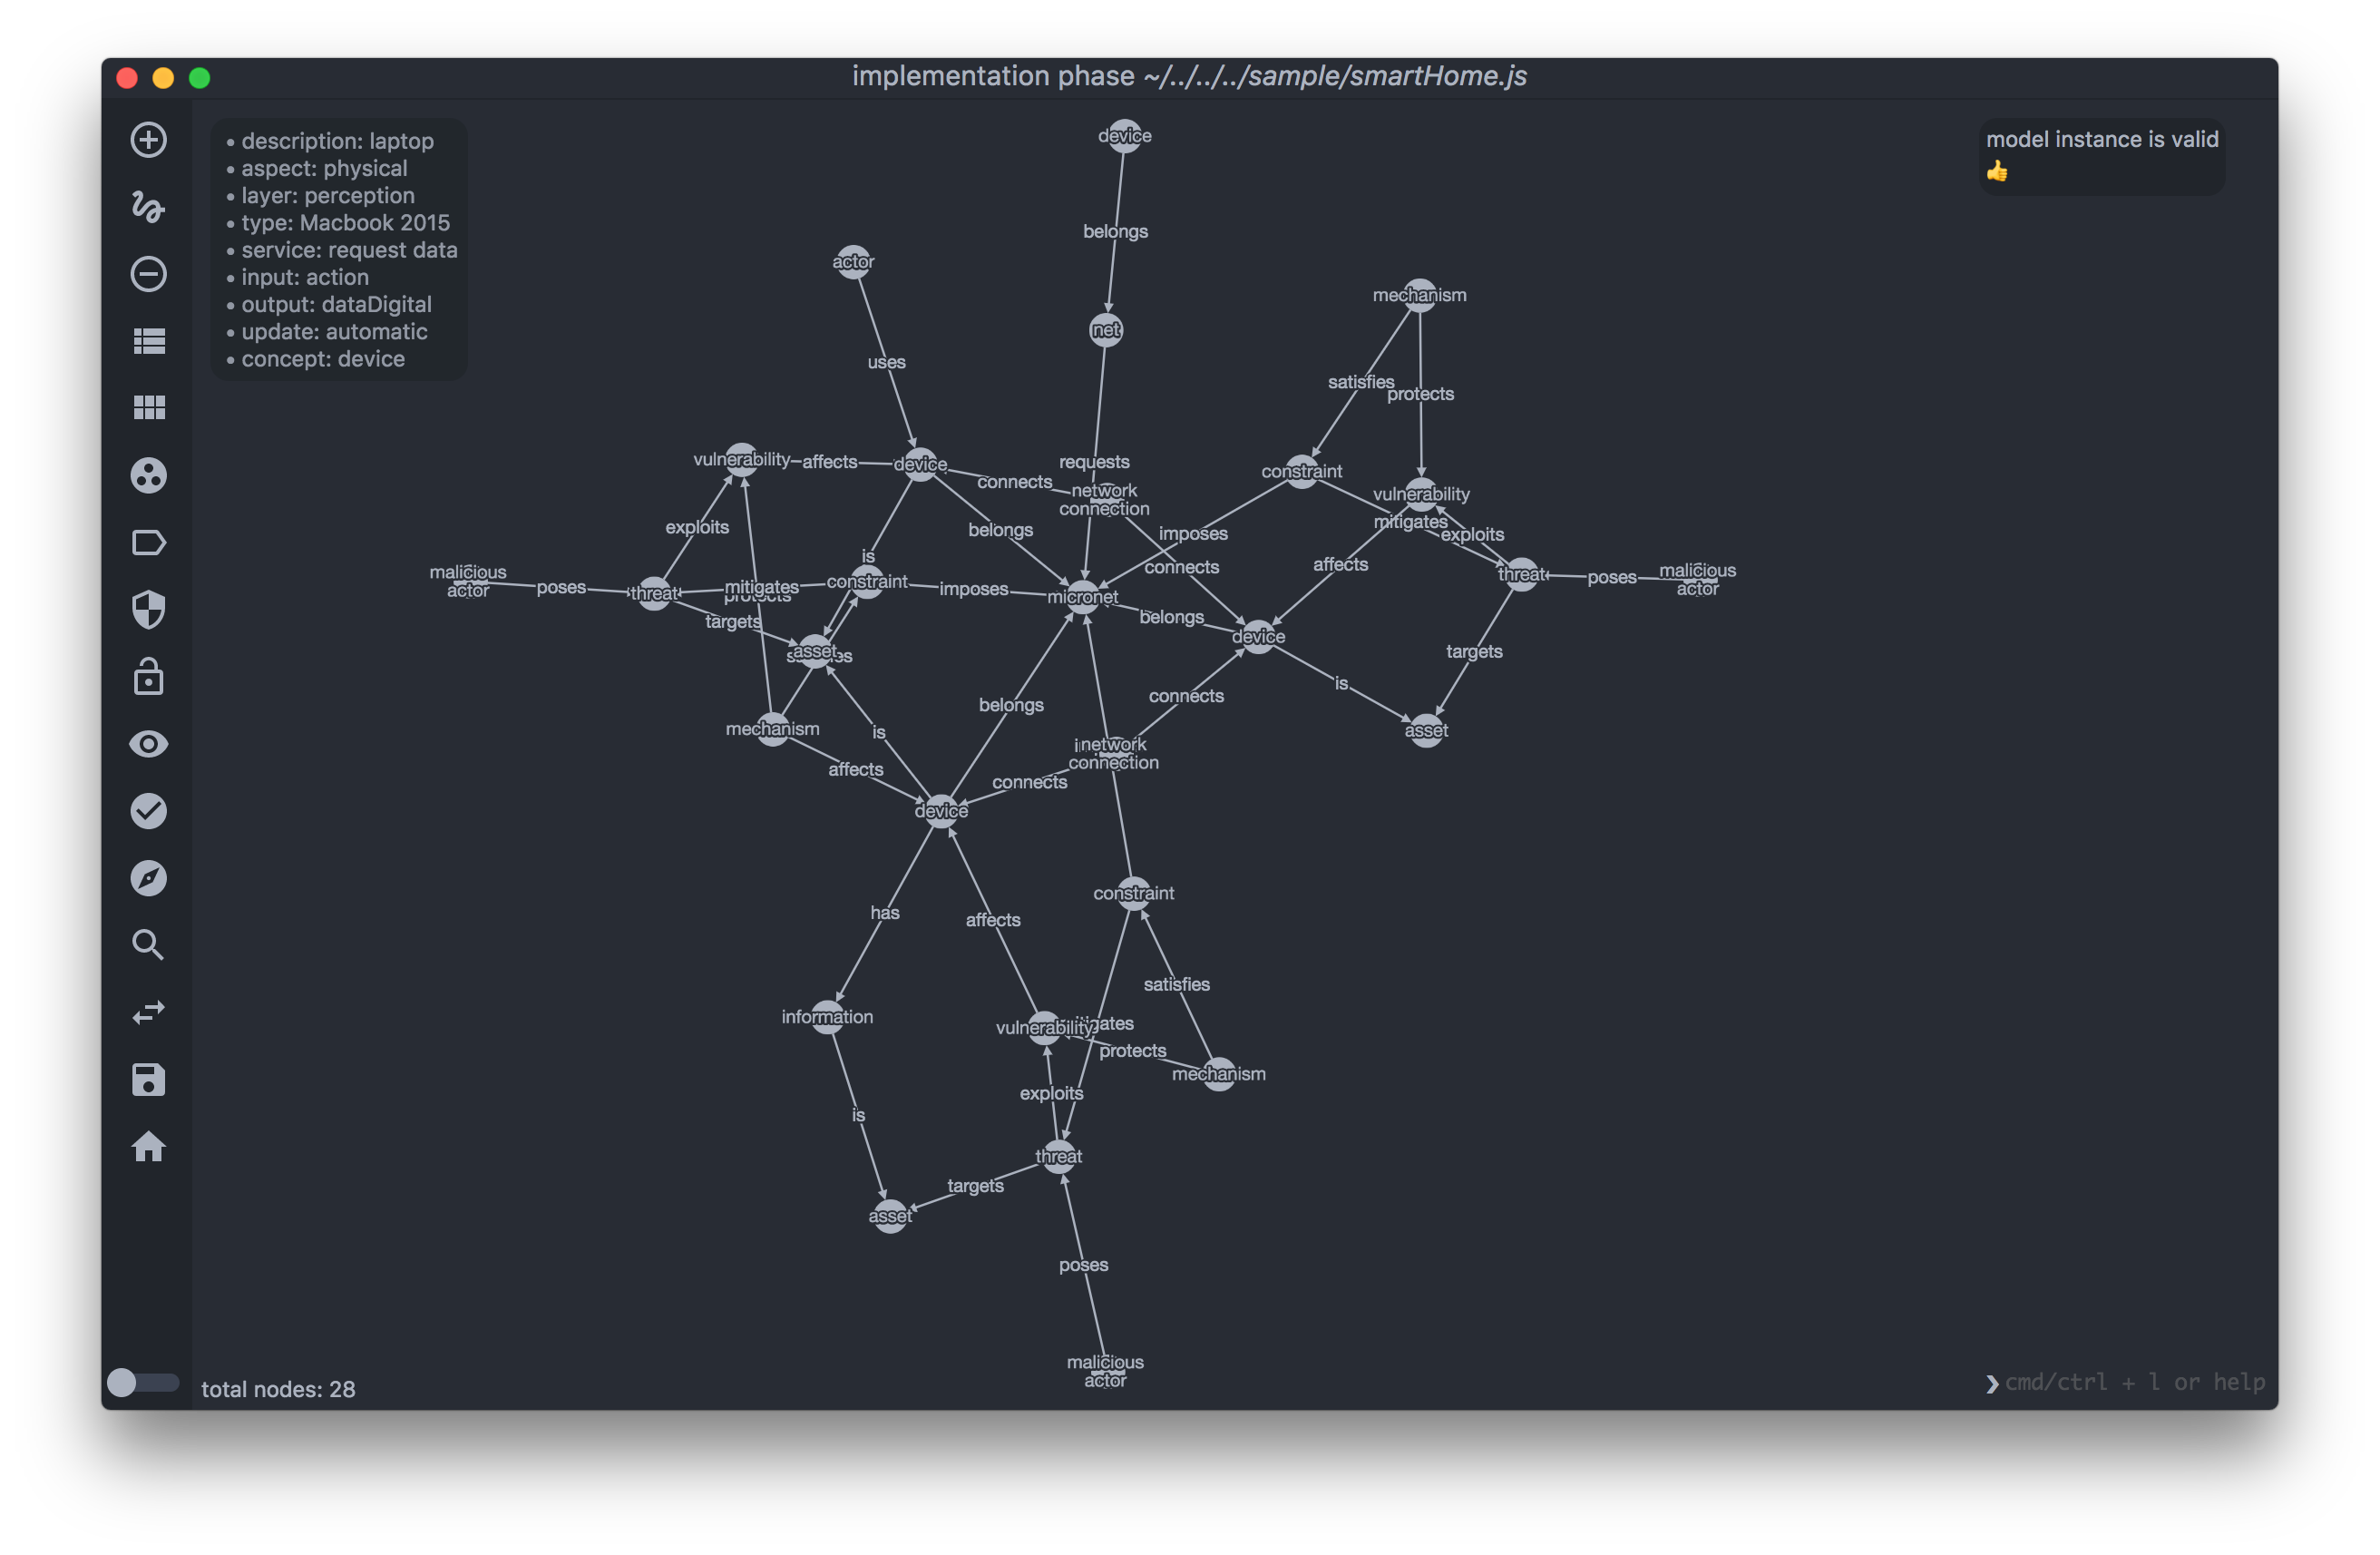 or3stis/apparatus
IoTネットワーク向けのグラフィカルなセキュリティ分析ツール
 cuerz/cve-2021-36260
Hikvision RCE脆弱性の一括検出・悪用ツール
 otsmr/blackbox-fuzzing
TL-WR902ACルーターを例にしたIoTデバイスのファジング
 wkoszek/emuko
Rustで書かれたRISC-Vエミュレータ。ARM64/x86_64上でJITを使ってLinuxを起動し、Sv39仮想メモリに対応。









