
 #1

 nickdaria/wyze-bulb-color-pwned
Wyze WLPA19CV2 カラーバルブ用のオープンでないファームウェアエクスプロイト
 teutekeune/ibssloader
iPad mini 1でcheckm8、パッチ適用済みiBSS/iBEC、カスタムベアメタルペイロードを介してLinuxを起動するためのリサーチツール群。デバイスツリーポート、カーネルビルド、ブートスクリプトを含む。
 fkie-cad/fact_core
ファームウェア解析・比較ツール
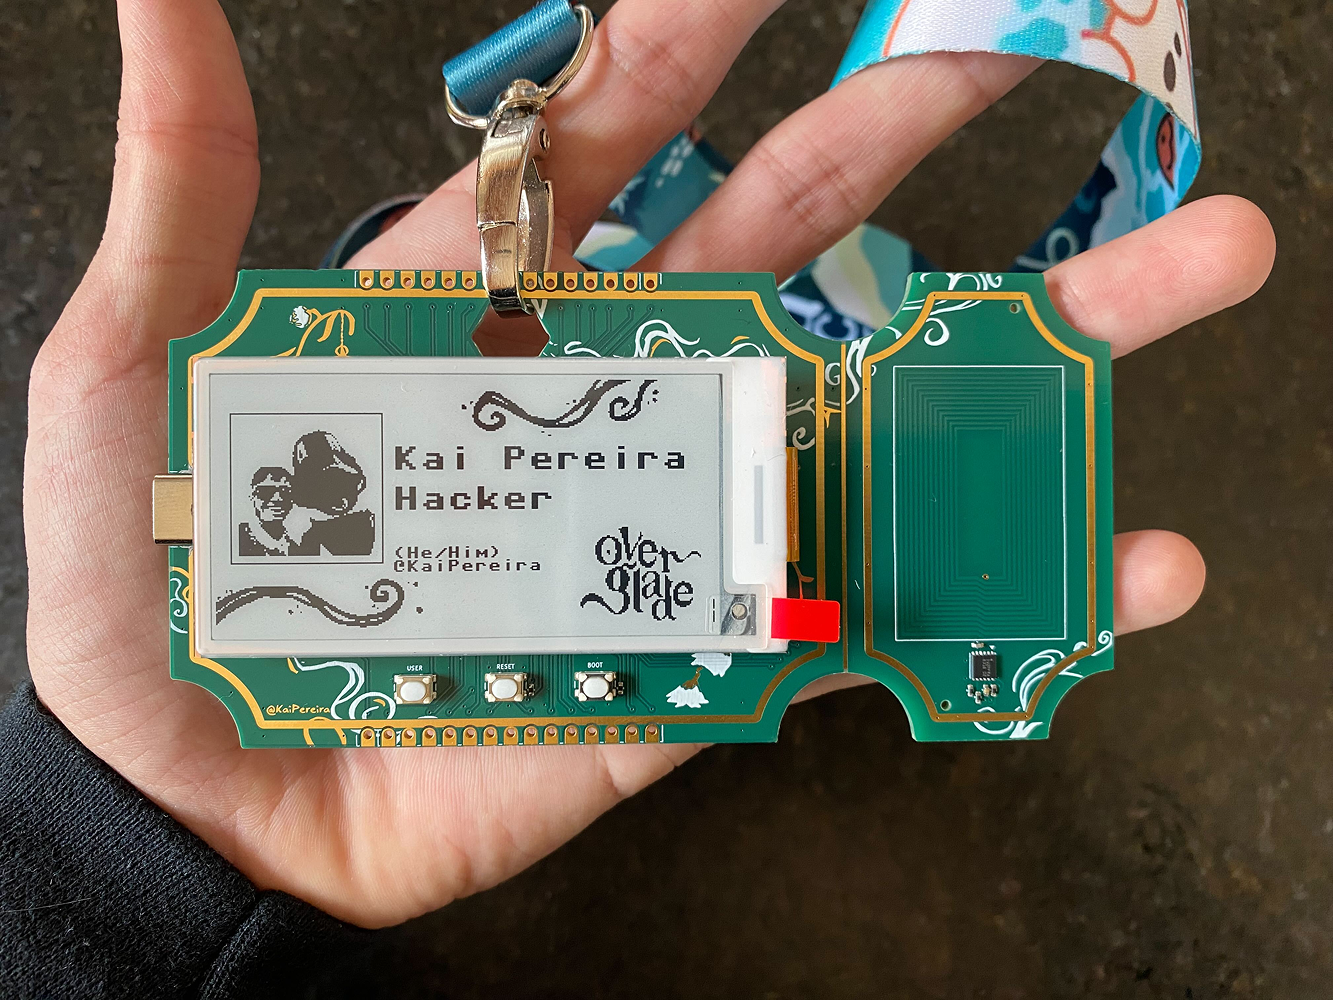 kaipereira/overglade-badges
シンガポールで開催されたOvergladeゲームジャム向けのNFCハッカソンバッジ!
 ggfuchsi-oss/lg-webos-kexec
kexecを介してルート化されたLG webOS TVでカスタムLinuxカーネルを起動し、リバースエンジニアリングされたSoCウォッチドッグサポート、フレームバッファペイロード、initramfsカーネルビルドフローを備えています。
 symbrkrs/ps5-uart
PlayStation 5 の EMC および EFC と対話するためのインターフェース
 xoreaxeaxeax/smiiiiiiiiiiiiiiii
非常に非常に非常に非常に非常に非常に非常に長い割り込み
 xun404/spd_dump-macos
macOS向けUNISOC BootROM/FDLフラッシャー: CVE-2022-38694 exec_addr2を適用したパッチ済みspd_dump、プロトコルリファレンス、パーティションルール、バックアップ検証 (UMS9621)
 jiegec/loongbleed
Loongson LA464/LA664プロセッサにおいて、LASXベクトルレジスタの未定義上位ビットを介したマイクロアーキテクチャデータリークを実証する概念実証。ZenBleedに類似。
 xcracker000/cve-2024-56426
# CVE-2024-56426 Exynos9830 Bootrom エクスプロイト - SM-G985F
 danyw24/zyxel-p870hn-hardware-hacking
むき出しのPCBからrootまで: UART経由でZyXEL P-870HN (BCM6368) をハードウェアハッキング — CVE-2025-0890 + CVE-2024-40891、自分のハードウェア上で。
 xoreaxeaxeax/skitter-creek-bath-salts
CPU 上で DRAM スクランブリングを使って _すべて_ を解き放つ

 xoreaxeaxeax/mmiotic
未ドキュメントハードウェアのレイテンシーX線
 leochen-coremind/spd_flasher
CVE-2022-38694 強化エクスプロイト - Unisocデバイス向けRP2350 USBホスト自動フラッシャー
 jasonw88/esp32-cve-2025-27840-power-trace-experiment
ESP32に未公開のhci bluetoothコマンド(CVE-2025-27840)が送信された際の、ESP32上のbluetoothモジュールの挙動の電力トレースを取得するためのファームウェア。ESP-IDF v5.0.8およびv5.0.9を使用。

 sacriphanius/zhilly
🛡️ ESP32-S3(LilyGO T-Embed CC1101&T-Watch S3)をベースにした、AI搭載のポータブルサイバーセキュリティ&ペンテストアシスタント。音声制御によるRFジャミング、BadUSB/HIDエミュレーション、IRリプレイ、Sub-GHz信号キャプチャ、NFCツール、…









