
 #1
ミューテーションベース、生成ベース、カバレッジガイド付きファジングツール。
Kitploit おすすめ

 owasp/offat
Automated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…
 greatscottgadgets/facedancer
CynthionやGreatFETなどのハードウェアペリフェラルを使用して、Pythonで独自のUSBデバイスを実装する
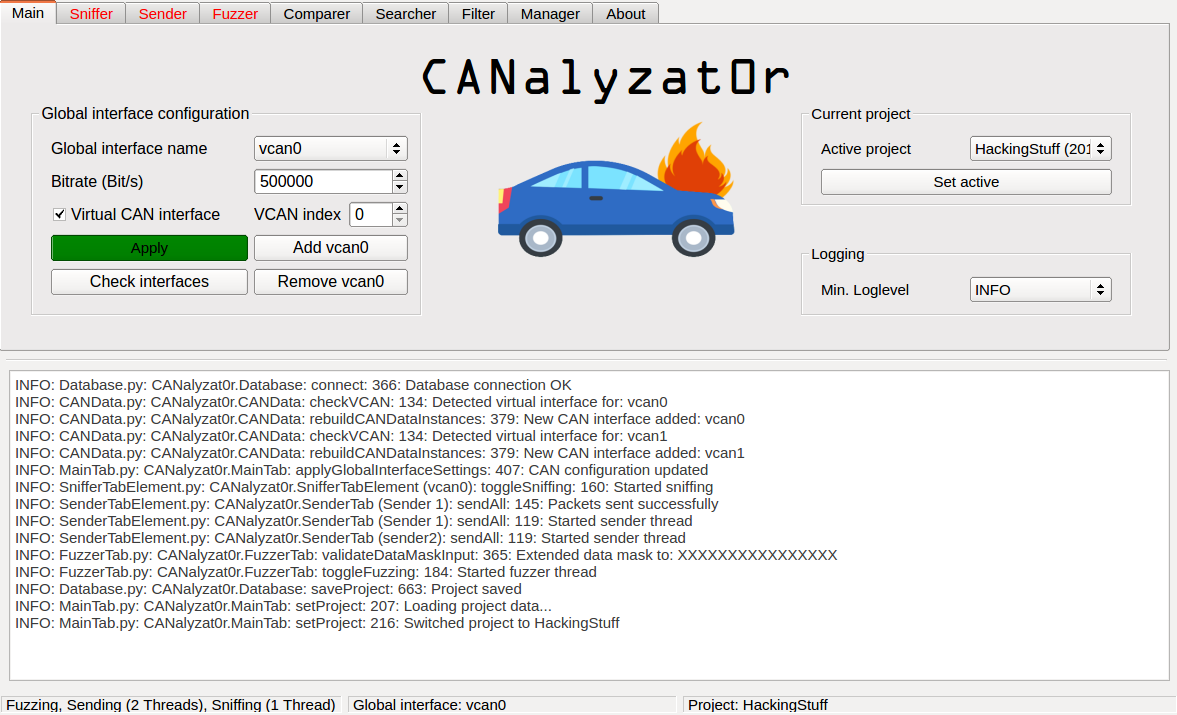 schutzwerk/canalyzat0r
プロプライエタリな車載プロトコルのためのセキュリティ分析ツールキット
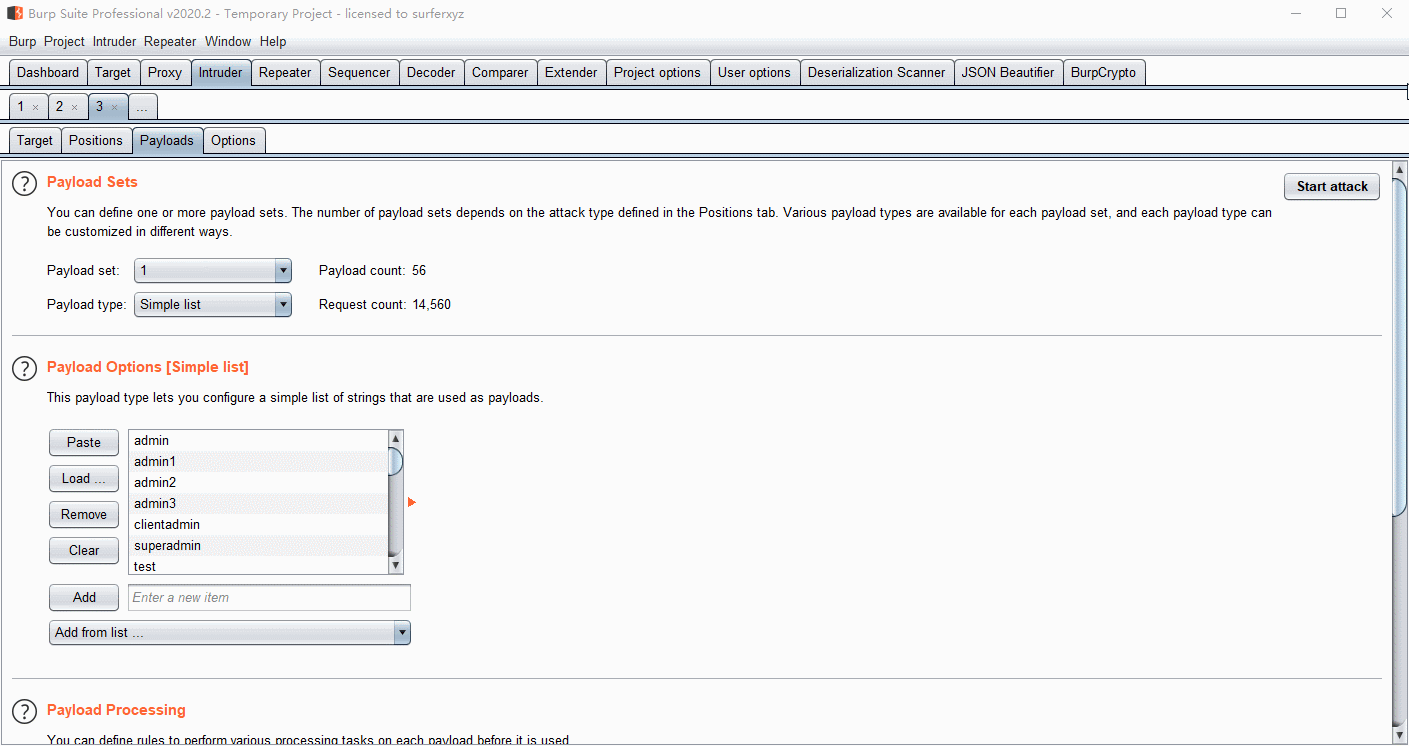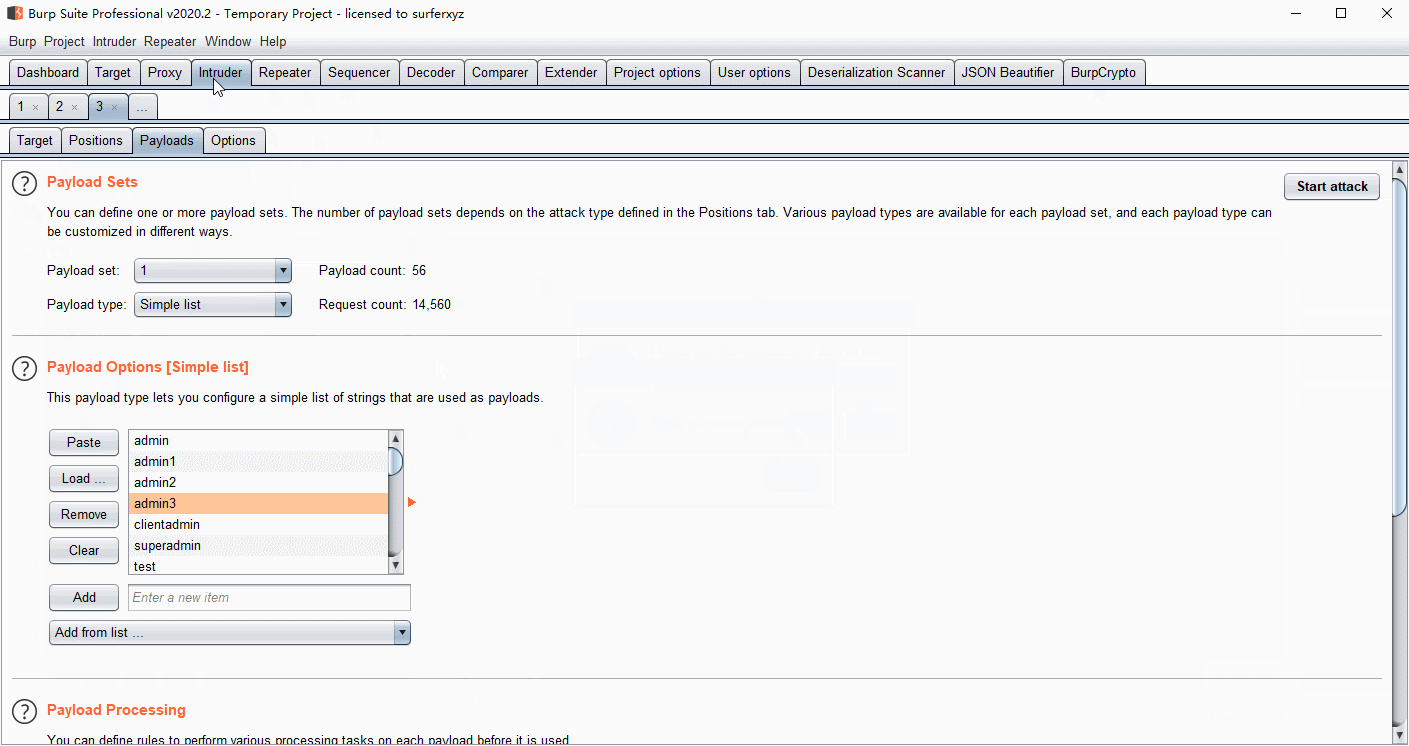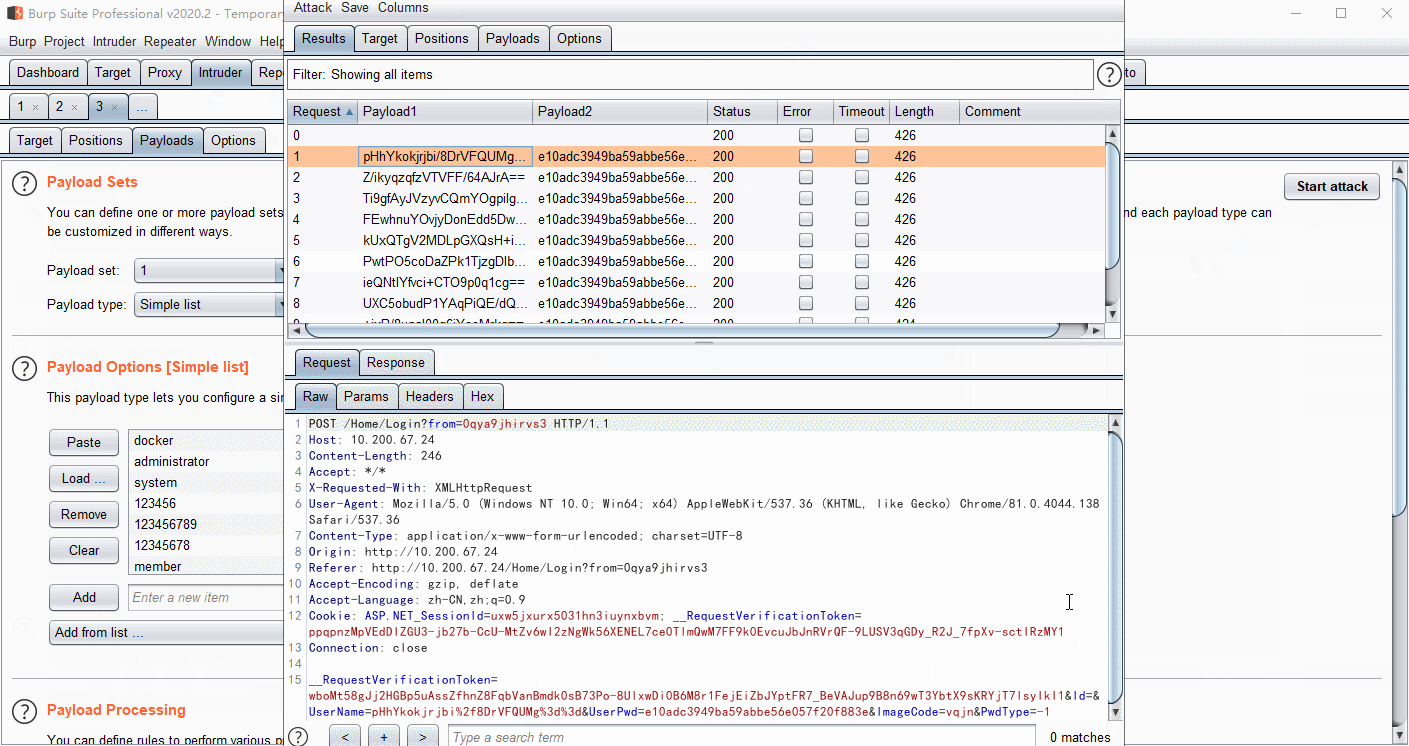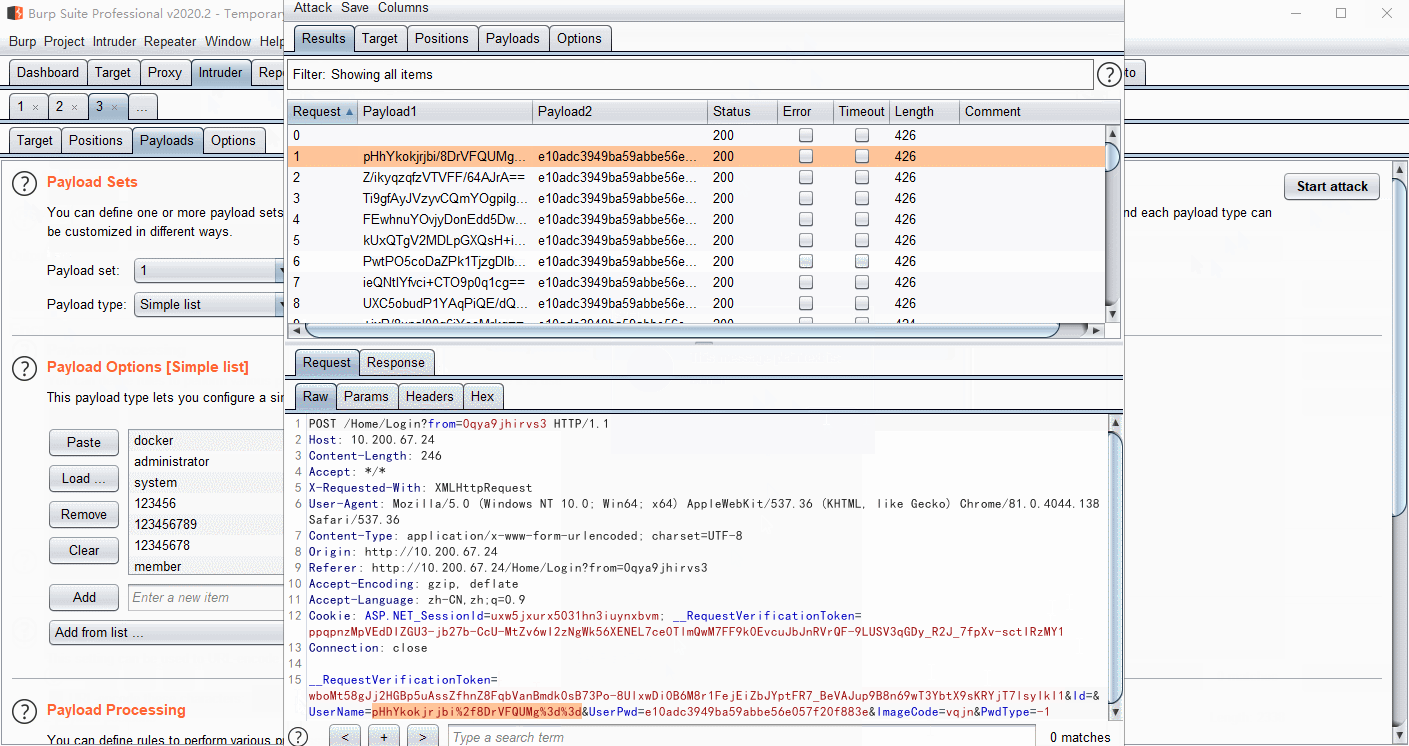 whwlsfb/burpcrypto
ペイロードをAES、RSA、DES、またはカスタムJSコードで暗号化し、Webアプリケーションのセキュリティテスト中にフロントエンドで暗号化されたトラフィックの自動復号を可能にするBurpSuiteプラグイン。
 0xricksanchez/like-dbg
LinuxおよびmacOS向けの完全にDocker化されたLinuxカーネルデバッグ環境
 danielbohannon/invoke-dosfuscation
Cmd.exe コマンド難読化ジェネレーター & 検出テストハーネス
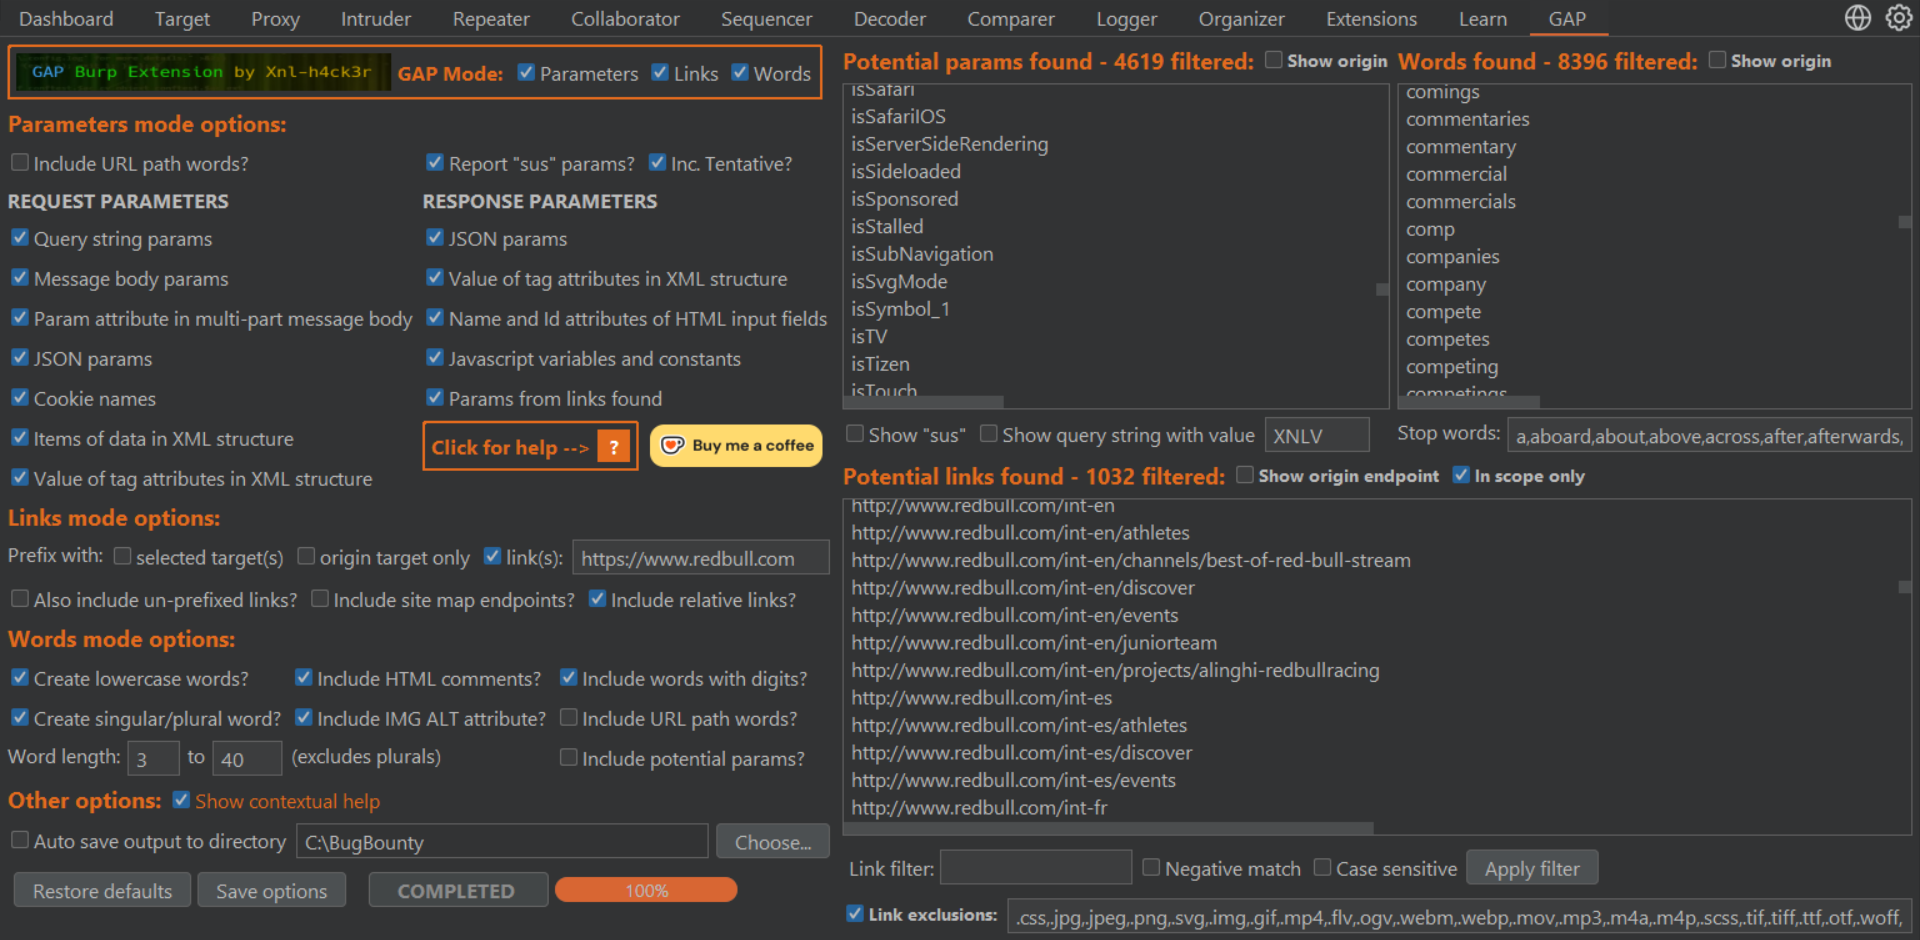 xnl-h4ck3r/gap-burp-extension
潜在的なエンドポイント、パラメータを見つけ、カスタムターゲットワードリストを生成するためのBurp拡張機能
 microsoft/windowsprotocoltestsuites
⭐⭐ SNIA SDCのSMB3 IO Labにぜひご参加ください(2026年9月28日〜10月1日)。今後の相互運用性イベントもご覧ください。
 meliht/mr.sip
VoIPペネトレーションテスターのためのSIPセキュリティ評価フレームワーク。DEFCON、BlackHat、Offzoneで発表済み。
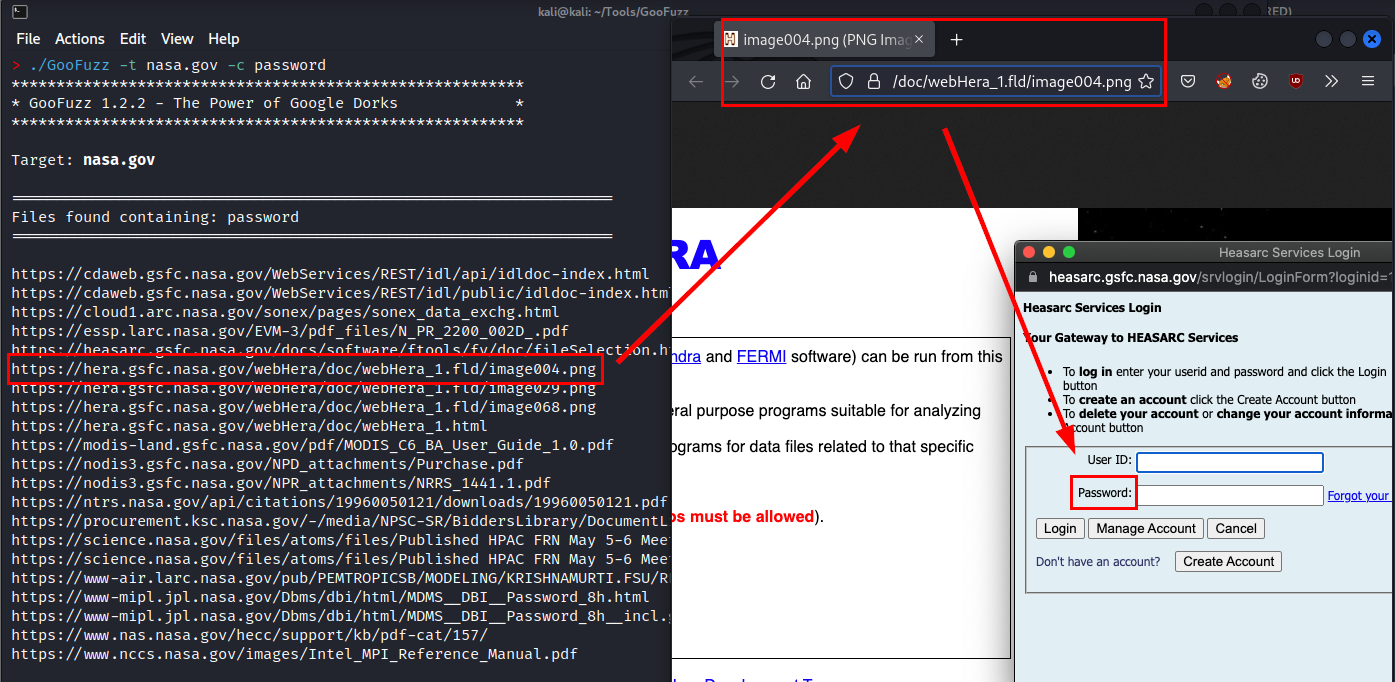 m3n0sd0n4ld/goofuzz
Google Dorkingを活用して、直接サーバーリクエストをせずにディレクトリ、ファイル、サブドメイン、パラメータをステルス列挙するBashベースのファジングツール。
 google/silifuzz
ソフトウェアプロキシからテスト入力を生成してCPU実装をファズし、実際のハードウェア上で実行することで、マイクロアーキテクチャの欠陥やエラータを検出します。
 b2r2-org/b2r2
B2R2はF#で書かれたフルマネージドなバイナリ解析フレームワークです。リバースエンジニアリング、プログラム解析、バイナリレベルの検査のための豊富なアルゴリズム、関数、ツールを提供します。
 hardik05/damn_vulnerable_c_program
一般的な種類の脆弱性に対する脆弱なコードを含むCプログラムの例です。ファジングの概念を示すために使用できます。
 nccgroup/fuzzowski
私たちが使用したいNetwork Protocol Fuzzer
 provos/ironcurtain
自律型AIエージェントのためのセキュア*ランタイム。平易な英語の憲法からポリシーを生成。(*https://ironcurtain.dev)
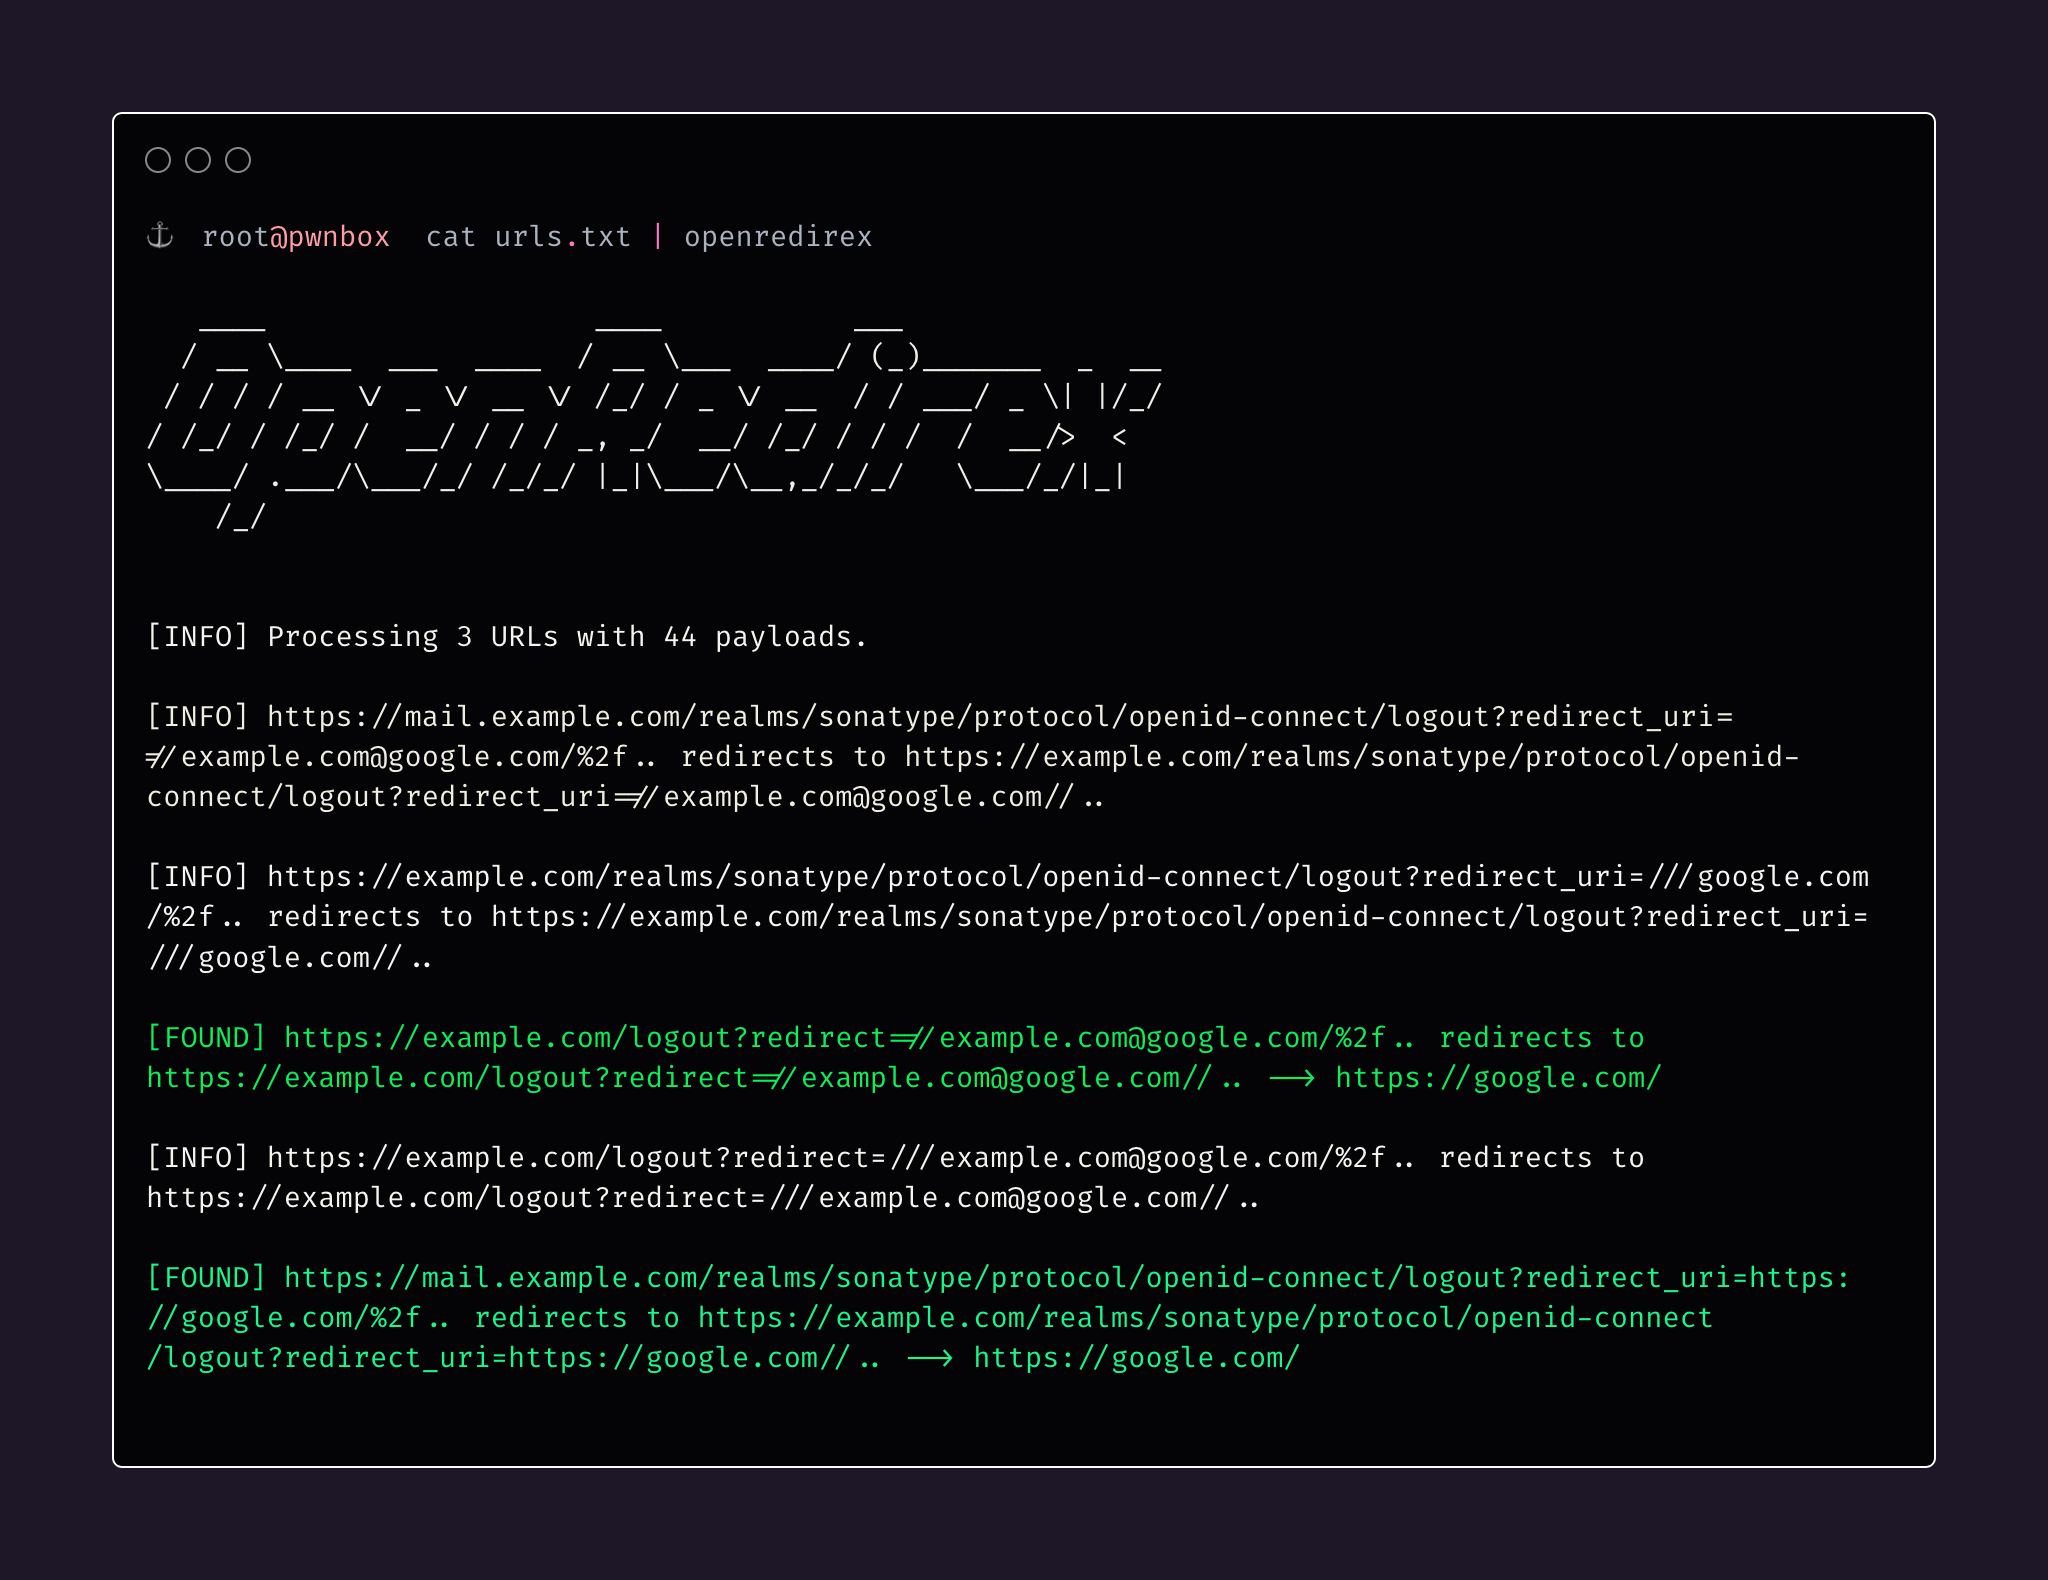 devanshbatham/openredirex
オープンリダイレクトの脆弱性を検出するためのファザー
 overspace-labs/caa
BurpSuiteプラグイン: HTTPパケット解析とファジング辞書生成用。リクエストからパラメータ、パス、ファイルを抽出し、頻度をカウントして、Intruderベースの脆弱性発見のためのペイロードを生成します。








