#1
 cainiao159357/cve-2025-51495
CVE-2025-51495 の概念実証エクスプロイト。Mongoose WebSocket の mg_ws_cb 関数における整数オーバーフローにより、範囲外メモリアクセスと潜在的なリモートコード実行が引き起こされる。
 yang-shun-yu/cve-2023-38545
CVE-2023-38545(curlヒープバッファオーバーフロー)の概念実証エクスプロイト。SOCKS5プロキシとHTTPサーバーを含み、脆弱性をトリガーしてシステムの露出を判断します。
 hoodoer/colonelclustered
Java製のBurpプラグインで、サーバーレスポンスの実際の内容に基づいてレスポンスに対してテキストクラスタリングを実行し、外れ値やグループを特定します。たとえばIntruderの実行結果からなどです。
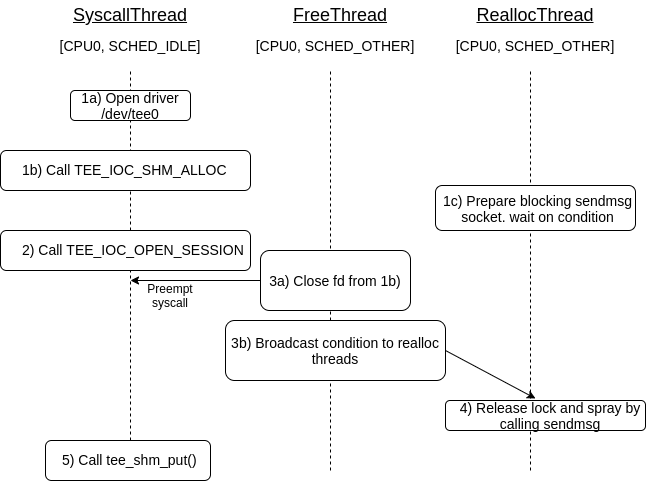 pjlantz/optee-qemu
TEEドライバー(CVE-2021-44733)を悪用するための脆弱なカーネル環境
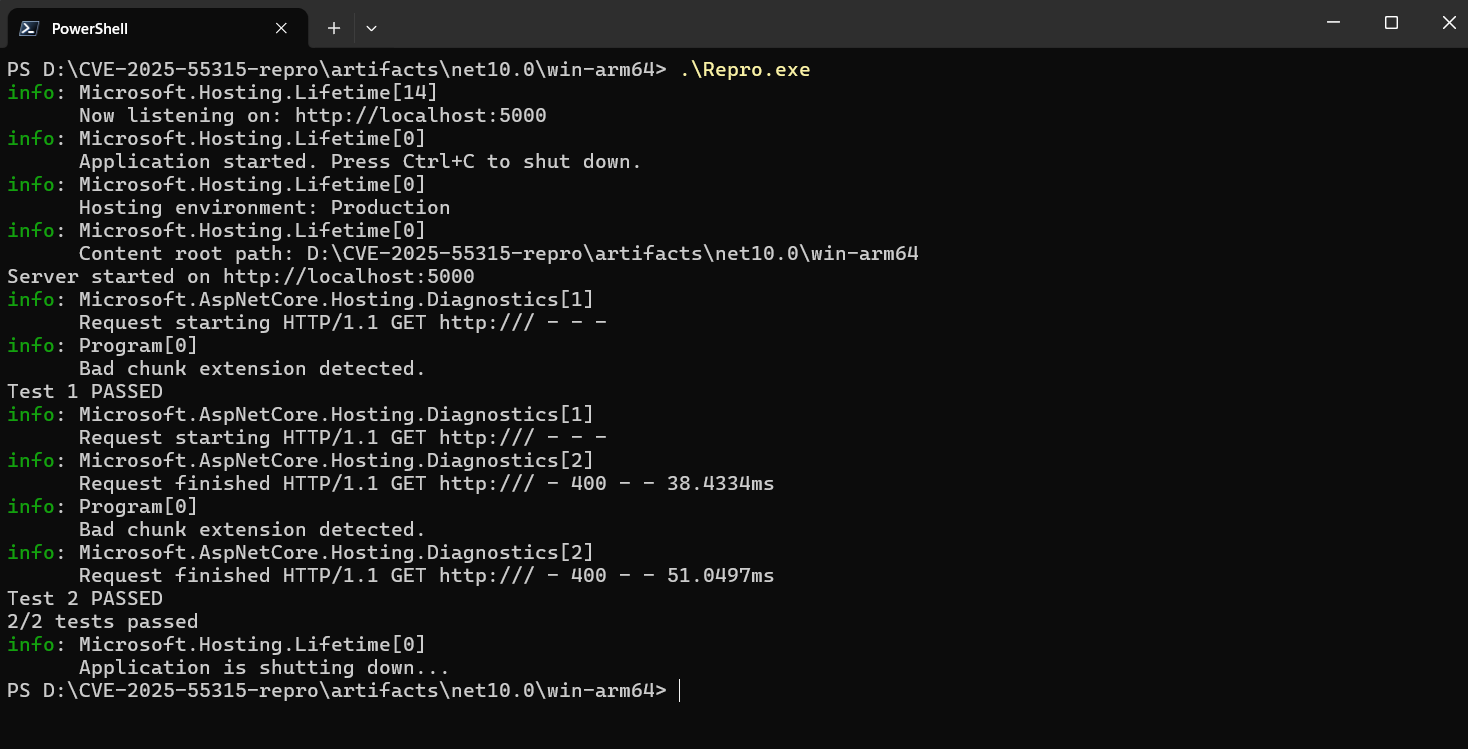 sirredbeard/cve-2025-55315-repro
ASP.NET Core の CVE-2025-55315 を再現するツール。
 mk219533/cve-2010-1205
libpngにおけるバッファオーバーフローのサンプルエクスプロイト
 maherazzouzi/cve-2022-36163
CVE-2022-36163の概念実証エクスプロイト。pdftoroff hovacui 1.1.0 PDFリーダーのフォーマット文字列脆弱性で、巧妙に細工されたpostsaveパラメータを介してローカルサービス拒否と情報開示を示します。
 hyhy100/firefox-angle-cve-2024-0741
ANGLE Translator (aka WebGL Shader Compiler) においてMozillaに報告したOOB書き込み脆弱性のPoC。
 halcy0nic/cves-for-picoc-3.2.2
CVE-2022-44312 から CVE-2022-44321 までの再現ファイル
 96613686/cve-2025-62470
CVE-2025-62470の概念実証。DeviceIoControlを介してCLFS.sysカーネルのバグチェック(PAGE_FAULT_IN_NONPAGED_AREA)をトリガーし、WindowsのBSODを引き起こします。
 0xkol/freebsd-dhclient-poc
FreeBSD dhclientにおけるDHCPオプション119の解析時のヒープベースのバッファオーバーフローの脆弱性(CVE-2020-7461)の再現PoC
 michelleamesquita/cve-2018-16890
CVE-2018-16890
 bishopfox/cve-2022-22274_cve-2023-0656
SonicWall SonicOS のスタックベースのバッファオーバーフロー(CVE-2022-22274、CVE-2023-0656)に対する概念実証エクスプロイトで、細工したHTTPリクエストを介してクラッシュをテストおよびトリガーします。
 jackieya/vitevulscan
CVE-2025-30208 および CVE-2025-31125 に対する脆弱性悪用
 fatmo666/cve-2023-38545-libcurl-socks5-heap-buffer-overflow
CVE-2023-38545 の概念実証エクスプロイト。libcurl の SOCKS5 プロキシハンドシェイクにおけるヒープバッファオーバーフローであり、過度に長いホスト名を含む悪意のある HTTP 301 リダイレクトを介してトリガーされます。
 mhackiori/cve-2021-3156
Baron Samedit 脆弱性の可視化、ファジング、エクスプロイト、パッチ