
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-51495 — CVE-2025-51495 の概念実証エクスプロイト。Mongoose WebSocket の mg_ws_cb 関数における整数オーバーフローにより、範囲外メモリアクセスと潜在的なリモートコード実行が引き起こされる。 | Kitploit
ツール/GitHubGitHub/cainiao159357/cve-2025-51495
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティファジングバイナリエクスプロイト
GitHubcainiao159357/cve-2025-51495

CVE-2025-51495

CVE-2025-51495 の概念実証エクスプロイト。Mongoose WebSocket の mg_ws_cb 関数における整数オーバーフローにより、範囲外メモリアクセスと潜在的なリモートコード実行が引き起こされる。

リポジトリを見る
301年前未レビュー
共有

最新リリースのMongoose(v7.17)に確認されたセキュリティ脆弱性を報告します。問題はWebSocketモジュール、特に着信WebSocketフレームを処理するmg_ws_cb関数に存在します。

この関数は整数オーバーフローに対して脆弱であり、特定の細工された入力によってメモリの範囲外アクセスを引き起こす可能性があります。この状態は、リモート攻撃者によって悪用され、メモリ破損やアプリケーションのクラッシュを引き起こす可能性があります。

ベンダーごとにWebSocketのビジネスロジックの実装が異なるため、この脆弱性はリモートコード実行につながる可能性があります。

詳細:

根本的な脆弱性はmg_ws_cb関数にあります: alt text クライアントから送信された特別に細工されたWebSocketパケットは、この時点でofs=0を設定する可能性があり、ofs-1を計算する際に整数オーバーフローを引き起こし、その結果、recv.bufの長さよりもはるかに大きな値になります。

その後のWebSocket処理関数でこのbufが使用される可能性があり、その長さが実際の長さよりも大きいため、範囲外アクセスやプログラムのクラッシュを引き起こす可能性があります。

脆弱性のトリガー:

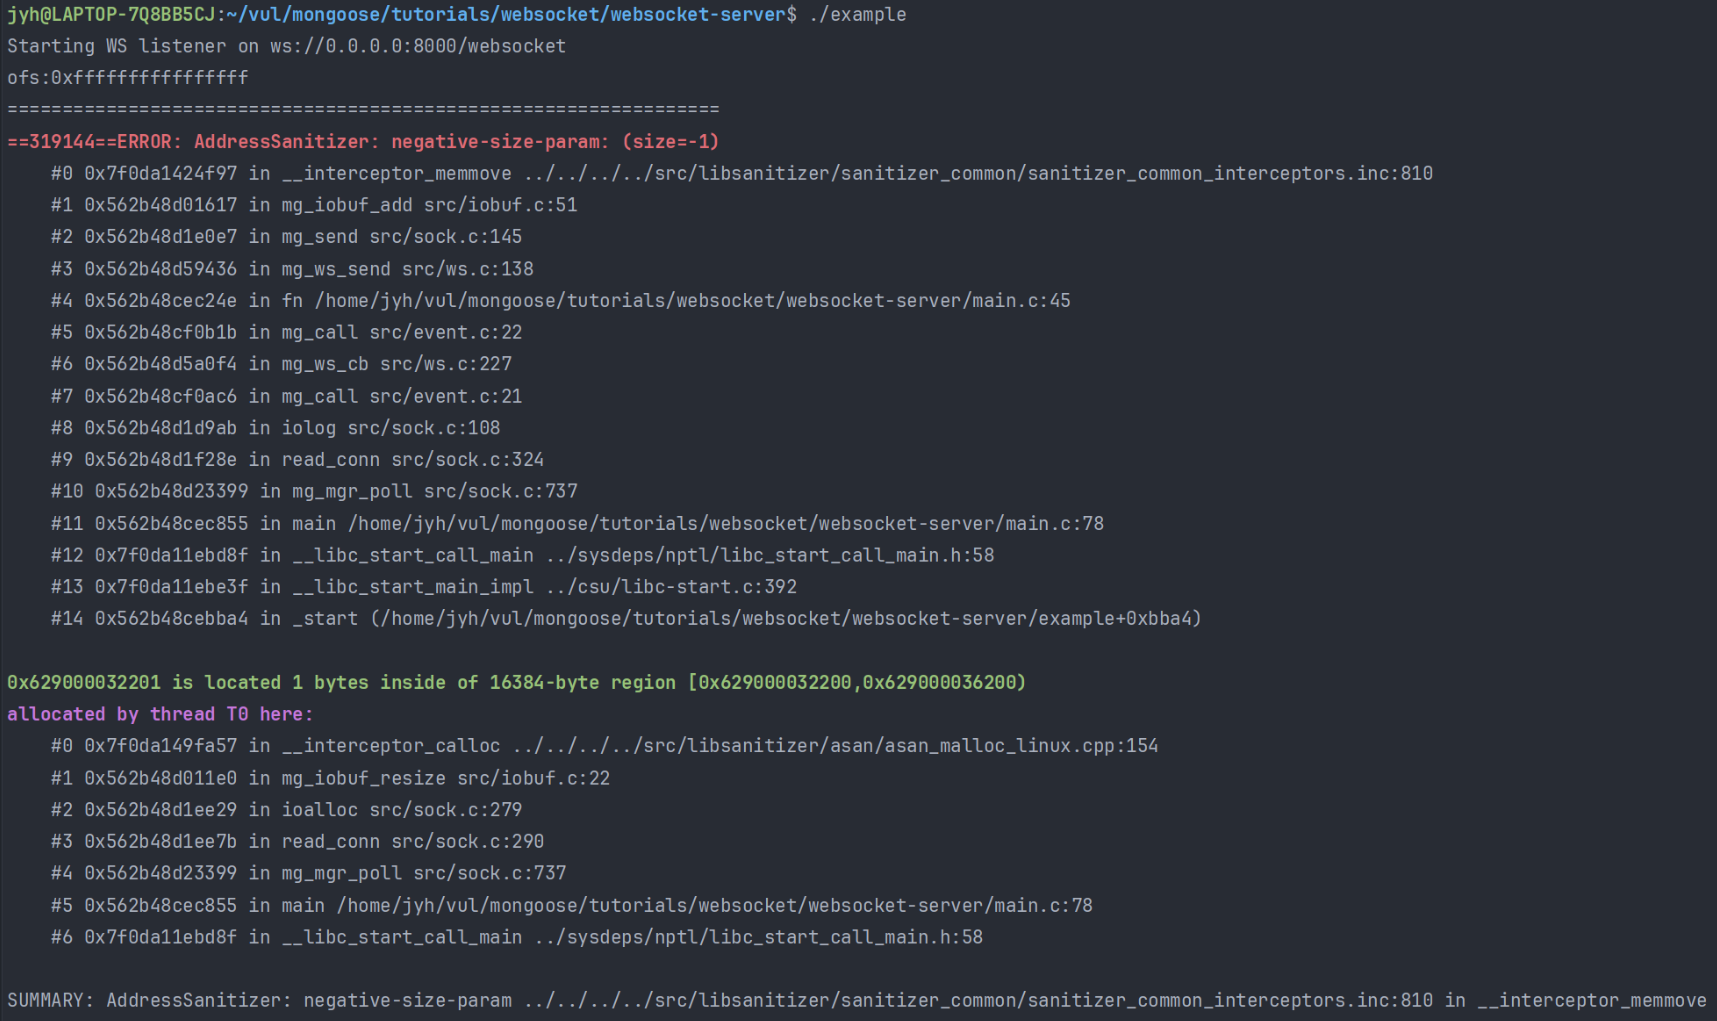
デモンストレーションのため、プロジェクト内の既存のWebSocketサンプル「websocket-server」を選択しました。コンパイル時にASANチェックを追加した以外、コードには一切変更を加えていません。 プログラムを実行し、特定のWebSocketパケットを送信すると、直接クラッシュが発生します。 alt text poc:
クライアントとしてプロジェクト内の既存の「websocket-client」も選択し、リクエスト送信用のmain.cのfn関数内の2つのパラメータのみを変更しました。 alt text 変更したプログラムを実行すると、サーバーがクラッシュします。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






