#1
 eonraider/blackhat-python3
「Black Hat Python」(ジャスティン・サイツ著)のソースコード。コードは完全にPython 3に変換され、PEP8標準に準拠するように再フォーマットされ、非推奨ライブラリの実装に伴う依存関係の問題を排除するためにリファクタリングされています。
 magicsword-io/loldrivers
脆弱性および悪意のあるWindowsドライバのキュレーションデータベース。プロアクティブな脅威ハンティングとインシデントレスポンスのためのYARA、Sigma、ClamAV、Sysmon検出ルールを備えています。
 simsong/bulk_extractor
これは開発ツリーです。本番版のダウンロードは次にあります:
 fabrimagic72/malware-samples
私が管理するいくつかのハニーポットで捕獲されたマルウェアサンプルのコレクション
 fkie-cad/fact_core
ファームウェア解析・比較ツール
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
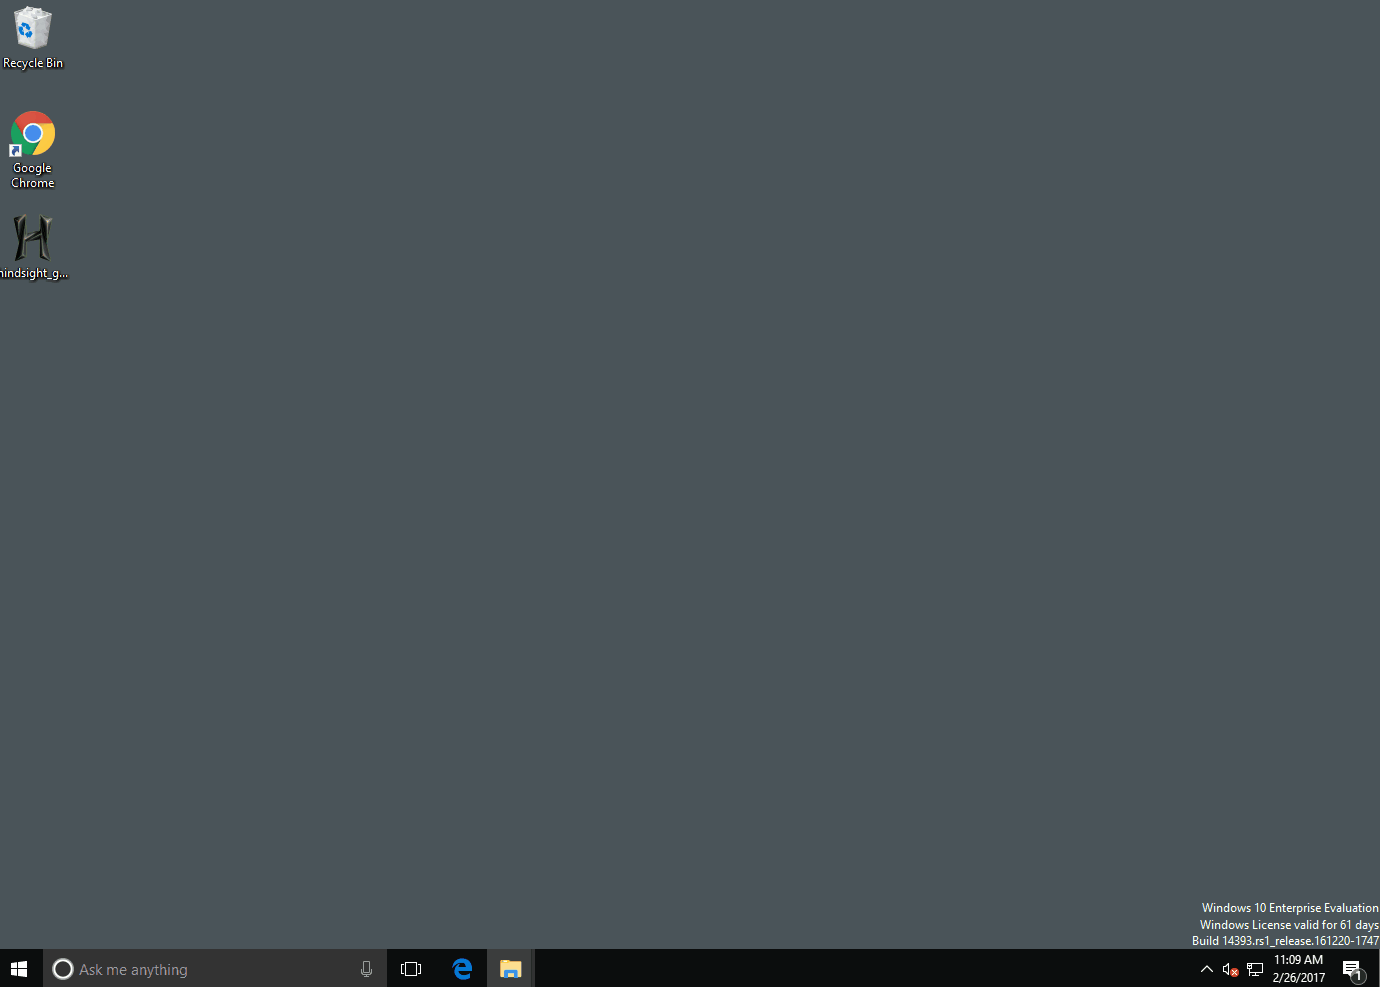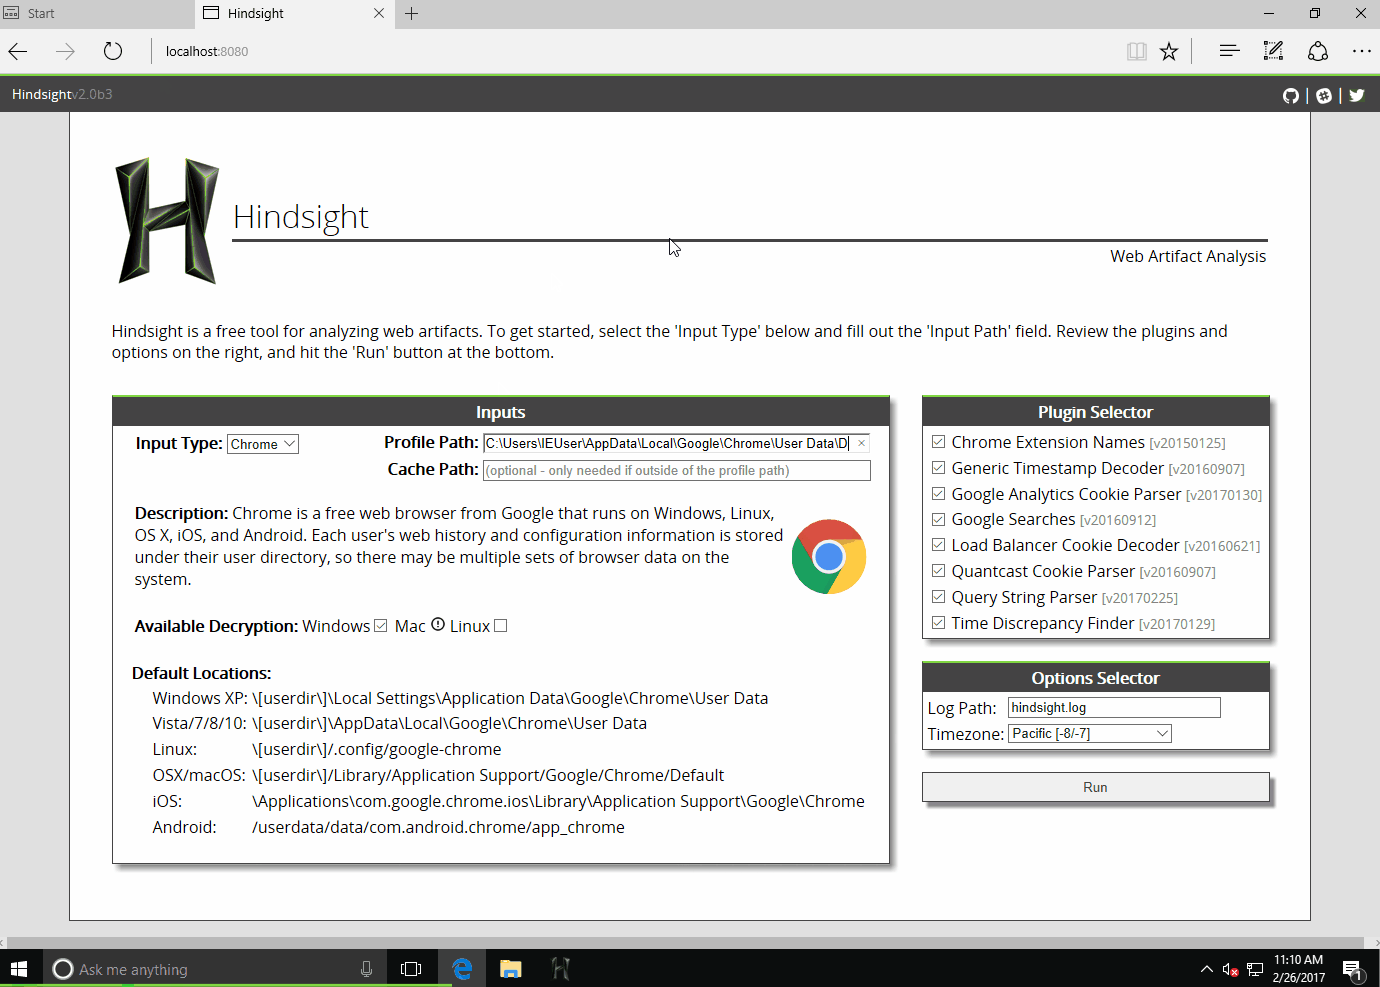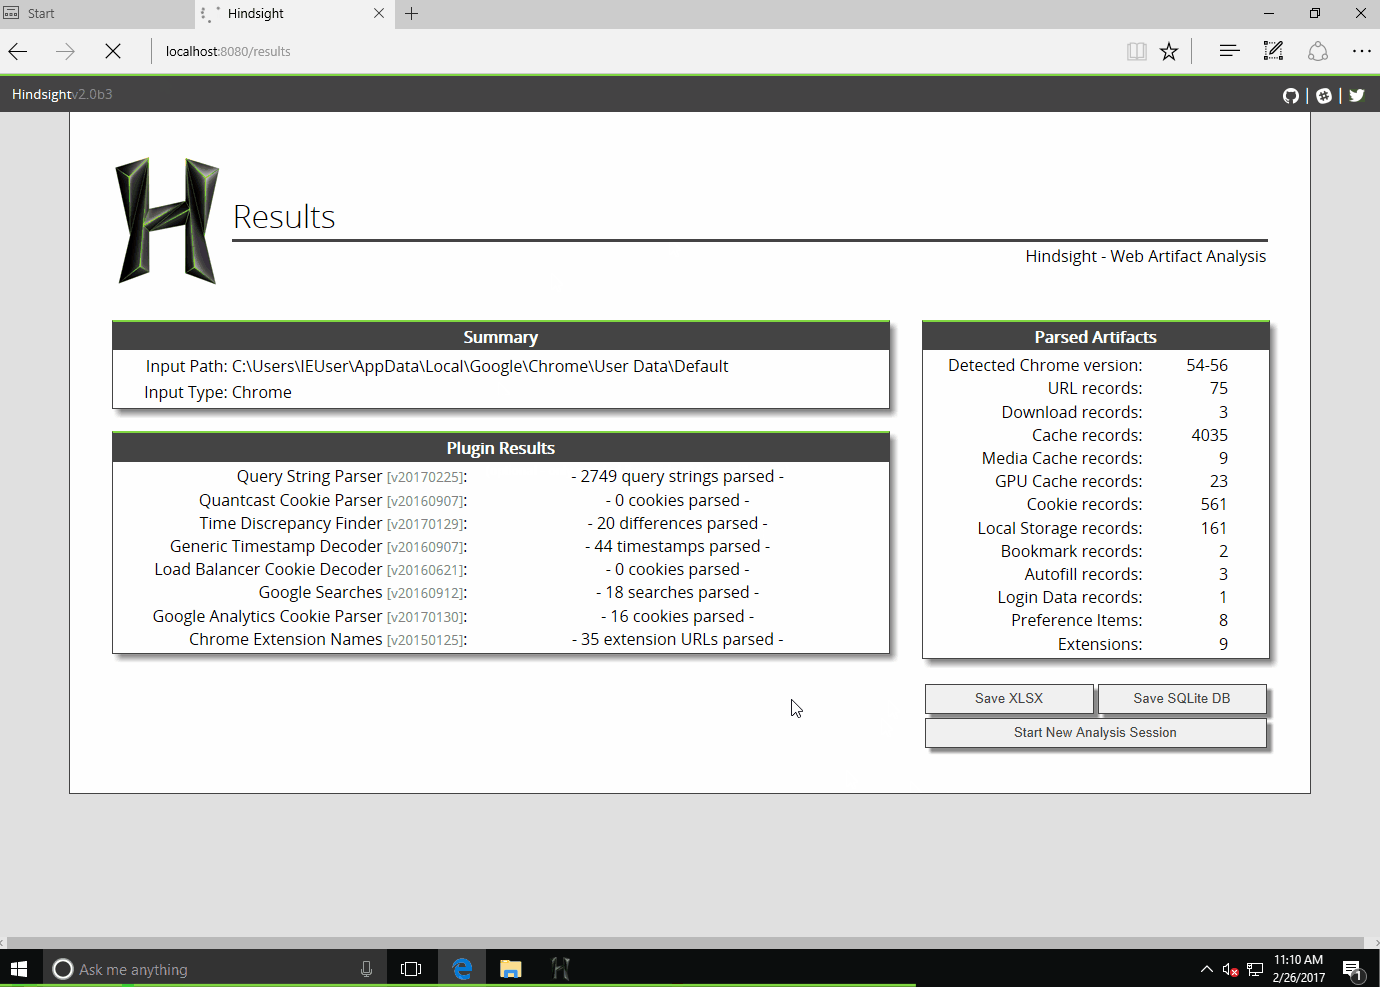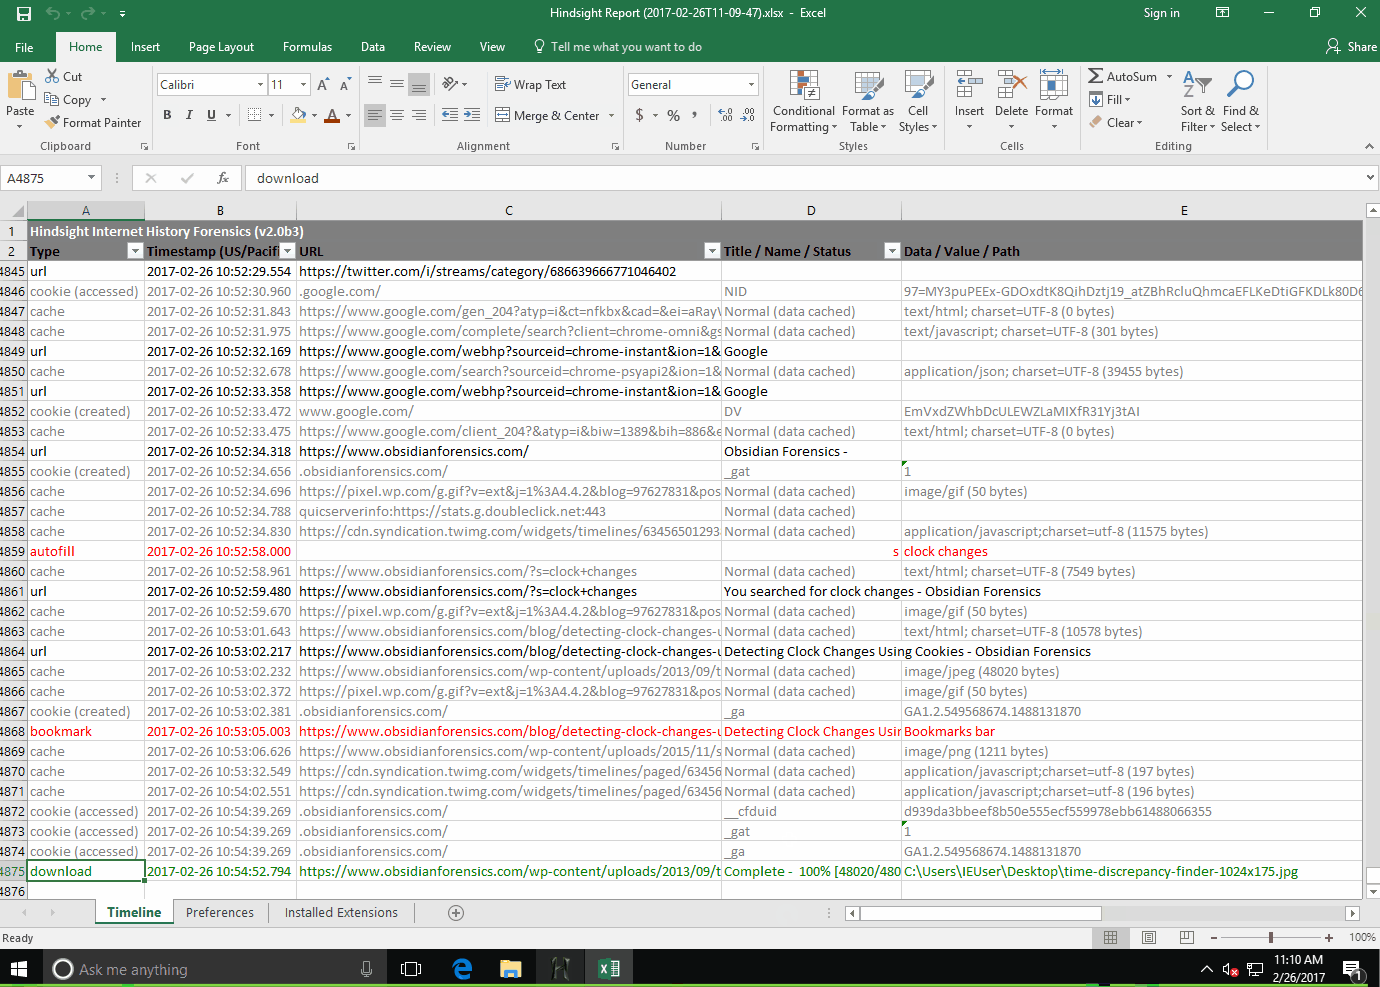 ryandfir/hindsight
Google Chrome、その他のChromiumベースのブラウザ、およびMozilla Firefox向けのブラウザフォレンジックツール
 hasherezade/malware_training_vol1
Windowsマルウェア解析トレーニング用教材(第1巻)

 odedshimon/bruteshark
ネットワーク分析ツール
 nelenkov/android-backup-extractor
Android ADBバックアップ(ICS+)を抽出および再パッケージ化します。暗号化されたアーカイブ、tar変換、およびフォレンジック分析またはデータ復旧のための標準入出力をサポートします。
 kiminewt/pyshark
tshark用のPythonラッパーで、Wiresharkのディセクタを使用したPythonパケット解析を可能にします。
 eonraider/violent-python3
TJ O'Connorの書籍「Violent Python」のソースコード。このコードは完全にPython 3に変換され、PEP8規格に準拠するよう再フォーマットされ、非推奨ライブラリの実装に起因する依存関係の問題を解消するためにリファクタリングされています。
 devploit/awesome-ctf-resources
初心者・経験者向けの Capture The Flag (CTF) フレームワーク、ライブラリ、リソース、ソフトウェアのリスト 🚩

 amnestytech/investigations
アムネスティ・インターナショナルのサイバー調査による侵害指標