#1

 asherdll/r2gopclntabparser
Goバイナリのリバースエンジニアリングを支援するために、gopclntabを解析するradare2スクリプトです。
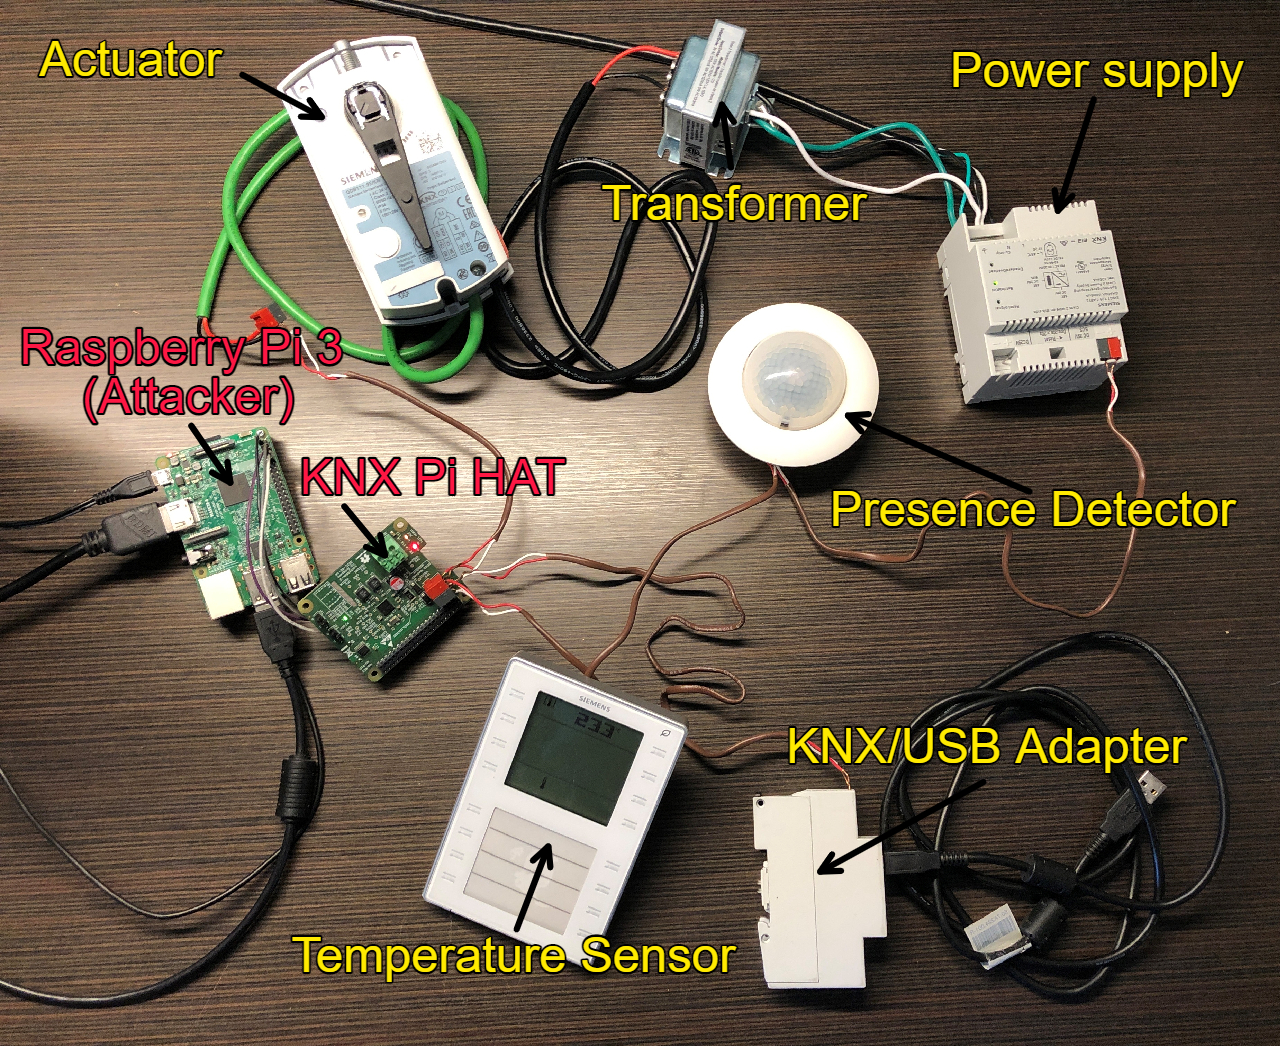 chrism09/knx-bus-dump
TPUARTおよびCalimero Projectスイートを介してKNXバスをリッスンし、パケットのデータをWireshark互換のファイルhexダンプにダンプするツール。
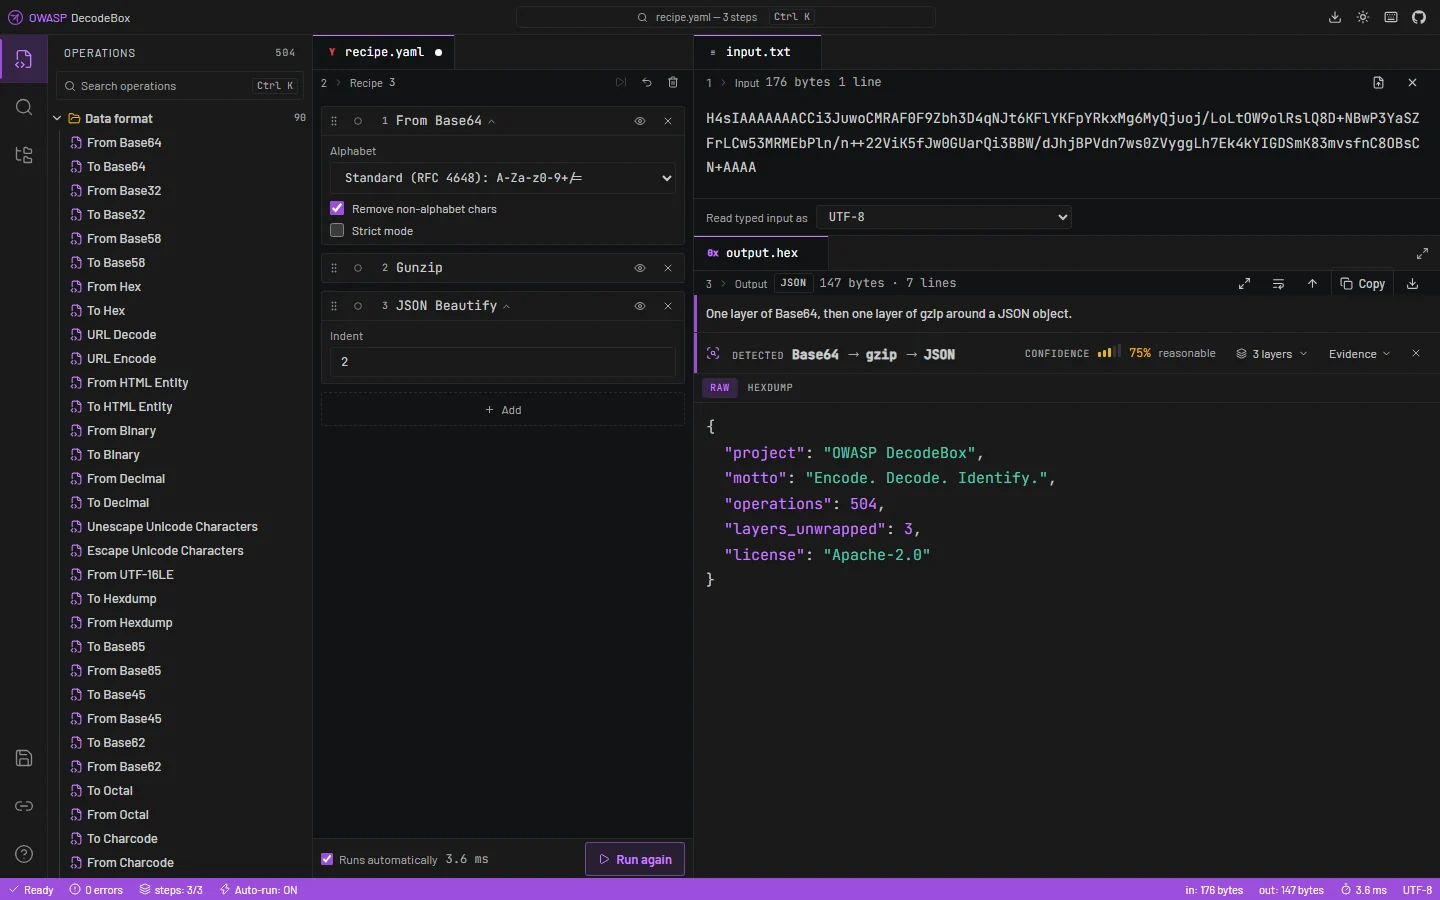 owasp/decodebox
クライアントサイドのワークベンチで、未知または多層化されたデータを自動検出し、再帰的にデコードして分析し、証拠を伴うインジケーターとCWEタグ付きのセキュリティ上の発見事項を抽出します。
 vulnex/bytesrevealer
オンラインリバースエンジニアリングビューア
 rnb-team/loghound
ポストエクスプロイテーション EVTX アナライザ(BloodHound Mapping 用)
 infobyte/wiremax
LuaベースのWiresharkポストディセクタで、Ubiquiti AirMAX/RouterBoard 802.11ベンダーIEを復号・解析し、フィルタ可能なフィールドに変換します。
 ustayready/physical-analyzer-scripts
Cellebrite Physical Analyzer用Pythonスクリプト - 拡張機能でアナリストを支援
 rfxn/cpanel-sessionscribe
CVE-2026-41940 (SessionScribe) 向けの検出、緩和、リバースエンジニアリングツール群: 2026-04-28 に公開された cPanel/WHM の未認証セッション偽造の脆弱性に対応。多層防御に基づくアクティブ緩和シム、ModSec…
 proteqtum/interactive-binary-structures
バイナリ形式とシステムメモリレイアウトのためのインタラクティブなドキュメントとビジュアルリファレンス。
 manishrawat21/soc-automation-lab
Wazuh、N8N、Caldera、Velociraptorを使用したドキュメント化されたSOC自動化ワークフロー
 withsecurelabs/flair
Windowsホストから主要なフォレンジック成果物を半自動で取得するための軽量バッチスクリプト。ネイティブOSツールのみを使用し、インシデント対応とトリアージを支援します。
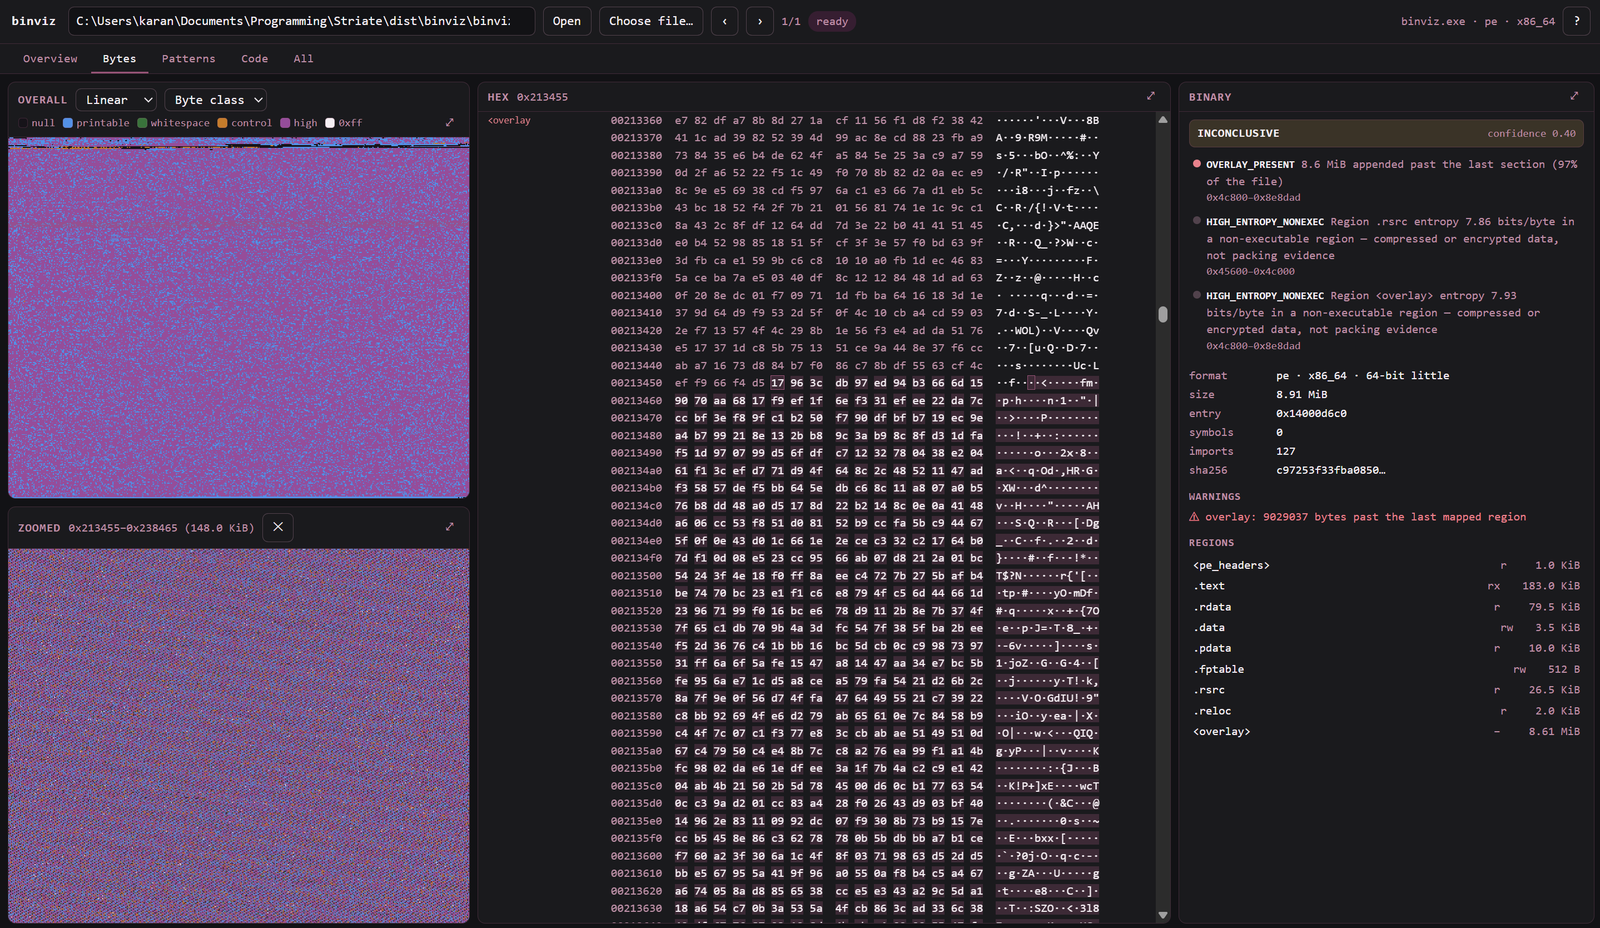 karankantaria/binviz
バイナリ可視化・トリアージツール — 共有アドレス空間モデル上で、エントロピー、バイトクラス、ヒルベルト曲面、ドットプロット、制御フローグラフを統合表示します。
 levilutz/cve-2021-30860
CVE-2021-30860 (FORCEDENTRY) エクスプロイトの痕跡をスキャン
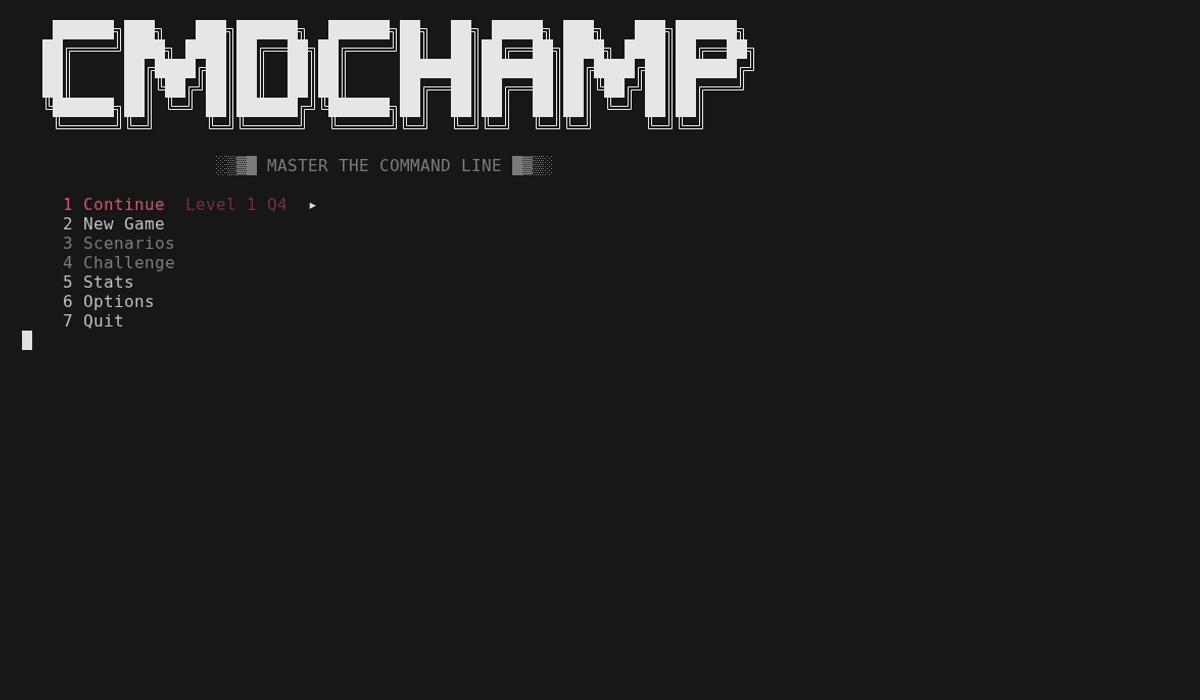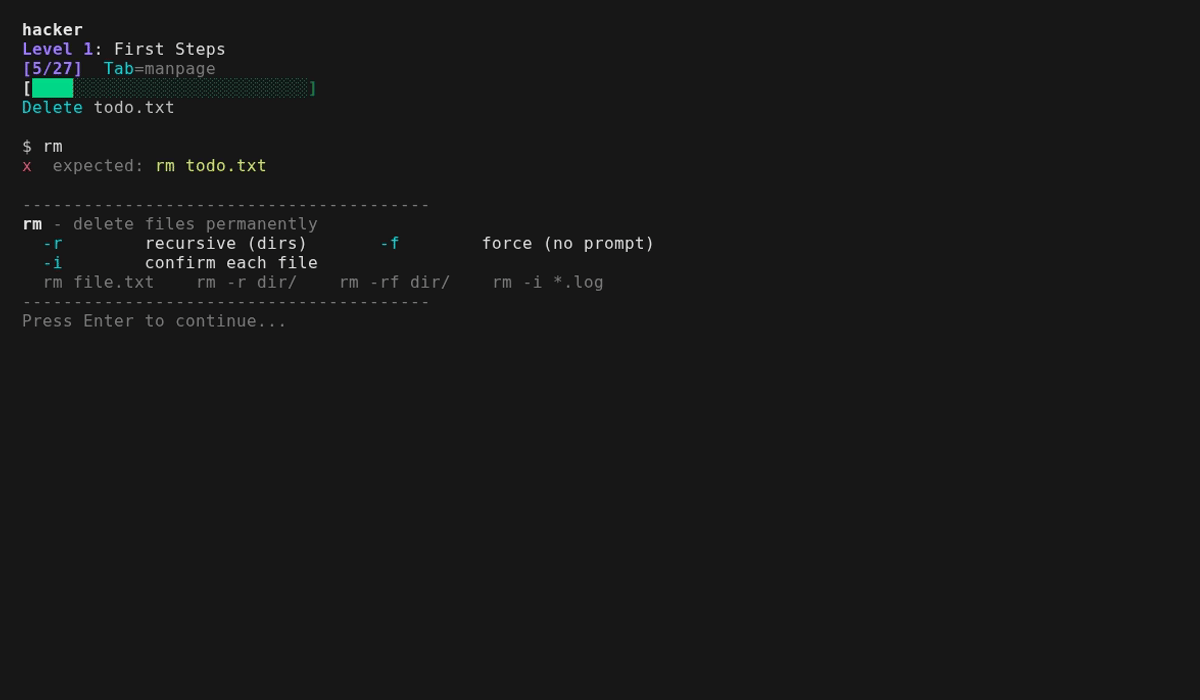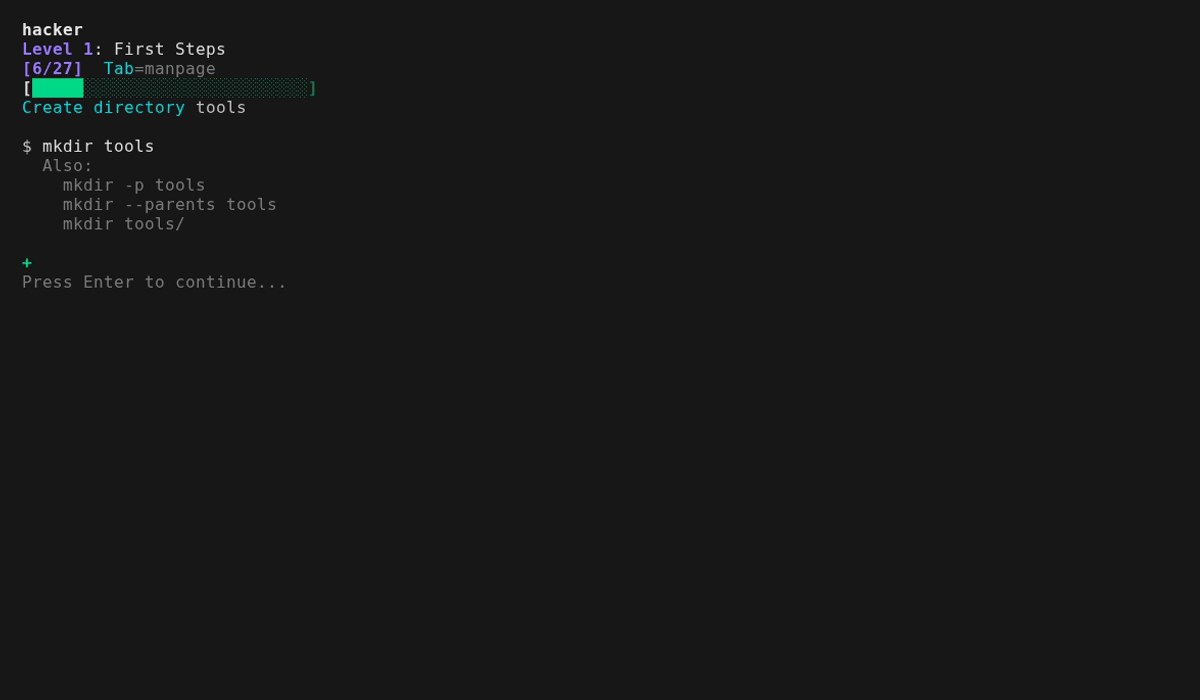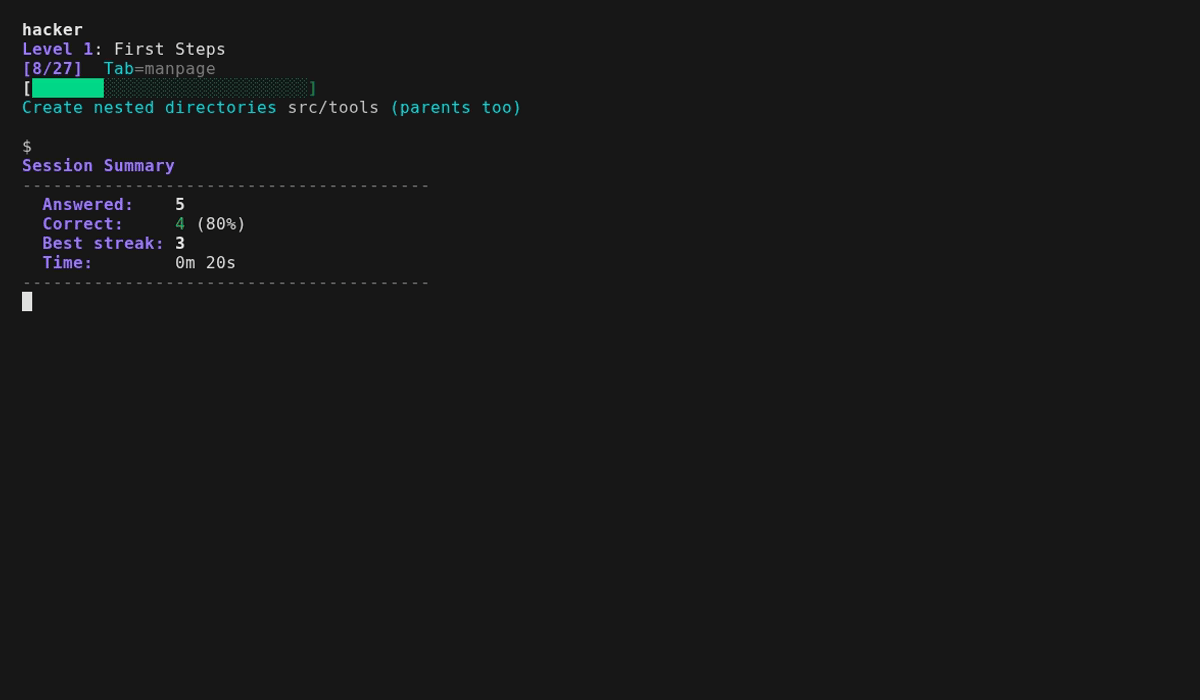 mellen9999/cmdchamp
bash CLI トレーナー — lsから権限昇格までの30レベル
 wrongbaud/spidump
ロジックアナライザのキャプチャからSPIフラッシュイメージを再構築するためのツール
 onapsis/onapsis_cve-2025-31324_scanner_tools
CVE-2025-31324のPythonベースのスキャナー。脆弱なSAP NetWeaver Visual Composerインスタンスを特定し、活発な悪用による侵害の指標を検出。
 forentfraps/pe-signgen
Winbindex を使用して、すべての Windows ビルドの任意のシステム関数に対するユニバーサル署名生成