#1
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 maldev-academy/dumpbrowsersecrets
最新のChromiumベースおよびGeckoベースのブラウザ(Chrome、Microsoft Edge、Firefox、Opera、Opera GX、Vivaldi)から、リフレッシュトークン、Cookie、保存された認証情報、クレジットカード、自動入力エントリ、閲覧履歴、ブックマークなどのブラウ…
 smtimesiwndr/gdid-reversal
マイクロソフトのGlobal Device Identifier (GDID)のリバースエンジニアリング分析。サーバー割り当てのMSA Device PUIDとしての生成、レジストリへの保存、Connected Devices…
 adamkadaban/ctfs
CTF チートシート + 私が参加したセキュリティCTFのいくつかのライトアップ / ファイル
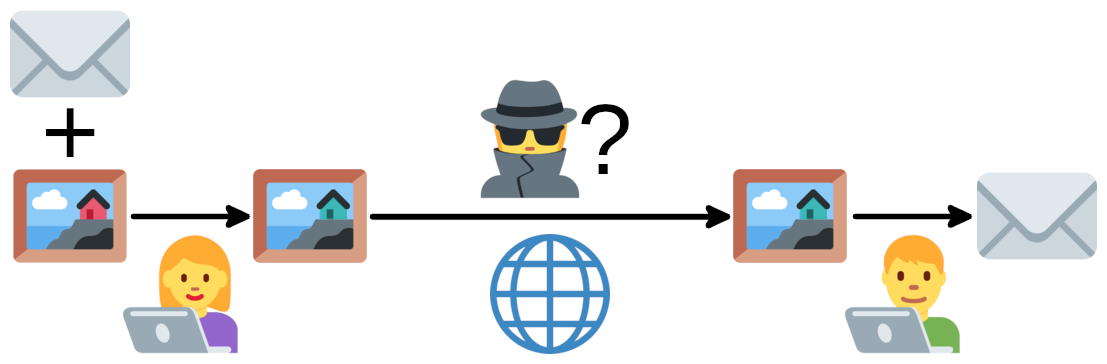 ragibson/steganography
ビットマップ画像(.bmpおよび.png)、WAVサウンドファイル、バイトシーケンスに対応した最下位ビットステガノグラフィ。ビットマップ画像向けのシンプルなLSBステガノ分析(LSB抽出)。
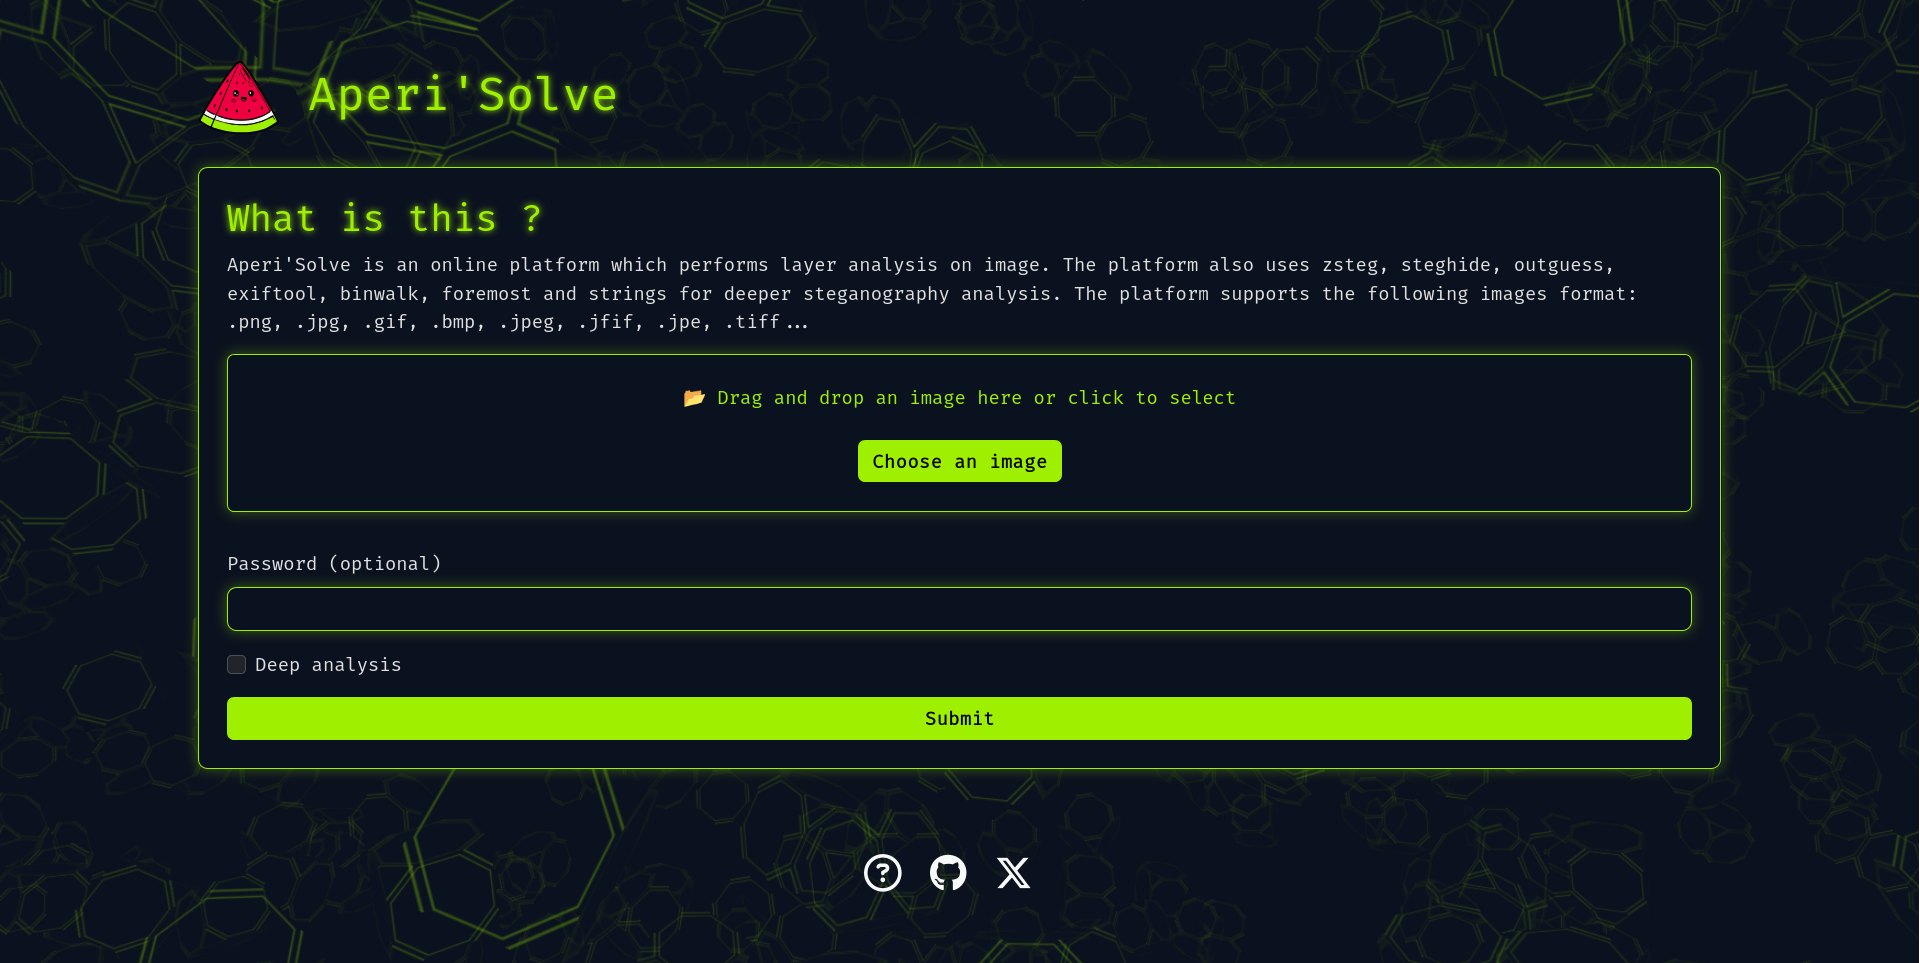 zeecka/aperisolve
自動ステガノアナリシスプラットフォーム。16の並列分析器、ビットレイヤ可視化、CTFやフォレンジック調査のためのアプリ内Wikiを使用して画像内の隠しデータを検出します。
 devploit/awesome-ctf-resources
初心者・経験者向けの Capture The Flag (CTF) フレームワーク、ライブラリ、リソース、ソフトウェアのリスト 🚩
 rawfilejson/awesome-osint-arsenal
OSINT & 偵察ツールキット // 100以上のツール、ワンコマンドインストーラー、SOCMINT、GEOINT、ネットワーク偵察、ダークウェブ、フォレンジックなど
 dfir-dd/dfir-toolkit
Windowsアーティファクトのフォレンジック調査用CLIツール
 nowsecure/android-forensics
オープンソースのAndroidフォレンジックアプリとフレームワーク
 cuckoosandbox/cuckoo
Cuckoo Sandboxは、自動化された動的マルウェア解析システムです。
 deadbits/yara-rules
個別の研究から収集されたYARAシグネチャのコレクション
 soteria-security/hafnium-ioc
CVE-2021-26855、CVE-2021-26857、CVE-2021-26858、CVE-2021-26865 の悪用の痕跡を特定するための PowerShell スクリプト