
 #1
ファームウェア抽出、展開、エミュレーション、脆弱性発見、バイナリ解析ツール。
Kitploit おすすめ

 themalwareguardian/cve-2026-79298
Howyar SysReturnのIA-32ブートパスにおける不完全なUEFI Secure Bootバイパス修正であるCVE-2026-79298を文書化したリサーチリポジトリ。リバースエンジニアリングとPoC資料を含む。
 imnot-ye/cve-2019-17147
CVE-2019-17147(TP-Link TL-WR841N ルーターのスタックバッファオーバーフロー)の包括的なリバースエンジニアリングおよび悪用。ファームウェア解析、ハードウェアデバッグ、および認証なしリモートコード実行(RCE)のためのステージ化されたシェルコードインジェクションエクスプロ…
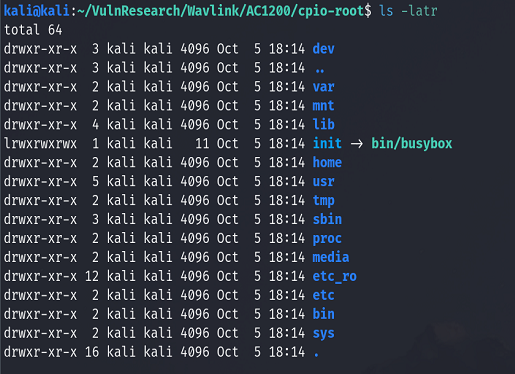 l41kaa/cve-2024-48705
ファームウェアバージョン M32A3_V1410_230602 および M32A3_V1410_240222 の Wavlink AC1200 は、パスワードリセット中に認証後コマンドインジェクションの脆弱性があります。この脆弱性は、"adm.cgi" バイナリの "set_sys_adm"…
 lukejenkins/cve-2022-24693
CVE-2022-24693のドキュメントと再現手順:Baicells Nova436QおよびNeutrino 430ファームウェアにおけるハードコードされた認証情報。これにより、リモートSSHアクセスと権限昇格が可能になります。
 zychen027/cve-2026-43499_hw-clt-al01
boot.imgからデバイスごとのカーネルオフセットを生成し、CVE-2026-43499 Android arm64 ローカル権限昇格を悪用するためのプリロードライブラリをコンパイルします。
 plunder707/attestos
TPMブート認証レイヤーを備えたBazzite。作業中:ビルドは未検証、UKIメカニズムは未解決。仕様:github.com/plunder707/attested-gaming
 danyw24/zyxel-p870hn-hardware-hacking
むき出しのPCBからrootまで: UART経由でZyXEL P-870HN (BCM6368) をハードウェアハッキング — CVE-2025-0890 + CVE-2024-40891、自分のハードウェア上で。
 hunt-benito/the-key-ships-with-the-lock-cve-2026-82876-phison-s11-ssd-firmware-signature-bypass
ファームウェア署名検証バイパスを実証する概念実証で、Phison S11 SSDにおいて、攻撃者が独自のRSAモジュラスを埋め込むことで改変したファームウェアに再署名できるようにするものです。
 infobyte/nec_aterm_tools
NEC AtermルーターのファームウェアイメージとQRコードからハードウェアランダムキーを抽出して、シェルアクセスを得るための有効なパスワードを生成します。
 themalwareguardian/cve-2025-4275
CVE-2025-4275(Hydr0ph0bia)の分析と悪用。これはSecure Bootの信頼チェーンの弱点であり、ファームウェア変数を利用して攻撃者が制御する証明書を導入し、後続のブートコンポーネントから信頼させるものです。
 themalwareguardian/cve-2022-34303
CryptoPro署名のUEFI Shellを悪用したCVE-2022-34303 Secure Bootバイパスを実演し、mmコマンドでgSecurity2を無効化して未署名のUEFIアプリケーションをロードします。
 hunt-benito/go-without-bounds-cve-2026-67822-stack-overflow-in-tenda-w6-s-wifissidset
Tenda W6-S /goform/wifiSSIDset における CVE-2026-67822 スタックオーバーフローの PoC: DoS 再現ツール、QEMU MIPS シム、および概念的な RCE ペイロードのスケルトン。
 zwclose/cve-2021-26258
CVE-2021-26258 用のファイルとツール
 kemrec/cve-2025-0324-axis-vapix-privesc
CVE-2025-0325の根本原因分析および安全ゲート付き検証ツール。AXIS OS VAPIXの権限昇格の脆弱性であり、細工されたHostヘッダーを介して認証済みユーザーが管理者権限を取得できる問題です。
 themalwareguardian/cve-2022-34302
CVE-2022-34302を実演します。これはNew Horizon Datasys署名済みブートローダーを介したSecure Bootバイパスであり、その組み込みカスタムPE/COFFローダーが未署名のUEFIアプリケーションを実行します。
 gadorach/vankyo-s30-bootloader-unlock
Vankyo MatrixPad S30(Unisoc SC9863A)— CVE-2022-38694 FDL1方式によるブートローダーアンロック
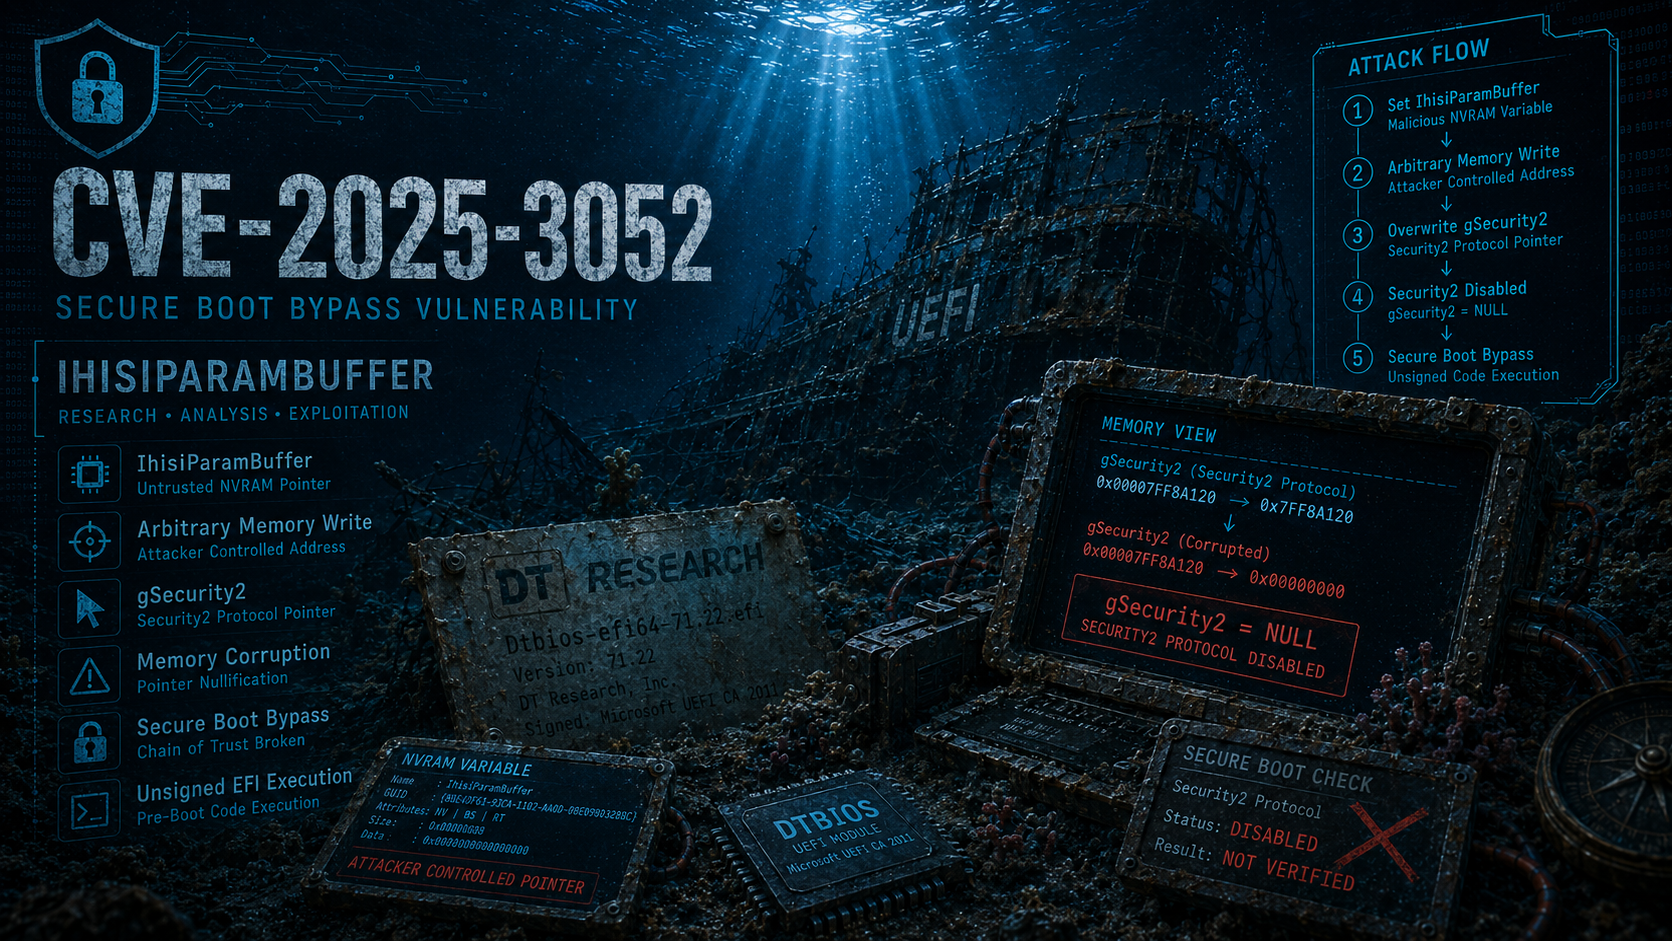 themalwareguardian/cve-2025-3052
CVE-2025-3052の調査。これはInsydeファームウェアの脆弱性で、セキュリティ上重要なポインタを変更できる任意書き込みプリミティブを露呈する。
 poxsky/cve-2026-38577
ハードコードされたルート認証情報(admin/system)がTenda HG21 XPONモデムのファームウェアに存在することを実証する概念実証であり、telnetまたはFTPを介した不正なルートアクセスを可能にします。








