#1
 ejfkdev/reyee_decrypt
Ruijie ReyeeOSファームウェア(v1/v2)と暗号化された設定バックアップを復号し、平文パスワードを復元します
 innotecsystem/device-reversing
このリポジトリには、デバイスのリバースエンジニアリングに関するwrite-upが含まれています。
 badnack/d_link_880_bug
CVE-2017-14948(D-Link 880 ファームウェア向け)
 adrihd/shiningappmask-reverseengineering
Shining App Maskのリバースエンジニアリング
 jm00nj/hpe-aruba-aos8-vulnerabilities
ArubaOS 8.13.2.0 の事前認証攻撃面の調査。XXE+SSRF、ICMP リフレクション、バッファオーバーリード、ハードコードされた認証情報 — すべて HPE Bugcrowd に提出済みで、N/A と判定されました。修正は提供されていません。
 watchtowrlabs/ivantiinitrddecryptor
Ivantiデバイスのinitrdイメージを復号化するためのツール。カーネルのbzImageをリバースエンジニアリングし、埋め込まれたAESキーを特定して使用します。
 umbertodellamonica/linksys-wrt54gl-exploitation
はんだからシェルへ: Linksys WRT54GLルーターの完全ハードウェアエクスプロイト (CVE-2022-43973)
 minanagehsalalma/cve-2021-21735-zte-zxhn-h168n-admin-compromise
CVE-2021-21735 解説: ZTE ZXHN H168N V3.5 のウィザードページ情報漏えい、ファームウェアルーティングの欠陥、および露出したPPPoE/WLANデータから完全な管理者権限の侵害に至る経路。
 d6fault/cve-2026-95675
Python PoCは、D-Link DAP-1360 RevBファームウェアにおける未認証のrootコマンドインジェクションであるCVE-2026-95675を、ハードコードされた認証バイパスとformSystemCheckハンドラーを介して悪用するものです。
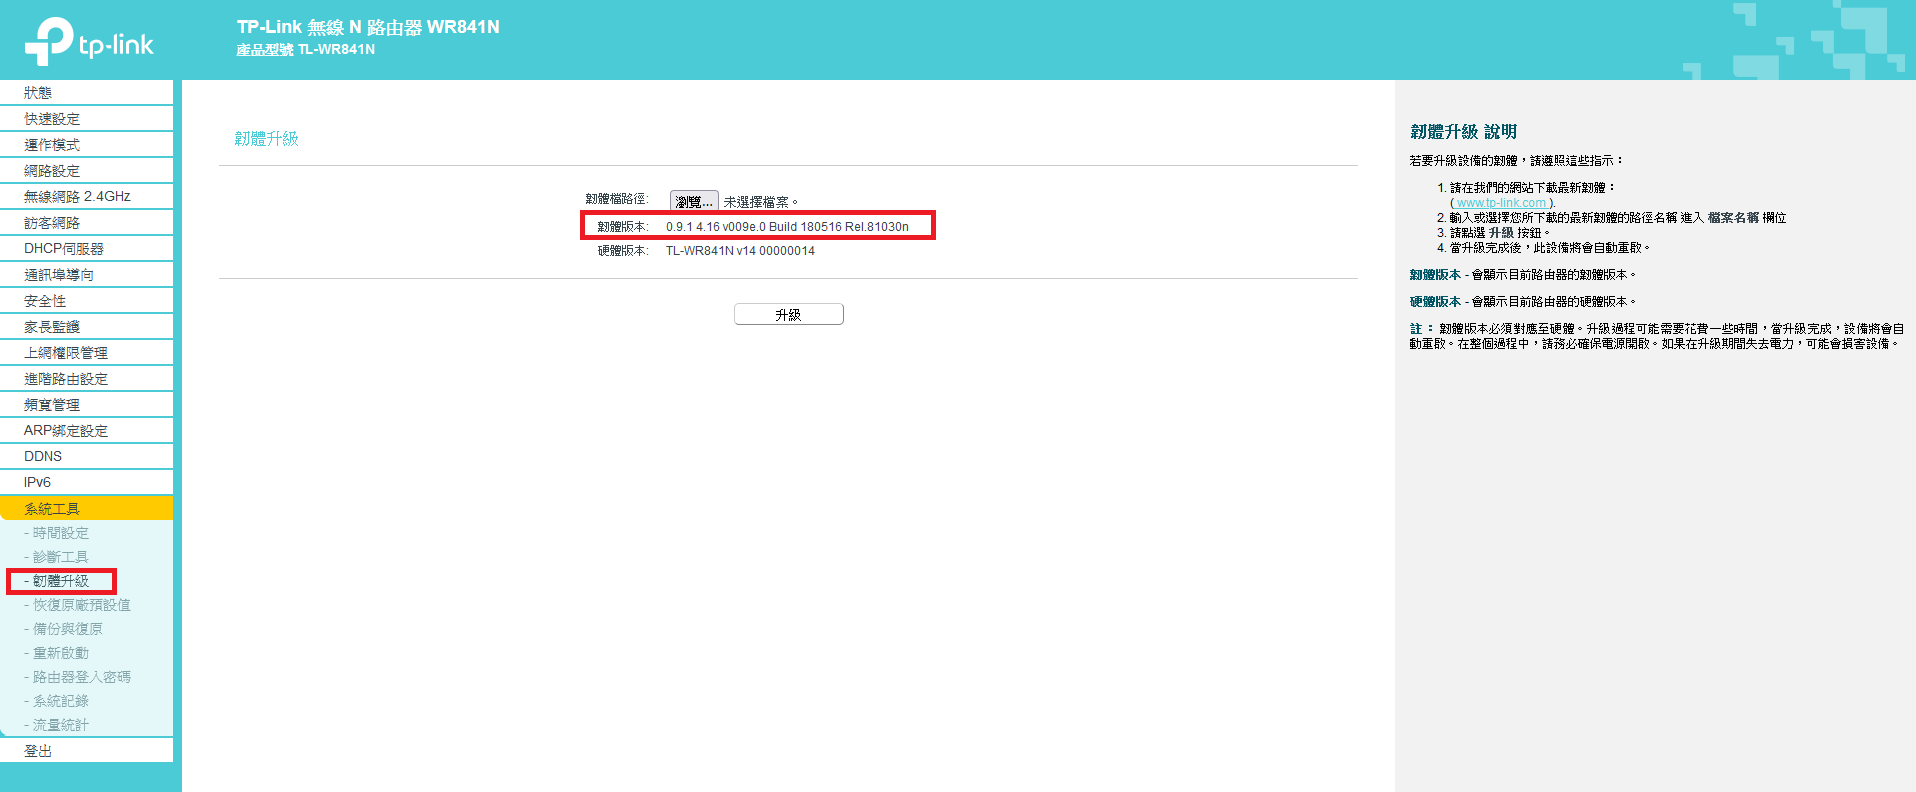 drmnsamoliu/cve-2019-17147_practice_material
このリポジトリには、CVE-2019-17147 に対して脆弱なファームウェアバージョンのダンプされたフラッシュパーティションと、WR841N ルーターのダウングレードおよびデバッグに役立つバイナリが含まれています。
 4d000/tenda-f3-v4
CVE-2020-35391を悪用してTenda F3 V3/V4ルーター上で設定、flash、syslogファイルの不正なダウンロードを可能にするPythonスクリプト。
 killvxk/cve-2021-3972
CVE-2021-3972の概念実証エクスプロイト。UEFIファームウェア変数の操作により、セキュアブートを無効化し、レガシーブート設定を変更することを実証します。
 jaarden/cve-2024-22894
CVE-2024-22894の概念実証エクスプロイト。Alpha Innotec/Novelanヒートポンプファームウェアから3DES暗号化されたルートパスワードを抽出し、脆弱なIoTデバイスへのSSHアクセスを可能にします。
 bugprove/cve-2023-31070
CVE-2023-31070 Broadcom BCM47xx SDK スラブ境界外書き込み PoC
 themalwareguardian/uefi-security-research-howyar-sysreturn-netcopy
Howyar SysReturn NetCopyのCVE-2024-7344後の分析 - リバースエンジニアリングノート、脆弱なバイナリ、ベンダーとのやり取り、およびCVE-2026-79298(BOOTia32.efi内のRxPEカスタムPEローダーを介したIA-32 Secure…
 tony102741/cve-2026-15469
CVE-2026-15469の勧告と技術分析:TP-Link DecoルーターにおけるハードコードされたRSA-512メッシュグループ秘密鍵に関するもので、根本原因、影響、および防御的研究のためのPoC手法を含みます。
 nccgroup/powerg-tools
PowerG無線プロトコルのリバースエンジニアリングおよび操作のためのツール