#1
 mindcrypt/powerglot
Powerglotは、ポリグロットを使用して攻撃的なPowerShellスクリプトをエンコードします。ステゴマルウェア、権限昇格、ラテラルムーブメント、リバースシェルなどに有用な攻撃的セキュリティツールです。
 cbayet/exploit-cve-2017-6008
CVE-2017-6008のエクスプロイト。カーネルプールバッファオーバーフローによる特権昇格。
 turtlearm/cve-2023-0179-poc
CVE-2023-0179 のエクスプロイト。Linux nftables サブシステムにおけるスタックバッファオーバーフローを利用し、modprobe_path の上書きを介して非特権ユーザーから root へのローカル権限昇格を可能にします。
 redlectroid/overthruster
Arduino用のHID攻撃ペイロードジェネレーター
 jas502n/cve-2019-1388
CVE-2019-1388 UAC権限昇格 (nt authority\system)
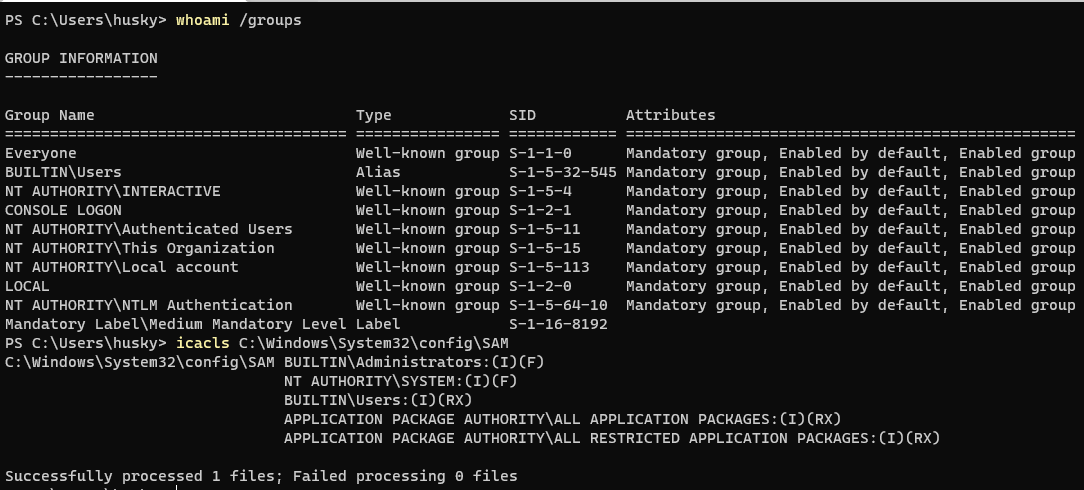 huskyhacks/shadowsteal
CVE-2021-36934、SeriousSAM ローカル特権昇格を悪用するための純粋な Nim 実装
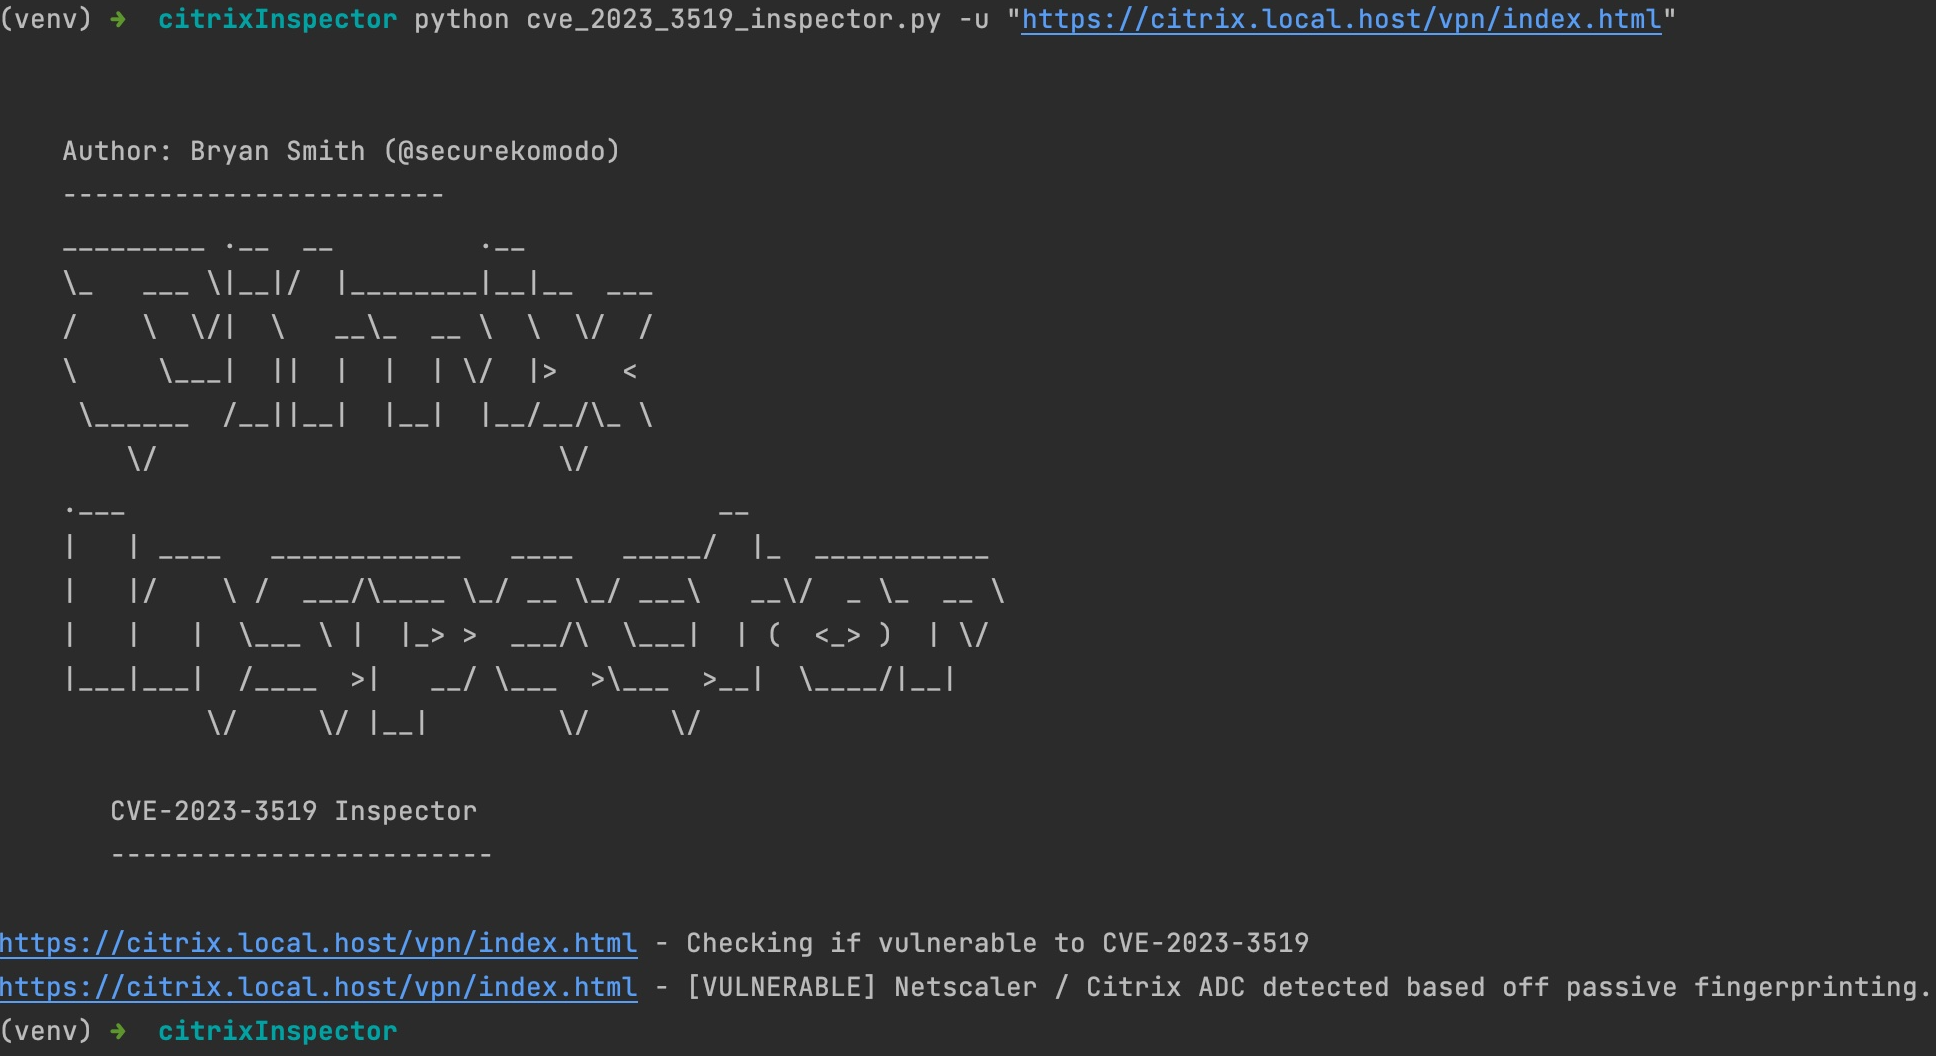 securekomodo/citrixinspector
Citrix ADC / NetScaler ADC & Gateway のビルドをパッシブにフィンガープリントし、既知の CVE — CVE-2023-3519、CitrixBleed 2/3、CVE-2026-8452、および CVE-2026-88771/88772 (KEV) —…
 greymd/cve-2017-1000117
CVE-2017-1000117 のデモンストレーション:悪意のあるサブモジュールの再帰的クローンによって引き起こされる Git の脆弱性であり、任意のコマンド実行を引き起こします。
 jacob-baines/concealed_position
独自のプリンタドライバを使用した特権昇格ツール
 csenox/cve-2022-2992
GitlabにおけるGitHubインポートを介した認証付きリモートコマンド実行
 bp2008/dahualoginbypass
CVE-2021-33044およびCVE-2021-33045の脆弱性を利用して、認証なしでDahuaカメラにログインするChrome拡張機能。
 codewhitesec/lastenzug
PIC、WebSocket、アセンブリレベルでの静的難読化を活用したSocks4aプロキシ
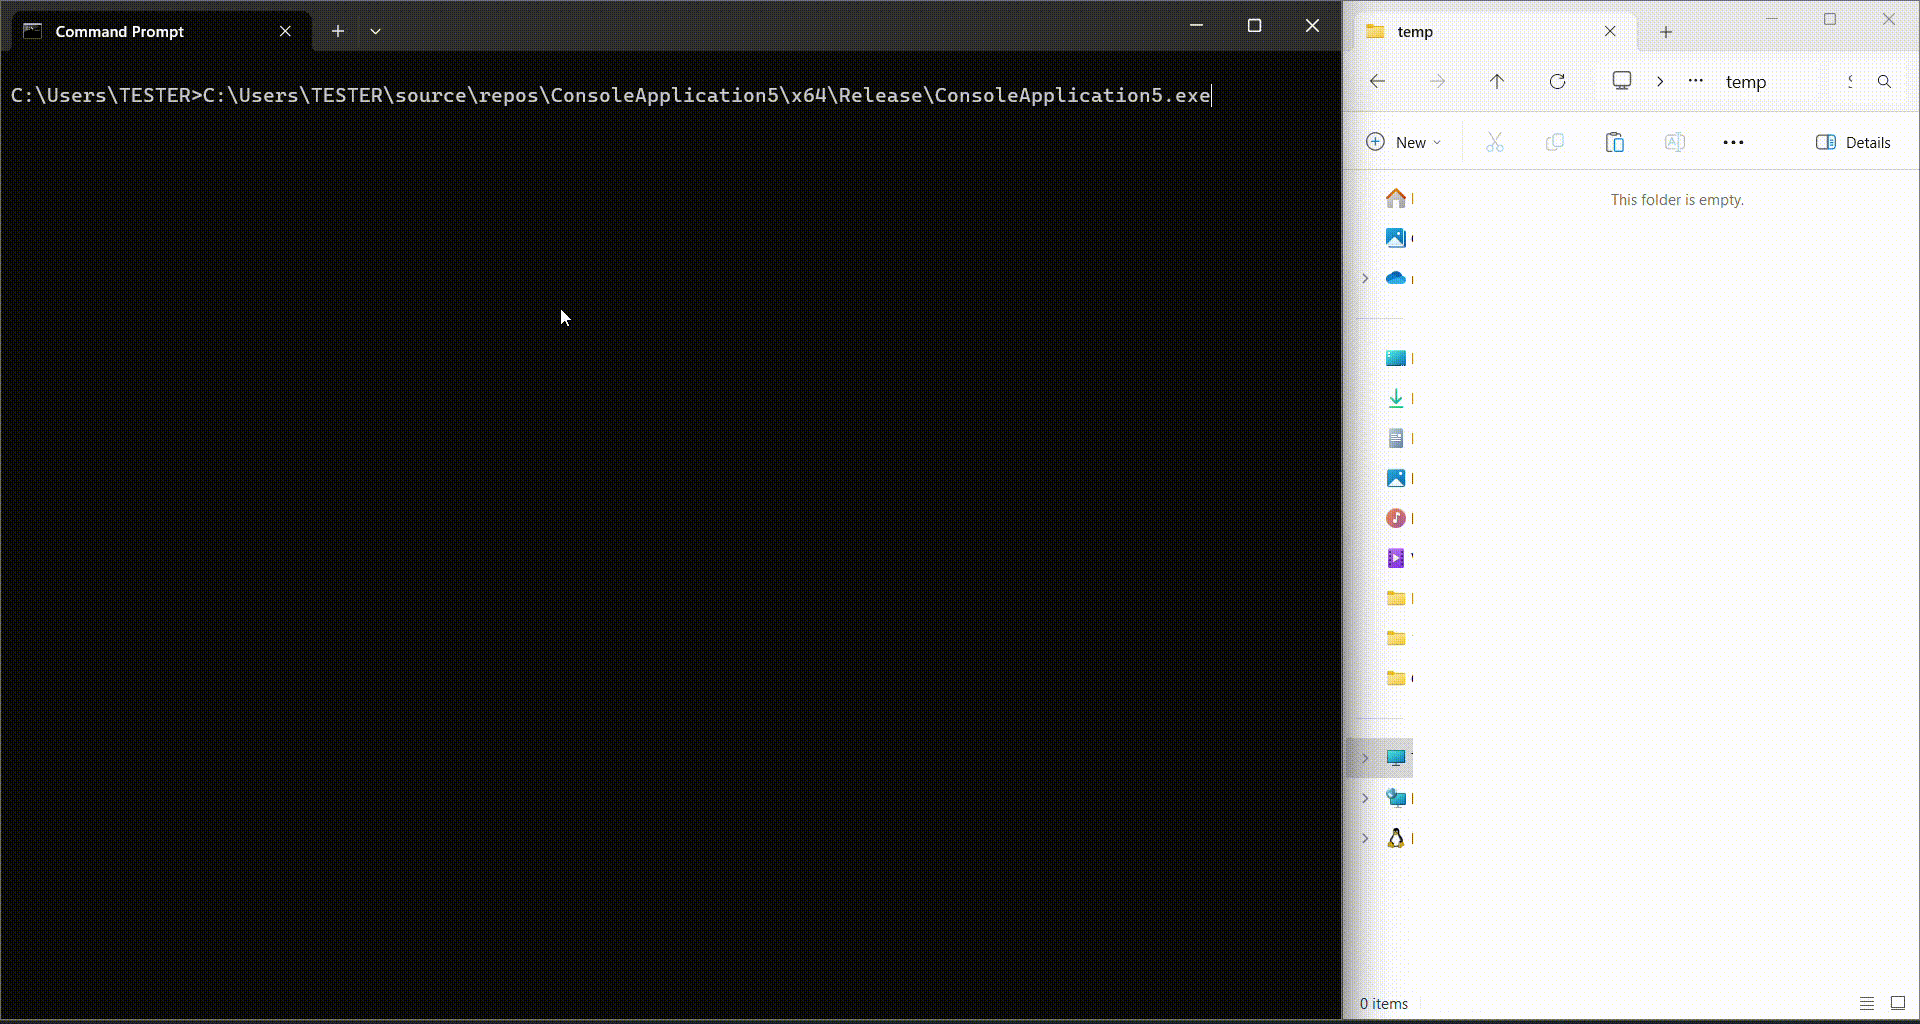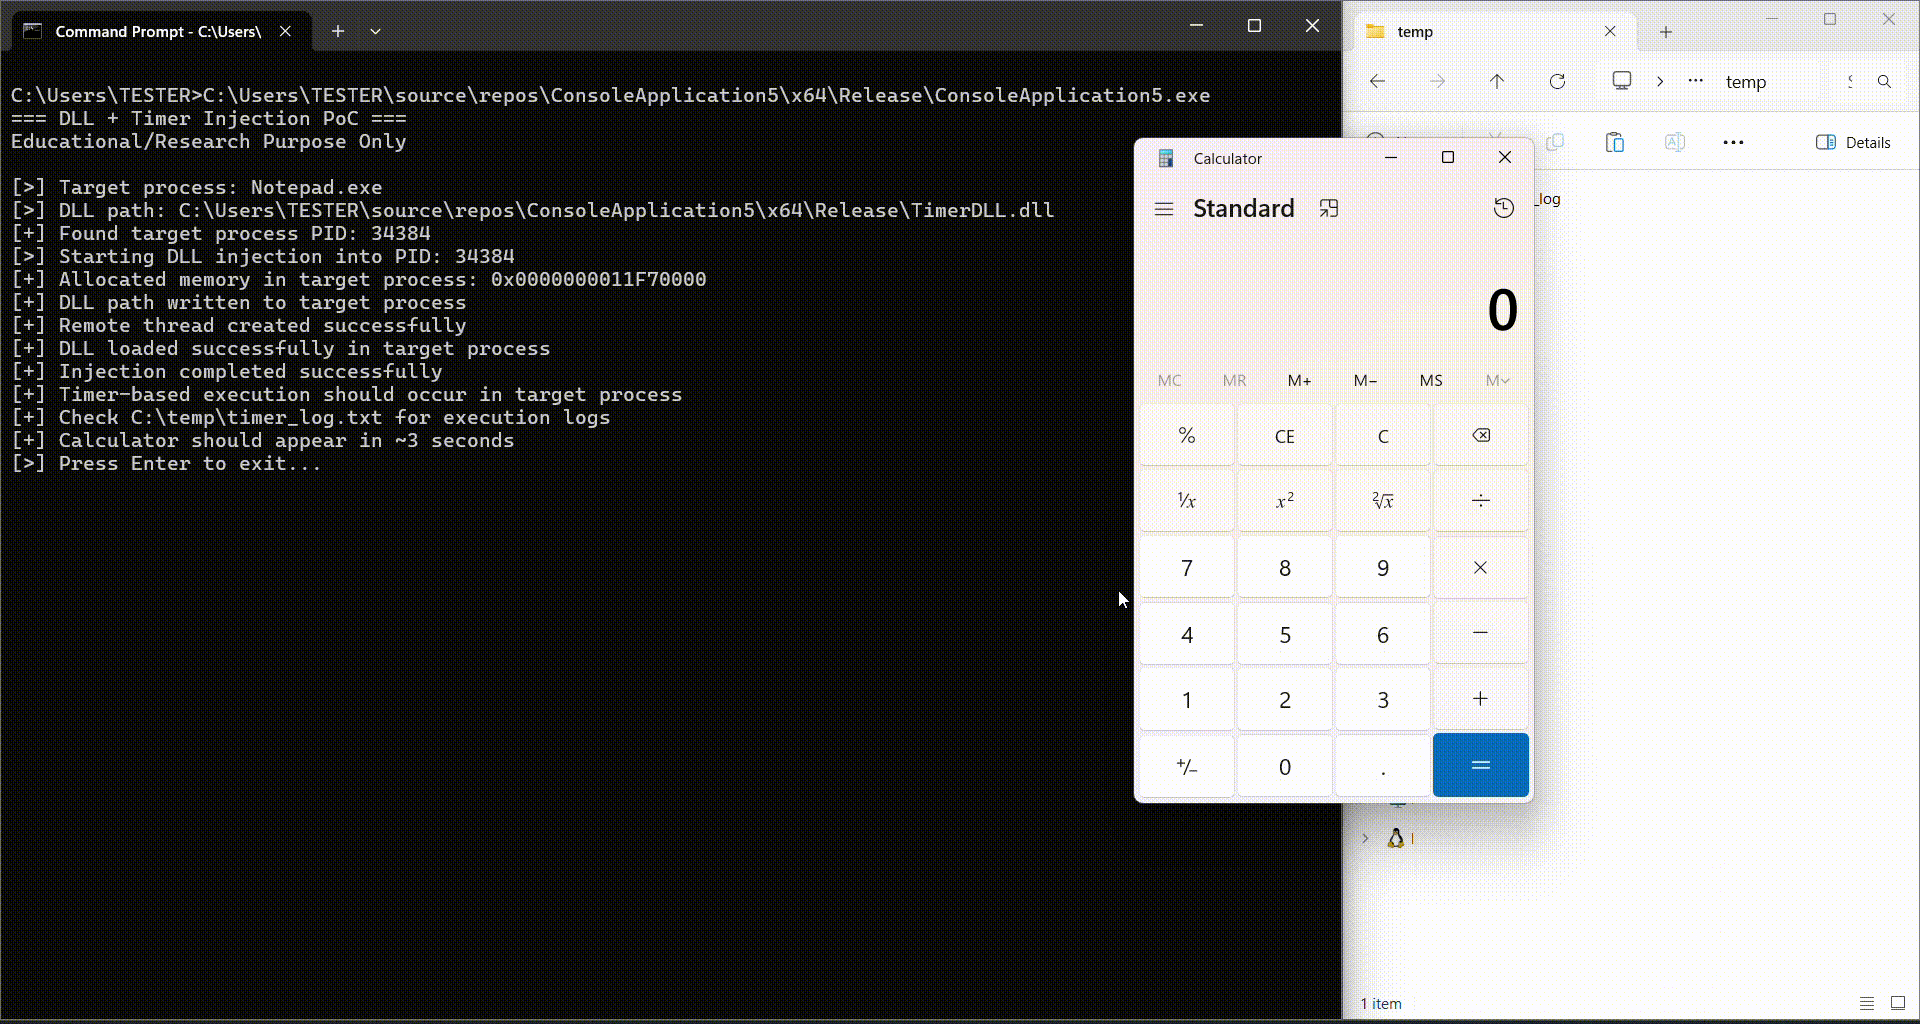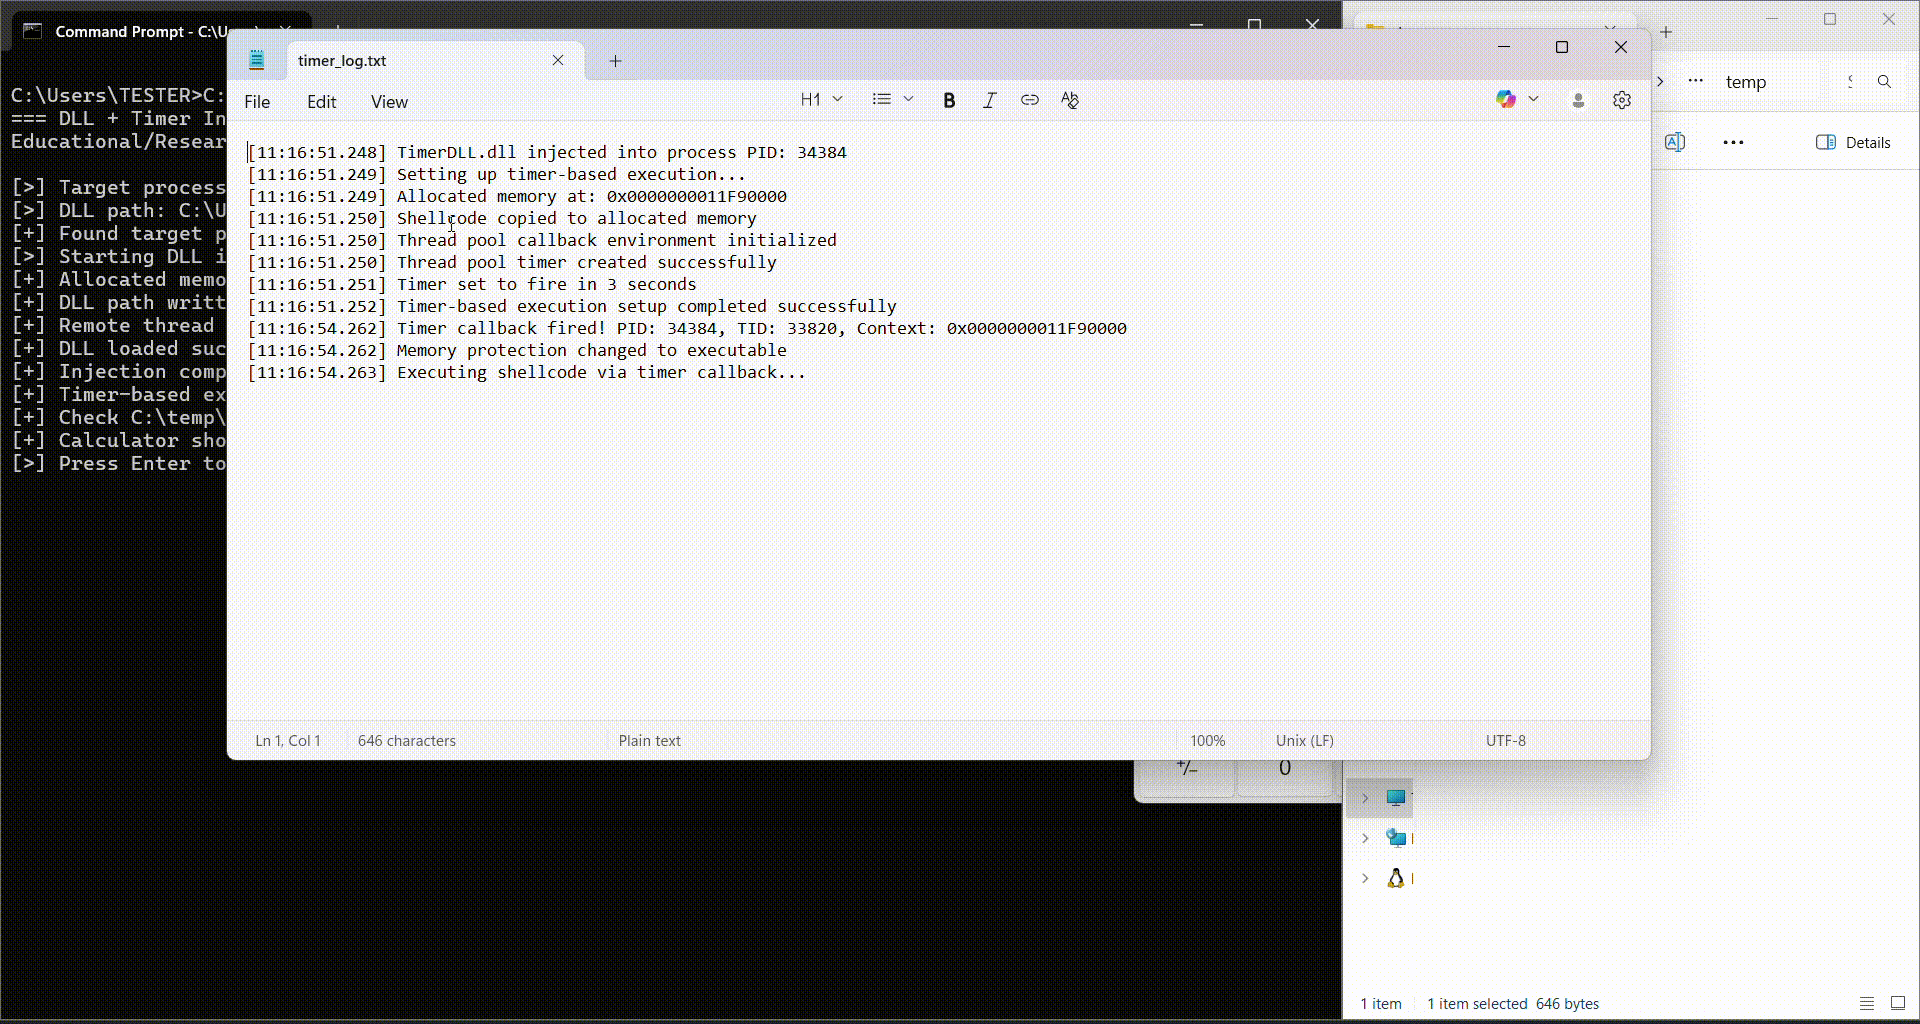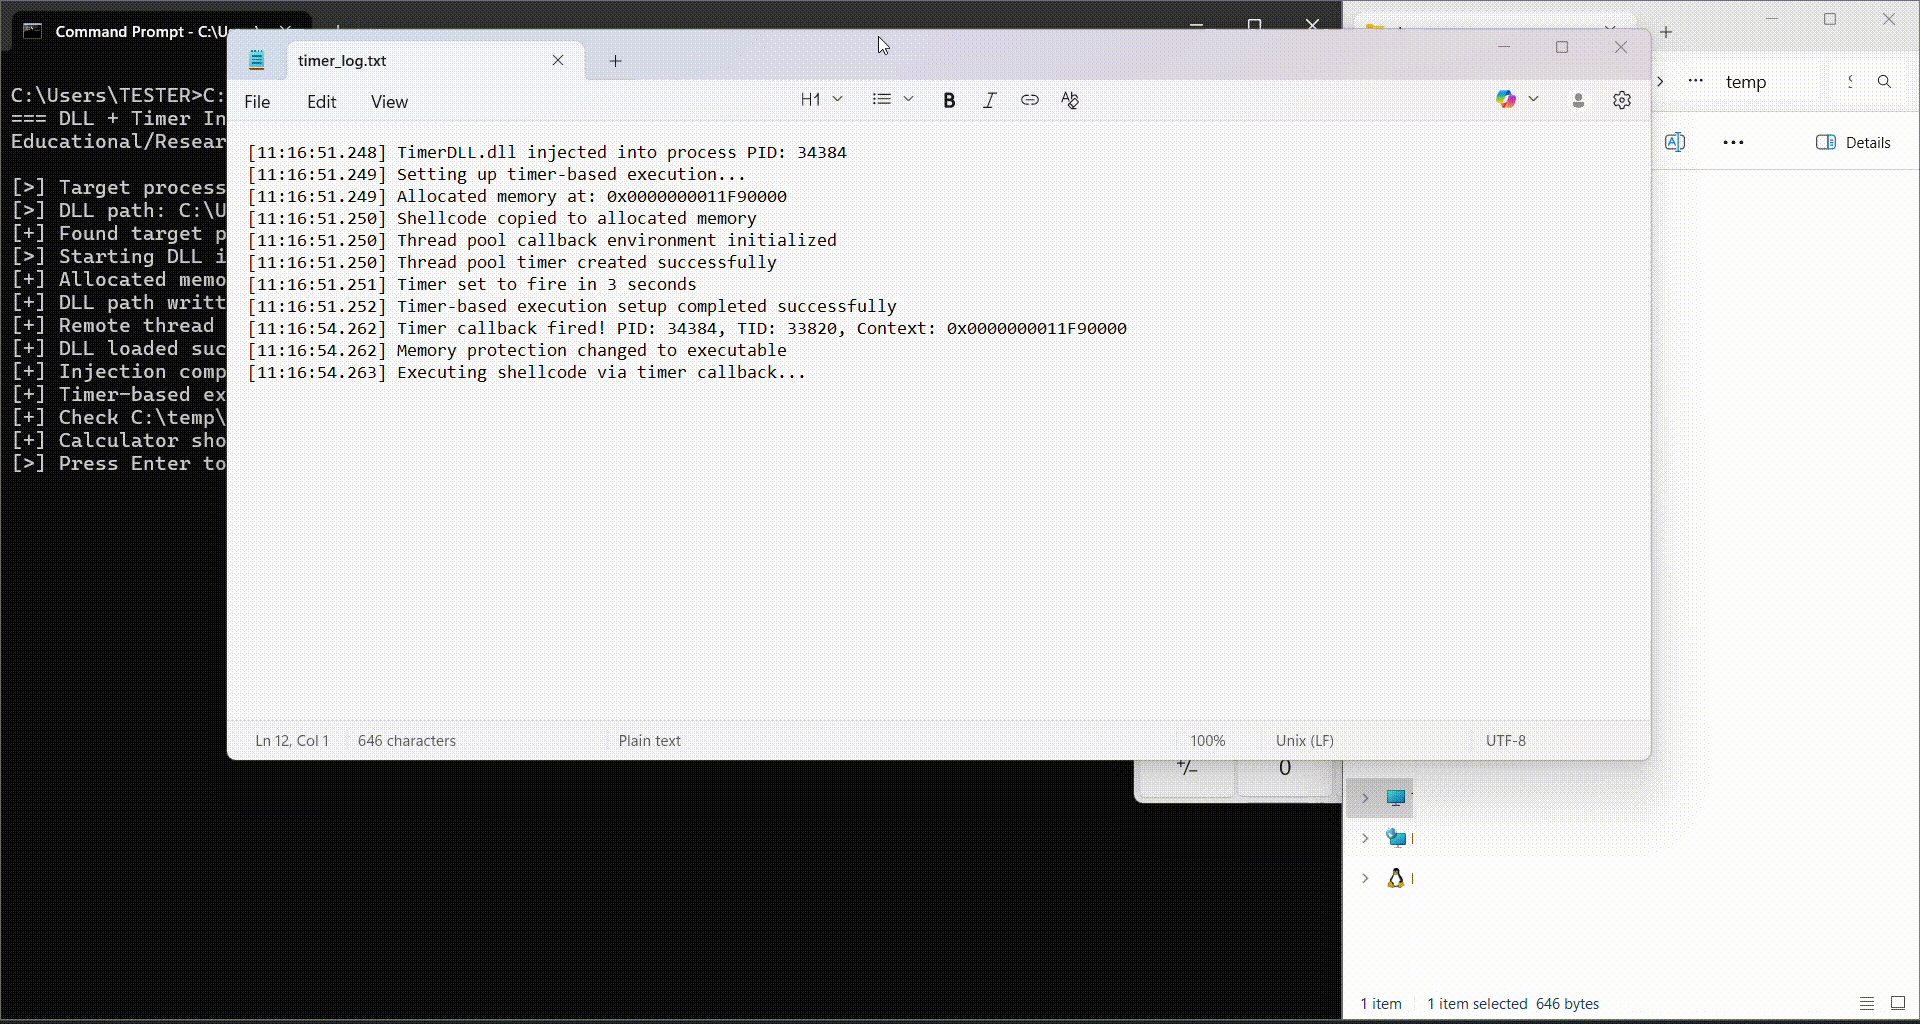 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
基于定时器的 Shellcode 执行的远程 DLL 注入
 secmob/badkernel
CVE-2016-6754(BadKernel)の完全なエクスプロイトとSyScan360 2016のスライド
 bombadil-systems/zombie-zip
Method=0(stored)と宣言しながらDEFLATE圧縮されたペイロードを含むことで、アンチウイルス検出を回避する不正なZIPアーカイブ。
 genericcoding/pois0nsword
cve-2025-43529とユーザーランドPACバイパスを用いたiOS 26.1での読み書きのデモンストレーション